
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-46408 — EagleEyes Lite एंड्रॉइड एप्लिकेशन में अनुचित होस्टनेम सत्यापन | Kitploit

उपकरण/GitHubGitHub/shinycolumn/cve-2025-46408
एंड्रॉइड सुरक्षाभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षालर्निंग और शिक्षा
GitHubshinycolumn/cve-2025-46408

CVE-2025-46408

EagleEyes Lite एंड्रॉइड एप्लिकेशन में अनुचित होस्टनेम सत्यापन
रिपॉजिटरी देखें
21241 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-46408

EagleEyes Lite एंड्रॉइड एप्लिकेशन में अनुचित होस्टनाम सत्यापन

1. अवलोकन


  • नाम: EagleEyes(Lite)
  • संस्करण: 2.0.0
  • विक्रेता: AVTECH
  • CWE: CWE-297: होस्ट मिसमैच के साथ प्रमाणपत्र का अनुचित सत्यापन
  • CVSS: 9.8 गंभीर
  • वेक्टर स्ट्रिंग: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

2. सारांश

EagleEyes Lite (संस्करण 2.0.0) SSLSocketFactory.ALLOW_ALL_HOSTNAME_VERIFIER का उपयोग करके HTTPS संचार के दौरान होस्टनाम सत्यापन को अक्षम कर देता है।
परिणामस्वरूप, एप्लिकेशन उनके कॉमन नेम (CN) या सब्जेक्ट अल्टरनेटिव नेम (SAN) मानों की परवाह किए बिना TLS प्रमाणपत्र स्वीकार करता है, जो एक हमलावर को किसी भी मान्य या स्व-हस्ताक्षरित प्रमाणपत्र के साथ वैध सर्वर का रूप धारण करने की अनुमति देता है।
उसी नेटवर्क पर स्थित एक प्रतिद्वंद्वी इस कमजोरी का फायदा उठाकर MITM हमला कर सकता है, जिससे एप्लिकेशन और AVTECH बैकएंड सेवाओं के बीच संवेदनशील संचार को इंटरसेप्ट या परिवर्तित किया जा सकता है।

3. विवरण

जब डिवाइस Android 8.0 से नीचे के संस्करणों पर चलता है, अर्थात SDK_API_26 को false पर सेट किया गया है, तो विधि GetHttpsUrlResponse() वापस नहीं करती है।
इसके बजाय, यह try ब्लॉक के अंदर कमजोर तर्क को निष्पादित करती है।

public static String GetHttpsResponse(String str) {
    if (SDK_API_26) {
        return GetHttpsUrlResponse(str);
    }
    try {
        ...
        X509HostnameVerifier x509HostnameVerifier = SSLSocketFactory.ALLOW_ALL_HOSTNAME_VERIFIER;
        SSLSocketFactory socketFactory = SSLSocketFactory.getSocketFactory();
        socketFactory.setHostnameVerifier(x509HostnameVerifier);
        ...
    }
    ...
}

यहाँ, SSLSocketFactory.ALLOW_ALL_HOSTNAME_VERIFIER का उपयोग उचित होस्टनाम सत्यापन को अक्षम कर देता है, जिसका अर्थ है कि TLS कनेक्शन तब भी सफल होता है, जब सर्वर प्रमाणपत्र का CN (कॉमन नेम) या SAN (सब्जेक्ट अल्टरनेटिव नेम) अनुरोधित होस्टनाम से मेल नहीं खाता है।
परिणामस्वरूप, एक हमलावर जाली प्रमाणपत्र के साथ वैध सर्वर का रूप धारण कर सकता है और संवेदनशील संचार को इंटरसेप्ट या संशोधित करने के लिए MITM हमले शुरू कर सकता है।

4. प्रूफ ऑफ कॉन्सेप्ट (PoC)

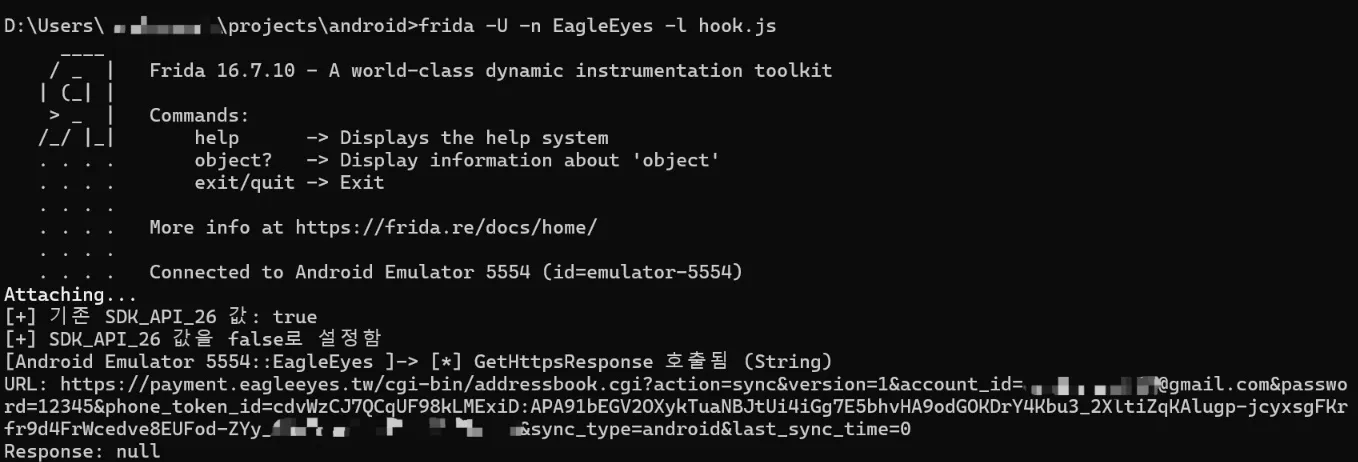
Frida हुकिंग स्क्रिप्ट hook.js को चलाकर, SDK_API_26 का मान जबरन false पर सेट किया गया था ताकि निम्न Android संस्करण का अनुकरण किया जा सके। इससे हमें यह निगरानी करने की अनुमति मिली कि GetHttpsResponse() विधि को आमंत्रित किया गया था या नहीं।
परिणामस्वरूप, हमने पुष्टि की कि निष्पादन के दौरान GetHttpsResponse() सफलतापूर्वक कॉल किया गया था।

PoC पैरामीटर में संवेदनशील जानकारी के अपर्याप्त एन्क्रिप्शन के लिए, कृपया CVE-2025-50110 देखें।

5. अनुशंसाएँ

एप्लिकेशन को SSLSocketFactory.ALLOW_ALL_HOSTNAME_VERIFIER का उपयोग हटा देना चाहिए और सभी HTTPS कनेक्शनों के लिए सख्त होस्टनाम सत्यापन लागू करना चाहिए। सर्वर के कॉमन नेम (CN) या सब्जेक्ट अल्टरनेटिव नेम (SAN) फ़ील्ड को अनुरोधित होस्टनाम के विरुद्ध मान्य किया जाना चाहिए, HttpsURLConnection.getDefaultHostnameVerifier() या समकक्ष सख्त सत्यापनकर्ता का उपयोग करके।
इसके अतिरिक्त, पुराने Android संस्करणों के लिए होस्टनाम जाँच को अक्षम करने वाला कोई भी पुराना फ़ॉलबैक तर्क हटा दिया जाना चाहिए या सुरक्षित कार्यान्वयन से बदल दिया जाना चाहिए ताकि लगातार TLS सत्यापन सुनिश्चित हो सके।


6. संदर्भ

  • https://www.cve.org/CVERecord?id=CVE-2025-46408
  • https://nvd.nist.gov/vuln/detail/CVE-2025-46408
  • https://github.com/shinyColumn/CVE-2025-50110
  • https://github.com/shinyColumn/CVE-2025-50944
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    389
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    257
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




