
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
HLF_TxTime_spoofing — PoC जो Hyperledger Fabric ब्लॉकचेन में लेनदेन समय हेरफेर (CVE-2024-45244) की समस्या को कवर करता है। | Kitploit
उपकरण/GitHubGitHub/shanker-sec/hlf_txtime_spoofing
भेद्यता विश्लेषणशोषणक्रिप्टोग्राफीलर्निंग और शिक्षा
GitHubshanker-sec/hlf_txtime_spoofing

HLF_TxTime_spoofing

PoC जो Hyperledger Fabric ब्लॉकचेन में लेनदेन समय हेरफेर (CVE-2024-45244) की समस्या को कवर करता है।

रिपॉजिटरी देखें
वेबसाइट
21302 साल पहलेअभी तक समीक्षित नहीं
साझा करें

HLF_TxTime_spoofing

HLF_TxTime_spoofing - एक PoC जो हाइपरलेजर फैब्रिक ब्लॉकचेन में लेनदेन समय में हेरफेर (GetTxTimestamp() या GetHistoryForKey() का उपयोग करके) की समस्या को कवर करता है। v 2.5.5 और v3.0.0-beta पर परीक्षण किया गया।

इस परियोजना में कई भाग शामिल हैं:

  1. time_insecure - असुरक्षित चेनकोड वैरिएंट जो जमा से ब्याज की गणना करने के लिए GetTxTimestamp() का उपयोग करता है।
  2. time_secure_ntp - एक चेनकोड जो जमा पर ब्याज की गणना करते समय हमलावर द्वारा समय स्पूफिंग से बचाने के लिए NTP (Network Time Protocol) सर्वर से समय प्राप्त करने का उपयोग करता है।
  3. time_secure_nts - एक चेनकोड जो जमा पर ब्याज की गणना करते समय हमलावर द्वारा समय स्पूफिंग से बचाने के लिए NTS (Network Time Security) सर्वर से समय प्राप्त करने का उपयोग करता है।
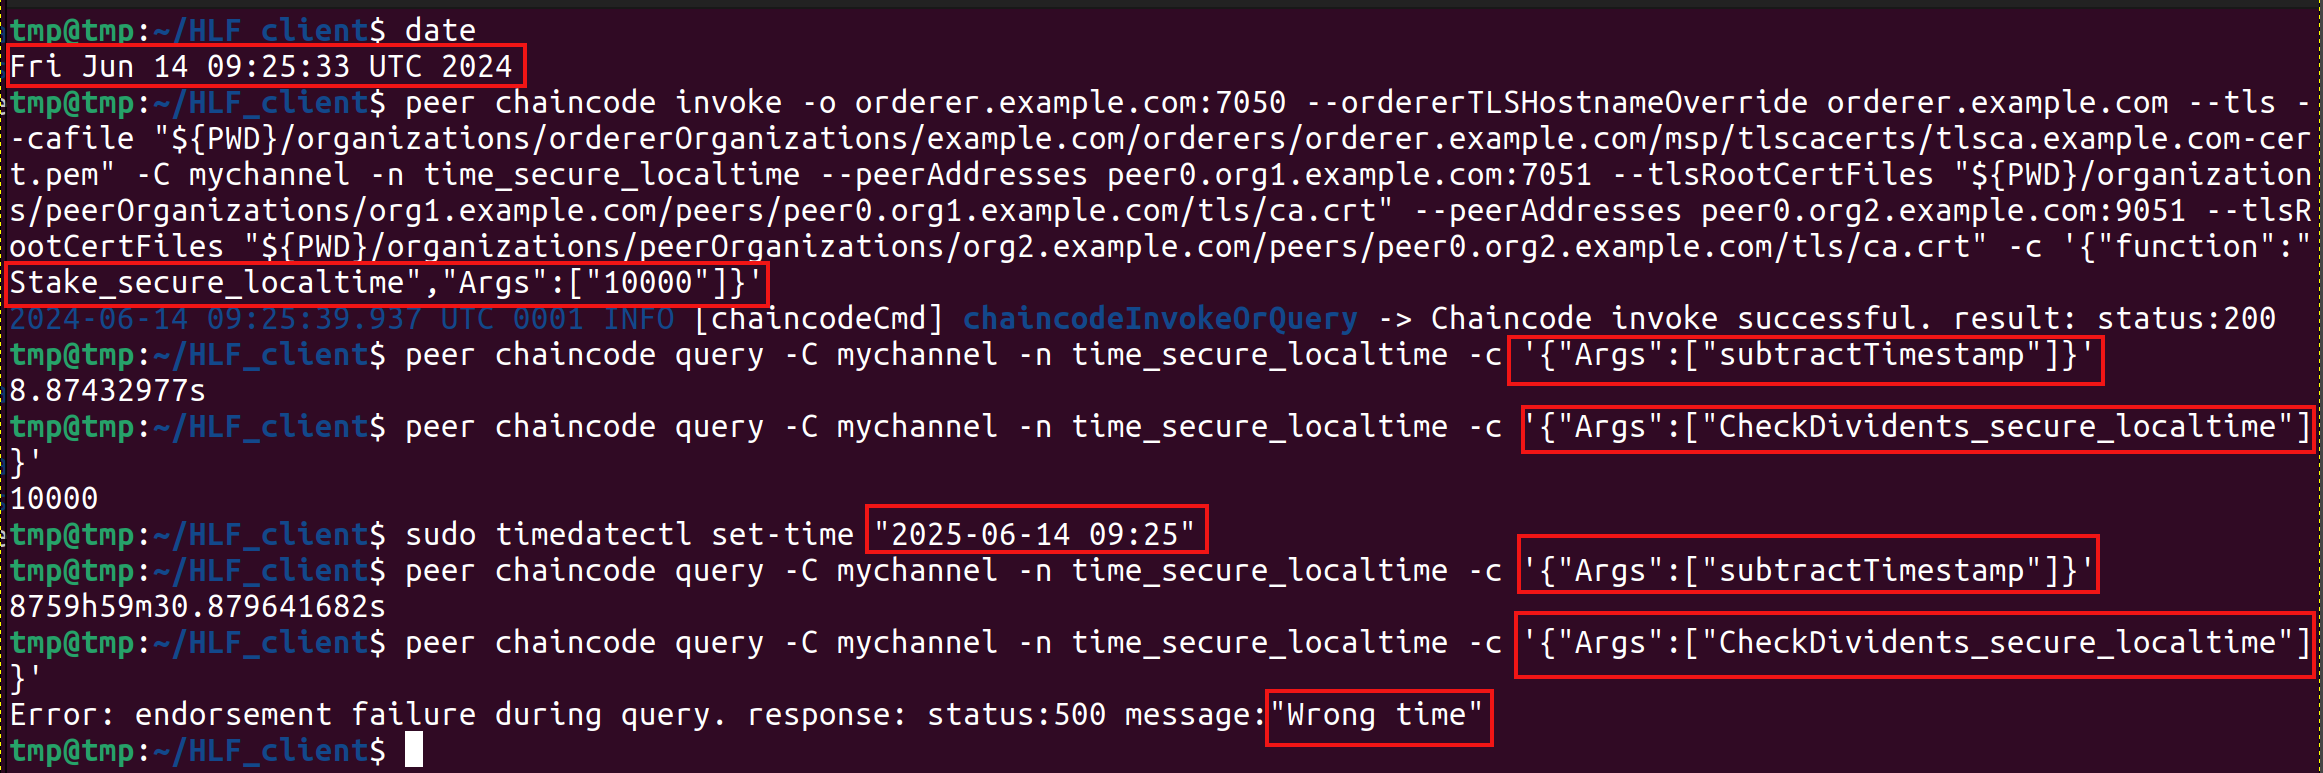
  4. time_secure_localtime - चेनकोड जो स्मार्ट-कॉन्ट्रैक्ट निष्पादित होने वाले OS से समय का उपयोग करता है, ताकि जमा से ब्याज की गणना करते समय हमलावर द्वारा समय स्पूफिंग से बचा जा सके। सभी मामलों (यानी चेनकोड) में जमा वार्षिक 20% के बराबर है।

व्यावसायिक तर्क के संचालन को समझने के लिए अतिरिक्त फ़ंक्शन: CalcDividents() - दिए गए दिनों की संख्या और प्रारंभिक जमा राशि के लिए संचित लाभांश लौटाता है subtractTimestamp() - वर्तमान समय और प्रारंभिक जमा के समय के बीच का अंतर लौटाता है

time_insecure वर्कफ़्लो

जमा राशि के साथ जमा जोड़ने के लिए Stake_insecure() को कॉल करें। यह सुनिश्चित करने के लिए CheckDividents_insecure() को कॉल करें कि जमा राशि नहीं बदली है। क्लाइंट पर स्थानीय समय बदलें और फिर से CheckDividents_insecure() को कॉल करें।

वित्तीय हमला: समय को 1 वर्ष आगे बढ़ाने से आपको 20% वार्षिक ब्याज मिल सकता है।
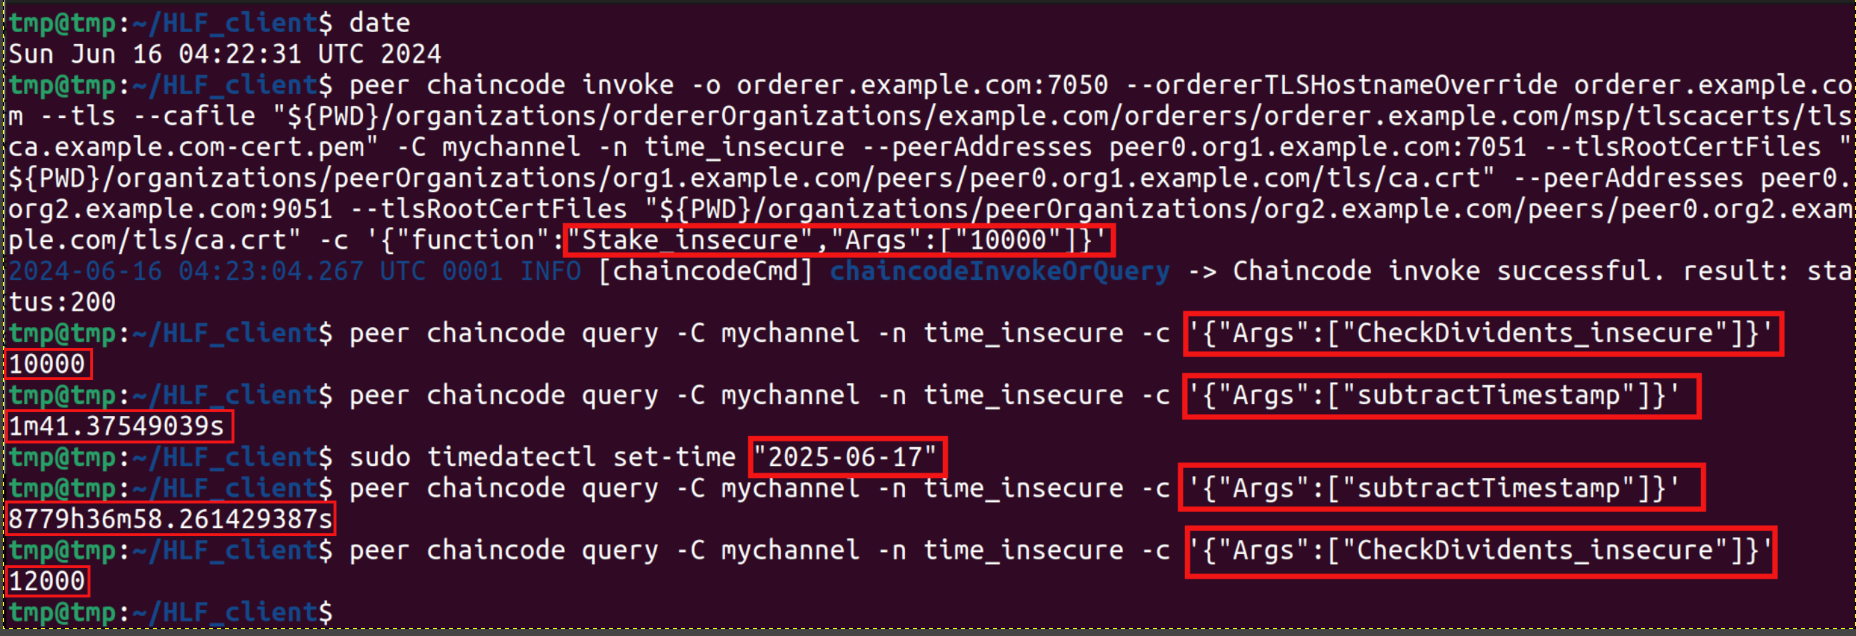

सफल वित्तीय हमला

उसी तरह हम सुनिश्चित करते हैं कि GetHistoryForKey() में लेनदेन समय में हेरफेर किया जा सकता है।

time_secure_ntp वर्कफ़्लो

चेनकोड के इस वैरिएंट में हम लेनदेन समय की जांच NTP (Network Time Protocol) सर्वर से प्राप्त समय के विरुद्ध करते हैं (ntp क्लाइंट पैकेज का उपयोग करके)। वितरण के लिए प्रत्येक चेनकोड का अपना NTP-सर्वर पता होता है (यानी विभिन्न चेनकोड पैकेज)। समय विचलन की स्थिति में एक त्रुटि प्रदर्शित होगी: "wrong time"। ध्यान दें कि NTP ट्रैफ़िक डेटा को स्पूफ किया जा सकता है (डेटा प्लेनटेक्स्ट में प्रसारित होता है)।


असफल वित्तीय हमला

time_secure_nts वर्कफ़्लो

चेनकोड के इस वैरिएंट में हम लेनदेन समय की जांच NTS (Network Time Security) सर्वर से प्राप्त समय के विरुद्ध करते हैं (nts क्लाइंट पैकेज का उपयोग करके)। वितरण के लिए प्रत्येक चेनकोड का अपना NTS-सर्वर पता होता है (यानी विभिन्न चेनकोड पैकेज)। समय विचलन की स्थिति में एक त्रुटि प्रदर्शित होगी: "wrong time"।
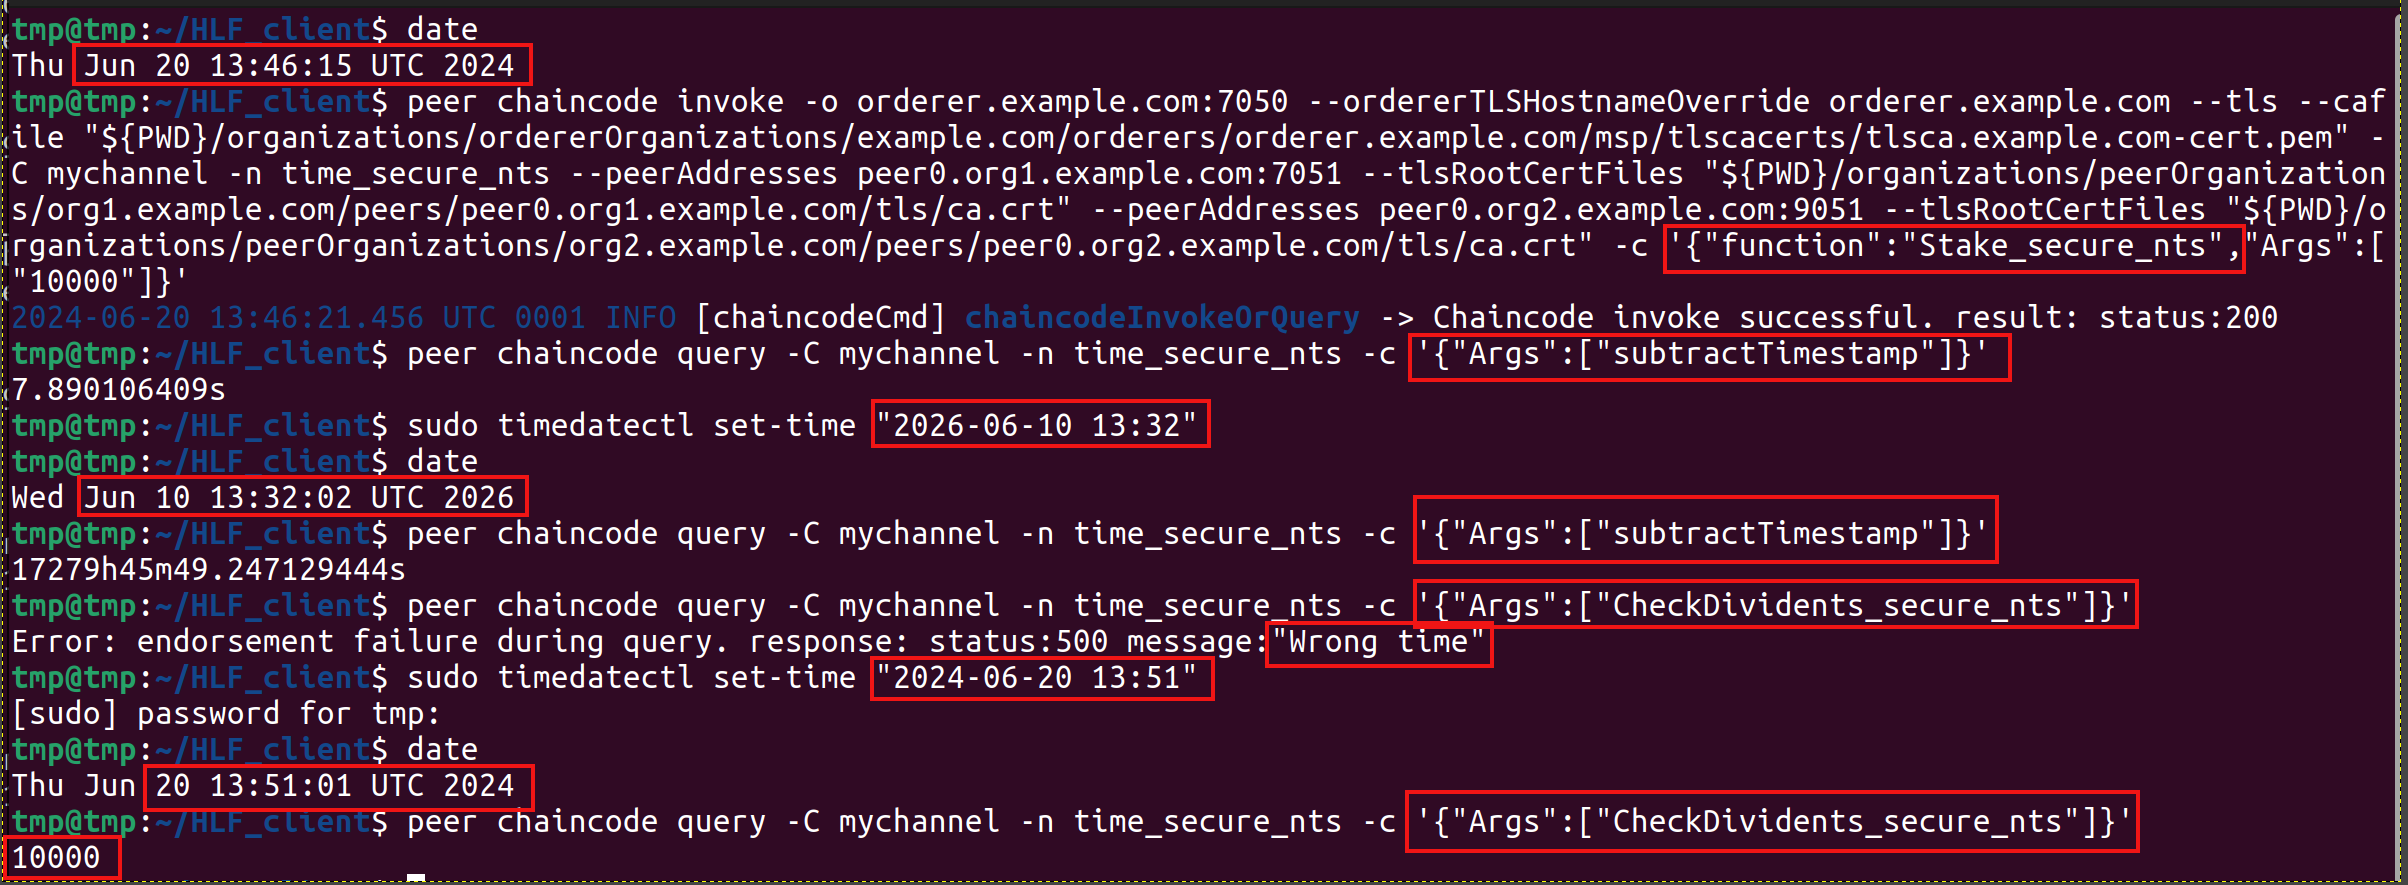

असफल वित्तीय हमला

time_secure_localtime वर्कफ़्लो

चेनकोड के इस वैरिएंट में हम लेनदेन समय की जांच लोकलटाइम समय (यानी पीयर-नोड में समय) के विरुद्ध करते हैं। समय विचलन की स्थिति में एक त्रुटि प्रदर्शित होगी: "wrong time"। ध्यान दें कि सभी पीयर नोड्स पर सही समय आवश्यक है।


असफल वित्तीय हमला

Time Oracle

hlf-time-oracle हाइपरलेजर फैब्रिक ब्लॉकचेन के लिए एक चेनकोड है जो अन्य चेनकोड्स को सटीक समय प्रदान करता है। hlf-time-oracle ntp पैकेज और nts पैकेज पर आधारित है। इस प्रकार ब्लॉकचेन क्लाइंट द्वारा संभावित लेनदेन समय हेरफेर से जुड़ी सुरक्षा समस्या का समाधान होता है। चेनकोड GetTimeNtp() और GetTimeNts() फ़ंक्शन प्रदान करता है। इन फ़ंक्शनों को कॉल करने से NTP (Network Time Protocol) और NTS (Network Time Security) सर्वरों पर कॉल बनती है। इनमें से किसी भी सर्वर से प्राप्त समय का उपयोग क्लाइंट पक्ष पर परिभाषित लेनदेन समय की शुद्धता को सत्यापित करने के लिए किया जा सकता है। ब्लॉकचेन के लिए चेनकोड डेवलपर्स NTP और NTS सर्वरों के साथ इंटरैक्ट करने के लिए स्वतंत्र रूप से कोड लिखने के बजाय hlf-time-oracle का उपयोग कर सकते हैं। hlf-time-oracle अपने संचालन के दौरान ब्लॉकचेन में कोई डेटा सहेजता नहीं है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    327
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




