 security-avs/cve-2020-16270
CVE-2020-16270 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, OLIMPOKS 3.3.39 से कम में एक XSS भेद्यता, व्यवस्थापक कुकीज़ चुराने और फ़िशिंग हमले करने के लिए दुर्भावनापूर्ण जावास्क्रिप्ट के दूरस्थ इंजेक्शन का प्रदर्शन करता है।

[सुझाया गया विवरण]: OLIMPOKS 3.3.39 से नीचे के संस्करण Auth/Admin ErrorMessage XSS की अनुमति देता है।
दूरस्थ हमलावर खोजी गई कमजोरी का उपयोग करके पीड़ित के ब्राउज़र में दुर्भावनापूर्ण JavaScript पेलोड इंजेक्ट कर सकता है, जो कमजोर अनुप्रयोगों के संदर्भ में होता है। निष्पादित कोड का उपयोग प्रशासक के कुकीज़ चुराने, लक्षित अनुप्रयोग की HTML सामग्री को प्रभावित करने और फ़िशिंग-संबंधी हमले करने के लिए किया जा सकता है। कमजोर अनुप्रयोग का उपयोग 3000 से अधिक संगठनों द्वारा विभिन्न क्षेत्रों में किया जाता है, खुदरा से लेकर उद्योगों तक।
[अतिरिक्त जानकारी]:
कमजोरी के बारे में विक्रेता को एक पत्र भेजा गया था। कमजोरी की पुष्टि विक्रेता द्वारा की गई थी।
कमजोरी की पुष्टि सरकारी एजेंसी द्वारा की गई थी: https://bdu.fstec.ru/vul/2020-04623
[कमजोरी का प्रकार]: Cross Site Scripting (XSS)
[उत्पाद का विक्रेता]: olimpoks.ru
[प्रभावित उत्पाद कोड बेस]: online olimpoks सिस्टम 3.3.39 से नीचे।
[हमले का प्रकार]: दूरस्थ
[प्रभाव Denial of Service]: False
[प्रभाव Information Disclosure]: True
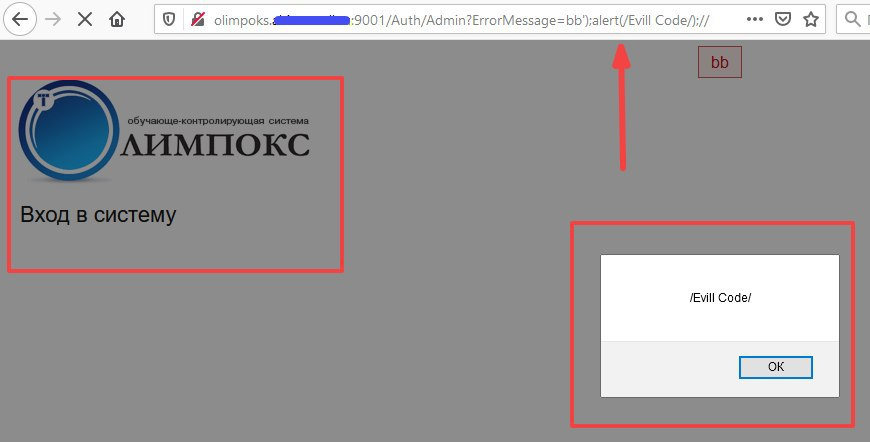
[हमले के वेक्टर]: कमजोर URL और पैरामीटर: http://olimpoks.TARGET-HOST:9001/Auth/Admin?ErrorMessage=bb%27);alert(1);//
[खोजकर्ता]: Alexander Semenenko, Luka Safonov, Sergey Zelensky
[प्रमाण की अवधारणा]: