 sahiloj/cve-2023-34835
माइक्रोवर्ल्ड टेक्नोलॉजीज के eScan मैनेजमेंट कंसोल, संस्करण 14.0.1400.2281 में एक रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग (XSS) कमजोरी पाई गई।



Microworld Technologies eScan प्रबंधन कंसोल के संस्करण 14.0.1400.2281 में एक परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता पाई गई। एक प्रमाणित दूरस्थ हमलावर रिपोर्ट टेम्पलेट हटाने की कार्यक्षमता के अंतर्गत delete_file POST पैरामीटर में हेरफेर करके पीड़ित के ब्राउज़र में मनमाना जावास्क्रिप्ट कोड इंजेक्ट और निष्पादित कर सकता है।
यह भेद्यता Sahil Ojha द्वारा 23 जून 2023 को खोजी गई और जिम्मेदारीपूर्वक प्रकट की गई, और इसे पहचानकर्ता CVE-2023-34835 प्रदान किया गया है।
| फ़ील्ड | विवरण |
|---|---|
| CVE आईडी | CVE-2023-34835 |
| भेद्यता प्रकार | परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) |
| CVSS स्कोर | 5.4 (मध्यम) — CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N |
| CWE | CWE-79: वेब पेज निर्माण के दौरान इनपुट का अनुचित तटस्थीकरण |
| प्रभावित संस्करण | 14.0.1400.2281 |
| विक्रेता | माइक्रोवर्ल्ड टेक्नोलॉजीज |
| विक्रेता होमपेज | https://www.escanav.com |
| सॉफ्टवेयर लिंक | https://cl.escanav.com/ewconsole.dll |
| परीक्षण किया गया | विंडोज़ |
| खोजकर्ता | Sahil Ojha |
| प्रकटीकरण तिथि | 23 जून 2023 |
eScan प्रबंधन कंसोल Microworld Technologies द्वारा विकसित एक एंटरप्राइज़ सुरक्षा प्रबंधन प्लेटफ़ॉर्म है। इसका उपयोग संगठनों द्वारा अपने आंतरिक नेटवर्क पर एंडपॉइंट सुरक्षा नीतियों, एंटीवायरस तैनाती, रिपोर्ट और अलर्ट को केंद्रीय रूप से प्रबंधित करने के लिए किया जाता है। चूंकि कंसोल आमतौर पर एक आंतरिक (कॉर्पोरेट) नेटवर्क पर स्थित होता है और इस तक पहुंचने के लिए प्रमाणीकरण की आवश्यकता होती है, यह भेद्यता प्रमाणित अंदरूनी लोगों या उन हमलावरों द्वारा शोषणीय है जिन्होंने नेटवर्क पर पैर जमा लिया है।
भेद्य घटक: रिपोर्ट टेम्पलेट हटाने वाला एंडपॉइंट HTTP प्रतिक्रिया में वापस परावर्तित करने से पहले delete_file पैरामीटर को सैनिटाइज़ या एनकोड नहीं करता है, जिससे जावास्क्रिप्ट पेलोड को पीड़ित के ब्राउज़र सत्र के संदर्भ में निष्पादित किया जा सकता है।
eScan प्रबंधन कंसोल की रिपोर्ट टेम्पलेट सुविधा रिपोर्ट टेम्पलेट फ़ाइलों को हटाने के लिए एक POST एंडपॉइंट प्रदान करती है। सर्वर-साइड हैंडलर delete_file पैरामीटर के मान को उचित आउटपुट एन्कोडिंग या इनपुट सत्यापन के बिना सीधे HTML प्रतिक्रिया में परावर्तित करता है। जब जावास्क्रिप्ट पेलोड वाला एक तैयार अनुरोध भेजा जाता है, तो ब्राउज़र इंजेक्ट की गई स्क्रिप्ट की व्याख्या और निष्पादन करता है।
आक्रमण वेक्टर सारांश:
delete_file पैरामीटर को एक XSS पेलोड जैसे "> से बदल दिया जाता है।क्योंकि सत्र कुकीज़ document.cookie के माध्यम से सुलभ होती हैं (और प्रभावित संस्करण में HttpOnly ध्वज द्वारा संरक्षित नहीं हैं), इस XSS को सत्र-अपहरण हमले के साथ जोड़कर पूर्ण खाता अधिग्रहण किया जा सकता है।
पूर्वापेक्षाएँ: eScan प्रबंधन कंसोल इंस्टेंस के लिए मान्य क्रेडेंशियल्स (आंतरिक नेटवर्क पहुँच आवश्यक)।
आवश्यक उपकरण: एक वेब ब्राउज़र और एक HTTP इंटरसेप्शन प्रॉक्सी (जैसे, Burp Suite)।
मान्य उपयोगकर्ता क्रेडेंशियल्स का उपयोग करके eScan प्रबंधन कंसोल में प्रमाणित करें। कंसोल आमतौर पर केवल संगठन के आंतरिक नेटवर्क के भीतर से ही सुलभ होता है।
Burp Suite (या किसी अन्य HTTP प्रॉक्सी) का उपयोग करके, हटाएँ बटन पर क्लिक करने पर उत्पन्न होने वाले आउटगोइंग POST अनुरोध को इंटरसेप्ट करें। अनुरोध में एक delete_file पैरामीटर होगा जिसका मान रिपोर्ट टेम्पलेट फ़ाइल का नाम है।
delete_file के मान को XSS पेलोड से बदलें, उदाहरण के लिए:
delete_file=">
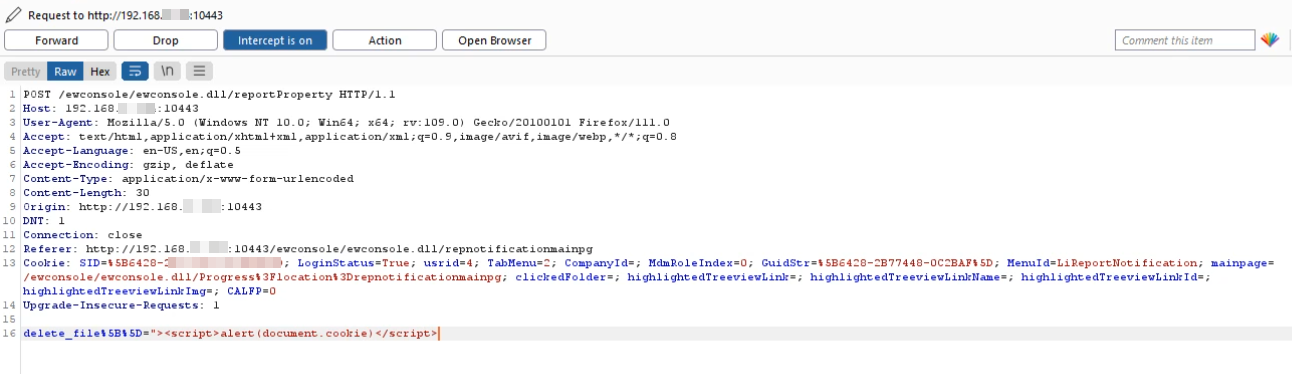
संशोधित अनुरोध को आगे बढ़ाएँ। सर्वर बिना सैनिटाइज़ेशन के इंजेक्ट किए गए पेलोड को प्रतिक्रिया में परावर्तित करता है। ब्राउज़र जावास्क्रिप्ट निष्पादित करता है, और एक अलर्ट डायलॉग पीड़ित के सत्र कुकी को प्रदर्शित करता है।
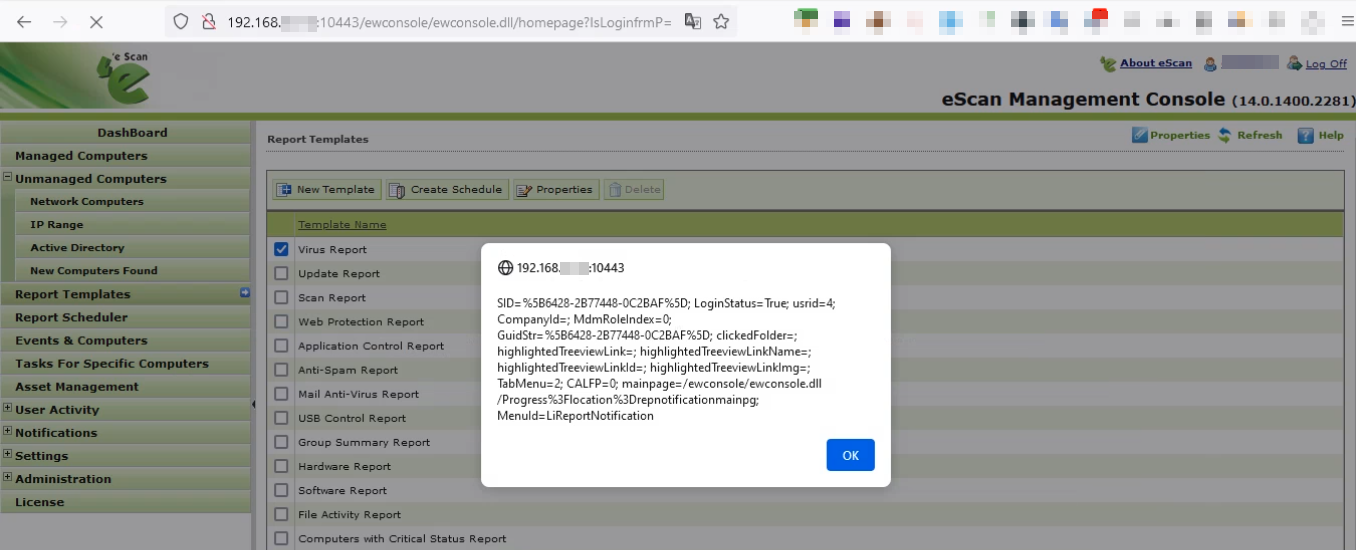
यहाँ उजागर हुई सत्र कुकी को हमलावर-नियंत्रित सर्वर पर निकाला जा सकता है और प्रमाणित सत्र को हाईजैक करने (खाता अधिग्रहण) के लिए उपयोग किया जा सकता है।
| प्रभाव श्रेणी | विवरण |
|---|---|
| सत्र अपहरण | उजागर सत्र कुकीज़ (HttpOnly ध्वज से रहित) चुराई जा सकती हैं और पीड़ित का प्रतिरूपण करने के लिए उपयोग की जा सकती हैं। |
| खाता अधिग्रहण | चुराया गया सत्र टोकन पीड़ित की भूमिका के तहत eScan प्रबंधन कंसोल तक पूर्ण पहुँच प्रदान करता है। |
| फिशिंग / विरूपण | इंजेक्ट की गई स्क्रिप्ट उपयोगकर्ताओं को फिशिंग पेजों पर पुनर्निर्देशित कर सकती हैं या कंसोल के UI को बदल सकती हैं। |
| क्रेडेंशियल चोरी | हमलावर उपयोगकर्ता क्रेडेंशियल कैप्चर करने के लिए नकली लॉगिन फ़ॉर्म इंजेक्ट कर सकते हैं। |
| विशेषाधिकार वृद्धि | यदि उच्च-विशेषाधिकार वाला व्यवस्थापक पीड़ित है, तो हमलावर को प्रशासनिक-स्तर की पहुँच प्राप्त होती है। |
जबकि शोषण के लिए आंतरिक नेटवर्क पर एक प्रमाणित सत्र की आवश्यकता होती है, प्रभाव महत्वपूर्ण है क्योंकि eScan प्रबंधन कंसोल के व्यवस्थापकों के पास आमतौर पर एंडपॉइंट सुरक्षा कॉन्फ़िगरेशन तक व्यापक पहुँच होती है।
इस भेद्यता को संबोधित करने के लिए निम्नलिखित कार्रवाइयों की अनुशंसा की जाती है:







