
 saadet-t/403kangaroo
कुछ हेडर और मानों के माध्यम से 403/401 बायपास टूल

(!! यह उपकरण अभी भी विकास के अधीन है, यदि आपको कोई समस्या आती है तो कृपया मुझसे लिंक्डइन या किसी अन्य माध्यम से संपर्क करने में संकोच न करें)
403/401 बायपास उपकरण जो विशिष्ट हेडर और मानों (headers.txt, values.txt) का उपयोग करता है। जब आप पहली बार एक्सटेंशन लोड करते हैं, तो यह एक headers.txt फ़ाइल खोलेगा और कोड में दिए गए हेडर को txt फ़ाइल में लिखेगा, और values.txt फ़ाइल के साथ मानों के लिए भी ऐसा ही करेगा। इसलिए यदि आप कोई दूसरा मान या हेडर जोड़ना चाहते हैं, तो आप इसे txt फ़ाइलों में जोड़ सकते हैं और तब से एक्सटेंशन अनुरोधों में उन मानों और हेडरों को शामिल करेगा।
उपयोग; सबसे पहले, आपको अपने प्रॉक्सी टैब से एक्सटेंशन पर अनुरोध भेजना होगा। और फिर आपको बर्प सूट प्रॉक्सी से अनुरोध को आगे भेजना होगा, क्योंकि एक्सटेंशन तब तक अनुरोध को पकड़ नहीं पाएगा जब तक कि वह भेजा न जाए।
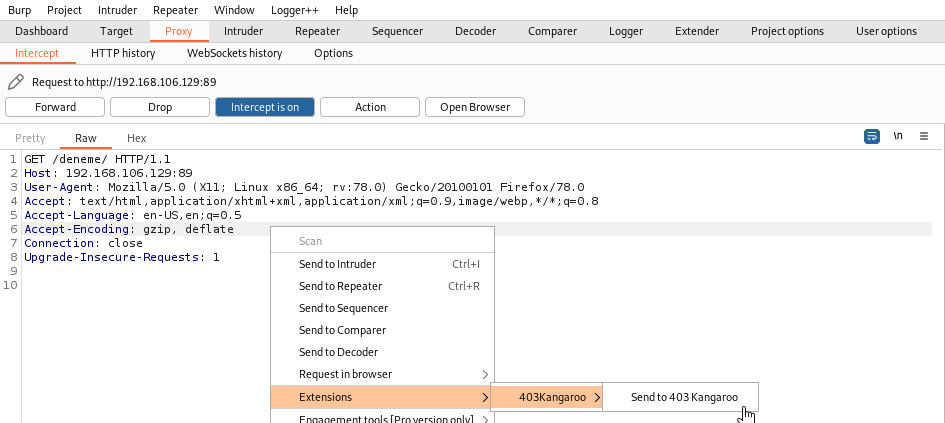
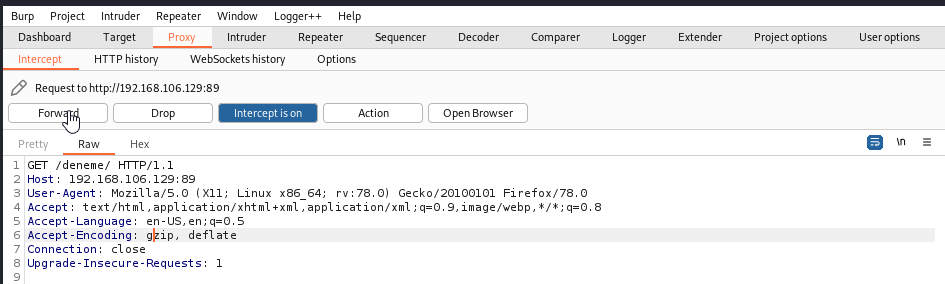
उसके बाद, एक्सटेंशन अनुरोध लेगा और यह पुष्टि करने के लिए इसे फिर से भेजेगा कि प्रतिक्रिया कोड (403 || 401) है या नहीं। फिर यह हेडर और मान जोड़ेगा, और प्रत्येक मान के लिए एक अनुरोध भेजेगा।
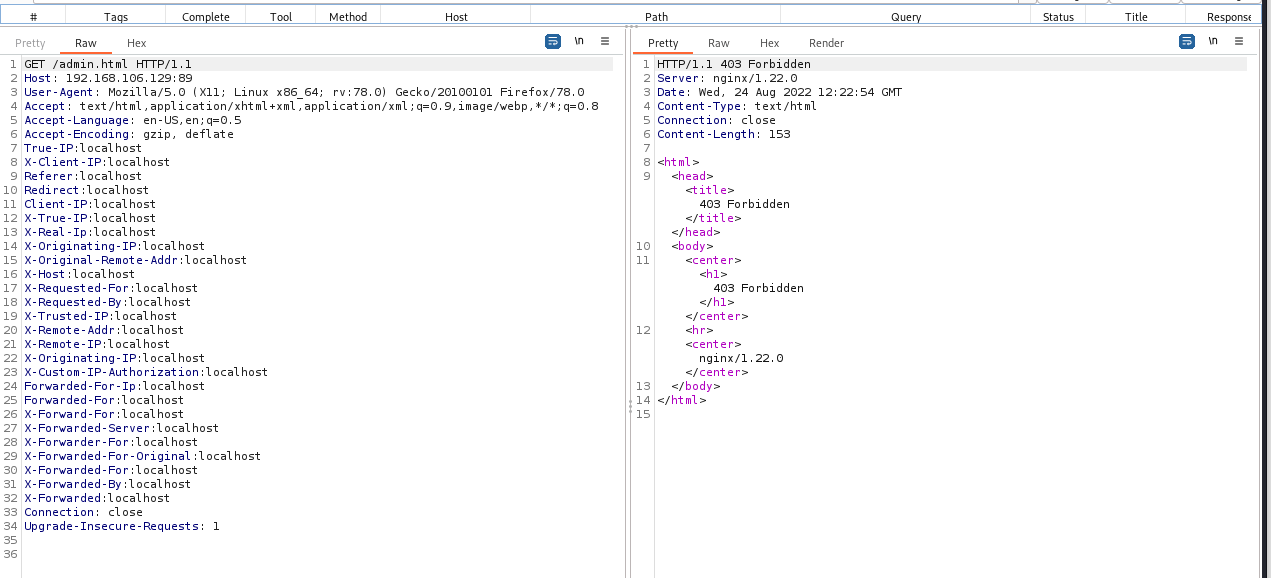

यह प्रिंट करेगा कि लक्ष्य बायपास हुआ या नहीं (प्रतिक्रिया मान 200 होने पर)।

ज्ञात समस्याएं;
जब आप बर्प सूट को फिर से खोलेंगे, तो आपको इस तरह का आउटपुट दिखाई देगा (या जब आप एक्सटेंशन को अनलोड और रीलोड करेंगे);

यदि आप पहले से एक्सटेंशन का उपयोग कर चुके हैं और headers.txt एक्सटेंशन से है, तो चिंता करने की आवश्यकता नहीं है, लेकिन यदि यह इस एक्सटेंशन का उपयोग करने का आपका पहला मौका है और आप वह व्यक्ति नहीं हैं जिसने एक्सटेंशन के काम करने के लिए headers और values txt फ़ाइलों की प्रतिलिपि बनाई है, तो आपको एक्सटेंशन को ठीक से काम करने के लिए फ़ाइल को स्थानांतरित करना होगा।
दो मुख्य समस्याएं हो सकती हैं जिन्हें आप इनके साथ हल कर सकते हैं;
आपके पास पहले से headers.txt या values.txt उस पथ में है जिसका एक्सटेंशन उपयोग करने वाला है, तो आपको इस डायरेक्टरी में लिखने के लिए एक्सटेंशन को सक्षम करने के लिए इन फ़ाइलों को स्थानांतरित करना होगा।
एक्सटेंशन की लिखने की अनुमति में कुछ समस्या हो सकती है, तो यह आपको दिए गए त्रुटि में headers.txt और values.txt की प्रतिलिपि बनाने का पथ देगा।
(मुझे पता है कि यह GUI बेकार है, लेकिन GUI को कोड करना भी बेकार है, मैं इस पर कभी-कभी काम करूँगा लेकिन ईमानदारी से कहूँ तो मुझे नहीं पता कि कब)
//मेरे एक दोस्त के लिए जिसने सोचा कि उपरोक्त स्पष्टीकरण पर्याप्त औपचारिक नहीं है;
(मुझे पता है कि वर्तमान GUI उपयोगकर्ता के अनुकूल नहीं है क्योंकि GUI डिज़ाइन पर मेरा अनुभव कम है, मैं भविष्य में इस समस्या पर काम करूँगा)






