 rxerium/cve-2025-42944
CVE-2025-42944 के लिए पहचान

SAP NetWeaver में एक डिसीरियलाइज़ेशन भेद्यता के कारण, एक अप्रमाणित हमलावर RMI-P4 मॉड्यूल के माध्यम से सिस्टम का शोषण कर सकता है, जब वह एक खुले पोर्ट पर दुर्भावनापूर्ण पेलोड सबमिट करता है। ऐसे अविश्वसनीय Java ऑब्जेक्ट्स का डिसीरियलाइज़ेशन मनमाने OS कमांड निष्पादन का कारण बन सकता है, जो एप्लिकेशन की गोपनीयता, अखंडता और उपलब्धता पर उच्च प्रभाव डालता है।
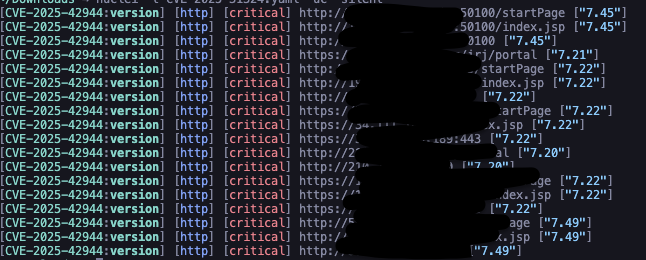
यह पहचान विधि उनके सर्वर हेडर के माध्यम से SAP NetWeaver Application Server इंस्टेंसेस की पहचान करने के लिए GET अनुरोध भेजकर काम करती है, regex का उपयोग करके संस्करण संख्या निकालती है, और फिर DSL मैचर का उपयोग करके जाँचती है कि पता लगाया गया संस्करण 7.50 या उससे कम है या नहीं, जो RMI-P4 मॉड्यूल में डिसीरियलाइज़ेशन शोषण के लिए संभावित भेद्यता का संकेत देगा।
nuclei -u https://yourHost.com -t template.yaml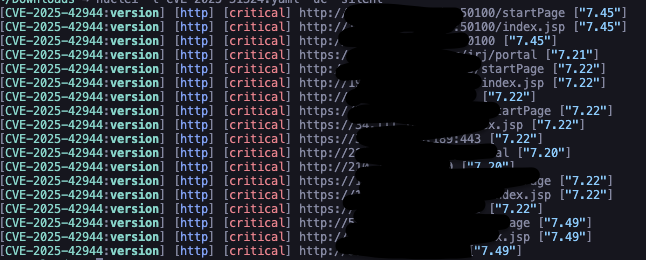
अपने जोखिम पर उपयोग करें, मैं उन अवैध गतिविधियों के लिए जिम्मेदार नहीं होऊंगा जो आप उन बुनियादी ढांचे पर करते हैं जिनके आप मालिक नहीं हैं या जिन्हें स्कैन करने की अनुमति नहीं है।
यदि आपके कोई प्रश्न हैं, तो बेझिझक Signal के माध्यम से संपर्क करें।
