 ronf98/cve-2023-38831-poc
CVE-2023-38831 एक ज़ीरो-डे WinRAR कमजोरी है जो हमलावरों को आर्काइव में दुर्भावनापूर्ण फ़ाइलें छिपाने की अनुमति देती है, उपयोगकर्ताओं को हानिकारक सामग्री निष्पादित करने के लिए धोखा देती है।

CVE-2023-38831 एक शून्य-दिवसीय भेद्यता है जो WinRAR के 6.23 से पहले के सभी संस्करणों को प्रभावित करती है।
यह समस्या ZIP प्रारूप के प्रसंस्करण में है, जो हमलावरों को प्रभावित आर्काइव का उपयोग करके मैलवेयर वितरित करने की अनुमति दे सकती है। दुर्भावनापूर्ण अभिनेता ZIP आर्काइव के भीतर दुर्भावनापूर्ण फ़ाइलों को वैध फ़ाइलों के समान नाम देकर छिपा सकते हैं, उपयोगकर्ताओं को यह विश्वास दिलाकर कि वे एक सुरक्षित फ़ाइल खोल रहे हैं, हानिकारक सामग्री को निष्पादित करने में धोखा दे सकते हैं। यह दोष अप्रैल 2023 से सक्रिय रूप से शोषण किया जा रहा है, विशेष रूप से वित्तीय क्षेत्रों को लक्षित करता है, जो अविश्वसनीय संपीड़ित फ़ाइलें खोलने वाले उपयोगकर्ताओं के लिए महत्वपूर्ण जोखिम पैदा करता है। WinRAR 6.23 या उसके बाद के संस्करण में अपग्रेड करने से निष्कर्षण के दौरान फ़ाइल नाम स्वच्छता में सुधार करके इस भेद्यता को कम किया जाता है।
निम्नलिखित उदाहरण में, मैंने सभी प्रदान की गई फ़ाइलों को एक ही फ़ोल्डर में डाउनलोड किया, CMD के माध्यम से स्क्रिप्ट निष्पादित की, उपयुक्त फ़ाइल नाम (एक्सप्लॉइट सहित) निर्दिष्ट किए, और अंत में .rar आर्काइव में कुछ यादृच्छिक फ़ाइलें जोड़ीं ताकि यह अधिक प्रामाणिक दिखे और नए .txt एक्सप्लॉइट को बेहतर ढंग से छिपाया जा सके। जब उपयोगकर्ता कथित ".txt" फ़ाइल पर क्लिक करता है, तो यह उसी फ़ोल्डर में मौजूद छिपी हुई .cmd फ़ाइल को एक मिलान नाम के साथ निष्पादित करेगा:
https://github.com/user-attachments/assets/91eed756-bb38-42dd-a127-cabaccb4c386
इस विचार का उपयोग करके, हम फ़ाइल को यथासंभव प्रभावी ढंग से छिपाने का प्रयास कर सकते हैं और एक्सप्लॉइट को उपयोगकर्ता के लिए तत्काल या महत्वपूर्ण दिखा सकते हैं। निम्नलिखित उदाहरण में, मैंने .rar आर्काइव को अधिक वैध दिखाने के लिए कई यादृच्छिक फ़ाइलें जोड़ीं। मैंने एक बुनियादी .txt फ़ाइल को डिकॉय के रूप में उपयोग किया और इसका नाम "INSTRUCTIONS - Open Before Extraction" रखा ताकि उपयोगकर्ता को उस पर क्लिक करने के लिए लुभाया जा सके:
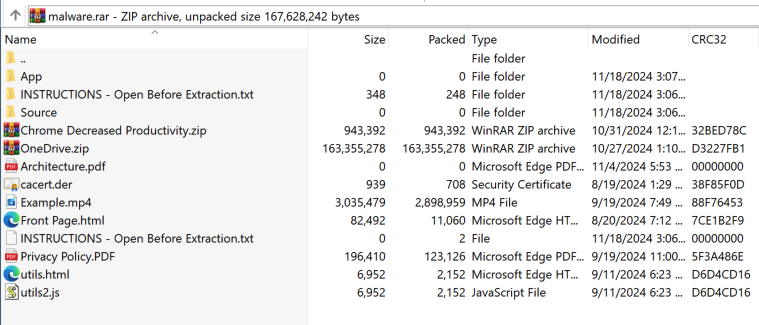
प्रदान की गई पायथन स्क्रिप्ट का उपयोग करके, आप अपनी स्वयं की RAR फ़ाइल बना सकते हैं, जिसका उपयोग हम इस एक्सप्लॉइट के पीछे के तर्क को देखने के लिए करेंगे।
चरण 1 - exploit.py और DoS.cmd फ़ाइलें डाउनलोड करें।
चरण 2 - उन सभी को एक फ़ोल्डर में रखें और एक यादृच्छिक डिकॉय फ़ाइल चुनें, इस POC के उद्देश्य के लिए मैं एक सरल .jpg फ़ाइल का उपयोग करूँगा।
चरण 3 - स्क्रिप्ट चलाएं और आवश्यक नाम इनपुट करें
स्क्रिप्ट निम्नलिखित तरीके से काम करती है:
प्रदान की गई फ़ाइल नाम और एक्सटेंशन प्राप्त करता है।
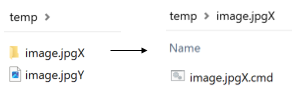
एक अस्थायी फ़ोल्डर बनाता है जिसमें स्क्रिप्ट एक उपफ़ोल्डर के अंदर रखी जाती है और डिकॉय फ़ाइल उसके बाहर — दोनों समान नाम वाले, फ़ोल्डर नाम के साथ "X" जोड़ा जाता है और डिकॉय फ़ाइल नाम के साथ "Y" जोड़ा जाता है:
फिर यह अस्थायी फ़ोल्डर से एक ZIP फ़ाइल बनाता है, इसे बाइनरी मोड में खोलता है, और "X" और "Y" वर्णों को संशोधित करता है, उन्हें रिक्त स्थान से बदल देता है ताकि ऐसा प्रतीत हो कि वे समान फ़ाइल हैं।
संशोधित डेटा को एक .rar फ़ाइल में लिखता है।
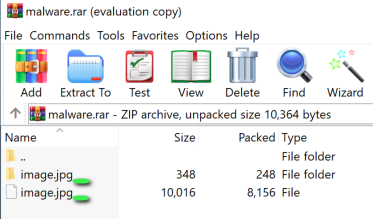
ProcessMonitor जैसे प्रोग्राम का उपयोग करके, हम WinRAR द्वारा फ़ाइल निष्पादित करते समय उठाए गए सटीक कदम देख सकते हैं:
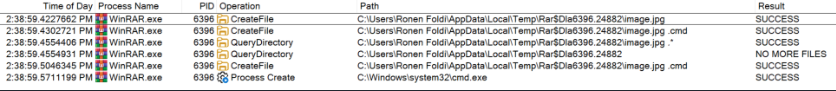
समस्या एक आर्काइव में लगभग समान नाम वाली दो फ़ाइलों के कारण अस्पष्टता से उत्पन्न होती है: "image.jpg " (डिकॉय) और
"image.jpg .cmd" (दुर्भावनापूर्ण स्क्रिप्ट)। अतिरिक्त स्थान एक समान आधार नाम बनाता है, जो भ्रमित करता है कि WinRAR और Windows दोनों फ़ाइल पथों को कैसे हल करते हैं। "image.jpg " पर क्लिक करने पर, WinRAR समान आधार नामों के कारण अस्थायी फ़ोल्डर में सभी संबंधित फ़ाइलों को पढ़ता और बनाता है:
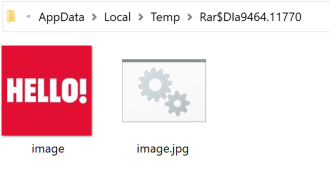
अस्पष्टता को हल करने के लिए, WinRAR image.jpg .* के लिए एक वाइल्डकार्ड खोज (QueryDirectory) करता है, जिसका उद्देश्य एक निष्पादन योग्य फ़ाइल प्रकार का पता लगाना है, जबकि यह सुनिश्चित करता है कि कोई अन्य संबंधित फ़ाइल मौजूद नहीं है। WinRAR (और Windows) अस्पष्ट पथों को हल करते समय हमेशा निष्पादन योग्य फ़ाइल प्रकारों (जैसे .cmd, .exe, .bat) को प्राथमिकता देगा। परिणामस्वरूप, इसने cmd.exe (प्रक्रिया बनाएँ) का उपयोग करके "image.jpg .cmd" को निष्पादित किया, जिससे डिफ़ॉल्ट इमेज व्यूअर में डिकॉय फ़ाइल खोलने के बजाय दुर्भावनापूर्ण स्क्रिप्ट चल सकी।
WinRAR ने इस समस्या को संस्करण 6.23 में हल किया, और उपयोगकर्ताओं को दृढ़ता से नवीनतम संस्करण में अपडेट करने की सलाह दी जाती है।
https://www.win-rar.com/singlenewsview.html?&L=0&tx_ttnews%5Btt_news%5D=232






