 rivek619/cve-2025-65675
Classroomio LMS 0.1.13 में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता प्रमाणित हमलावरों को तैयार किए गए SVG प्रोफ़ाइल चित्रों के माध्यम से मनमाना कोड निष्पादित करने की अनुमति देती है। खोजकर्ता - रिवेक राज तामांग (RivuDon), सिक्किम, भारत।

Classroomio LMS 0.1.13 में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता प्रमाणित हमलावरों को निर्मित एसवीजी प्रोफ़ाइल चित्रों के माध्यम से मनमाना कोड निष्पादित करने की अनुमति देती है। खोजकर्ता - रिवेक राज तामांग (RivuDon), सिक्किम, भारत।
प्रभावित उत्पाद: ClassroomIO
संग्रहीत क्रॉस-साइट स्क्रिप्टिंग
Classroomio LMS संस्करण 0.1.13 में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है, जहाँ एप्लिकेशन एसवीजी प्रोफ़ाइल चित्र अपलोड को सैनिटाइज़ करने में विफल रहता है। एक प्रमाणित हमलावर एम्बेडेड जावास्क्रिप्ट वाली एक दुर्भावनापूर्ण एसवीजी फ़ाइल अपलोड कर सकता है, जो तब संग्रहीत हो जाती है और जब भी प्रोफ़ाइल चित्र देखा जाता है, निष्पादित होती है। चूँकि पेलोड एक विश्वसनीय डोमेन से निष्पादित होता है, यह दोष सत्र अपहरण, खाता अधिग्रहण, पुनर्निर्देशन हमलों, या प्लेटफ़ॉर्म के भीतर आगे के शोषण का कारण बन सकता है।
लॉग इन करें और प्रोफ़ाइल सेटिंग्स पर जाएँ
चित्र अपलोड करें पर क्लिक करें
xss svg फ़ाइल चुनें और अपलोड पर क्लिक करें
सेव होने की प्रतीक्षा करें
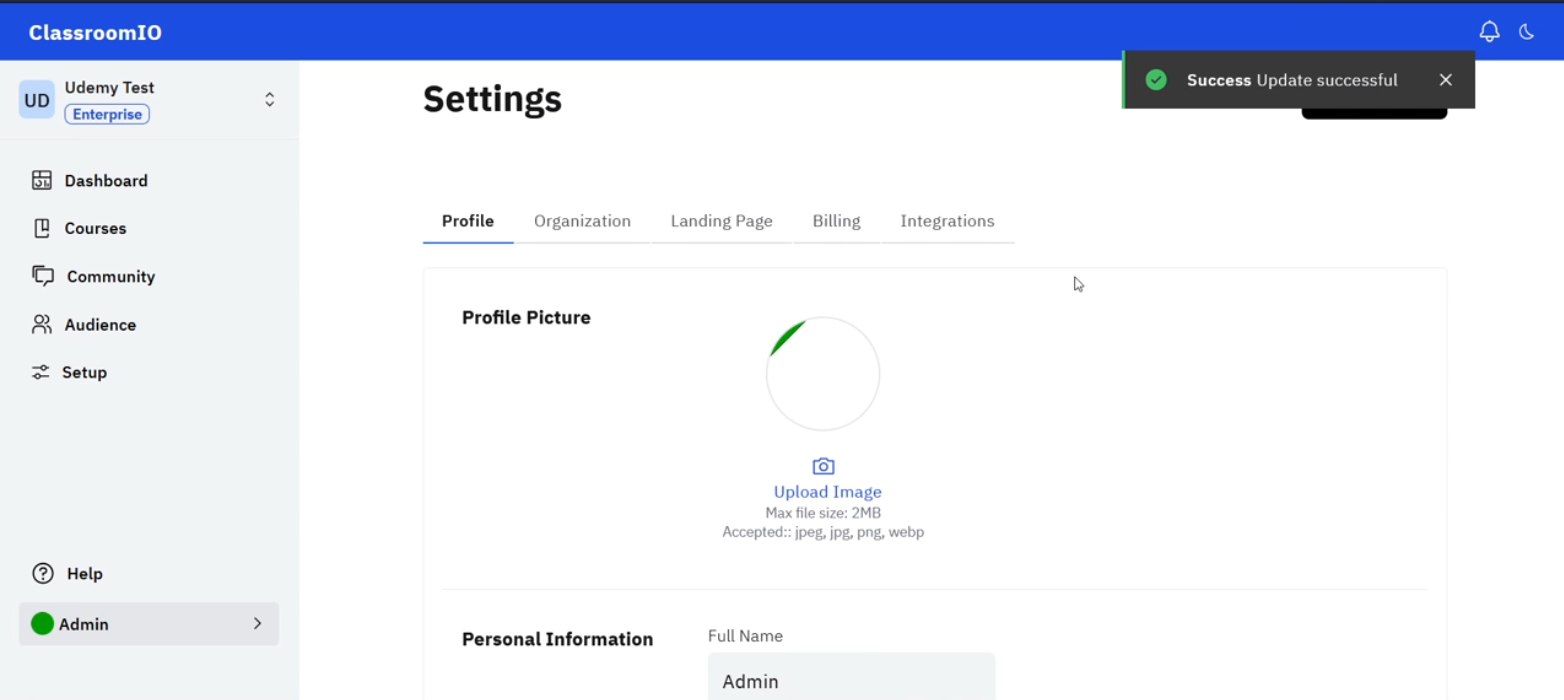
प्रोफ़ाइल चित्र पर राइट-क्लिक करें और इसे एक नए टैब में खोलें
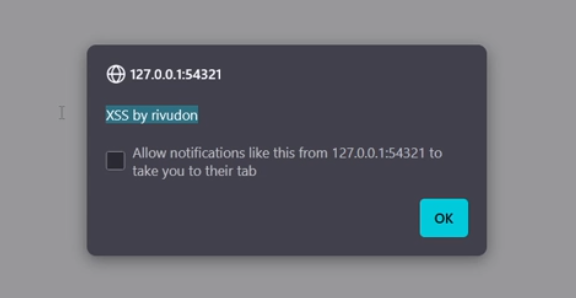
संग्रहीत XSS को पॉप-अप होते हुए देखें।
यह भेद्यता निम्नलिखित द्वारा खोजी गई और जिम्मेदारीपूर्वक रिपोर्ट की गई:
रिवेक राज तामांग (RivuDon), सिक्किम, भारत
