
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
opac-fast-automation — CVE-2025-65862 के लिए स्वचालन | Kitploit
उपकरण/GitHubGitHub/rimbadirgantara/opac-fast-automation
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगपेपर और शोधलर्निंग और शिक्षा
GitHubrimbadirgantara/opac-fast-automation

opac-fast-automation

CVE-2025-65862 के लिए स्वचालन

रिपॉजिटरी देखें
285 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-65862 — दस्तावेज़ीकरण, विश्लेषण और ऑटोमेशन टूल (केवल अनुसंधान उद्देश्यों के लिए)

⚠️ नैतिक एवं कानूनी चेतावनी इस रिपॉजिटरी की सभी सामग्री केवल निम्नलिखित उद्देश्यों के लिए प्रदान की गई है:

  • सुरक्षा अनुसंधान,
  • शिक्षा,
  • भेद्यता विश्लेषण,
  • और अपने स्वामित्व या स्पष्ट अनुमति वाले वातावरण में परीक्षण।

बिना अनुमति के शोषण, बग का दुरुपयोग, या तीसरे पक्ष के सर्वर पर दुर्भावनापूर्ण फ़ाइलें अपलोड करना अवैध है तथा इंडोनेशियाई कानून (UU ITE) और अंतरराष्ट्रीय कानून का उल्लंघन है। लेखक वर्णित उपकरणों या तकनीकों के दुरुपयोग के लिए जिम्मेदार नहीं है।


📌 CVE-2025-65862 का सारांश

  • CVE ID : CVE-2025-65862
  • प्रभावित उत्पाद : SLiMS Bulian v9.7.2
  • वर्गीकरण : मनमानी फ़ाइल अपलोड → रिमोट कोड निष्पादन (RCE)
  • गंभीरता स्तर : मध्यम
  • सार्वजनिक शोध स्रोत :
    https://medium.com/@xpl0dec/zeroday-slims9-bulian-v9-7-2-arbitrary-file-write-to-rce-6a458ad7960f

🧩 समस्या क्या है?

SLiMS Bulian 9.7.2 में, जब उपयोगकर्ता (कमजोर क्रेडेंशियल वाला) एक प्लगइन ZIP फ़ाइल अपलोड करता है, तो गलत कॉन्फ़िगरेशन होता है।

प्रवाह:

  1. एप्लिकेशन ZIP फ़ाइल अपलोड स्वीकार करता है।
  2. सिस्टम स्वचालित निष्कर्षण करता है।
  3. निकाली गई फ़ाइलों को /plugins/ में रखा जाता है।
  4. ZIP के अंदर सभी फ़ाइलें निकाली जाती हैं, जिनमें .php फ़ाइलें भी शामिल हैं।
  5. यदि ZIP में बैकडोर फ़ाइल है जैसे:
    └── myplugin/
    └── shell.php
    
    तो फ़ाइल तक पहुँचा जा सकता है: /plugins/myplugin/shell.php
  6. यदि उपयोगकर्ता कमजोर क्रेडेंशियल संयोजन का उपयोग करता है, तो इससे मनमानी फ़ाइल अपलोड → रिमोट कोड निष्पादन हो सकता है।

🔍 समझौता संकेतक (IOC)

यदि आप SLiMS का प्रबंधन करते हैं, तो निम्नलिखित पर ध्यान दें:

  • /plugins/ में संदिग्ध फ़ोल्डर की उपस्थिति
  • प्लगइन फ़ोल्डर के अंदर अज्ञात PHP फ़ाइलें
  • कमजोर पासवर्ड वाले खाते से प्लगइन अपलोड लॉग
  • .zip फ़ाइल अपलोड के बाद असामान्य फ़ाइल गतिविधि
  • निम्नलिखित पर संदिग्ध अनुरोध: /plugins//something.php

🛡️ शमन और सिफारिशें

  1. SLiMS को नवीनतम संस्करण या उपलब्ध सुरक्षा पैच में अपडेट करें।
  2. व्यवस्थापक/उपयोगकर्ता पासवर्ड को मजबूत मानक (CISA.gov नियम) से बदलें।
  3. यदि उपयोग नहीं किया जा रहा है तो प्लगइन अपलोड अक्षम करें।
  4. /plugins/ निर्देशिका की निगरानी करें और अज्ञात फ़ाइलों को हटाएँ।
  5. अनधिकृत अपलोड देखने के लिए व्यवस्थापक लॉग का ऑडिट करें।
  6. यदि समझौता होने का संदेह हो तो सिस्टम को अलग करें।
  7. घटना से पहले के बैकअप से पुनर्स्थापित करें।

⚙️ ऑटोमेशन स्क्रिप्ट दस्तावेज़ीकरण

इस स्क्रिप्ट का उपयोग निम्न के लिए किया जाता है:

  • CVE-2025-65862 के गलत कॉन्फ़िगरेशन के परीक्षण को स्वचालित करना,
  • यह जाँचना कि कोई SLiMS इंस्टेंस संवेदनशील है या नहीं,
  • अनुसंधान के लिए पेलोड वाला प्लगइन ZIP अपलोड करना।

🎛️ तर्क

ध्वजकार्य
-lलक्ष्य SLiMS सूची का फ़ाइल पथ
-fपरीक्षण किया जाने वाला ZIP प्लगइन (अनुसंधान पेलोड/बैकडोर युक्त)
-oपरिणाम सहेजने के लिए

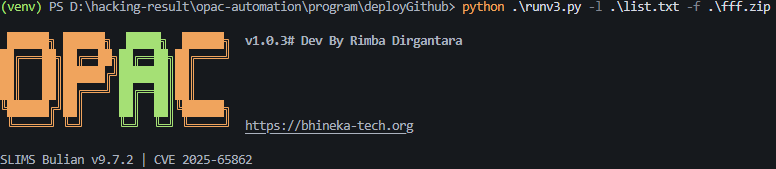
▶️ उपयोग उदाहरण

उपयोग


📦 निर्भरताएँ

उपकरण चलाने से पहले निम्नलिखित लाइब्रेरी स्थापित करें: pip install httpx beautifulsoup4 urllib3

पायथन की अंतर्निहित लाइब्रेरी (स्थापित करने की आवश्यकता नहीं):

  • argparse
  • random
  • datetime
  • time
  • os
  • re
  • concurrent.futures

🔐 लाइसेंसिंग

यह रिपॉजिटरी Proprietary — All Rights Reserved लाइसेंस के अंतर्गत है ताकि अनुसंधान उपकरण का अनुचित उपयोग गैर-जिम्मेदार पक्षों द्वारा न किया जा सके।

आपको अनुमति नहीं है:

  • इसे पुनर्वितरित करना,
  • संशोधित करना,
  • इस उपकरण को पुनः बेचना लेखक की अनुमति के बिना।

📝 निष्कर्ष

यह रिपॉजिटरी भेद्यता दस्तावेज़ीकरण, तकनीकी विश्लेषण और परीक्षण उपकरण विकास के रूप में बनाई गई है। नैतिक और पेशेवर रूप से उपयोग करें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →