

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
IPRotate_Burp_Extension — Burp Suite के लिए एक्सटेंशन जो प्रत्येक अनुरोध पर आपके IP को घुमाने के लिए AWS API Gateway का उपयोग करता है। | Kitploit
उपकरण/GitHubGitHub/rhinosecuritylabs/iprotate_burp_extension
वेब प्रॉक्सी और अवरोधनआईडीएस/आईपीएस से बचनाWAF बाईपासपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षा
GitHubrhinosecuritylabs/iprotate_burp_extension

IPRotate_Burp_Extension

Burp Suite के लिए एक्सटेंशन जो प्रत्येक अनुरोध पर आपके IP को घुमाने के लिए AWS API Gateway का उपयोग करता है।

साझा करें
रिपॉजिटरी देखें
8931501008 महीने पहलेKitploit द्वारा समीक्षित

IPRotate_Burp_Extension

बर्प सूट के लिए एक्सटेंशन जो AWS API Gateway का उपयोग करके हर अनुरोध पर आपका IP बदलता है।

अधिक जानकारी: Bypassing IP Based Blocking Using AWS - Rhino Security Labs

नोट/चेतावनी

AWS API Gateway का उपयोग करके स्रोत IP को छिपाने की यह विधि अब AWS की पेनिट्रेशन टेस्टिंग नीति के अनुसार प्रतिबंधित मानी जाती है: https://aws.amazon.com/security/penetration-testing/

विवरण

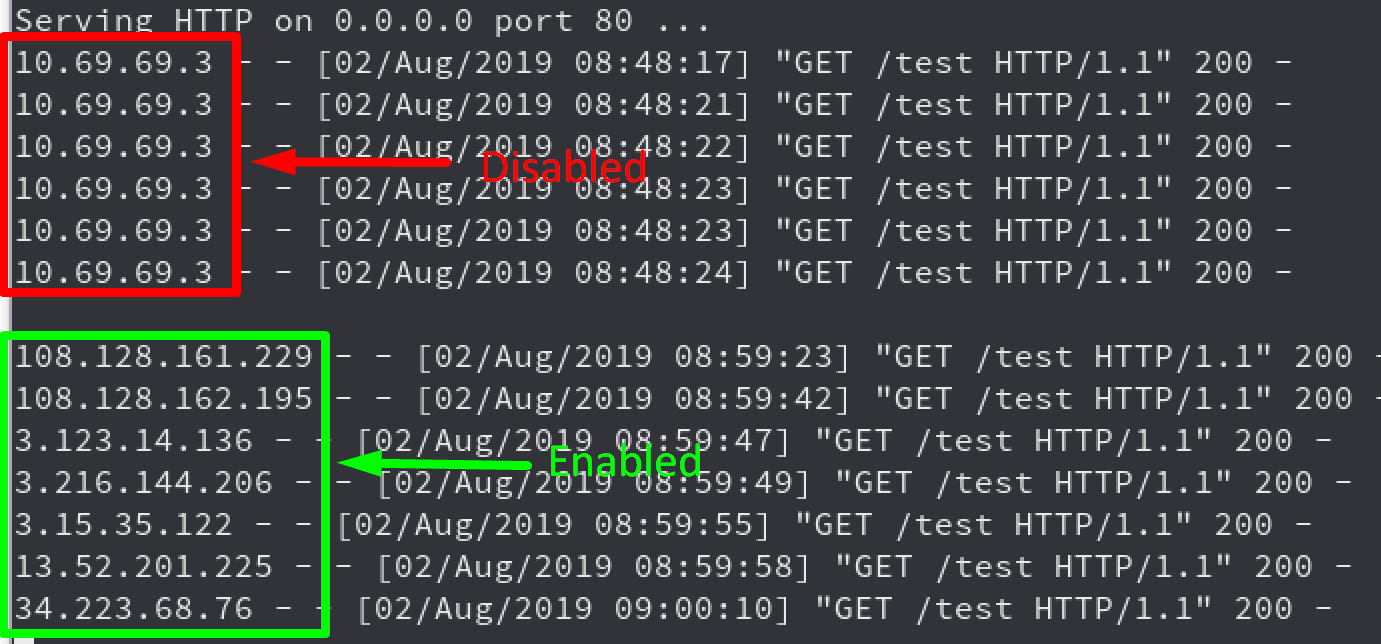
यह एक्सटेंशन आपको कई क्षेत्रों में आसानी से API Gateway स्पिन अप करने की अनुमति देता है। लक्षित होस्ट के लिए सभी बर्प सूट ट्रैफ़िक को API Gateway एंडपॉइंट के माध्यम से रूट किया जाता है, जिससे प्रत्येक अनुरोध पर IP अलग होता है। (IP के पुनर्चक्रण की संभावना है, लेकिन यह काफी कम है और जितने अधिक क्षेत्रों का उपयोग करेंगे, संभावना उतनी ही कम होगी)।

यह विभिन्न प्रकार के IP ब्लॉकिंग को बायपास करने के लिए उपयोगी है, जैसे कि IP-आधारित ब्रूटफोर्स सुरक्षा, IP-आधारित API दर सीमा, या IP-आधारित WAF ब्लॉकिंग आदि।

उपयोग

इसका एक संस्करण BApp स्टोर में उपलब्ध है जिसे आप वहाँ से सीधे इंस्टॉल कर सकते हैं: https://portswigger.net/bappstore/2eb2b1cb1cf34cc79cda36f0f9019874

Python2 ENV सेट के साथ

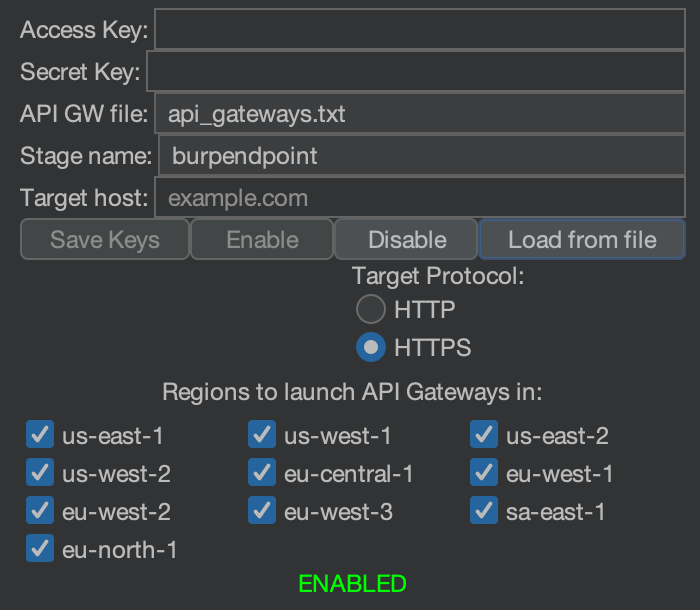
  1. बर्प सूट में Jython सेटअप करें।
  2. सुनिश्चित करें कि आपके पास AWS कुंजियों का एक सेट है जिसके पास API Gateway सेवा तक पूर्ण पहुंच है। यह AWS के फ्री टियर के माध्यम से उपलब्ध है।
  3. क्रेडेंशियल्स को फ़ील्ड में डालें।
  4. वह लक्ष्य डोमेन डालें जिसे आप लक्षित करना चाहते हैं।
  5. यदि डोमेन HTTPS पर होस्ट किया गया है तो HTTPS चुनें।
  6. उन सभी क्षेत्रों का चयन करें जिनका आप उपयोग करना चाहते हैं, यदि आप उन सभी को चयनित छोड़ते हैं तो सभी मान्य क्षेत्र स्वचालित रूप से सक्षम हो जाएंगे। (आप जितना अधिक उपयोग करेंगे, IP पूल उतना बड़ा होगा)
  7. "Enable" पर क्लिक करें।
  8. एक बार समाप्त होने पर, सुनिश्चित करें कि आप शुरू किए गए सभी संसाधनों को हटाने के लिए "Disable" पर क्लिक करें।

यदि आप शुरू किए गए संसाधनों और एंडपॉइंट या किसी संभावित त्रुटि की जांच करना चाहते हैं, तो आप बर्प में आउटपुट कंसोल देख सकते हैं।

Python2 ENV सेट किए बिना (उन्नत)

अपने AWS खाते में API GW बनाने के लिए सहायक स्क्रिप्ट का उपयोग करें। इसे boto3 की आवश्यकता है, लेकिन इसे बर्प के लिए सेटअप करने की आवश्यकता नहीं है, और आपके पास एक मान्य AWS प्रोफ़ाइल सेटअप होना चाहिए:

Usage: createapigws.py [OPTIONS]

Options:
  --profile TEXT     AWS profile to use  [default: pentest1]
  --state-file TEXT  API GW state directory, script creates STATE_FILE and
                     STATE_FILE.json.  [default: api_gateways.txt]
  --create TEXT      specify target URL: https://example.com
  --delete
  --help             Show this message and exit.
  1. बर्प सूट में Jython सेटअप करें।
  2. सुनिश्चित करें कि आपके पास AWS कुंजियों और प्रोफ़ाइल का एक सेट है जिसके पास API Gateway सेवा तक पूर्ण पहुंच है। यह AWS के फ्री टियर के माध्यम से उपलब्ध है।
  3. createapigws.py से स्टेट फ़ाइल पथ को API GW फ़ाइल में डालें।
  4. वह लक्ष्य डोमेन डालें जिसे आप लक्षित करना चाहते हैं।
  5. यदि आवश्यक हो तो स्टेज का नाम स्टेज नाम में डालें।
  6. यदि डोमेन HTTPS पर होस्ट किया गया है तो HTTPS चुनें।
  7. "Enable" पर क्लिक करें।
  8. एक बार समाप्त होने पर, सुनिश्चित करें कि आप "Disable" पर क्लिक करें।
  9. अपने API GW को हटाने के लिए createapigws.py स्क्रिप्ट का उपयोग करें।
बर्प UI

बर्प एक्सटेंशन UI

अनुरोध कैसे दिखते हैं इसका उदाहरण

नमूना अनुरोध

सेटअप

सुनिश्चित करें कि आपने Jython इंस्टॉल किया है और बर्प एक्सटेंशन विकल्पों के माध्यम से IPRotate.py जोड़ा है।
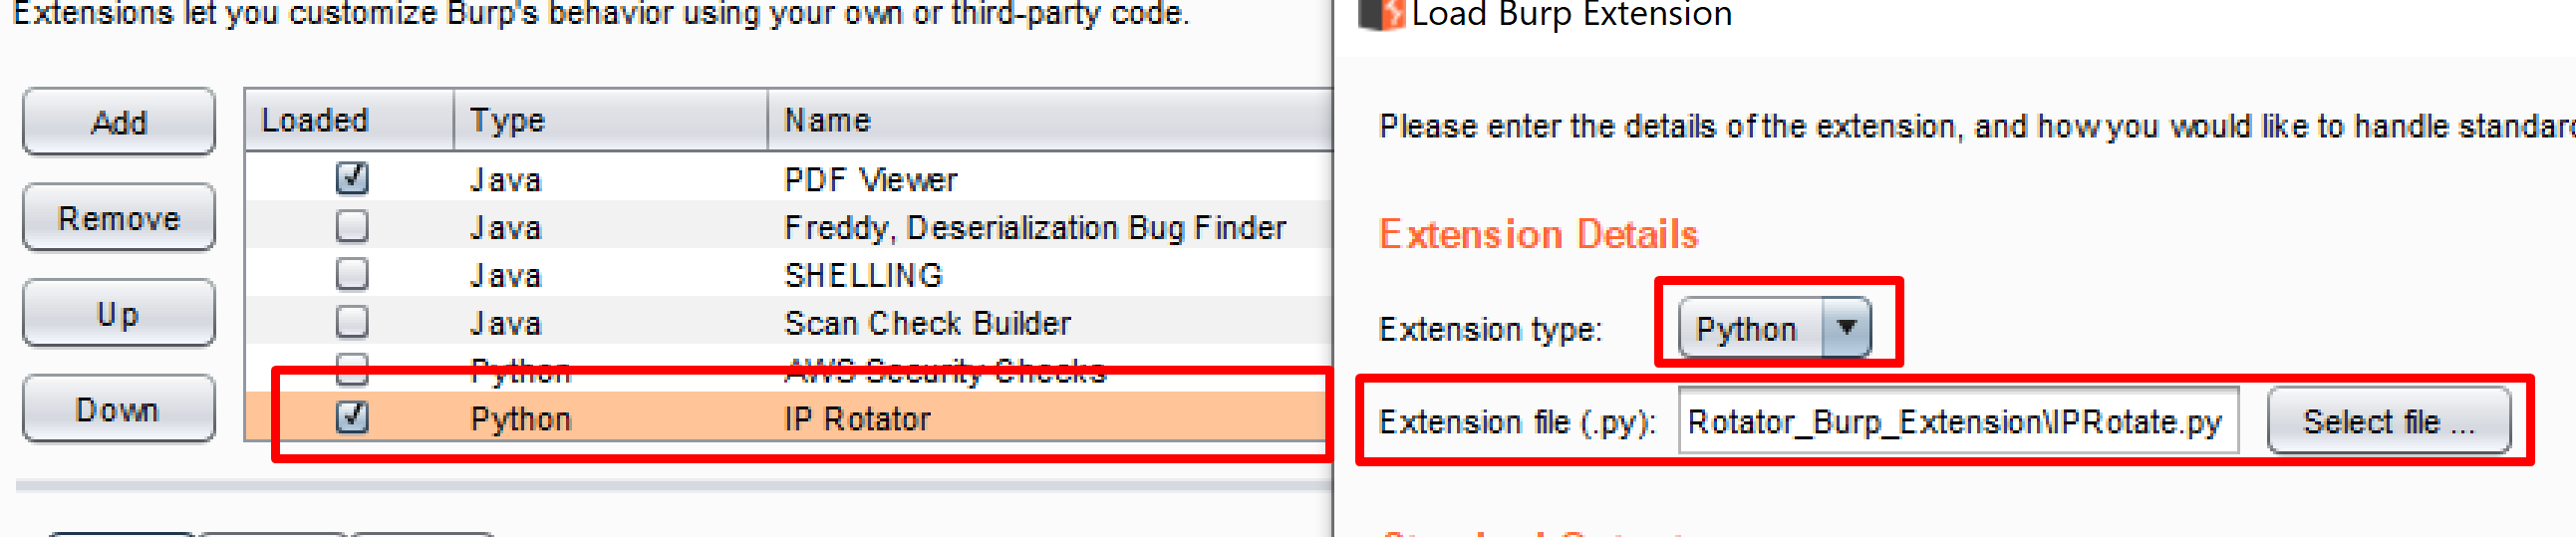
एक्सटेंशन सेटअप

पिछला शोध

इस एक्सटेंशन को जारी करने के बाद, यह बताया गया कि इस क्षेत्र में AWS API Gateway का उपयोग करके IP पते को छिपाने के लिए अन्य शोध हुए हैं। इस तकनीक का उपयोग करके @ustayready @ryHanson और @rmikehodges द्वारा कुछ शानदार शोध और उपकरण हैं।

इन्हें भी जांचना सुनिश्चित करें:

  • fireprox
  • hideNsneak
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





