
 quynhlab/cve-2022-29885
Apache Tomcat CVE-2022-29885

यह उपकरण केवल सुरक्षा अनुसंधान के लिए उपयोग किया जाता है। इस उपकरण का उपयोग अवैध हमले करने के लिए निषिद्ध है, और परिणामों के लिए उपयोगकर्ता जिम्मेदार है।
यह उपकरण केवल सुरक्षा अनुसंधान और आंतरिक आत्म-निरीक्षण के लिए है। उपकरण का उपयोग करके अवैध हमले शुरू करना निषिद्ध है; परिणामों के लिए उपयोगकर्ता जिम्मेदार है।
Apache Tomcat DoS (CVE-2022-29885) एक्सप्लॉइट
EncryptInterceptor (Tomcat Cluster) में Denial of Service
लक्ष्य मशीन को क्लस्टर Nio Receiver प्रारंभ करने की आवश्यकता होती है। एक विशेष TCP पैकेट भेजने से लक्ष्य पर Denial of Service उत्पन्न होगा। चाहे EncryptInterceptor उपयोग किया जाए या नहीं, denial of service भेद्यता की संभावना बनी रहती है।
शर्त: टॉमकैट क्लस्टर फ़ंक्शन सक्षम करें और संचार के लिए NioReceiver का उपयोग करें।
टॉमकैट का कोई भी संस्करण प्रभावित होगा। एकमात्र समाधान एक विश्वसनीय नेटवर्क का उपयोग करना है
असुरक्षित कॉन्फ़िग: EncryptInterceptor का उपयोग न करना
server.xml
<Cluster className="org.apache.catalina.ha.tcp.SimpleTcpCluster">
  <Channel className="org.apache.catalina.tribes.group.GroupChannel">
    <Receiver className="org.apache.catalina.tribes.transport.nio.NioReceiver"
      address="0.0.0.0"
      port="5000"
      selectorTimeout="100"
      maxThreads="6"/>
  </Channel>
</Cluster>
एक्सप्लॉइट: ./dos -h target_ip -p target_nio_port
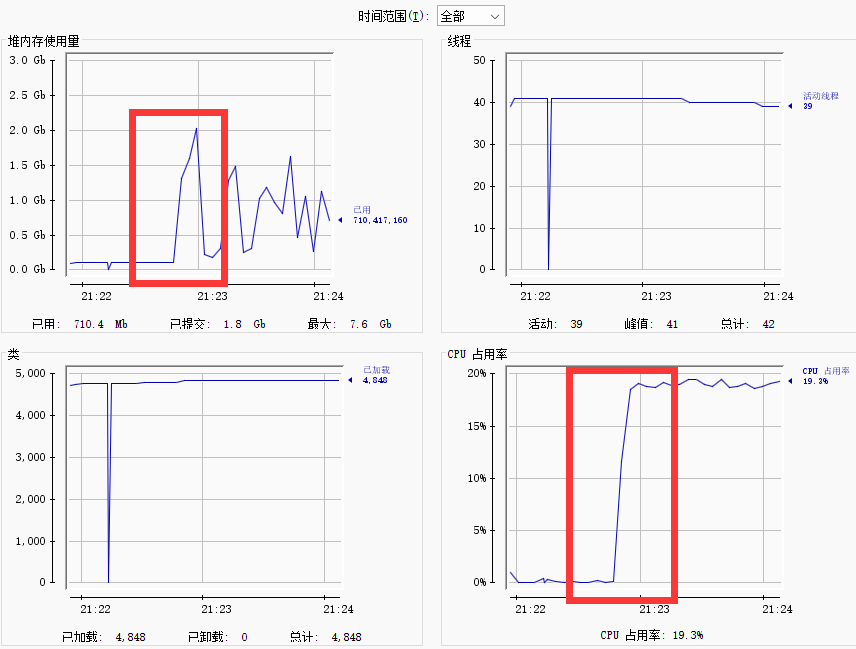
असुरक्षित कॉन्फ़िग में, आप Safe-Config-Exploit का भी उपयोग कर सकते हैं
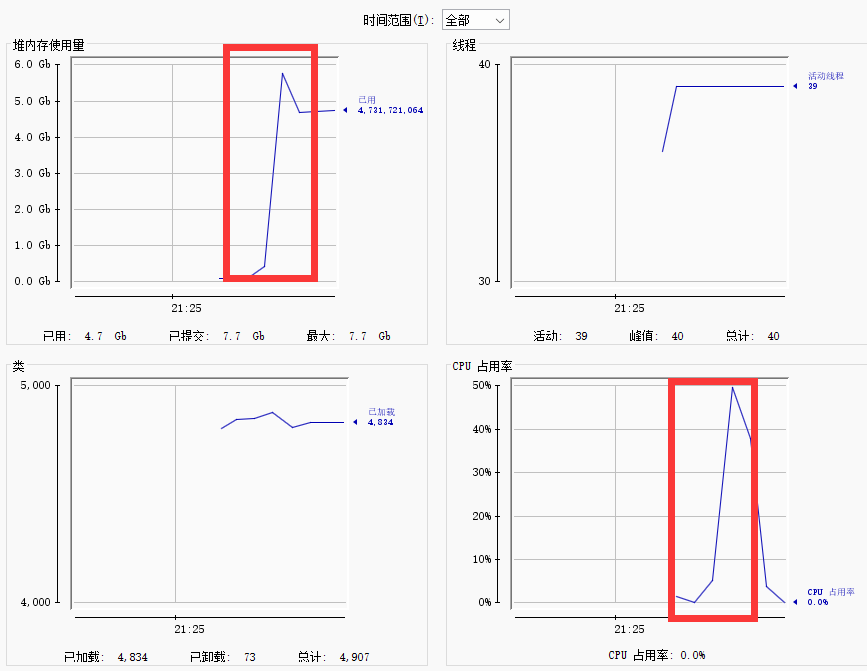
लेकिन सुरक्षित कॉन्फ़िग में, आप केवल Safe-Config-Exploit का उपयोग कर सकते हैं
सुरक्षित कॉन्फ़िग: EncryptInterceptor का उपयोग करें
server.xml
<Cluster className="org.apache.catalina.ha.tcp.SimpleTcpCluster">
  <Channel className="org.apache.catalina.tribes.group.GroupChannel">
    <Receiver className="org.apache.catalina.tribes.transport.nio.NioReceiver"
      address="0.0.0.0"
      port="5000"
      selectorTimeout="100"
      maxThreads="6"/>
    <Interceptor className="org.apache.catalina.tribes.group.interceptors.EncryptInterceptor"
       encryptionAlgorithm="AES/CBC/PKCS5Padding"
       encryptionKey="ANY_KEY(LENGTH:32)"/>
  </Channel>
</Cluster>
एक्सप्लॉइट: ./dos -h target_ip -p target_nio_port -s
https://lists.apache.org/thread/2b4qmhbcyqvc7dyfpjyx54c03x65vhcv






