 qm4rs/cve-2026-0023-update-ownership-poc
प्रूफ-ऑफ-कॉन्सेप्ट जो CVE-2026-0023 का प्रदर्शन करता है, एक Android अपडेट स्वामित्व ट्रस्ट बायपास जो ऐप अपडेट के दौरान स्वामित्व चेतावनी को दबा देता है। इसमें तीन Android ऐप शामिल हैं जो इस कमजोरी को दोहराने और अध्ययन करने के लिए हैं।

CVE-2026-0023 को पुनरुत्पादित करने और अध्ययन करने के लिए एक पूर्ण Android प्रयोगशाला वातावरण।
यह रिपॉजिटरी दर्शाती है कि कैसे CVE-2026-0023 एक सामान्य इंस्टॉलर को आंतरिक Android स्थापना फ़्लैग को प्रभावित करने की अनुमति देता है जो केवल सिस्टम द्वारा नियंत्रित होना चाहिए, जिसके परिणामस्वरूप एप्लिकेशन अपडेट के दौरान Android का अद्यतन स्वामित्व चेतावनी दबा दी जाती है।
परियोजना में तीन Android एप्लिकेशन शामिल हैं जो एक यथार्थवादी अद्यतन स्वामित्व कार्यप्रवाह का मॉडल बनाते हैं और कमजोर व्यवहार को देखने के लिए एक पुनरुत्पादनीय वातावरण प्रदान करते हैं।
Android ने अद्यतन स्वामित्व (Update Ownership) शुरू किया ताकि एप्लिकेशन, ऐप स्टोर और उद्यम वातावरण एक विश्वसनीय अद्यतन श्रृंखला बनाए रख सकें।
जब किसी एप्लिकेशन का पंजीकृत अद्यतन स्वामी होता है, तो Android उपयोगकर्ता को चेतावनी देता है यदि कोई अन्य इंस्टॉलर उस एप्लिकेशन को अपडेट करने का प्रयास करता है।
सामान्य परिस्थितियों में, यह चेतावनी उपयोगकर्ता को बताती है कि एप्लिकेशन को आमतौर पर किसी भिन्न स्रोत से अपडेट प्राप्त होते हैं।
CVE-2026-0023 Android के पैकेज स्थापना प्रवाह को PackageInstallerService#createSessionInternal के अंदर प्रभावित करता है।
यह समस्या आंतरिक INSTALL_FROM_MANAGED_USER_OR_PROFILE स्थापना फ़्लैग के हैंडलिंग से संबंधित है।
कमजोर बिल्ड में, यह फ़्लैग स्पष्ट रूप से साफ नहीं किया गया था, इससे पहले कि Android जाँच करे कि स्थापना वास्तव में किसी प्रबंधित उपयोगकर्ता या प्रबंधित प्रोफ़ाइल से संबद्ध है या नहीं।
परिणामस्वरूप, एक सामान्य इंस्टॉलर अद्यतन स्वामित्व व्यवहार को प्रभावित कर सकता था और Android को अपेक्षित अद्यतन स्वामित्व चेतावनी को दबाने का कारण बन सकता था।
यह रिपॉजिटरी एक नियंत्रित प्रूफ-ऑफ-कॉन्सेप्ट वातावरण का उपयोग करके अपेक्षित व्यवहार और कमजोर व्यवहार के बीच अंतर दर्शाती है।
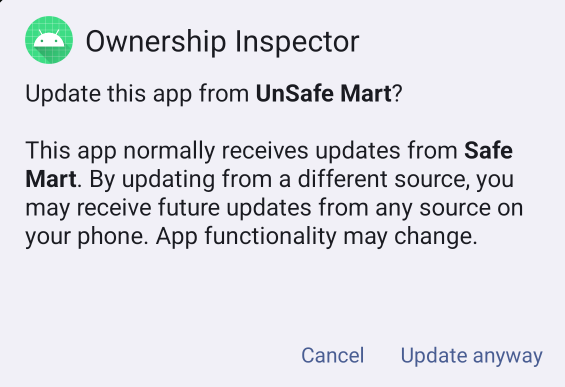
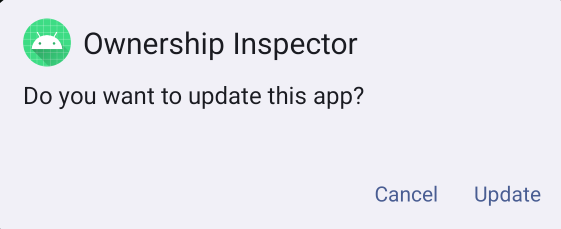
| अपेक्षित व्यवहार | कमजोर व्यवहार |
|---|---|
| Android अद्यतन स्वामित्व चेतावनी प्रदर्शित करता है। | Android केवल एक सामान्य अद्यतन संवाद प्रदर्शित करता है। |
 |  |
| फ़ील्ड | मान |
|---|---|
| CVE | CVE-2026-0023 |
| घटक | Framework / PackageInstaller |
| प्रभावित फ़ाइल | PackageInstallerService.java |
| प्रभावित विधि | createSessionInternal |
| कमजोरी का प्रकार | Elevation of Privilege |
| गंभीरता | उच्च |
| CVSS v3.1 | 7.8 |
| CVSS वेक्टर | CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| आक्रमण वेक्टर | स्थानीय |
| आक्रमण जटिलता | निम्न |
| आवश्यक विशेषाधिकार | निम्न |
| उपयोगकर्ता सहभागिता | कोई नहीं |
| दायरा | अपरिवर्तित |
| प्रभाव | अनधिकृत अद्यतन स्वामित्व व्यवहार के माध्यम से विशेषाधिकार उन्नयन |
| Android सुरक्षा बुलेटिन | मार्च 2026 |
| Android बग संदर्भ | A-459461121 |
| Google द्वारा सूचीबद्ध प्रभावित AOSP संस्करण | Android 14, 15, 16, 16-qpr2 |
| घटना | मान |
|---|---|
| Android सुरक्षा बुलेटिन | मार्च 2026 |
| बुलेटिन प्रकाशन तिथि | मार्च 2, 2026 |
| सुरक्षा पैच स्तर अनुभाग | 2026-03-01 |
| बुलेटिन-व्यापी पूरी तरह से संबोधित पैच स्तर | 2026-03-05 या बाद में |
| Android बग संदर्भ | A-459461121 |
| AOSP पैच | 09055276288a68cf35b0f84ba32e28822f74ecf9 |
| पैच शीर्षक | Explicitly unset INSTALL_FROM_MANAGED_USER_OR_PROFILE flag |
CVE-2026-0023 मार्च 2026 Android सुरक्षा बुलेटिन में 2026-03-01 सुरक्षा पैच स्तर कमजोरी विवरण के अंतर्गत सूचीबद्ध है।
2026-03-01 या बाद के Android सुरक्षा पैच स्तर 2026-03-01 सुरक्षा पैच स्तर से जुड़ी सभी समस्याओं का समाधान करते हैं।
2026-03-05 या बाद के Android सुरक्षा पैच स्तर 2026-03-05 सुरक्षा पैच स्तर और पिछले सभी पैच स्तरों से जुड़ी सभी समस्याओं का समाधान करते हैं।
कमजोर व्यवहार आंतरिक INSTALL_FROM_MANAGED_USER_OR_PROFILE फ़्लैग के हैंडलिंग से संबंधित है।
यह फ़्लैग किसी प्रबंधित उपयोगकर्ता या प्रबंधित प्रोफ़ाइल से जुड़े स्थापना व्यवहार को दर्शाने के लिए है।
आधिकारिक AOSP पैच Android द्वारा यह जांचने से पहले इस फ़्लैग को स्पष्ट रूप से साफ करता है कि स्थापना वास्तव में संगठन-प्रबंधित उपयोगकर्ता से संबंधित है या नहीं।
ठीक किया गया तर्क यह सुनिश्चित करता है कि केवल सिस्टम ही DevicePolicyManagerInternal#isUserOrganizationManaged(userId) के परिणाम के आधार पर यह फ़्लैग सेट कर सकता है।
सरलीकृत पैच तर्क:
final var dpmi = LocalServices.getService(DevicePolicyManagerInternal.class);

+ // केवल सिस्टम को यह फ़्लैग सेट करने में सक्षम होना चाहिए - इसलिए सुनिश्चित करें कि जब इसकी आवश्यकता न हो तो यह अनसेट हो।
+ params.installFlags &= ~PackageManager.INSTALL_FROM_MANAGED_USER_OR_PROFILE;

if (dpmi != null && dpmi.isUserOrganizationManaged(userId)) {
    params.installFlags |= PackageManager.INSTALL_FROM_MANAGED_USER_OR_PROFILE;
}
पैच से पहले, इस प्रबंधित-प्रोफ़ाइल जांच से पहले फ़्लैग स्पष्ट रूप से साफ नहीं किया गया था।
पैच के बाद, Android पहले फ़्लैग को हटाता है और इसे केवल तभी पुनः सेट करता है जब सिस्टम निर्धारित करता है कि उपयोगकर्ता वास्तव में संगठन-प्रबंधित है।
यह एक सामान्य इंस्टॉलर को इस आंतरिक इंस्टॉल-सत्र स्थिति को प्रभावित करने से रोकता है।
इस रिपॉजिटरी में तीन Android एप्लिकेशन हैं:
CVE-2026-0023-Update-Ownership-PoC
├── Safe Mart
├── Unsafe Mart
└── Ownership Inspector
Safe Mart एक संदर्भ इंस्टॉलर एप्लिकेशन है।
यह लक्ष्य एप्लिकेशन को स्थापित करता है और प्रारंभिक स्थापना के दौरान अद्यतन स्वामित्व का अनुरोध करता है।
इसका उद्देश्य एक वैध एप्लिकेशन स्टोर का अनुकरण करना है जो लक्ष्य ऐप का पंजीकृत अद्यतन स्वामी बन जाता है।
