
 provos/ironcurtain
स्वायत्त AI एजेंटों के लिए एक सुरक्षित* रनटाइम। सरल अंग्रेज़ी संविधानों से नीति। (*https://ironcurtain.dev)

# IronCurtain
[](https://github.com/provos/ironcurtain/actions/workflows/ci.yml)
[](https://www.npmjs.com/package/@provos/ironcurtain)
[](LICENSE)
[](https://ironcurtain.dev)
**स्वायत्त AI एजेंट्स के लिए एक सुरक्षित\* रनटाइम, जहाँ सुरक्षा नीति मानव-पठनीय संविधान से व्युत्पन्न की जाती है।**
_\*जब कोई "सुरक्षित" लिखता है, तो आपको तुरंत संदेह करना चाहिए। [सुरक्षित से हमारा क्या तात्पर्य है?](https://ironcurtain.dev)_
> [!WARNING]
> **शोध प्रोटोटाइप।** IronCurtain एक प्रारंभिक-चरण की शोध परियोजना है जो यह खोजती है कि AI एजेंट्स को वास्तव में उपयोगी बनाने के लिए पर्याप्त सुरक्षित कैसे बनाया जाए। APIs, कॉन्फ़िगरेशन फ़ॉर्मेट और आर्किटेक्चर बदल सकते हैं। योगदान और प्रतिक्रिया का स्वागत है।
## डेमो
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/42102/cf5f5cc847e63acad65eccf1c7fb33bacd782a5d592249cfea60e5f32830ac07.gif" alt="IronCurtain mux डेमो: कमांड मोड से विश्वसनीय इनपुट git clone और git push के स्वतः-अनुमोदन को सक्षम बनाता है" width="800">
</p>
एजेंट से एक रिपॉज़िटरी क्लोन करने और परिवर्तन पुश करने के लिए कहा जाता है। `git_clone` और `git_push` दोनों को पॉलिसी इंजन द्वारा एस्केलेट किया जाता है, लेकिन ऑटो-अप्रूवर उन्हें स्वचालित रूप से अनुमोदित कर देता है — कमांड मोड (Ctrl-A) से उपयोगकर्ता के विश्वसनीय इनपुट ने स्पष्ट आशय प्रदान किया, इसलिए किसी मैन्युअल `/approve` की आवश्यकता नहीं पड़ी।
## समस्या
स्वायत्त AI एजेंट्स आपकी ओर से फ़ाइलें प्रबंधित कर सकते हैं, git कमांड चला सकते हैं, संदेश भेज सकते हैं, और APIs के साथ इंटरैक्ट कर सकते हैं। लेकिन आज के एजेंट फ़्रेमवर्क एजेंट को उपयोगकर्ता के समान ही विशेषाधिकार देते हैं, जैसे फ़ाइलसिस्टम, क्रेडेंशियल्स और नेटवर्क तक पूर्ण पहुँच। सुरक्षा शोधकर्ता इसे **एम्बिएंट ऑथॉरिटी** कहते हैं, और इसका अर्थ है कि एक भी प्रॉम्प्ट इंजेक्शन या मल्टी-टर्न ड्रिफ्ट किसी एजेंट को फ़ाइलें हटाने, डेटा चोरी करने, या दुर्भावनापूर्ण कोड पुश करने के लिए प्रेरित कर सकता है।
सामान्य प्रतिक्रिया यह होती है कि या तो एजेंट्स को एक संकीर्ण सैंडबॉक्स तक सीमित कर दिया जाए (जिससे उनकी उपयोगिता सीमित हो जाती है) या उपयोगकर्ता से हर क्रिया को अनुमोदित करने के लिए कहा जाए (जिससे उनकी स्वायत्तता सीमित हो जाती है)। दोनों में से कोई भी संतोषजनक नहीं है।
## दृष्टिकोण
IronCurtain एक अलग रास्ता अपनाता है: **अपने सुरक्षा आशय को सरल अंग्रेज़ी में व्यक्त करें, फिर सिस्टम को प्रवर्तन का तरीका तय करने दें।**
आप एक **संविधान** लिखते हैं, जो एक संक्षिप्त दस्तावेज़ है जो बताता है कि आपका एजेंट क्या कर सकता है और क्या नहीं। IronCurtain एक LLM पाइपलाइन का उपयोग करके इसे एक नियतात्मक सुरक्षा नीति में संकलित करता है, संकलित नियमों को उत्पन्न परीक्षण परिदृश्यों के विरुद्ध सत्यापित करता है, और फिर रनटाइम पर प्रत्येक टूल कॉल पर नीति को लागू करता है। परिणाम एक ऐसा एजेंट है जो आपके द्वारा प्राकृतिक भाषा में परिभाषित सीमाओं के भीतर स्वायत्त रूप से काम कर सकता है।
मुख्य विचार:
- **एजेंट अविश्वसनीय है।** IronCurtain मानता है कि LLM प्रॉम्प्ट इंजेक्शन या ड्रिफ्ट से समझौता किया जा सकता है। सुरक्षा इस पर निर्भर नहीं करती कि मॉडल "अच्छा है।"
- **अंग्रेज़ी में आशय, प्रवर्तन में परिणाम।** आप आशय लिखते हैं ("अनुमोदन के बिना कोई विनाशकारी git ऑपरेशन नहीं"); सिस्टम इसे नियतात्मक नियमों में संकलित करता है जो रनटाइम पर किसी और LLM भागीदारी के बिना लागू होते हैं।
- **सिमैंटिक इंटरपोज़िशन।** एजेंट को कच्ची सिस्टम पहुँच देने के बजाय, सभी इंटरैक्शन [MCP](https://modelcontextprotocol.io/) सर्वरों (फ़ाइलसिस्टम, git, आदि) के माध्यम से होते हैं। प्रत्येक टूल कॉल एक पॉलिसी इंजन से गुज़रता है जो **अनुमति** दे सकता है, **अस्वीकार** कर सकता है, या अनुमोदन के लिए उपयोगकर्ता तक **एस्केलेट** कर सकता है।
- **गहन रक्षा।** एजेंट कोड एक V8 आइसोलेट में चलता है जिसकी होस्ट तक कोई सीधी पहुँच नहीं है। बाहर निकलने का एकमात्र रास्ता सिमैंटिक रूप से अर्थपूर्ण MCP टूल कॉल हैं और उनमें से प्रत्येक को नीति के विरुद्ध जाँचा जाता है।
## आर्किटेक्चर
IronCurtain विभिन्न ट्रस्ट मॉडलों के साथ दो सत्र मोड का समर्थन करता है:
- **बिल्टइन एजेंट (कोड मोड)** — IronCurtain का अपना LLM एजेंट TypeScript स्निपेट लिखता है जो V8 सैंडबॉक्स में निष्पादित होते हैं। IronCurtain एजेंट, सैंडबॉक्स और पॉलिसी इंजन को नियंत्रित करता है। प्रत्येक टूल कॉल सैंडबॉक्स से एक संरचित MCP अनुरोध के रूप में बाहर निकलता है, पॉलिसी इंजन (अनुमति / अस्वीकार / एस्केलेट) से गुज़रता है, और केवल तभी वास्तविक MCP सर्वर तक पहुँचता है।
- **Docker Agent Mode** — एक बाहरी एजेंट (Claude Code, Goose, Codex) एक कंटेनर के अंदर चलता है जिसके पास सीधी सार्वजनिक-नेटवर्क पहुँच नहीं होती। IronCurtain बाहरी प्रभावों को मध्यस्थित करता है: LLM API कॉल एक TLS-टर्मिनेटिंग MITM प्रॉक्सी से गुज़रते हैं (होस्ट allowlist, नकली-से-वास्तविक कुंजी स्वैप), MCP टूल कॉल उसी पॉलिसी इंजन से गुज़रते हैं, और समर्थित पैकेज इंस्टॉलेशन सत्यापनकारी पैकेज प्रॉक्सी से गुज़रते हैं।
Opt-in [nested Docker](https://github.com/provos/ironcurtain/blob/master/CONFIG.md#nested-docker-workloads) डेवलपर सत्रों को एक निजी, अल्पकालिक
डेमॉन देता है, बिना होस्ट Docker सॉकेट को उजागर किए। कार्यान्वित प्रोफ़ाइल में macOS पर Apple Container और Docker
Desktop, तथा amd64 पर WSL2 के साथ Docker Desktop शामिल हैं। इसके `offline`, `images`, और `packages` मोड
स्थानीय इमेज उपयोग, मध्यस्थ सार्वजनिक इमेज पुल, और समर्थित पैकेज बिल्ड को अलग करते हैं। नेटिव Linux Engine
को नेस्टिंग के लिए स्वीकार नहीं किया जाता; पूर्वापेक्षाओं और सीमाओं के लिए कॉन्फ़िगरेशन संदर्भ देखें।
दोनों मोड में, एजेंट **अविश्वसनीय** है। सुरक्षा इस पर निर्भर नहीं करती कि मॉडल निर्देशों का पालन करे — यह सीमा पर लागू की जाती है।
आरेखों, परत-दर-परत विश्वास विश्लेषण, और macOS प्लेटफ़ॉर्म नोट्स के साथ पूर्ण आर्किटेक्चर के लिए [SANDBOXING.md](https://github.com/provos/ironcurtain/blob/master/SANDBOXING.md) देखें।
## त्वरित शुरुआत
### पूर्वापेक्षाएँ
- Node.js 24 या 26 — वे सम-संख्या वाली प्रमुख लाइनें जिनका IronCurtain परीक्षण करता है। दोनों पहले से निर्मित `isolated-vm` बाइनरी इंस्टॉल करते हैं। Node 25 असमर्थित और अपरीक्षित है।
- Docker — आवश्यक नहीं लेकिन Docker Agent Mode के लिए **अत्यधिक अनुशंसित**, जो सबसे मज़बूत आइसोलेशन प्रदान करता है। macOS 26+ (Apple silicon) पर, [Apple `container`](https://github.com/apple/container) एक वैकल्पिक बैकएंड के रूप में काम करता है (प्रति कंटेनर VM; इसकी सेवाएँ चल रही होने पर स्वचालित रूप से उपयोग किया जाता है — `ironcurtain config` में `containerRuntime` देखें)
- कम से कम एक LLM प्रदाता (Anthropic, Google, या OpenAI) के लिए एक API कुंजी
### इंस्टॉल करें
**एक वैश्विक CLI टूल के रूप में (अंतिम उपयोगकर्ता):**
```bash
npm install -g @provos/ironcurtain
```
**स्रोत से (विकास):**
```bash
git clone https://github.com/provos/ironcurtain.git
cd ironcurtain
npm install
```
### एक बार का सेटअप
**1. अपनी API कुंजी सेट करें:**
```bash
export ANTHROPIC_API_KEY=sk-ant-...
```
आप प्रोजेक्ट रूट में एक `.env` फ़ाइल में भी कुंजियाँ रख सकते हैं (`dotenv` के माध्यम से स्वचालित रूप से लोड होती हैं), या उन्हें `ironcurtain config` के माध्यम से `~/.ironcurtain/config.json` में जोड़ सकते हैं। पर्यावरण चर कॉन्फ़िग फ़ाइल मानों पर प्राथमिकता लेते हैं। समर्थित: `ANTHROPIC_API_KEY`, `GOOGLE_GENERATIVE_AI_API_KEY`, `OPENAI_API_KEY`।
**2. प्रथम-प्रारंभ विज़ार्ड चलाएँ** (अनुशंसित mux पथ का उपयोग करने से पहले इसे स्पष्ट रूप से चलाएँ; यह पहले गैर-mux `ironcurtain start` पर स्वचालित रूप से भी चलता है):
```bash
ironcurtain setup
```
आपको GitHub टोकन सेटअप, वेब सर्च प्रोवाइडर, मॉडल चयन और अन्य सेटिंग्स के बारे में चरण-दर-चरण मार्गदर्शन करता है। आपके चयनों के साथ `~/.ironcurtain/config.json` बनाता है।
## IronCurtain चलाना
IronCurtain डेवलपर अनुभव के अनुरूप एक डिफ़ॉल्ट नीति के साथ आता है — केवल-पढ़ने वाले ऑपरेशन्स की अनुमति है, परिवर्तन (राइट्स, पुशेस, PR निर्माण) मानवीय स्वीकृति के लिए एस्केलेट होते हैं। आप सेटअप के तुरंत बाद इसका उपयोग शुरू कर सकते हैं।
### टर्मिनल मल्टीप्लेक्सर (अनुशंसित)
IronCurtain का उपयोग करने का अनुशंसित तरीका। यह आपको आपके एजेंट के इंटरैक्टिव TUI (Claude Code या Goose) की पूरी शक्ति देता है, जबकि IronCurtain अपने पॉलिसी इंजन के माध्यम से प्रत्येक टूल कॉल को मध्यस्थित करता है — सब कुछ एक ही टर्मिनल में।
```bash
ironcurtain mux
```
**मुख्य क्षमताएँ:**
- **पूर्ण एजेंट TUI** — एजेंट बिना नेटवर्क एक्सेस वाले Docker कंटेनर के अंदर एक PTY में चलता है। आप इसके साथ ठीक वैसे ही इंटरैक्ट करते हैं जैसे यह स्थानीय रूप से चल रहा हो।
- **इनलाइन एस्केलेशन हैंडलिंग** — जब किसी टूल कॉल को स्वीकृति की आवश्यकता होती है, तो एक एस्केलेशन पिकर सिंगल-की क्रियाओं (स्वीकृत/अस्वीकृत/व्हाइटलिस्ट के लिए a/d/w) के साथ व्यूपोर्ट पर ओवरले हो जाता है। शेष सत्र के लिए किसी डोमेन या पथ को व्हाइटलिस्ट करने के लिए `/approve+ N` का उपयोग करें।
- **विश्वसनीय उपयोगकर्ता इनपुट** — कमांड मोड (Ctrl-A) में टाइप किया गया टेक्स्ट कंटेनर में प्रवेश करने से पहले होस्ट साइड पर कैप्चर किया जाता है। यह एक सत्यापित इंटेंट सिग्नल बनाता है जिसका उपयोग ऑटो-अप्रूवर कर सकता है — उदाहरण के लिए, "push my changes to origin" टाइप करने पर बाद के `git_push` एस्केलेशन को स्वतः स्वीकृत कर दिया जाएगा।
- **टैब प्रबंधन** — कई समवर्ती सत्र शुरू करें (`/new`), उनके बीच स्विच करें (`/tab N`, Alt-1..9), उन्हें बंद करें (`/close`)। कई mux इंस्टेंस समानांतर में चल सकते हैं।
पूर्ण वॉकथ्रू के लिए [DEVELOPER_GUIDE.md](https://github.com/provos/ironcurtain/blob/master/DEVELOPER_GUIDE.md) देखें: इनपुट मोड, विश्वसनीय इनपुट सुरक्षा मॉडल, एस्केलेशन वर्कफ़्लो, और कीबोर्ड संदर्भ।
### गैर-mux सत्र
त्वरित एक-बार के कार्यों, स्क्रिप्ट्स, या जब आप स्पष्ट रूप से स्थानीय बिल्टइन एजेंट चाहते हों, तो `ironcurtain start` का उपयोग करें। सामान्य इंटरैक्टिव Docker-एजेंट कार्य के लिए, `ironcurtain mux` का उपयोग करें।
```bash
ironcurtain start "Summarize the files in ./src" # Single-shot mode
ironcurtain start -w ./my-project "Fix the tests" # Single-shot workspace mode
ironcurtain start --agent builtin # Local builtin REPL, no Docker
ironcurtain start --persona my-assistant "Check my email" # Use a persona
```
### अन्य रनिंग मोड
IronCurtain सत्र फिर से शुरू करने (`--resume <session-id>`), एक लेगेसी रॉ PTY/डीबग मोड, मोबाइल अनुमोदन के लिए एक Signal मैसेजिंग ट्रांसपोर्ट, और शेड्यूल्ड क्रॉन जॉब्स के लिए एक डेमन मोड का भी समर्थन करता है। डेमन में ब्राउज़र-आधारित मॉनिटरिंग और एस्केलेशन हैंडलिंग के लिए एक वैकल्पिक [वेब UI](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#web-ui) (`--web-ui`) है। विवरण के लिए [RUNNING_MODES.md](https://github.com/provos/ironcurtain/blob/master/RUNNING_MODES.md) देखें।
### मल्टी-एजेंट वर्कफ़्लो
IronCurtain संरचित वर्कफ़्लो के माध्यम से कई AI एजेंट्स को ऑर्केस्ट्रेट करता है। बंडल किया गया **vulnerability discovery** वर्कफ़्लो एक टियरयुक्त हार्नेस पाइपलाइन (टियर 1 पृथक फ़ंक्शन → टियर 2 मल्टी-कंपोनेंट → टियर 3 पूर्ण बिल्ड) के माध्यम से नेटिव कोड में मेमोरी-सेफ़्टी और लॉजिक बग्स का शिकार करता है, जिसमें libFuzzer/AFL++ कवरेज गेटिंग, हाइपोथिसिस-चालित `discover`/`triage` स्टेट्स, और एक अंतिम मानव रिपोर्ट-समीक्षा गेट शामिल है। **design-and-code** वर्कफ़्लो प्लान / डिज़ाइन / इम्प्लीमेंट / रिव्यू चक्र चलाता है, जिसमें मानव गेट भी शामिल हैं। प्रत्येक एजेंट अपने स्वयं के Docker कंटेनर में भूमिका-विशिष्ट पॉलिसी सीमाओं के साथ चलता है; इंजन स्टेट ट्रांज़िशन, आर्टिफ़ैक्ट पासिंग, और क्रैश-रिज़्यूम चेकपॉइंटिंग को स्वचालित रूप से प्रबंधित करता है। ओपन सोर्स, पूरी तरह से आपकी मशीन पर चलता है, संविधान-आधारित पॉलिसी इंजन के माध्यम से प्रति-एजेंट सुरक्षा नीतियों को लागू करता है, और किसी भी Docker-कंटेनरीकृत एजेंट के साथ काम करता है — कोडिंग कार्यों के लिए Amazon Kiro और Google Jules के दायरे के तुलनीय, लेकिन प्रथम-श्रेणी की सुरक्षा और एक विस्तारणीय वर्कफ़्लो परिभाषा प्रारूप के साथ।
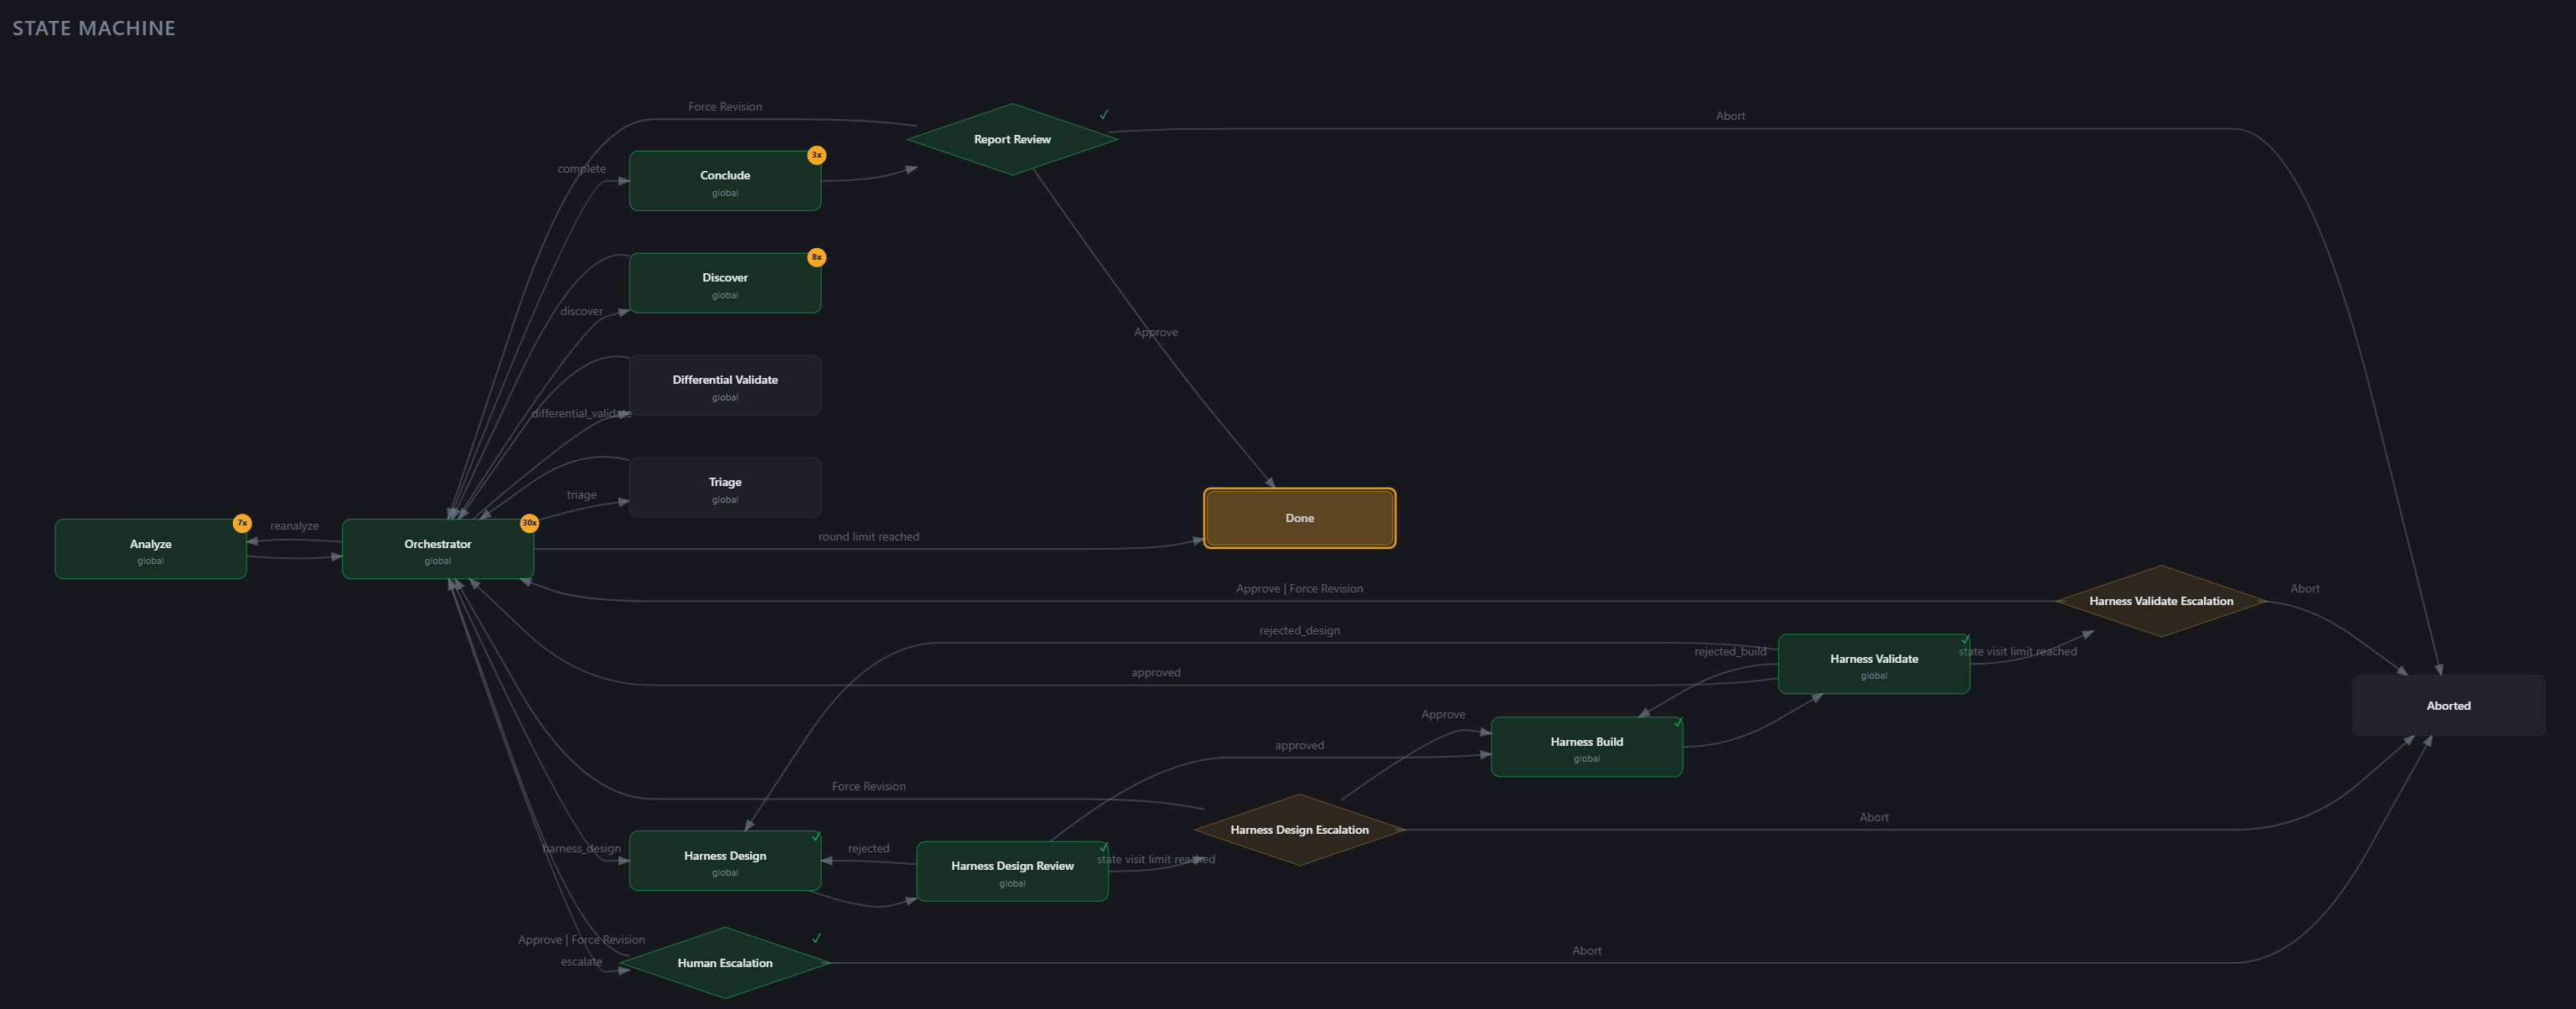
**वेब UI वर्कफ़्लो रन के लिए इच्छित इंटरफ़ेस है।** डेमन शुरू करें, प्रिंट किया गया URL खोलें, और Workflows पेज से रन चलाएँ — ऊपर दिया गया स्टेट-मशीन ग्राफ़ लाइव है, एजेंट-मैसेज टाइमलाइन मार्कडाउन रेंडरिंग के साथ स्ट्रीम होती है, गेट समीक्षाओं में एक वर्कस्पेस + आर्टिफ़ैक्ट ब्राउज़र शामिल है, और पिछले रन सूचीबद्ध रहते हैं।
```bash
ironcurtain daemon --web-ui
```
CLI एक्सेस स्क्रिप्टिंग, ऑटोमेशन और डिबगिंग के लिए उपलब्ध है:
```bash
ironcurtain workflow start vuln-discovery \
"Find memory-safety bugs in libical" --workspace ~/src/libical
ironcurtain workflow start design-and-code \
"Build a REST API with authentication"
```
पूर्ण दस्तावेज़ीकरण के लिए [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md) देखें।
## अपनी नीति को अनुकूलित करना
डिफ़ॉल्ट नीति सामान्य विकास के लिए अच्छी तरह काम करती है, लेकिन आप इसे अपने वर्कफ़्लो के अनुसार ढाल सकते हैं:
**1. अपने संविधान को अनुकूलित करें** (वैकल्पिक लेकिन अनुशंसित):
```bash
ironcurtain customize-policy
```
आपके वर्कफ़्लो के अनुरूप एक संविधान उत्पन्न करने वाला LLM-सहायित संवाद, जिसे `~/.ironcurtain/constitution-user.md` में सहेजा जाता है। आप इस फ़ाइल को सीधे संपादित भी कर सकते हैं।
**2. पॉलिसी संकलित करें:**
```bash
ironcurtain compile-policy
```
आपके संविधान को नियतात्मक नियमों में अनुवादित करता है, परीक्षण परिदृश्य उत्पन्न करता है, और उन्हें सत्यापित करता है। संकलित आर्टिफ़ैक्ट `~/.ironcurtain/generated/` में जाते हैं।
### पर्सोना
पर्सोना नामित नीति प्रोफ़ाइल हैं — प्रत्येक एक संविधान, संकलित नीति, स्थायी कार्यक्षेत्र, और सिमैंटिक मेमोरी को एक साथ बंडल करता है। विभिन्न भूमिकाओं या पहुँच स्तरों के साथ एजेंट चलाने के लिए इनका उपयोग करें।
```bash
ironcurtain persona create my-assistant # Create a persona
ironcurtain persona compile my-assistant # Compile its policy
ironcurtain start --persona my-assistant "Check my calendar"
```
मक्स मोड में, `/new my-assistant` उस पर्सोना का उपयोग करके एक टैब खोलता है। पर्सोना को क्रॉन जॉब्स में भी असाइन किया जा सकता है। शेड्यूल्ड जॉब कॉन्फ़िगरेशन के लिए [DAEMON.md](https://github.com/provos/ironcurtain/blob/master/DAEMON.md) देखें।
पर्सोना को [वेब UI](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#persona-policy-management) से भी प्रबंधित किया जा सकता है — ब्राउज़ करें, बनाएं, कॉन्स्टिट्यूशन संपादित करें, और लाइव प्रगति के साथ पॉलिसी कंपाइल करें। चूंकि पॉलिसी एक सुरक्षा सीमा है, वेब UI के म्यूटेशन नियंत्रण तब तक केवल-पढ़ने योग्य हैं जब तक डेमॉन को `--allow-policy-mutation` के साथ शुरू न किया जाए (डिफ़ॉल्ट रूप से बंद)।
### स्किल्स
`~/.ironcurtain/skills/<name>/` के अंतर्गत SKILL.md पैकेज डालें ताकि उद्देश्य-विशिष्ट मार्गदर्शन (हेल्पर स्क्रिप्ट, डिटरमिनिस्टिक चेक, डोमेन ज्ञान) हर Docker एजेंट सत्र के लिए उपलब्ध हो सके। मर्ज किया गया सेट एक प्रति-बंडल होस्ट डायरेक्टरी में स्टेज किया जाता है और कंटेनर में उस पथ पर **केवल-पढ़ने योग्य** रूप से बाइंड-माउंट किया जाता है जिसे सक्रिय एजेंट की नेटिव डिस्कवरी ट्रैवर्स करती है — Claude Code को `--add-dir` के माध्यम से स्टेजिंग डायरेक्टरी की ओर इंगित किया जाता है, Goose `~/.config/goose/skills/<name>/SKILL.md` को स्कैन करता है। एजेंट उन्हें स्वचालित रूप से खोज लेता है और प्रत्येक स्किल के फ्रंटमैटर विवरण के आधार पर तय करता है कि उन्हें कब पढ़ना है। SKILL.md _फ़ॉर्मेट_ वह खुला मानक है जिसे Claude Code, Goose और Codex ने अपनाया है; केवल _डिस्कवरी पथ_ प्रत्येक एजेंट के लिए भिन्न होता है। वर्कफ़्लो वर्कफ़्लो पैकेज के अंदर प्रति-स्टेट स्किल्स भेज सकते हैं — [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md#skills) देखें।
## पॉलिसी: कॉन्स्टिट्यूशन → एन्फोर्समेंट
आप सादे अंग्रेज़ी में इरादा लिखते हैं; IronCurtain इसे डिटरमिनिस्टिक नियमों में कंपाइल करता है:
```
constitution.md → [Annotate] → [Compile] → [Resolve Lists] → [Generate Scenarios] → [Verify & Repair]
│ │ │ │ │
▼ ▼ ▼ ▼ ▼
tool-annotations compiled-policy dynamic-lists test-scenarios verified policy
.json .json .json .json (or build failure)
```
---
[Read more](https://github.com/provos/ironcurtain)






