 projectdiscovery/proxify
चलते-फिरते HTTP/HTTPS ट्रैफ़िक को कैप्चर करने, हेरफेर करने और पुनः चलाने के लिए एक बहुमुखी और पोर्टेबल प्रॉक्सी।



विशेषताएँ • स्थापना • उपयोग • Proxify चलाना • SSL प्रमाणपत्र स्थापित करना • Proxify के अनुप्रयोग • Discord से जुड़ें
तेज़ तैनाती के लिए स्विस आर्मी चाकू प्रॉक्सी। DSL भाषा, अपस्ट्रीम HTTP/Socks5 प्रॉक्सी के माध्यम से अनुरोध/प्रतिक्रिया डंप, फ़िल्टरिंग और हेरफेर जैसे कई ऑपरेशनों का समर्थन करता है। इसके अतिरिक्त, एक रीप्ले उपयोगिता डंप किए गए ट्रैफ़िक (सही डोमेन नाम वाले अनुरोध/प्रतिक्रिया) को BurpSuite या किसी अन्य प्रॉक्सी में आयात करने की अनुमति देती है, बस अपस्ट्रीम प्रॉक्सी को proxify पर सेट करके।
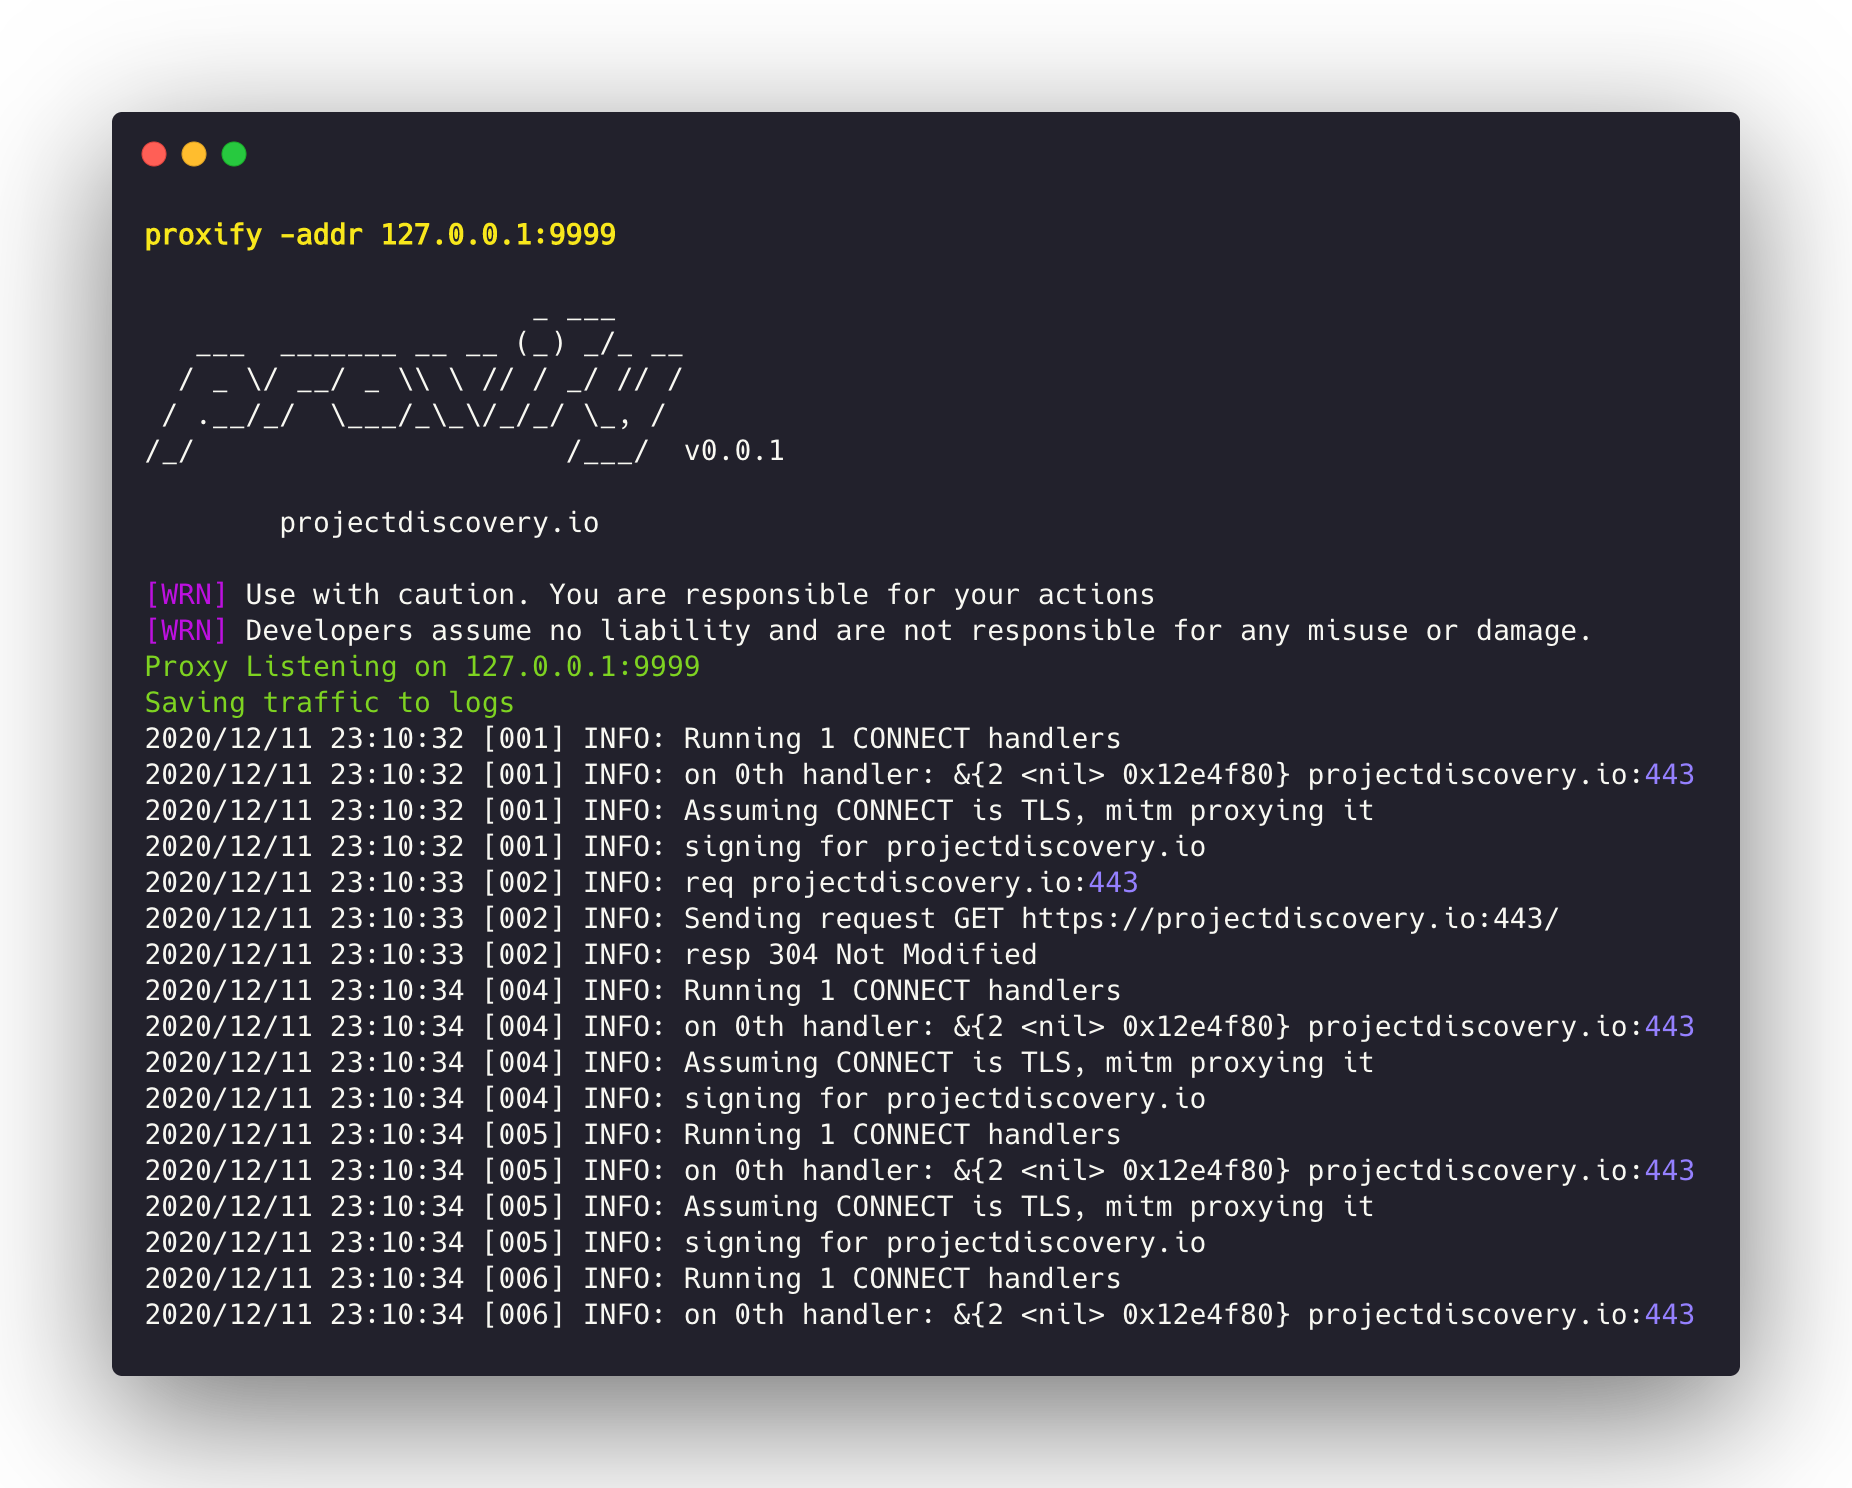
चलाने के लिए तैयार बाइनरी डाउनलोड करें या GO का उपयोग करके इंस्टॉल/बिल्ड करें
go install -v github.com/projectdiscovery/proxify/cmd/proxify@latest
proxify -h
यह टूल के लिए सहायता प्रदर्शित करेगा। यहां वे सभी स्विच हैं जिनका यह समर्थन करता है।
तेज़ तैनाती के लिए स्विस आर्मी चाकू प्रॉक्सी। DSL भाषा, अपस्ट्रीम HTTP/Socks5 प्रॉक्सी के माध्यम से अनुरोध/प्रतिक्रिया डंप, फ़िल्टरिंग और हेरफेर जैसे कई ऑपरेशनों का समर्थन करता है।

उपयोग:
  ./proxify [फ़्लैग्स]

फ़्लैग्स:
आउटपुट:
   -sr, -store-response        आउटपुट निर्देशिका में कच्चे HTTP अनुरोध/प्रतिक्रिया को स्टोर करें (डिफ़ॉल्ट proxify_logs)
   -o, -output                 proxify लॉग स्टोर करने के लिए आउटपुट फ़ाइल (डिफ़ॉल्ट proxify_logs.jsonl)
   -of, -output-format string  आउटपुट प्रारूप (jsonl/yaml) (डिफ़ॉल्ट "jsonl")
   -dump-req                   आउटपुट फ़ाइल में केवल HTTP अनुरोध डंप करें
   -dump-resp                  आउटपुट फ़ाइल में केवल HTTP प्रतिक्रिया डंप करें
   -oca, -out-ca string        फ़ाइल नाम पर CA फ़ाइल जनरेट और सेव करें

अपडेट:
   -up, -update                 proxify को नवीनतम संस्करण में अपडेट करें
   -duc, -disable-update-check  स्वचालित proxify अपडेट जाँच अक्षम करें

फ़िल्टर:
   -req-fd, -request-dsl string[]                   अनुरोध फ़िल्टर DSL
   -resp-fd, -response-dsl string[]                 प्रतिक्रिया फ़िल्टर DSL
   -req-mrd, -request-match-replace-dsl string[]    अनुरोध मैच-रिप्लेस DSL
   -resp-mrd, -response-match-replace-dsl string[]  प्रतिक्रिया मैच-रिप्लेस DSL

नेटवर्क:
   -ha, -http-addr string    HTTP आईपी और पोर्ट पता (ip:port) (डिफ़ॉल्ट "127.0.0.1:8888")
   -sa, -socks-addr          SOCKS आईपी और पोर्ट पता (ip:port) (डिफ़ॉल्ट 127.0.0.1:10080)
   -da, -dns-addr string     DNS आईपी और पोर्ट पता (ip:port)
   -dm, -dns-mapping string  डोमेन से आईपी DNS मैपिंग (जैसे domain:ip,domain:ip,..)
   -r, -resolver string      उपयोग करने के लिए कस्टम DNS रिज़ॉल्वर (ip:port)

प्रॉक्सी:
   -hp, -http-proxy string[]    अपस्ट्रीम HTTP प्रॉक्सी (जैसे http://proxy-ip:proxy-port)
   -sp, -socks5-proxy string[]  अपस्ट्रीम SOCKS5 प्रॉक्सी (जैसे socks5://proxy-ip:proxy-port)
   -c int                       अगले अपस्ट्रीम प्रॉक्सी पर स्विच करने से पहले अनुरोधों की संख्या (डिफ़ॉल्ट 1)

निर्यात:
   -max-size int  अधिकतम निर्यात डेटा आकार (अनुरोध/प्रतिक्रिया छोटे किए जाएंगे) (डिफ़ॉल्ट 9223372036854775807)

कॉन्फ़िगरेशन:
   -config string              proxify कॉन्फ़िगरेशन फ़ाइल का पथ
   -ec, -export-config string  proxify निर्यात मॉड्यूल कॉन्फ़िगरेशन फ़ाइल (डिफ़ॉल्ट "$CONFIG/export-config.yaml")
   -config-directory string    डिफ़ॉल्ट कॉन्फ़िग पथ को ओवरराइड करें (डिफ़ॉल्ट "$CONFIG/proxify")
   -cert-cache-size int        कैश करने के लिए प्रमाणपत्रों की संख्या (डिफ़ॉल्ट 256)
   -a, -allow string[]         प्रॉक्सी किए जाने वाले IP/CIDR की अनुमत सूची
   -d, -deny string[]          प्रॉक्सी किए जाने वाले IP/CIDR की अस्वीकृत सूची
   -pt, -passthrough string[]  पासथ्रू डोमेन की सूची

डीबग:
   -nc, -no-color      कोई रंग नहीं
   -version            संस्करण
   -silent             शांत
   -v, -verbose        विस्तृत
   -vv, -very-verbose  बहुत विस्तृत
पोर्ट 8888 पर एक HTTP प्रॉक्सी चलाता है:
proxify
कस्टम पोर्ट 1111 पर एक HTTP प्रॉक्सी चलाता है:
proxify -http-addr ":1111"
-pt फ़्लैग का उपयोग TLS कनेक्शन को समाप्त करने का प्रयास किए बिना एन्क्रिप्टेड ट्रैफ़िक को पासथ्रू (स्किप) करने के लिए किया जा सकता है।
proxify -pt '(.*\.)?google\.co.in.*'
पोर्ट 8888 पर एक HTTP प्रॉक्सी चलाता है और ट्रैफ़िक को पोर्ट 8080 पर burp को अग्रेषित करता है:
proxify -http-proxy http://127.0.0.1:8080
पोर्ट 8888 पर एक HTTP प्रॉक्सी चलाता है और ट्रैफ़िक को TOR नेटवर्क पर अग्रेषित करता है:
proxify -socks5-proxy 127.0.0.1:9050
Proxify तीन आउटपुट प्रारूपों का समर्थन करता है: JSONL, YAML और फ़ाइलें.
JSONL (डिफ़ॉल्ट):
जेसन लाइन्स प्रारूप में प्रत्येक HTTP अनुरोध/प्रतिक्रिया जोड़ी को एक एकल पंक्ति में json ऑब्जेक्ट के रूप में संग्रहीत किया जाता है।
{"timestamp":"2024-02-20T01:56:49+05:30","url":"https://scanme.sh:443","request":{"header":{"Connection":"close","User-Agent":"curl/8.1.2","host":"scanme.sh:443","method":"CONNECT","path":"","scheme":"https"},"raw":"CONNECT scanme.sh:443 HTTP/1.1\r\nHost: scanme.sh:443\r\nConnection: close\r\nUser-Agent: curl/8.1.2\r\n\r\n"},"response":{"header":{"Content-Length":"0"},"raw":"HTTP/1.1 200 OK\r\nContent-Length: 0\r\n\r\n"}}
{"timestamp":"2024-02-20T01:56:49+05:30","url":"https://scanme.sh/","request":{"header":{"Accept":"*/*","Connection":"close","User-Agent":"curl/8.1.2","host":"scanme.sh","method":"GET","path":"/","scheme":"https"},"raw":"GET / HTTP/1.1\r\nHost: scanme.sh\r\nAccept: */*\r\nConnection: close\r\nUser-Agent: curl/8.1.2\r\n\r\n"},"response":{"header":{"Content-Type":"text/plain; charset=utf-8","Date":"Mon, 19 Feb 2024 20:26:49 GMT"},"body":"ok","raw":"HTTP/1.1 200 OK\r\nConnection: close\r\nContent-Type: text/plain; charset=utf-8\r\nDate: Mon, 19 Feb 2024 20:26:49 GMT\r\n\r\n"}}
Yaml MultiDoc:
