स्क्रिप्ट आपके Linux की उस भेद्यता के संबंध में जाँच करती है, और डिफ़ॉल्ट रूप से कुछ भी नहीं बदलती: यानी यह आपके kernel को देखती है — आपका वास्तविक Linux संस्करण (uname -r) पढ़ती है और उसकी तुलना उन संस्करणों की सूची से करती है जिनमें यह खराबी पहले ही ठीक हो चुकी है।

जाँचें कि आपका Linux सिस्टम CVE-2026-98432 (कर्नेल के IPv4/TCP में use-after-free) के प्रति संवेदनशील है या नहीं।
द्वारा Prf@fEsOr X
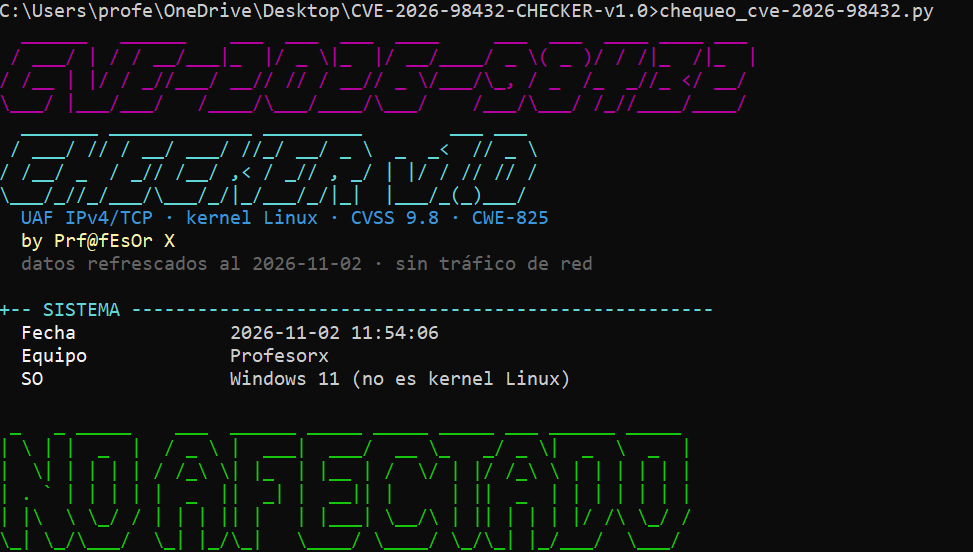
pip install colorama pyfiglet
# इस मशीन की जाँच करें
python3 CVE_2026_98432_Checker_1h.py

# किसी अन्य मशीन के कर्नेल संस्करण का विश्लेषण करें (उसका uname -r)
python3 CVE_2026_98432_Checker_1h.py --kernel 5.15.0-203-generic

# बिना रंगों के (लॉग या स्क्रीनशॉट के लिए)
python3 CVE_2026_98432_Checker_1h.py --no-color

# अस्थायी शमन उपायों की स्थिति देखें (कुछ भी बदले बिना)
python3 CVE_2026_98432_Checker_1h.py --endurecer

# अस्थायी शमन उपाय लागू करें (root आवश्यक)
sudo CVE_2026_98432_Checker_1h.py --endurecer --aplicar
| फ़्लैग | क्या करता है |
|---|---|
| (कोई नहीं) | इस मशीन की जाँच (कर्नेल + डिस्ट्रो + एक्सपोज़र) |
--kernel X.Y.Z[-algo] | स्थानीय के बजाय उस कर्नेल संस्करण का विश्लेषण करता है |
--endurecer | अस्थायी शमन उपायों की जाँच करता है (रीड-ओनली मोड) |
--endurecer --aplicar | शमन उपाय लागू करता है: tcp_migrate_req=0, MPTCP बंद और Red Hat का nftables नियम |
--no-color | बिना रंगों के आउटपुट |
--version | स्क्रिप्ट का संस्करण |
| कोड | अर्थ |
|---|---|
0 | प्रभावित नहीं |
1 | असुरक्षित (VULNERABLE) |
2 | समीक्षा आवश्यक |
3 | निर्भरताएँ अनुपलब्ध (pip install colorama pyfiglet) |
4 | --aplicar बिना root के निष्पादित |
स्वचालन के लिए उदाहरण:
python3 CVE_2026_98432_Checker_1h.py --no-color
if [ $? -eq 1 ]; then echo "ALERTA: kernel vulnerable"; fi
human.py भी शामिल है: वही चेकर बिना टिप्पणियों के और prof_x_* वेरिएबल्स के साथ; समान कार्यक्षमता और समान निकास कोड।--endurecer --aplicar के शमन उपाय अस्थायी हैं: कर्नेल पैच ही एकमात्र पूर्ण समाधान है। अपडेट के बाद, रीबूट करें और स्क्रिप्ट को फिर से चलाएँ।python3 chequeo_cve-2026-98432.py -h देखें।द्वारा Prf@fEsOr X · CVE-2026-98432 CHECKER v1.0








