 pn-tester/cve-2022-35499
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Trimble TM4WEB <=22.2.0 में परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता का प्रदर्शन करता है, जो बाहरी बिल व्यूअर एंडपॉइंट में मनमाने URL पैरामीटर के माध्यम से इंजेक्शन दिखाता है।

Trimble TM4WEB <=22.2.0 में, बाहरी बिल व्यूअर एंडपॉइंट URL में जोड़े गए एक मनमाना पैरामीटर में इंजेक्शन के माध्यम से परावर्तित क्रॉस-साइट स्क्रिप्टिंग के लिए संवेदनशील है।
चरण 1 :
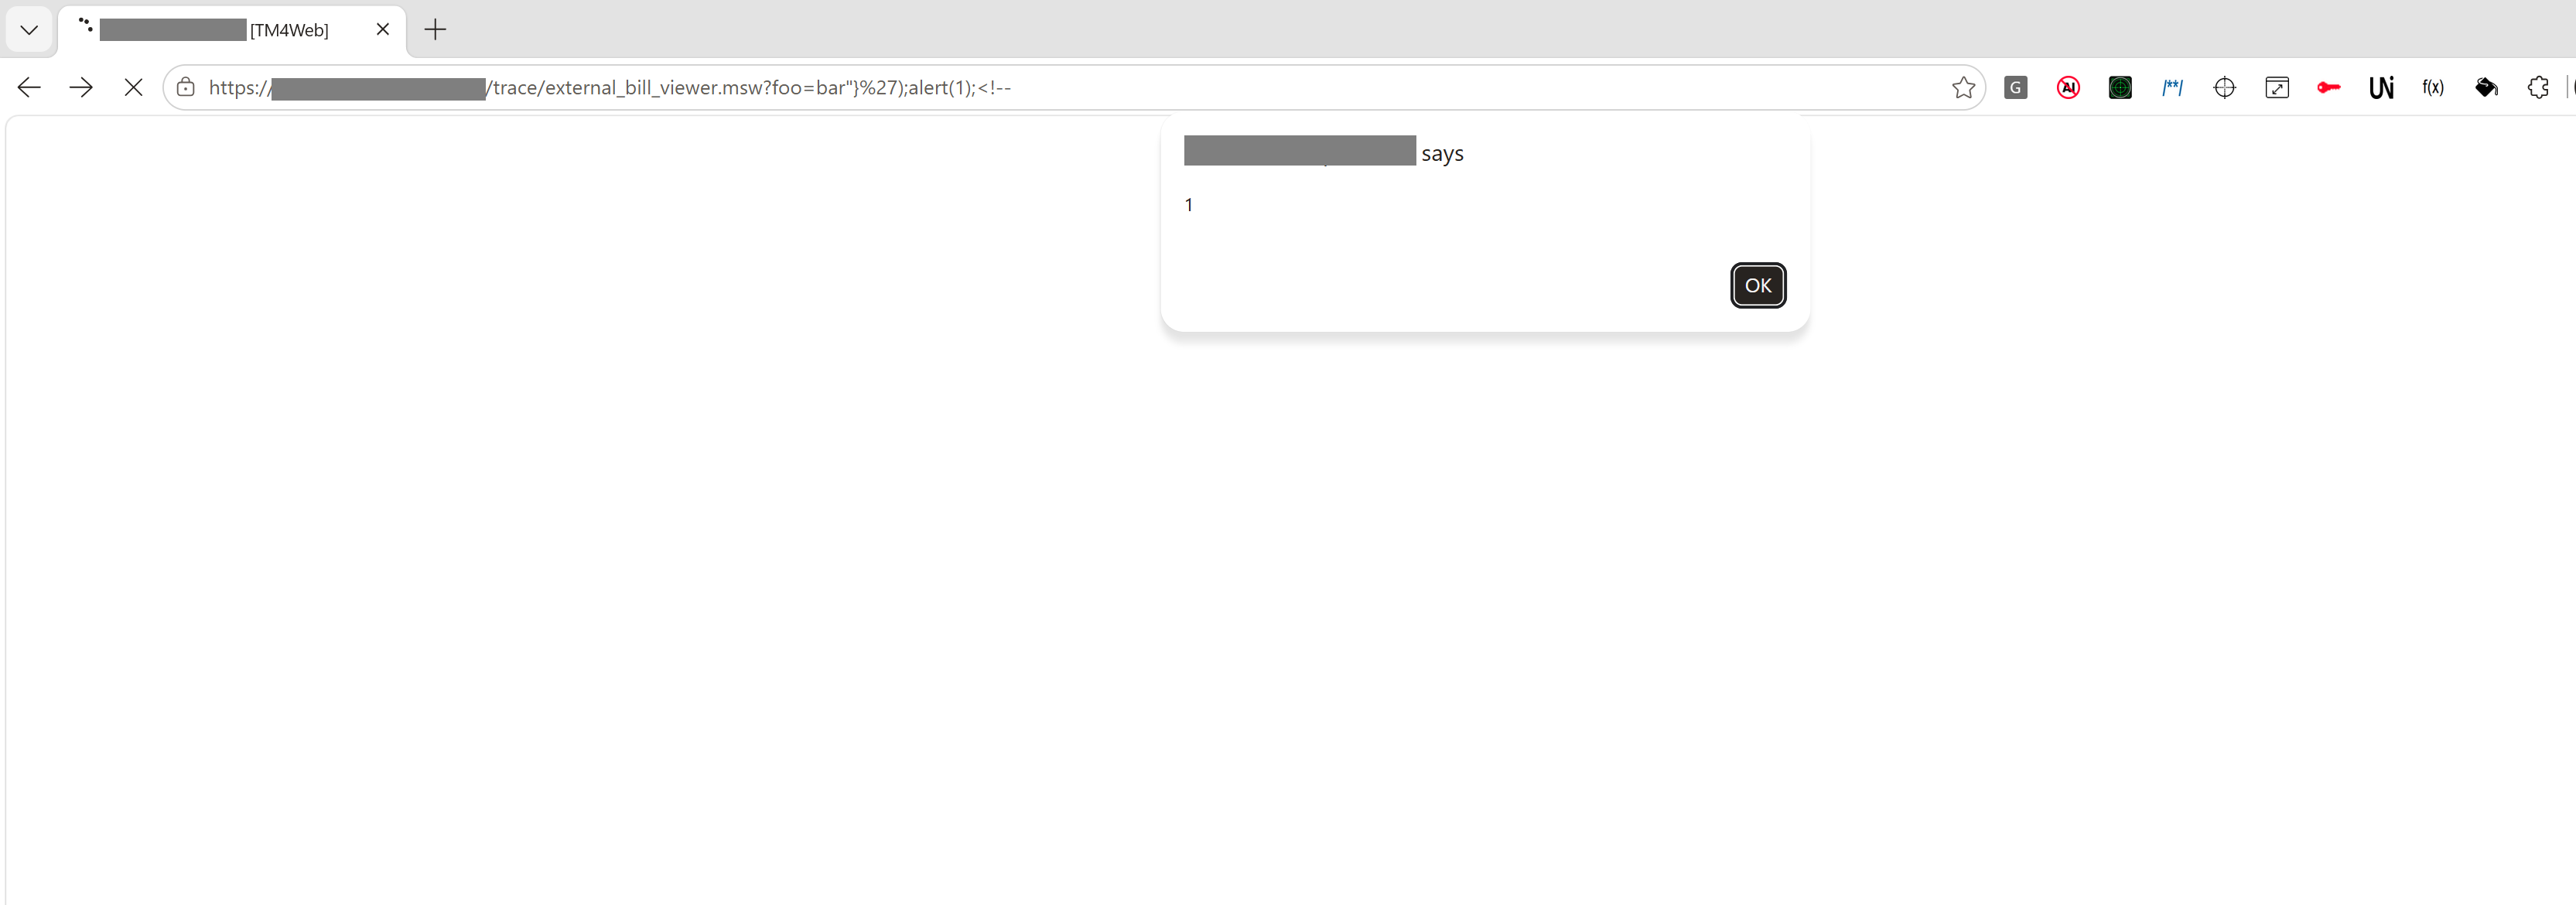
निम्नलिखित उदाहरण URL भेद्यता को ट्रिगर करेगा और प्रमाण के रूप में संख्या 1 प्रदर्शित करने वाले javascript alert() फ़ंक्शन को निष्पादित करेगा। यह भेद्यता शोधकर्ता द्वारा अब तक देखी गई प्रत्येक TM4WEB स्थापना पर काम करती है। एक गैर-मौजूद साइट का उपयोग करने वाला उदाहरण दुर्भावनापूर्ण URL:
https://example-tm4web.com/trace/external_bill_viewer.msw?foo=bar"}%27);alert(1);<!--
यह URL निम्नलिखित दुर्भावनापूर्ण GET अनुरोध को ट्रिगर करता है।
GET /trace/external_bill_viewer.msw?foo=bar%22}%27);alert(1);%3C!-- HTTP/1.1
Host: example-tm4web.com
Connection: close
यह अनुरोध संवेदनशील external_bill_viewer.msw एंडपॉइंट के एक मनमाना पैरामीटर का शोषण करता है।
हमला HTTP प्रतिक्रिया की पंक्ति 84 में मान्य जावास्क्रिप्ट कोड इंजेक्शन का परिणाम देता है, जैसा कि नीचे स्क्रीनशॉट में दिखाया गया है :

नीचे alert(1) पेलोड के परिणामी जावास्क्रिप्ट निष्पादन के साथ उदाहरण इंजेक्शन दिखाया गया है :

