Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/pentestfunctions/cve-2025-8088-multi-document
स्थायित्व तंत्रभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षापेलोड डेवलपमेंटबाइनरी शोषण
GitHub
pentestfunctions/cve-2025-8088-multi-document

CVE-2025-8088-Multi-Document

पुराने WinRAR का उपयोग करके सिस्टम का शोषण करें बिना उनके उपयोगकर्ता नाम जाने (अन्य परियोजनाओं के विपरीत)

रिपॉजिटरी देखें
364281 साल पहलेKitploit द्वारा समीक्षित
साझा करें

WinRAR पथ ट्रैवर्सल शोषण (CVE-2025-8088) - बहु-गहराई पेलोड तैनाती

पेलोड

कार्यरत

यह Python स्क्रिप्ट WinRAR में एक पथ ट्रैवर्सल कमजोरी (CVE-2025-8088) का शोषण करती है ताकि विंडोज स्टार्टअप फ़ोल्डर में एकाधिक सापेक्ष पथ गहराइयों का उपयोग करके पेलोड तैनात किए जा सकें। यह शोषण एक दुर्भावनापूर्ण RAR संग्रह बनाता है जो निकाले जाने पर पीड़ित के स्टार्टअप फ़ोल्डर में विभिन्न निर्देशिका गहराइयों पर पेलोड लिखता है।


मुख्य विशेषताएँ

  • 🎭 कॉन्फ़िगरेबल सामग्री के साथ एकाधिक डिकॉय फ़ाइलें बनाता है
  • 📁 वैकल्पिक डेटा स्ट्रीम (ADS) के माध्यम से पेलोड एम्बेड करता है
  • 📈 एकाधिक ट्रैवर्सल गहराई उत्पन्न करता है (डिफ़ॉल्ट रूप से 1–20)
  • 🔄 पथ ट्रैवर्सल कमजोरी का शोषण करने के लिए RAR हैडर को पैच करता है
  • 🎯 स्थायित्व के लिए विंडोज स्टार्टअप फ़ोल्डर को लक्षित करता है
  • ⚙️ स्वचालित रूप से WinRAR स्थापना का पता लगाता है
  • 🔒 मान्य संग्रह के लिए CRC चेकसम की पुनर्गणना करता है

मूल अवधारणाएँ

1. बहु-गहराई ट्रैवर्सल रणनीति

स्क्रिप्ट एकाधिक डिकॉय फ़ाइलें (डिफ़ॉल्ट रूप से 20) बनाती है, प्रत्येक को मूल निर्देशिकाओं की एक अलग संख्या को पार करने के लिए कॉन्फ़िगर किया गया है:

NUM_DEPTHS = 20  # विभिन्न ट्रैवर्सल गहराइयों की संख्या

प्रत्येक फ़ाइल एक अलग पथ गहराई का उपयोग करती है:

File1.txt  → ..\Startup\payload.bat
File2.txt  → ..\..\Startup\payload.bat
...
File20.txt → ..\..\..\ (20 बार) \Startup\payload.bat

✅ सुनिश्चित करता है कि पीड़ित संग्रह को कहीं भी निकाले (डेस्कटॉप, दस्तावेज़, डाउनलोड, या नेस्टेड फ़ोल्डर), कम से कम एक पेलोड स्टार्टअप फ़ोल्डर तक पहुँचेगा।


2. डिकॉय फ़ाइल अनुकूलन

डिकॉय फ़ाइलों में डिफ़ॉल्ट रूप से सामान्य पाठ होता है लेकिन यथार्थवादी सोशल इंजीनियरिंग के लिए उन्हें अनुकूलित किया जाना चाहिए:

# अधिक ठोस डिकॉय सामग्री बनाएँ
decoy.write_text("Quarterly Financial Report Q3 2025.docx\n", encoding="utf-8")

डिकॉय सामग्री क्यों बदलें?

  • संग्रह को वैध बनाता है
  • पीड़ित द्वारा निकाले जाने की संभावना बढ़ाता है
  • यथार्थवादी फ़ाइल नामों/सामग्री से संदेह से बचाता है
  • अपेक्षित दस्तावेज़ प्रकारों के साथ मिश्रित होता है

3. पेलोड कॉन्फ़िगरेशन

पेलोड डिफ़ॉल्ट रूप से एक सरल बैच स्क्रिप्ट है लेकिन इसे किसी भी निष्पादन योग्य से बदला जा सकता है:

PAYLOAD = "@echo off\necho Payload executed!\npause\n"

पेलोड स्थान:

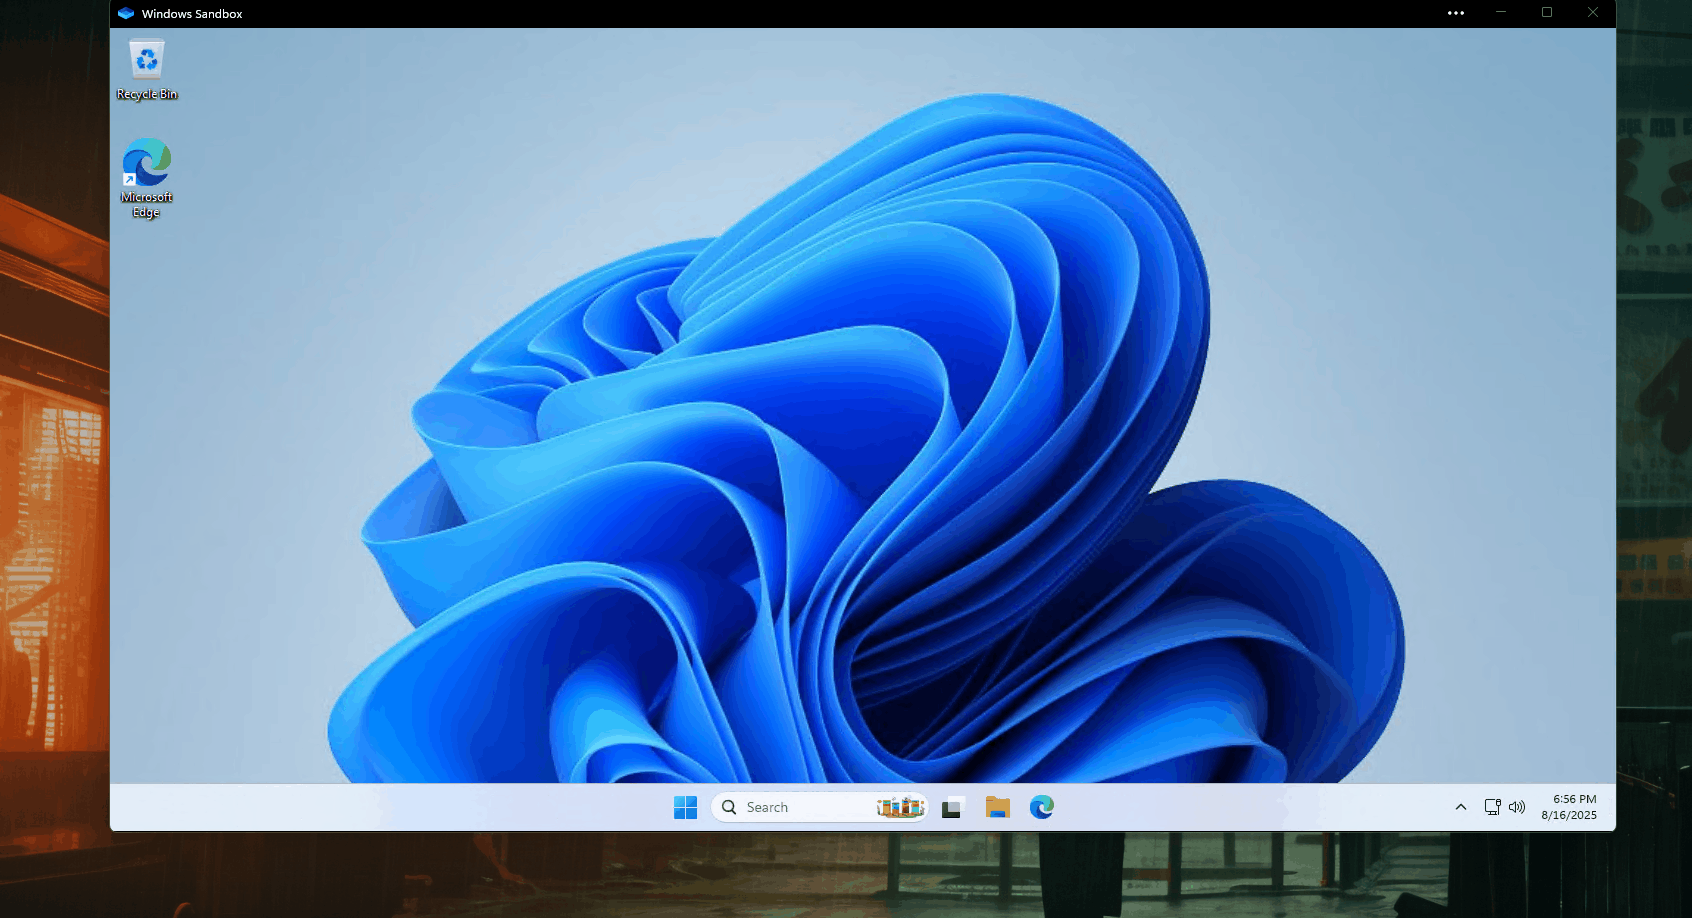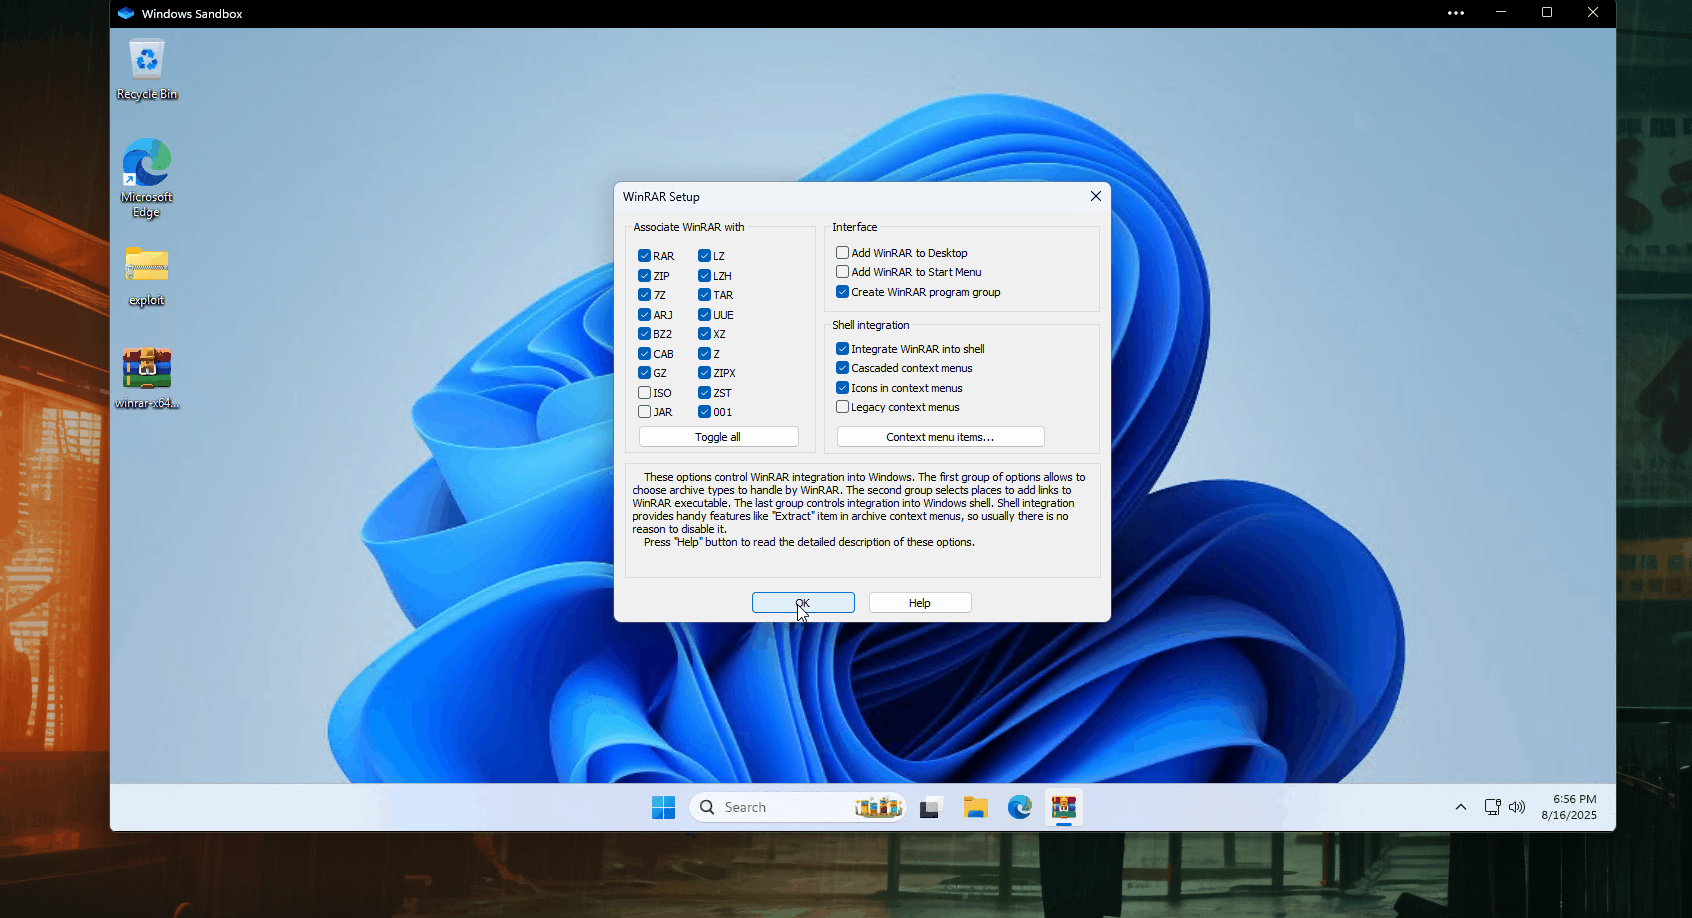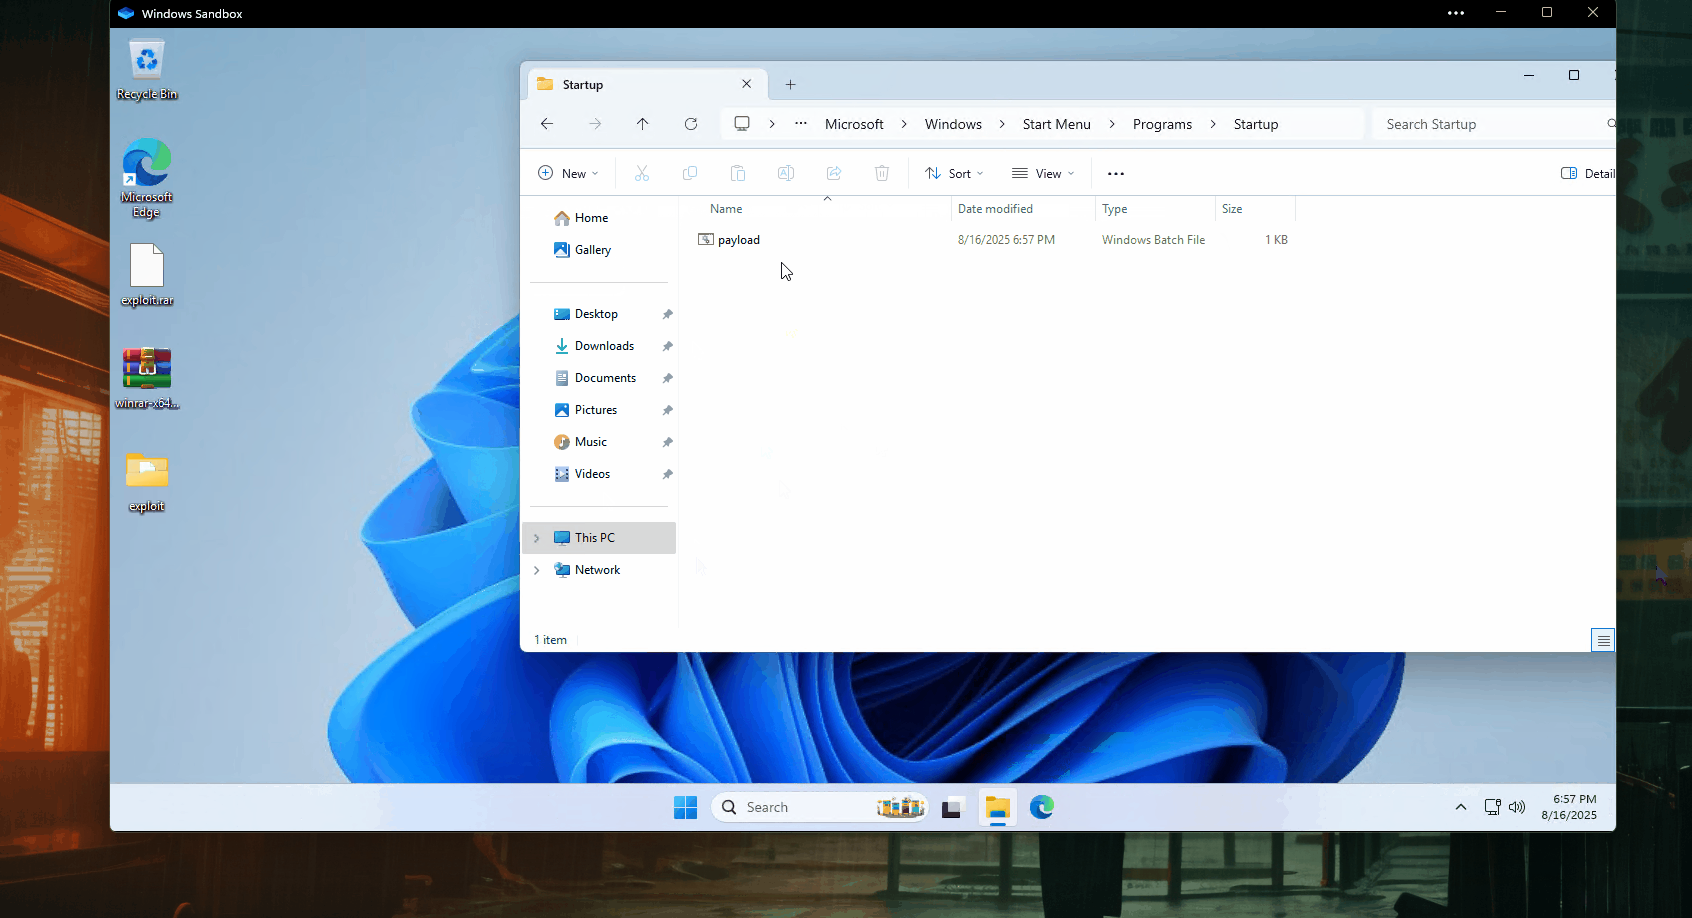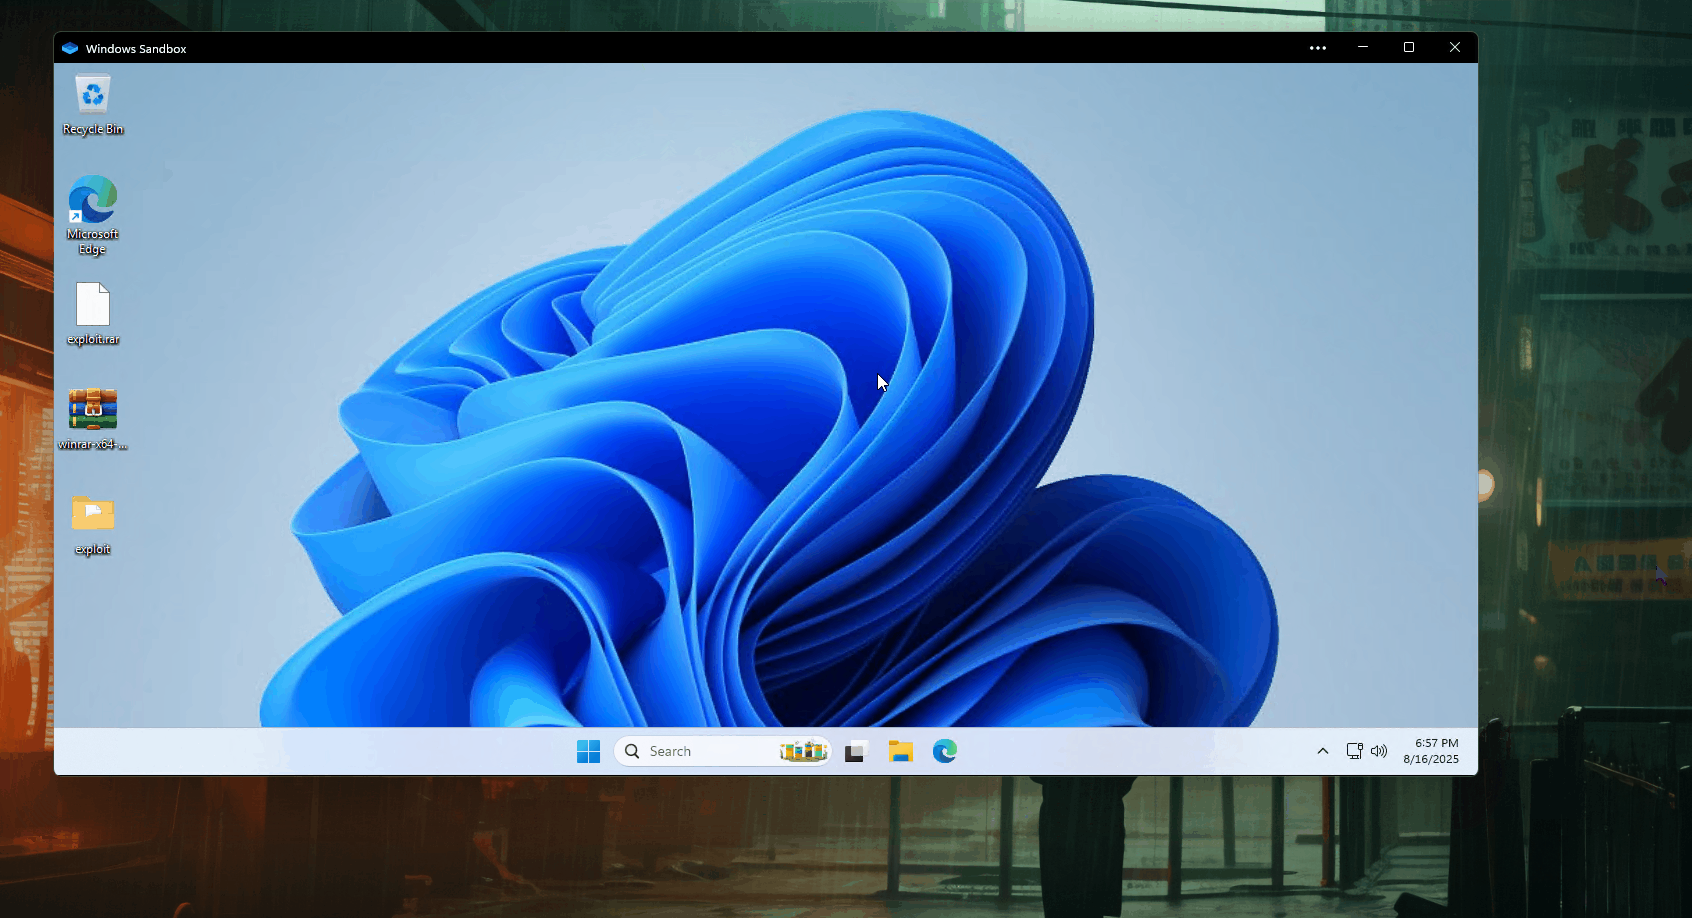
AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
  • उपयोगकर्ता लॉगिन पर निष्पादित होता है
  • सिस्टम पर सभी उपयोगकर्ताओं के लिए काम करता है

4. आउटपुट फ़ाइल

अंतिम दुर्भावनापूर्ण RAR संग्रह इस प्रकार सहेजा जाता है:

OUT_RAR = "exploit.rar"

विंडोज बिल्ड आवश्यकता

इस शोषण उत्पादन के लिए कई कारणों से विंडोज वातावरण की आवश्यकता होती है:

  • वैकल्पिक डेटा स्ट्रीम (ADS) निर्भरता NTFS-विशिष्ट सुविधा जिसका उपयोग पेलोड संलग्न करने के लिए किया जाता है:

    ads_path = f"{decoy}:{placeholder}"  # विंडोज-विशिष्ट NTFS सिंटैक्स
    
  • WinRAR निष्पादन योग्य आवश्यकता WinRAR की Windows CLI का उपयोग करता है:

    subprocess.run(f'"{rar_exe}" a -ep -os "{base_rar}" ...')
    
  • पथ संरचना अनुकूलता विंडोज-विशिष्ट पथों को लक्षित करता है:

    RELATIVE_DROP_PATH = "AppData\\Roaming\\Microsoft\\Windows\\Start Menu..."
    
  • पेलोड निष्पादन विंडोज बैच फ़ाइलें उत्पन्न करता है:

    @echo off
    start /B notepad.exe
    

उपयोग

कॉन्फ़िगरेशन को अनुकूलित करें:

# कॉन्फ़िगरेशन
NUM_DEPTHS = 20
RELATIVE_DROP_PATH = "AppData\\Roaming\\Microsoft\\Windows\\Start Menu\\Programs\\Startup\\payload.bat"
PAYLOAD = "@echo off\nstart /B notepad.exe\n"  # आपका वास्तविक पेलोड
DECOY_FILE_PREFIX = "Financial_Report_Q3_"     # अधिक ठोस नाम

स्क्रिप्ट चलाएँ:

python CVE-2025-8088.py

आउटपुट वितरित करें:

  • स्क्रिप्ट exploit.rar उत्पन्न करती है
  • ईमेल, USB ड्रॉप आदि के माध्यम से वितरित करें

infect_premade_rarfiles.py

कोड का यह संस्करण आपको निम्नलिखित प्रकार से चलाने की अनुमति देता है python3 infect_premade_rarfiles.py website_backup.rar

यह सभी फ़ाइलों को निकालेगा, जिनमें वे फ़ाइलें शामिल हैं जिनमें यह कर सकता है जैसे .txt, srt, sql (सभी फ़ाइल प्रकार काम नहीं करते) फिर तैयार चलाने योग्य rar फ़ाइल बनाएगा।


बचाव उपाय

  • WinRAR को नवीनतम संस्करण में अपडेट करें
  • अविश्वसनीय स्रोतों से संग्रह निकालना अक्षम करें
  • स्टार्टअप फ़ोल्डरों में लेखन की निगरानी करें
  • सुरक्षा सॉफ़्टवेयर का उपयोग करें जो पथ ट्रैवर्सल प्रयासों का पता लगाता है

कानूनी और नैतिक सूचना

⚠️ यह उपकरण केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए है। स्पष्ट अनुमति के बिना इसे कभी भी सिस्टम के विरुद्ध उपयोग न करें। अनधिकृत उपयोग अवैध और अनैतिक है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    381
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    316
  • 6

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    305

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →