 patchpoint/cve-2026-20841
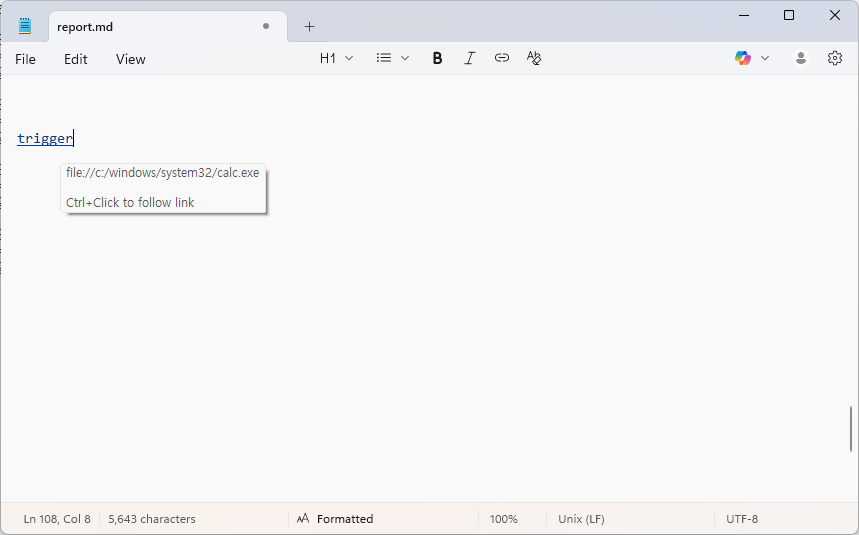
विंडोज़ नोटपैड के मार्कडाउन रेंडरिंग में कमांड इंजेक्शन भेद्यता के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, जो क्राफ्टेड लिंक पर कंट्रोल+क्लिक के माध्यम से ट्रिगर होती है, साथ ही शोषण परिदृश्यों और शमन उपायों की चर्चा।

*यह सामग्री PatchPoint सब्सक्राइबर्स के लिए मासिक रिपोर्ट के माध्यम से प्रदान की गई सामग्री के एक भाग से मेल खाती है।
Microsoft ने फरवरी 2026 में Notepad में एक RCE भेद्यता के लिए पैच का खुलासा किया। यह भेद्यता Notepad में होने वाली एक Command Injection भेद्यता है, जो Windows Notepad के markdown रेंडरिंग में Control बटन के साथ किसी लिंक पर क्लिक करने पर ट्रिगर होती है। इस भेद्यता को सरलता से समझाया जा सकता है। Markdown में Control Click के माध्यम से किसी लिंक तक पहुँचने पर, URI scheme पर कोई फ़िल्टरिंग नहीं होती है, इसलिए उस प्रोटोकॉल के लिए हैंडलर एप्लिकेशन निष्पादित हो जाता है और इसके लिए कोई चेतावनी डायलॉग प्रदर्शित नहीं होता है। भेद्यता का प्रभावित दायरा इस प्रकार है।
पहले से पैच किए गए संस्करण और बिना पैच वाले संस्करण की जाँच निम्न प्रकार से की जा सकती है।
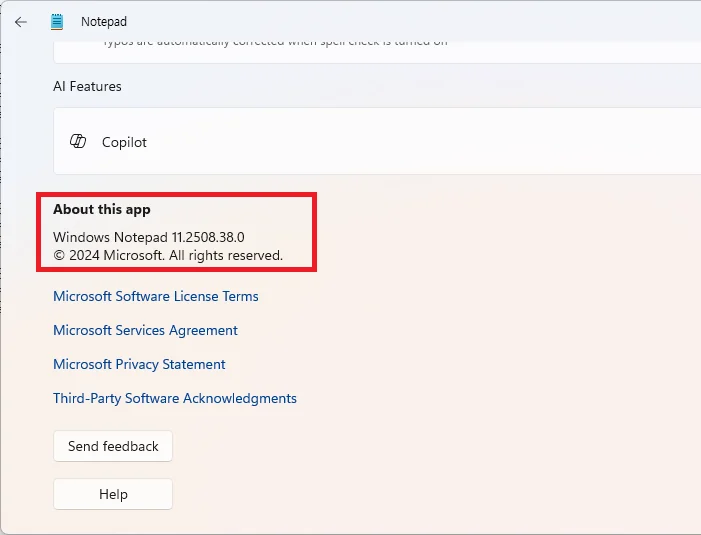
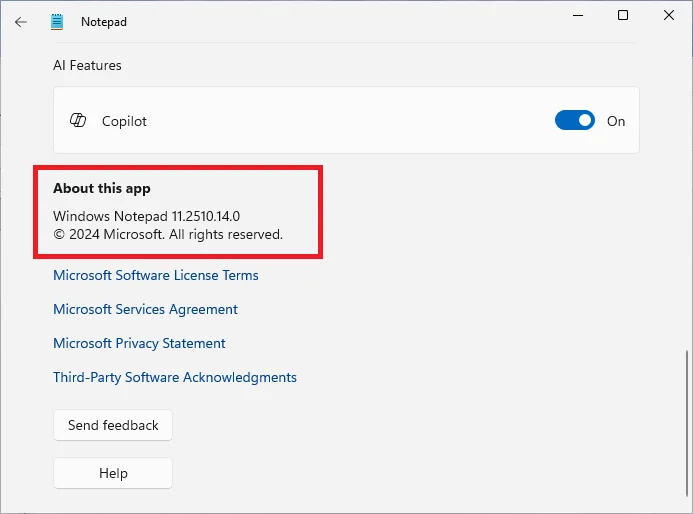
MSRC का FAQ निम्न प्रकार से समझाता है।
Q. एक हमलावर इस भेद्यता का शोषण कैसे कर सकता है?
A. एक हमलावर किसी उपयोगकर्ता को Notepad में खोली गई Markdown फ़ाइल के अंदर एक दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए धोखा दे सकता है, जिससे एप्लिकेशन असत्यापित प्रोटोकॉल लॉन्च कर सकता है जो दूरस्थ फ़ाइलों को लोड और निष्पादित करते हैं।

Q. CVSS मीट्रिक के अनुसार, हमला वेक्टर नेटवर्क (AV:N) है और उपयोगकर्ता सहभागिता आवश्यक है (UI:R)। दूरस्थ कोड निष्पादन का लक्ष्य संदर्भ क्या है?
A. दुर्भावनापूर्ण कोड उस उपयोगकर्ता के सुरक्षा संदर्भ में निष्पादित होगा जिसने Markdown फ़ाइल खोली है, जिससे हमलावर को उस उपयोगकर्ता के समान अनुमतियाँ मिल जाएँगी।
उपरोक्त सामग्री में संभावित परिदृश्य और असंभावित परिदृश्य हैं। निष्कर्ष पहले बताने के लिए, यह "सामान्य स्थिति" में आसान नहीं है।
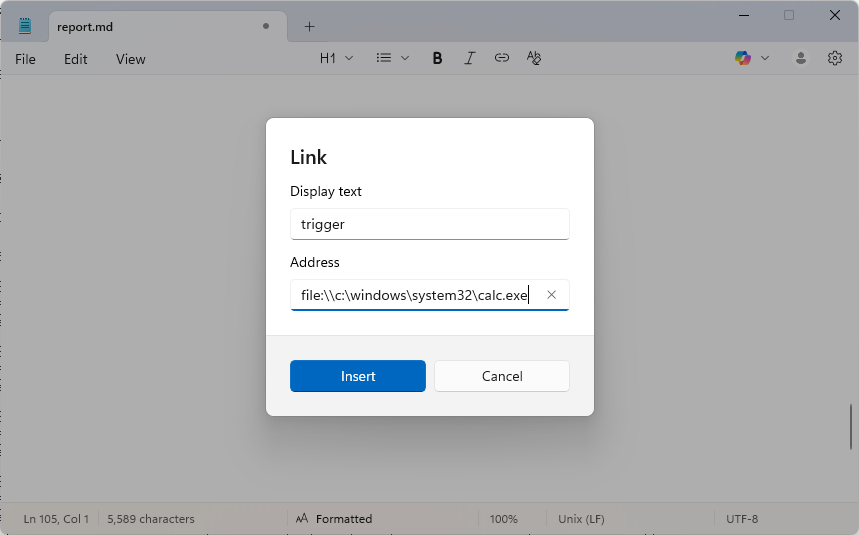
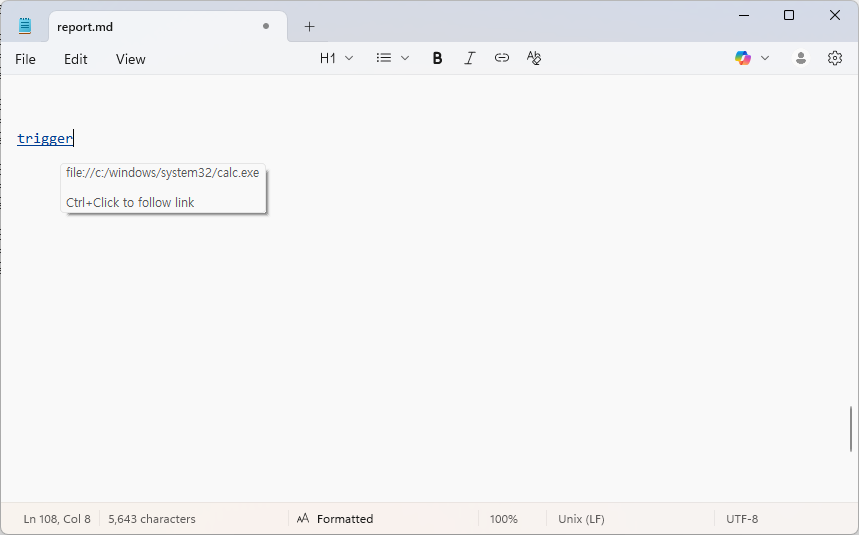
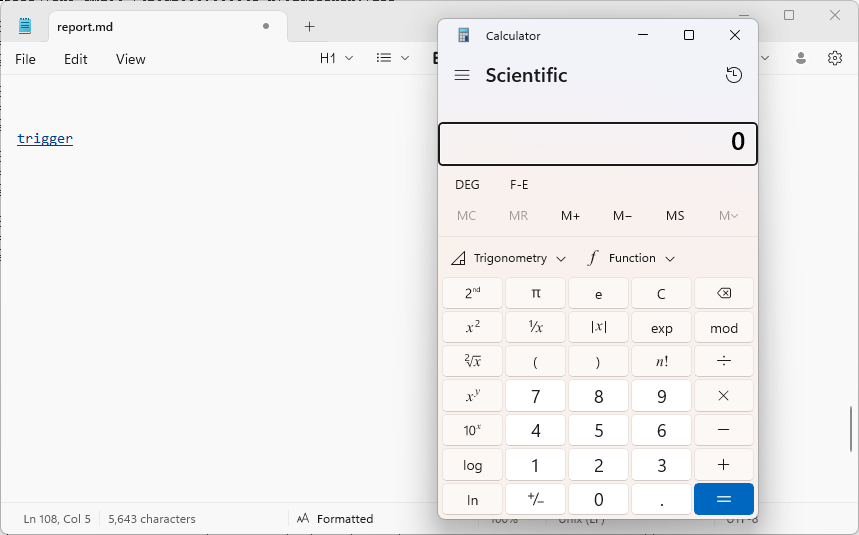
निष्कर्ष पहले बताने के लिए, हमले के सफल होने के लिए एक अतिरिक्त भेद्यता की आवश्यकता होती है, जिससे यह एक अक्षम हमला वेक्टर बन जाता है। ऐसा इसलिए है क्योंकि एक ऐसा वातावरण खोजना जिसमें सीमित संस्करण + डाउनलोड -> निष्पादित करें -> Markdown दृश्य -> Control+Click सहित उपयोगकर्ता सहभागिता की आवश्यकता होती है, और फिर हमला करने के लिए एक और भेद्यता को जोड़ना, बहुत अक्षम है।
नीचे इस बात का विस्तृत विवरण दिया गया है कि इसे सामान्य स्थिति में कठिन क्यों कहा गया। सामान्यतः, जब हम RCE कहते हैं, तो ऐसी समस्याएँ हो सकती हैं जहाँ पीड़ित द्वारा फ़ाइल डाउनलोड करने और निष्पादित करने पर कोड दूरस्थ रूप से निष्पादित हो जाता है। सामान्यतः, इस बिंदु पर जो समस्या बन जाती है वह है MoTW (Mark of the Web)।
जब इंटरनेट से डाउनलोड किया जाता है, यदि आप निम्न प्रकार से dir /r कमांड का उपयोग करके जाँच करते हैं, तो MoTW सेटिंग (ZoneID=3) ADS के माध्यम से पंजीकृत होती है।
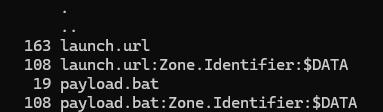
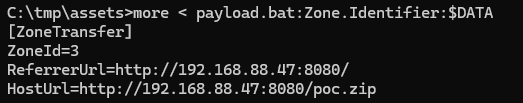
यदि MoTW इस प्रकार सेट है, तो एक प्रकार के सुरक्षा चेतावनी संदेश के अनुरूप उपयोगकर्ता सहभागिता के लिए एक विंडो निम्न प्रकार से दिखाई देगी।
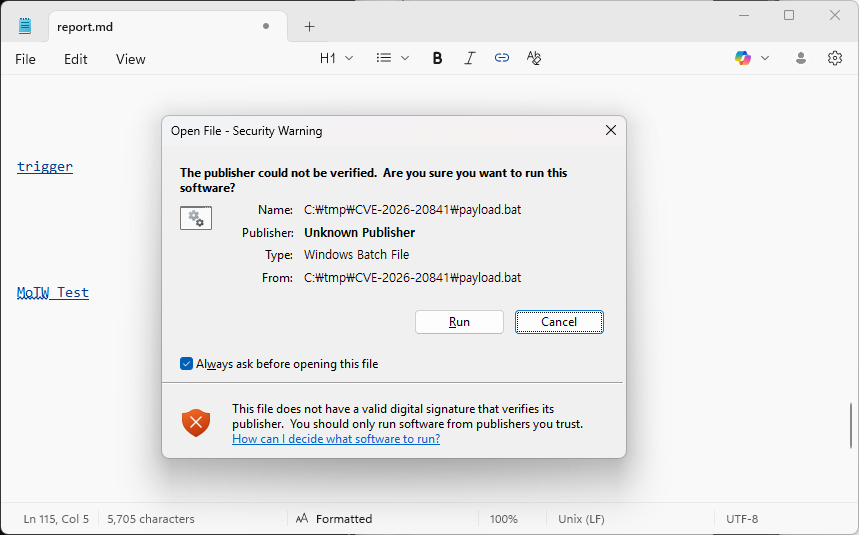
यदि आप चेतावनी डायलॉग पर क्लिक करते हैं, तो यह निम्न प्रकार से निष्पादित होता है।
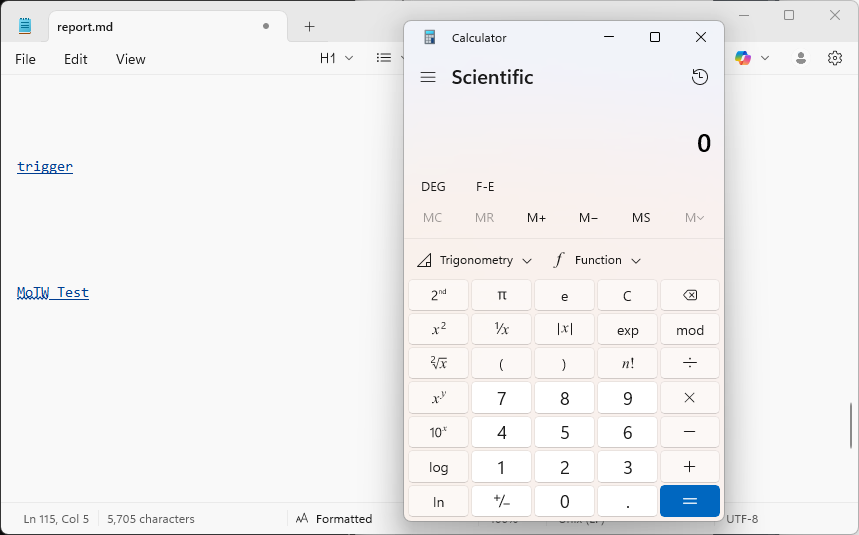
फिर, इसके लिए, MoTW को बायपास करने की एक विधि पर विचार किया जाना चाहिए। चूँकि यह भेद्यता LPE नहीं है, यह समान विशेषाधिकारों के साथ बनाई गई है, और यदि ऐसा है, तो स्थानीय वातावरण में तैयार किया गया हमला पेलोड अर्थहीन होगा।
MoTW को बायपास करने के लिए, कई विधियाँ हैं। सामान्यतः उपयोग की जाने वाली विधियाँ WebDAV और UNC Path के माध्यम से SMB का उपयोग करने वाली विधि हैं।
एक विधि जो संभव है लेकिन कठिन है, वह है Follina भेद्यता जैसे नेटिव scheme का उपयोग करना। सबसे बुनियादी ms-* एक अच्छी विधि है। (हालाँकि, मेरा मानना है कि ms-* भेद्यताएँ निश्चित रूप से अधिक उपयोगी तरीके से काम कर सकती हैं।) चूँकि इन दिनों Teams भी डिफ़ॉल्ट रूप से इंस्टॉल होता है, msteams: scheme भी काम करता है, और OneDrive के लिए odopen scheme भी काम करता है।
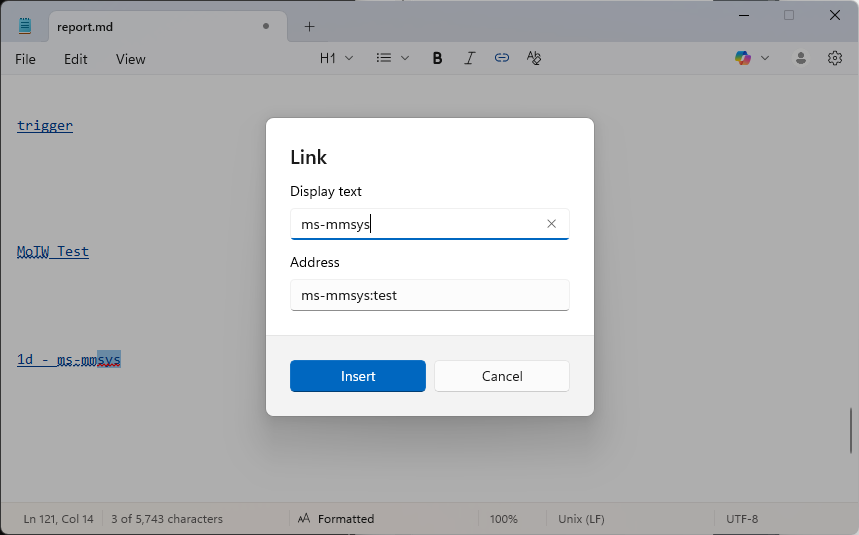
जैसा कि ऊपर दिखाया गया है, यदि आप ms-mmsys निष्पादित करते हैं, तो यह किसी अलग प्रमाणीकरण डायलॉग के बिना रजिस्ट्री में पंजीकृत विधि के अनुसार संचालित होता है।
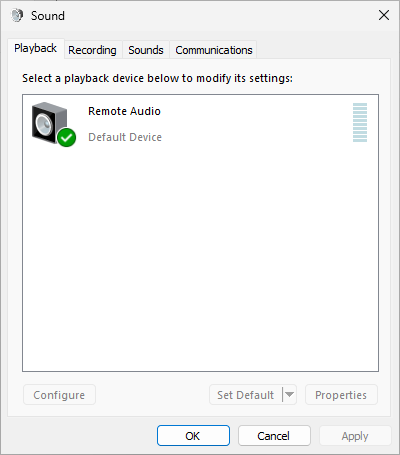
कृपया ध्यान रखें कि इसका मतलब है कि यह संभव है, लेकिन चूँकि यह वास्तव में एक नई भेद्यता के क्षेत्र में है, केवल पद्धति प्रस्तुत की गई है।
यदि उपयोगकर्ता इसे कॉन्फ़िगर करता है, तो एक और परिदृश्य हो सकता है। यह ActiveX/VBScript के साथ HTML के माध्यम से एक विधि है। आप "IE.HTTP:" scheme का उपयोग कर सकते हैं, लेकिन समस्या यह है कि IE डिफ़ॉल्ट के रूप में सेट नहीं है, जो एक बड़ी समस्या है। 😂 IE पर रीडायरेक्ट करने के लिए एक अलग सेटिंग कॉन्फ़िगर की जानी चाहिए, और ActiveX को भी IE में काम करने के लिए सेट किया जाना चाहिए। 😁
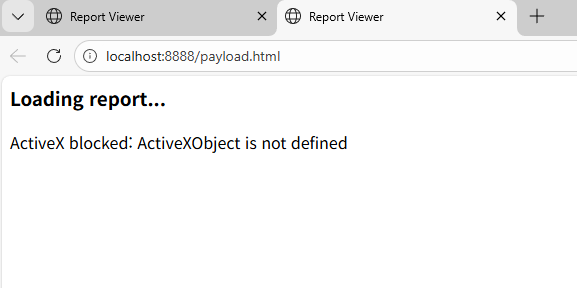
ऐसा इसलिए है क्योंकि जैसा कि ऊपर दिखाया गया है, ActiveX Edge में काम नहीं करता है। निष्कर्ष में, यह बहुत सीमित है।
इसी तरह, इन दिनों जब आप ऐप्स इंस्टॉल करते हैं, तो विभिन्न schemes उपलब्ध हो जाती हैं। उदाहरण के लिए, WinSCP उपयोगकर्ताओं के लिए sftp: scheme लागू होगी, और Adobe Acrobat इंस्टॉल करने वाले लोगों के लिए acrobat: scheme सुलभ होगी। यदि ऐसी scheme से कोई उपयोगी कमांड निष्पादित की जा सकती है, तो यह एक समस्या हो सकती है।






