 pastea/cve-2023-51810
स्टैकआइडियाज़ EasyDiscuss v5.0.5 में ब्लाइंड SQL इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो खोज पैरामीटर के माध्यम से शोषण का प्रदर्शन करता है और उपचार मार्गदर्शन प्रदान करता है।

StackIdeas EasyDiscuss v.5.0.5 में ब्लाइंड SQL इंजेक्शन भेद्यता एक दूरस्थ हमलावर को Users मॉड्यूल में search पैरामीटर के माध्यम से संवेदनशील जानकारी प्राप्त करने की अनुमति देती है।
StackIdeas EasyDiscuss v5.0.5 - EasyDiscuss - Joomla Forum Discussion Tool - StackIdeas
संस्करण >= 5.0.10 में अपग्रेड करें। संस्करण 5.0.6-5.0.9 का परीक्षण सार्वजनिक रूप से उपलब्ध सोर्स कोड की कमी के कारण नहीं किया गया है।
Joomla पर स्थापित EasyDiscuss (v5.0.5) प्लगइन में एक ब्लाइंड SQL इंजेक्शन मौजूद है:
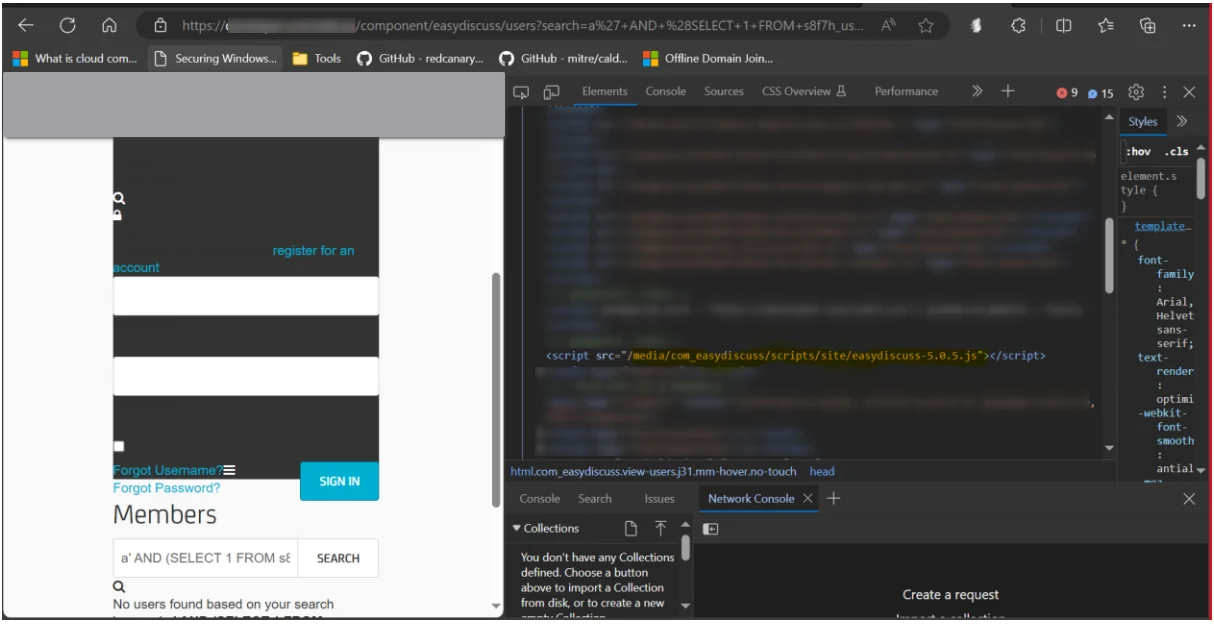
यह भेद्यता "users" अनुभाग की "search" कार्यक्षमता पर मौजूद है, जो इंजेक्शन बिंदु पर ऐसे पेलोड का उपयोग करने पर SQL त्रुटि संदेशों को आउटपुट करने के लिए भी कॉन्फ़िगर किया गया है जो क्वेरी को तोड़ सकता है:
उदाहरण पेलोड:
a'
आउटपुट:
प्रमाण के रूप में, निम्नलिखित उदाहरण में एक sleep(2) इंजेक्ट किया गया है, जिसके परिणामस्वरूप सर्वर द्वारा दोगुनी (4 सेकंड) sleep निष्पादित हुई। किसी भी sleep मान को भेद्य बैकएंड द्वारा दोगुना किया जाता है:
उदाहरण पेलोड (url-encoding से पहले):
' OR (SELECT 1337 FROM (SELECT(SLEEP(2)))prime) AND 'a'='a
आउटपुट:
शोषण URL:
Andrea Mattiazzo, Giovanni Battista Colonna, Elisabetta Fera
