
 opposum0112/cusimanse
एजेंट-संचालित सुरक्षा प्रयोगों के लिए डिस्पोज़ेबल कंप्यूट पर कंपोज़ेबल रिसर्च-कॉन्ट्रैक्ट और YAML-रेसिपी फ्रेमवर्क


स्थिति: बीटा — अनुसंधान फ्रेमवर्क और रनटाइम किट
Cusimanse सक्रिय रूप से विकसित किया जा रहा है। इसे फोर्क करें, परीक्षण करें, संदर्भ प्रयोग चलाएँ, बग रिपोर्ट करें, और पुल अनुरोध सबमिट करें। बीटा के दौरान API, रेसिपी, दस्तावेज़ीकरण और एकीकरण विकसित होने की अपेक्षा करें।
AI उपयोग और जिम्मेदार योगदान: Cusimanse अपने अनुसंधान फ्रेमवर्क, दस्तावेज़ीकरण, विश्लेषण वर्कफ़्लो और इंजीनियरिंग प्रक्रिया के हिस्से के रूप में AI-सहायता प्राप्त विकास और एजेंटिक AI का उपयोग करता है। AI-जनित या AI-सहायता प्राप्त आउटपुट स्वतः प्रामाणिक, सुरक्षित, सही, मौलिक या उत्पादन उपयोग के लिए उपयुक्त नहीं होता। योगदानकर्ता सबमिशन से पहले AI-सहायता प्राप्त परिवर्तनों की समीक्षा, परीक्षण और सत्यापन के लिए जिम्मेदार हैं। सुरक्षा निर्णयों, प्राधिकरण, साक्ष्य व्याख्या या सुरक्षा-महत्वपूर्ण कार्यों के लिए एकमात्र प्राधिकारी के रूप में AI सिस्टम पर निर्भर न रहें। Cusimanse का उपयोग केवल अधिकृत अनुसंधान के लिए करें, लागू कानूनों और नीतियों का सम्मान करें, क्रेडेंशियल और संवेदनशील डेटा की सुरक्षा करें, और निष्पादन को परियोजना की घोषित नीति और डिस्पोज़ेबल-कंप्यूट सीमाओं के भीतर रखें। योगदान में उचित स्थान पर महत्वपूर्ण AI सहायता की स्पष्ट पहचान होनी चाहिए, मानव जवाबदेही संरक्षित रहनी चाहिए, और रिपॉज़िटरी के परीक्षण, समीक्षा आवश्यकताओं और जिम्मेदार-उपयोग अपेक्षाओं का पालन होना चाहिए।
डिस्पोज़ेबल कंप्यूट पर डिक्लेरेटिव, एजेंट-संचालित सुरक्षा अनुसंधान। शोधकर्ता आशय और आवश्यकताएँ घोषित करते हैं; एजेंट योजना बनाते हैं, चयन करते हैं और विश्लेषण करते हैं; Go क्षमता API और नीति तय करती है कि निष्पादन हो सकता है या नहीं और कैसे होगा।
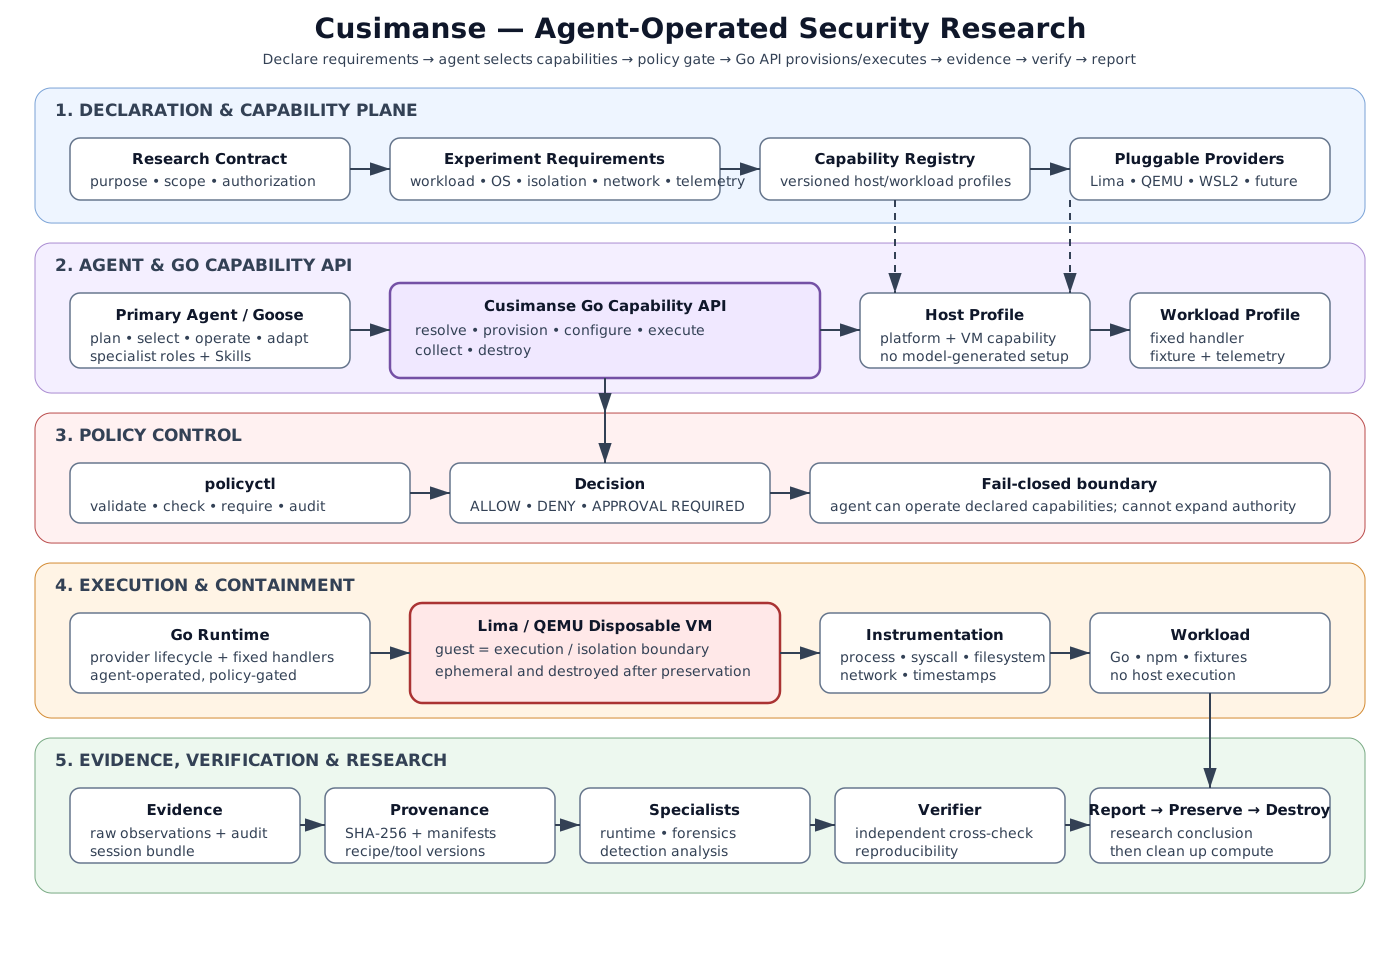
अनुबंध → आवश्यकताएँ → प्रॉम्प्ट हैंडऑफ़ → एजेंट → क्षमता समाधान → Go रनटाइम → नीति/अनुमोदन → Lima/QEMU → इंस्ट्रुमेंटेशन/वर्कलोड → साक्ष्य → विश्लेषण → स्वतंत्र सत्यापन → रिपोर्ट → संरक्षण → नष्ट करें।
| परत | जिम्मेदारी | सत्य का स्रोत |
|---|---|---|
| अनुबंध | उद्देश्य, प्राधिकरण, दायरा, स्वीकृति | contracts/ |
| आवश्यकताएँ | OS, आइसोलेशन, वर्कलोड, नेटवर्क, इंस्ट्रुमेंटेशन | recipes/experiments/ |
| प्रॉम्प्ट लाइब्रेरी | एजेंट-तटस्थ हैंडऑफ़ | prompts/experiments/ |
| ऑपरेटर गाइड | पतला एडाप्टर हैंडऑफ़ | prompts/operators/ |
| प्रोफ़ाइल | विश्वसनीय पुन: प्रयोज्य क्षमताएँ | recipes/profiles/ |
| रनटाइम | समाधान, नीति, जीवनचक्र, निष्पादन सीमा | cmd/cusimanse/, internal/ |
| नीति | प्राधिकार और अनुमोदन | policies/, internal/policy/ |
| कंटेनमेंट | डिस्पोज़ेबल कंप्यूट | recipes/lima/, Lima/QEMU |
| साक्ष्य | अवलोकन, उद्गम, सत्यापन | runs/<session-id>/ |
एजेंट विश्वसनीय प्रोफ़ाइल नहीं बना सकता, नीति का विस्तार नहीं कर सकता, विश्वसनीय रेसिपी को परिवर्तित नहीं कर सकता या होस्ट पर सीधे अविश्वसनीय वर्कलोड निष्पादित नहीं कर सकता।
सीमा नियम: एजेंट तय करता है कि कौन-सा अनुसंधान करना है; Cusimanse तय करता है कि निष्पादन हो सकता है या नहीं और कैसे होगा।
contracts/<experiment>.md लिखें जिसमें शोध प्रश्न, प्राधिकरण, दायरा, स्वीकृति मानदंड और सुरक्षा बाधाएँ हों। recipes/experiments/<experiment>.yaml में केवल आवश्यकताएँ घोषित करें।
उदाहरण:
requirements:
  execution: disposable
  os: linux
  workload: npm-threat
  network: localhost-only
  instrumentation: [process, syscall, filesystem, network]
./scripts/install.sh
export PATH="$HOME/.local/bin:$HOME/go/bin:$PATH"
cusimanse doctor
cusimanse validate
cusimanse preflight
cusimanse policy validate
cusimanse test
cusimanse integration-test
goose recipe validate recipes/npm-threat-001/recipe.yaml
goose recipe validate recipes/subrecipes/evidence-analysis.yaml
goose recipe validate recipes/subrecipes/verification.yaml
goose recipe validate recipes/subrecipes/report.yaml
goose run --recipe ./recipes/npm-threat-001/recipe.yaml --interactive
रेसिपी स्पष्ट रूप से summon प्लेटफ़ॉर्म एक्सटेंशन घोषित करती है। Summon केवल प्रतिनिधिमंडल/ऑर्केस्ट्रेशन प्रदान करता है; यह निष्पादन को अधिकृत नहीं करता।
cusimanse resolve npm-threat-001
cusimanse policy explain vm
cusimanse policy explain network
cusimanse policy check-all
cusimanse policy require vm --approved
cusimanse --approved run npm-threat-001 <session-id>
cusimanse observability report <session-id>
cusimanse policy audit
जीवनचक्र: resolve → policy → provision → configure → instrument → execute → collect → verify → report → preserve → destroy।
प्रॉम्प्ट एक हैंडऑफ़ है, प्राधिकार परत नहीं और दूसरी रेसिपी नहीं।
prompts/experiments/<experiment>.md       साझा अनुसंधान हैंडऑफ़
prompts/operators/<operator>.md           पतला ऑपरेटर मार्गदर्शन
recipes/experiments/<experiment>.yaml     आवश्यकताओं का सत्य स्रोत
recipes/<experiment>/recipe.yaml          Goose/रनटाइम रेसिपी
contracts/<experiment>.md                 प्राधिकरण/दायरे का स्रोत
OpenCode, Hermes, Antigravity या Pi के लिए, वही अनुबंध, प्रयोग YAML, रेसिपी संदर्भ, साझा प्रॉम्प्ट और मेल खाता ऑपरेटर गाइड प्रदान करें। वैकल्पिक ऑपरेटर अपनी मूल सुविधाओं का उपयोग करके योजना/प्रतिनिधिमंडल/विश्लेषण कर सकता है, लेकिन क्षमता निष्पादन के लिए Cusimanse को आमंत्रित करना होगा। असमर्थित क्षमताएँ PARTIAL के रूप में दर्ज की जाती हैं; एडाप्टर नीति, प्रोफ़ाइल या विश्वसनीय रेसिपी को परिवर्तित नहीं कर सकते।

