
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Domain-Controller-DC-Exploitation-with-Metasploit-Impacket — Metasploit और Impacket का उपयोग करके एंड-टू-एंड डोमेन कंट्रोलर शोषण: DC10 की खोज, Zerologon (CVE-2020-1472) का शोषण, NTLM हैश निकाले, SYSTEM शेल प्राप्त किया, और Meterpreter सत्र स्थापित किया। | Kitploit
उपकरण/GitHubGitHub/nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
टोहीशोषण फ्रेमवर्कपेलोड जनरेशनभेद्यता विश्लेषणपार्श्व आंदोलनपोस्ट-शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षालैब और अभ्यास

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
GitHubnyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket

Domain-Controller-DC-Exploitation-with-Metasploit-Impacket

Metasploit और Impacket का उपयोग करके एंड-टू-एंड डोमेन कंट्रोलर शोषण: DC10 की खोज, Zerologon (CVE-2020-1472) का शोषण, NTLM हैश निकाले, SYSTEM शेल प्राप्त किया, और Meterpreter सत्र स्थापित किया।

रिपॉजिटरी देखें
231 साल पहलेअभी तक समीक्षित नहीं

डोमेन नियंत्रक (DC) शोषण Metasploit और Impacket के साथ

एंड-टू-एंड डोमेन नियंत्रक शोषण मेटास्प्लोइट और इम्पैकेट का उपयोग करते हुए: DC10 की खोज की, Zerologon (CVE-2020-1472) का शोषण किया, NTLM हैश निकाले, SYSTEM शेल प्राप्त किया, और एक Meterpreter सत्र स्थापित किया।

कार्यकारी सारांश यह अभ्यास एक पूर्ण, यथार्थवादी हमले की श्रृंखला को प्रदर्शित करता है जो एक डोमेन नियंत्रक के विरुद्ध था जो CVE-2020-1472 (Zerologon) के लिए कमजोर था। इस संलग्नता में खोज, सेवा संवर्धन, शोषण, क्रेडेंशियल निष्कर्षण, पार्श्व गति, और पोस्ट-एक्सप्लॉइटेशन सत्यापन शामिल था। मैंने सफलतापूर्वक SYSTEM-स्तरीय पहुंच प्राप्त की और Zerologon, Impacket secretsdump + pass-the-hash, और msfvenom/meterpreter पेलोड के संयोजन का उपयोग करके DC पर एक स्थायी Meterpreter सत्र स्थापित किया। स्क्रीनशॉट और कमांड आर्टिफैक्ट प्रत्येक चरण में साक्ष्य के रूप में कैप्चर किए गए।

𝐋𝐚𝐛 𝐨𝐯𝐞𝐫𝐯𝐢𝐞𝐰: एक पूर्ण हमले की श्रृंखला का अनुकरण एक 𝐖𝐢𝐧𝐝𝐨𝐰𝐬 𝐃𝐨𝐦𝐚𝐢𝐧 𝐂𝐨𝐧𝐯𝐨𝐥𝐥𝐞𝐫 का उपयोग करते हुए 𝐌𝐞𝐁𝐚𝐬𝐩𝐥𝐨𝐢𝐁 और 𝐈𝐦𝐩𝐚𝐜𝐤𝐞𝐁 ; discovery, Zerologon, secretsdump, pass-the-hash, और एक नियंत्रित Meterpreter सत्र।

𝐖𝐡𝐁 𝐢𝐁 𝐦𝐚𝐁𝐞𝐁𝐁𝐁𝐁 𝐁𝐨 𝐨𝐁𝐁𝐚𝐁𝐢𝐁𝐚𝐁𝐢𝐨𝐁𝐁: क्योंकि DC संपूर्ण डोमेन के लिए प्रमाणीकरण, समूह नीति और पहचान को नियंत्रित करता है, एक समझौता पूर्ण व्यवसाय व्यवधान, खाता अधिग्रहण, डेटा चोरी, रैनसमवेयर तैनाती और नियामक विश्वास की हानि में बदल सकता है। DCs की सुरक्षा, हमलावरों को पहचान को विफलता के एकल बिंदु में बदलने से रोककर, अपटाइम, राजस्व और प्रतिष्ठा की रक्षा करती है।

Domain Controller (DC) Exploitation with Metasploit + Impacket

परिदृश्य

आपको एक सीमित लैब नेटवर्क में दो मशीनें प्रदान की गई हैं। एक प्रणाली Windows Domain Controller (DC) है जिसका नाम DC10 है जो कोर AD सेवाओं की मेजबानी करता है। दूसरी प्रणाली एक Kali वर्कस्टेशन है जो परीक्षण के लिए उसी सर्वर सबनेट में रखा गया है। DC से विशिष्ट डोमेन सेवाओं (उदाहरण के लिए, LDAP, Kerberos, SMB) को उजागर करने की उम्मीद है और यह ज्ञात मुद्दों के लिए कमजोर हो सकता है। Kali होस्ट का उपयोग टोही, शोषण, क्रेडेंशियल एक्सेस, पार्श्व गति और पोस्ट-एक्सप्लॉइटेशन सत्यापन के लिए किए जाने की उम्मीद है। कार्य DC की पहचान करना, डोमेन विवरण की पुष्टि करना, एक लागू तकनीक का उपयोग करके प्रारंभिक पैर जमाना प्राप्त करना, प्रशासनिक पहुंच को सक्षम करने के लिए क्रेडेंशियल सामग्री निकालना, और फिर एक रिमोट शेल और एक प्रबंधित एजेंट सत्र के माध्यम से DC पर नियंत्रण प्रदर्शित करना है, साथ ही पैच की गई सेवाओं, प्रतिबंधित निकास, या एंडपॉइंट डिफेंस जैसी किसी भी पर्यावरणीय बाधाओं के अनुकूल होना। DC: 10.1.16.1 Kali: 10.1.16.66

मुख्य निष्कर्ष

  • महत्वपूर्ण कमजोरी का शोषण: CVE-2020-1472 (Zerologon) का सफलतापूर्वक शोषण कर DC मशीन खाता पासवर्ड रीसेट कर खाली कर दिया गया।
  • क्रेडेंशियल समझौता: DC (secretsdump) से NTLM हैश निकाले गए, जिससे Administrator क्रेडेंशियल का पता चला जिसने pass-the-hash सक्षम किया।
  • पूर्ण डोमेन नियंत्रण प्रदर्शित: निकाले गए हैश का उपयोग करके, DC10 पर एक SYSTEM शेल प्राप्त किया गया (psexec), और एक स्थिर Meterpreter रिवर्स शेल चलाया गया, जिसने रिमोट कोड निष्पादन और स्थिरता की पुष्टि की।
  • उजागर सेवाएं: LDAP, Kerberos, SMB और संबंधित RPC सेवाएं हमलावर होस्ट से पहुंच योग्य थीं, जिससे खोज और शोषण संभव हुआ।
  • हमले की सतह जोखिम: DC ने रिमोट संचालन स्वीकार किया जिसने मशीन खाता हेरफेर और रिमोट पेलोड निष्पादन की अनुमति दी।

1) खोज और स्कोपिंग

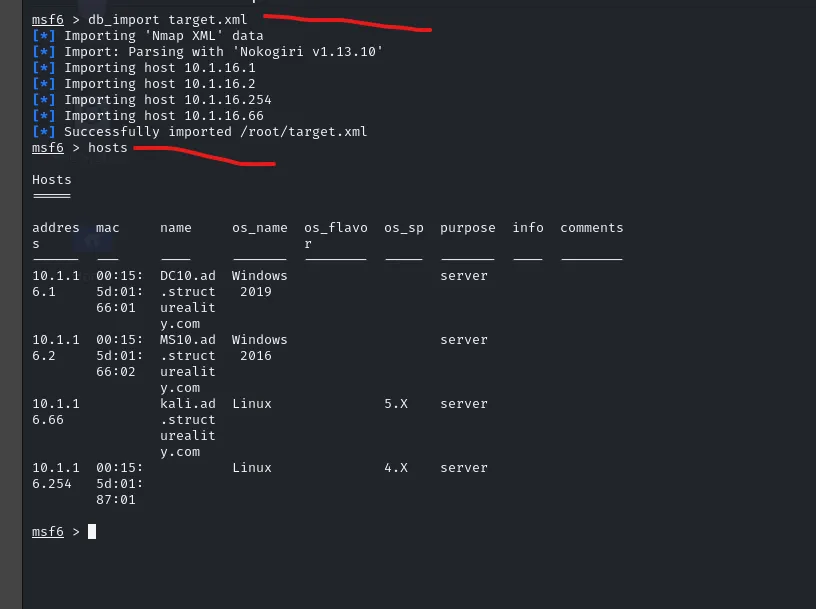
मैंने DB समर्थन के साथ msfconsole का उपयोग किया, MSF के भीतर से nmap स्वीप चलाया, परिणाम आयात किए, और DC10 एक्सपोजर की पुष्टि करने के लिए होस्ट और सेवाओं को परिष्कृत किया।
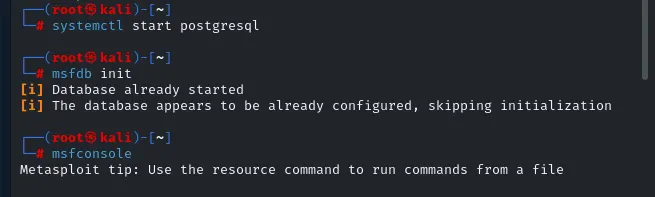
  • DB समर्थन के साथ msfconsole लॉन्च किया और डेटाबेस कनेक्टिविटी की पुष्टि की।
  • msfconsole से सबनेट भर में nmap स्कैन चलाया और परिणाम MSF DB में आयात किए।
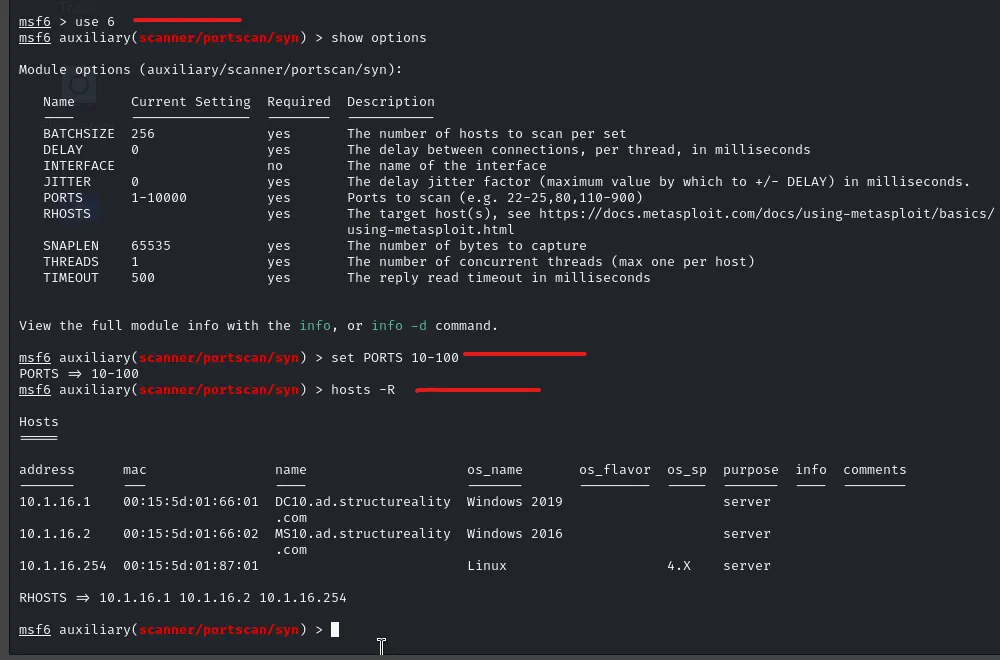
  • अपने Kali IP को हटाने के लिए होस्ट तालिका को साफ किया। संभावित DC संकेतकों को देखने के लिए सेवाओं की समीक्षा की।
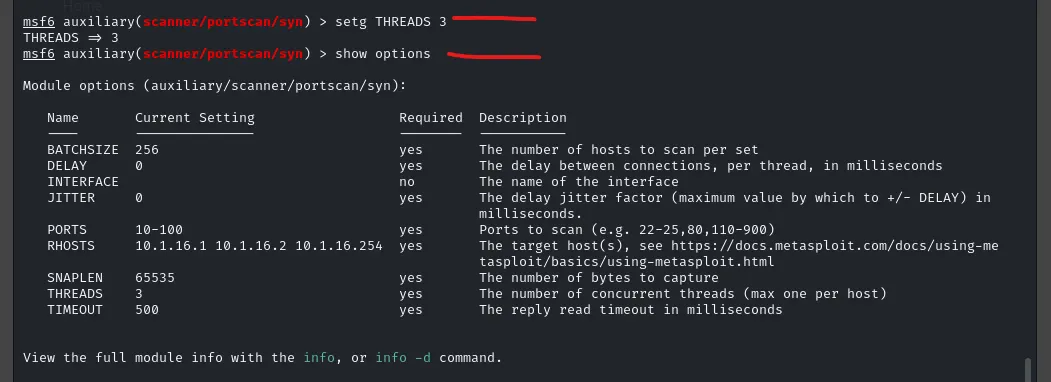
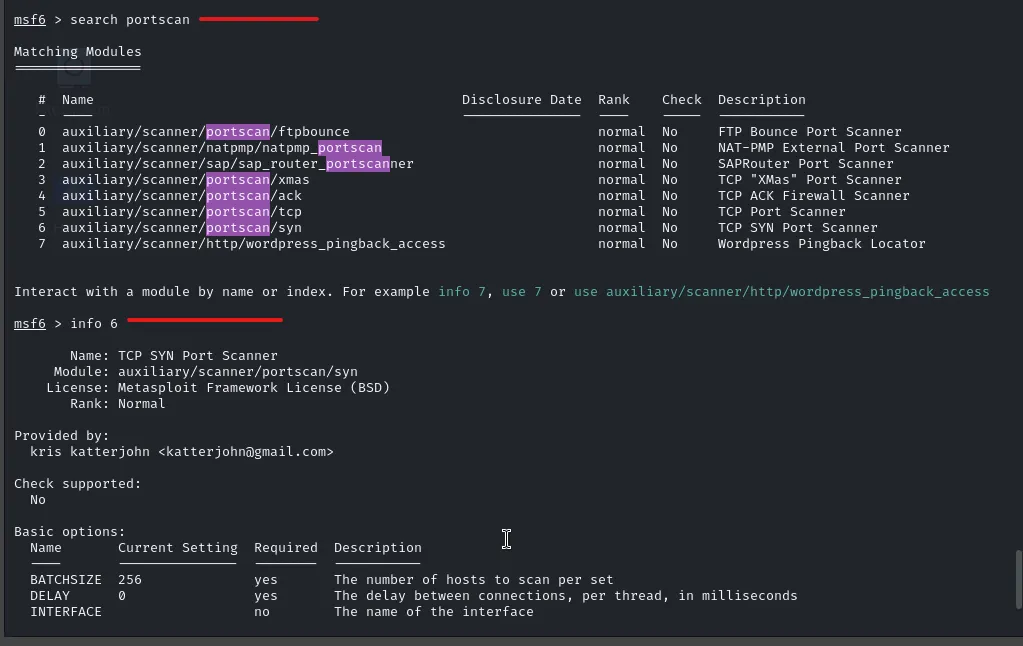
  • सेवा डेटा को परिष्कृत करने के लिए एक सीमित पोर्ट रेंज और ग्लोबल थ्रेडिंग के साथ MSF के SYN पोर्ट स्कैनर का उपयोग किया।
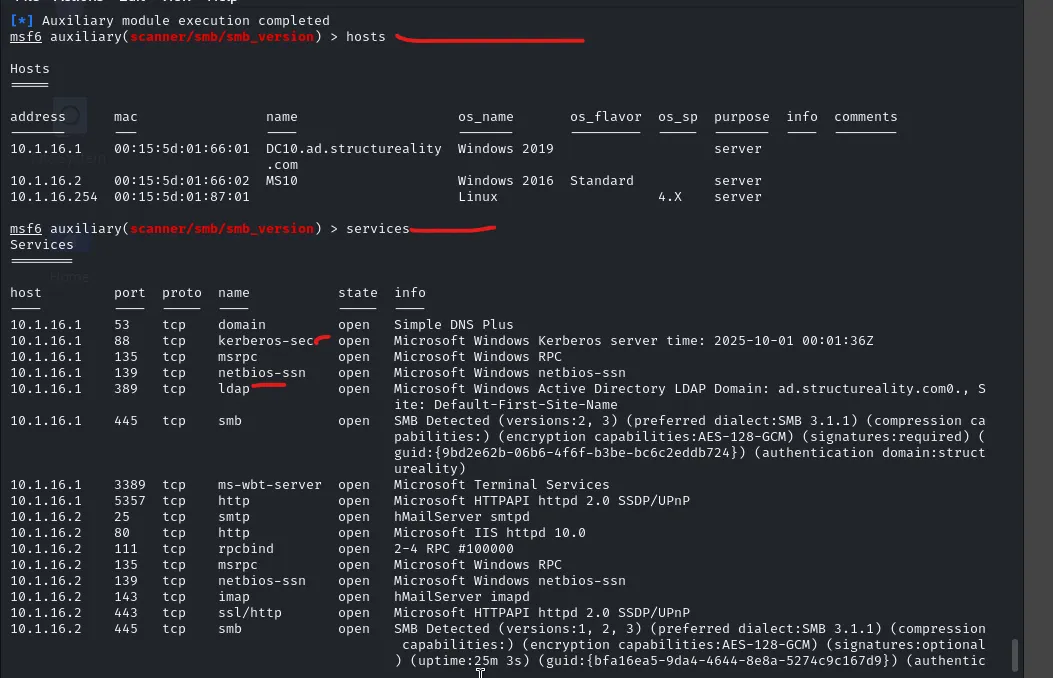
  • OS विवरण समृद्ध करने के लिए Windows होस्ट पर SMB फिंगरप्रिंट किया।
  • 10.1.16.1 पर LDAP और Kerberos सेवाओं की पुष्टि की और LDAP क्वेरी के माध्यम से डोमेन नाम सत्यापित किया।
  • निर्णय: शोषण और क्रेडेंशियल पहुंच के लिए DC फोकस के रूप में 10.1.16.1 का इलाज करें।
छवि छवि छवि

2) सेवा संवर्धन और DC पुष्टि

मैंने MSF में SYN पोर्ट स्कैन किया, SMB फिंगरप्रिंट किया, और 10.1.16.1 पर LDAP और Kerberos की पुष्टि की। मैंने डोमेन नाम प्राप्त करने के लिए LDAP क्वेरी की।
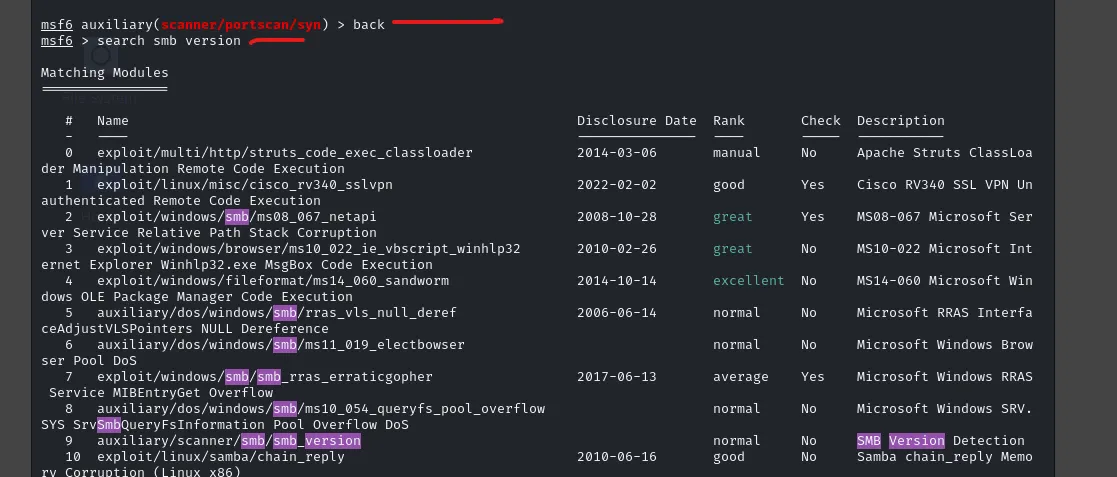
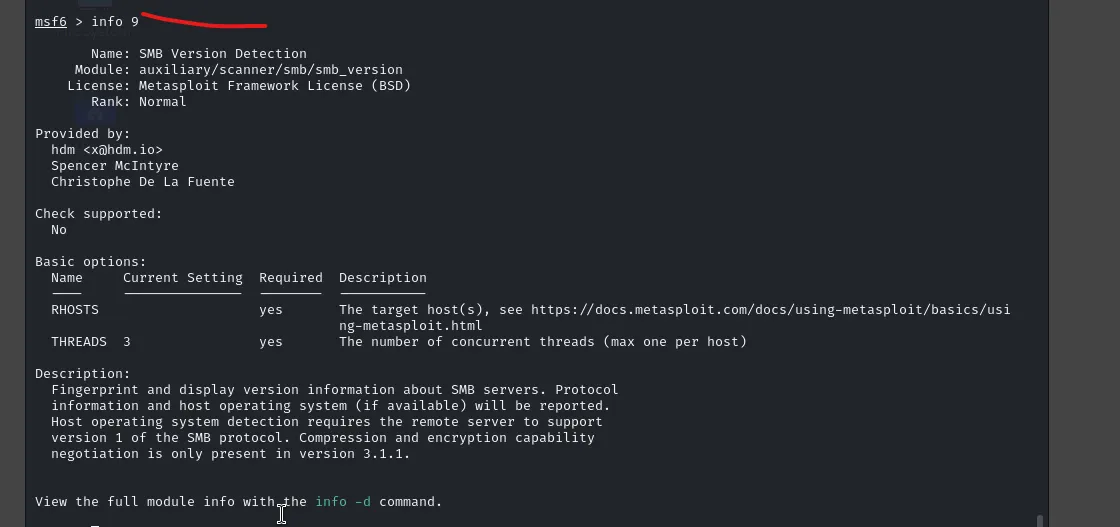
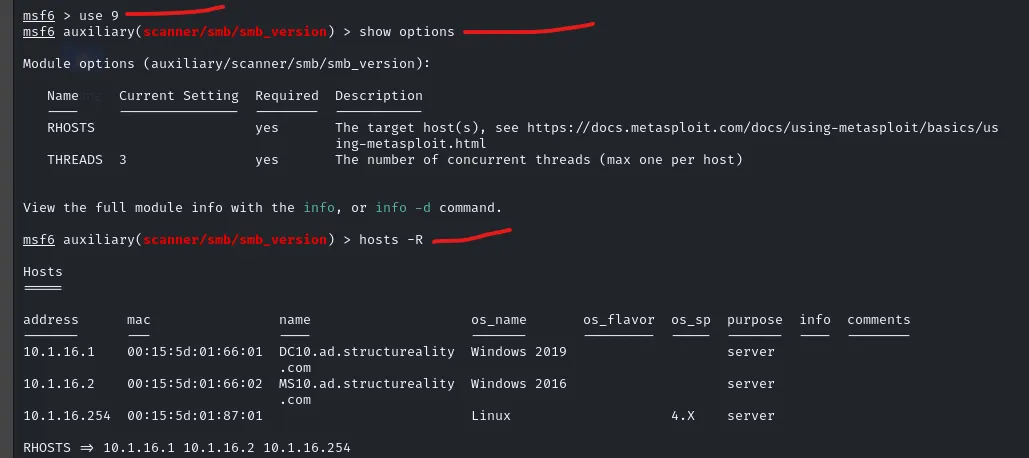
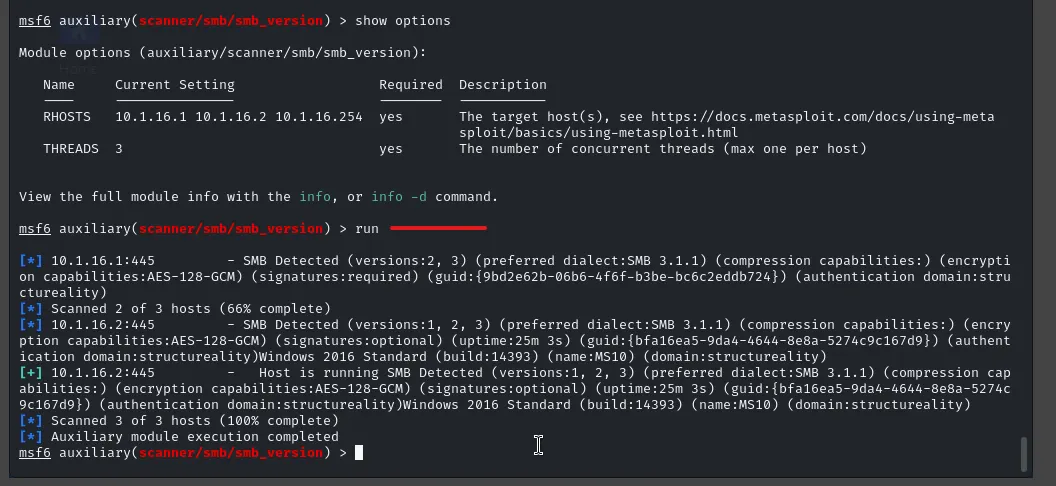
छवि छवि छवि छवि छवि ### SMB संस्करण जांच
  • मैंने msfconsole में SMB संस्करण मॉड्यूल का उपयोग किया: auxiliary/scanner/smb/smb_version।
  • मैंने hosts -R के साथ होस्ट तालिका से लक्ष्य निर्धारित किए।
  • SMB डायलेक्ट और OS विवरण वापस मिले।
  • परिणाम: 10.1.16.1 ने Windows Server जानकारी दिखाई, जो डोमेन नियंत्रक होने के अनुरूप थी।
छवि छवि छवि छवि छवि

LDAP क्वेरी

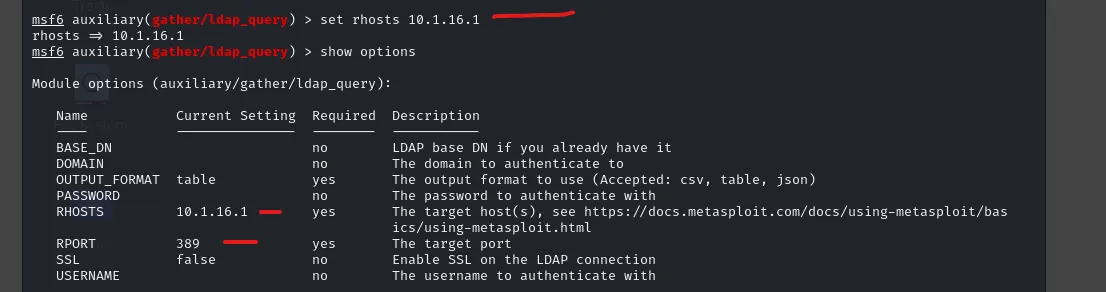
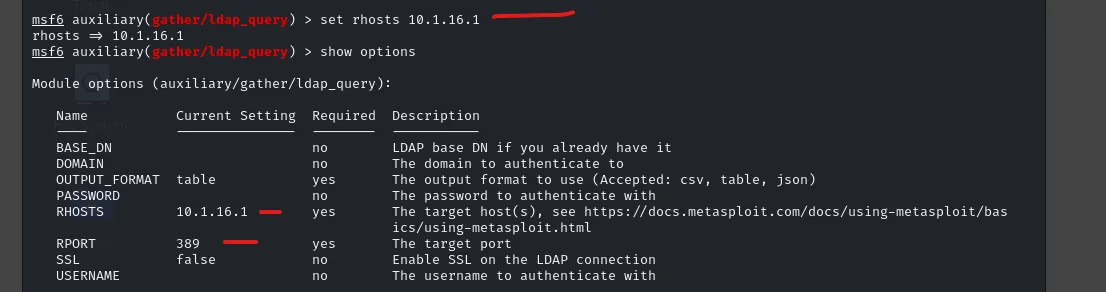
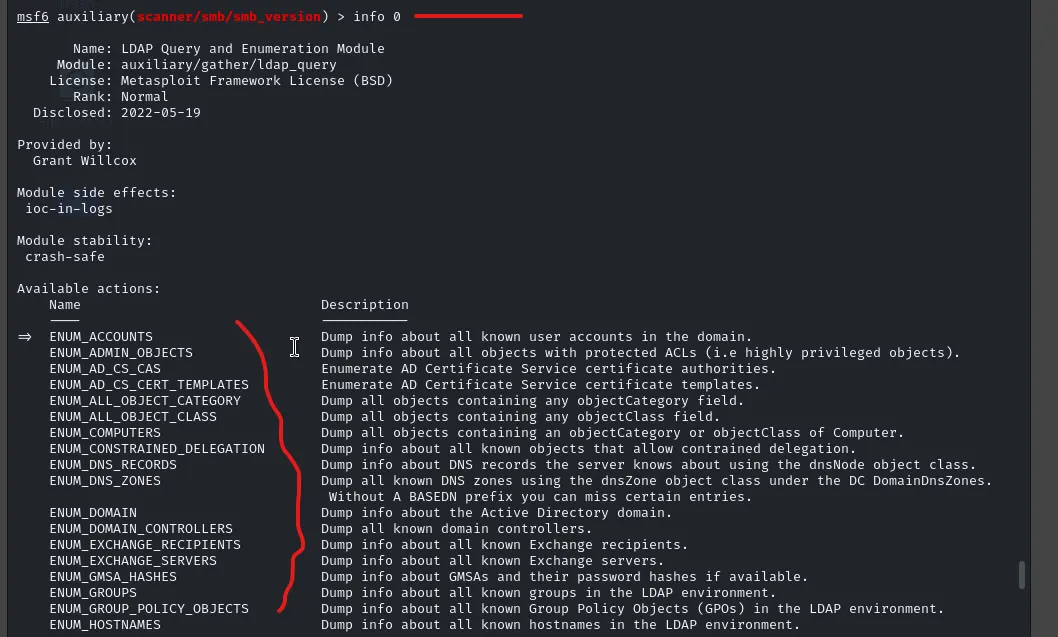
  • LDAP क्वेरी मॉड्यूल के लिए, मैंने auxiliary/gather/ldap_query का उपयोग किया।
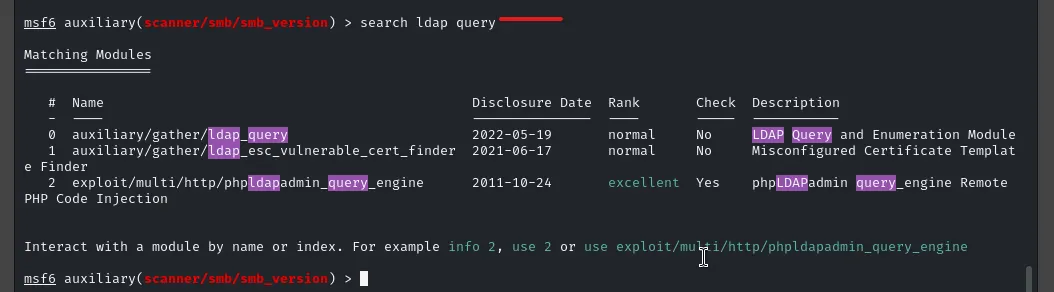
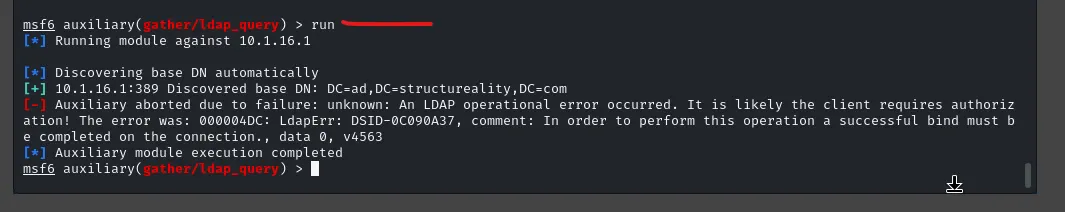
  • rhosts 10.1.16.1 को DC10 पर सीधे हिट करने के लिए सेट किया।
  • मैंने इसे बुनियादी निर्देशिका जानकारी प्राप्त करने के लिए चलाया।
  • परिणाम: डोमेन नाम 'structureality' के रूप में पुष्टि हुई और DC पर LDAP प्रतिक्रिया दे रहा था।
छवि छवि छवि छवि

3) Zerologon शोषण (प्रारंभिक पहुंच)

टूल डाउनलोड करें