
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
-CVE-2021-44790 — CVE-2021-44790 का प्रायोगिक परीक्षण | Kitploit
उपकरण/GitHubGitHub/nupacachi/-cve-2021-44790
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणलर्निंग और शिक्षालैब और अभ्यास
GitHubnupacachi/-cve-2021-44790

-CVE-2021-44790

CVE-2021-44790 का प्रायोगिक परीक्षण

रिपॉजिटरी देखें
43262 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2021-44790

विवरण CVE-2021-44790

  • CVE-2021-44790 Apache HTTP Server के mod_lua में स्थित एक सिस्टम-स्तरीय सुरक्षा दोष का वर्णन करता है, विशेष रूप से संस्करण 2.4.51 और उससे पहले के संस्करणों में। यह भेद्यता तब सक्रिय होती है जब r:parsebody() फ़ंक्शन HTTP multipart/form-data अनुरोधों को अनुचित तरीके से संसाधित करता है, जो आमतौर पर गैर-मानक फ़ॉर्म डेटा भेजने के कारण होता है।
  • यह समस्या न केवल सेवा अस्वीकार (DoS) की संभावना को बढ़ाती है, बल्कि सावधानीपूर्वक तैयार किए गए अनुरोधों के माध्यम से दूरस्थ कोड निष्पादन (RCE) का अवसर भी प्रदान करती है।

प्रयोग CVE-2023-25690

  • हमलावर मशीन के रूप में Ubuntu 22.04 का उपयोग करें
  • सर्वर के रूप में Windows 10 64bit का उपयोग करें
    • Apache सर्वर VC11 2.4.38 सॉफ़्टवेयर स्थापित करें

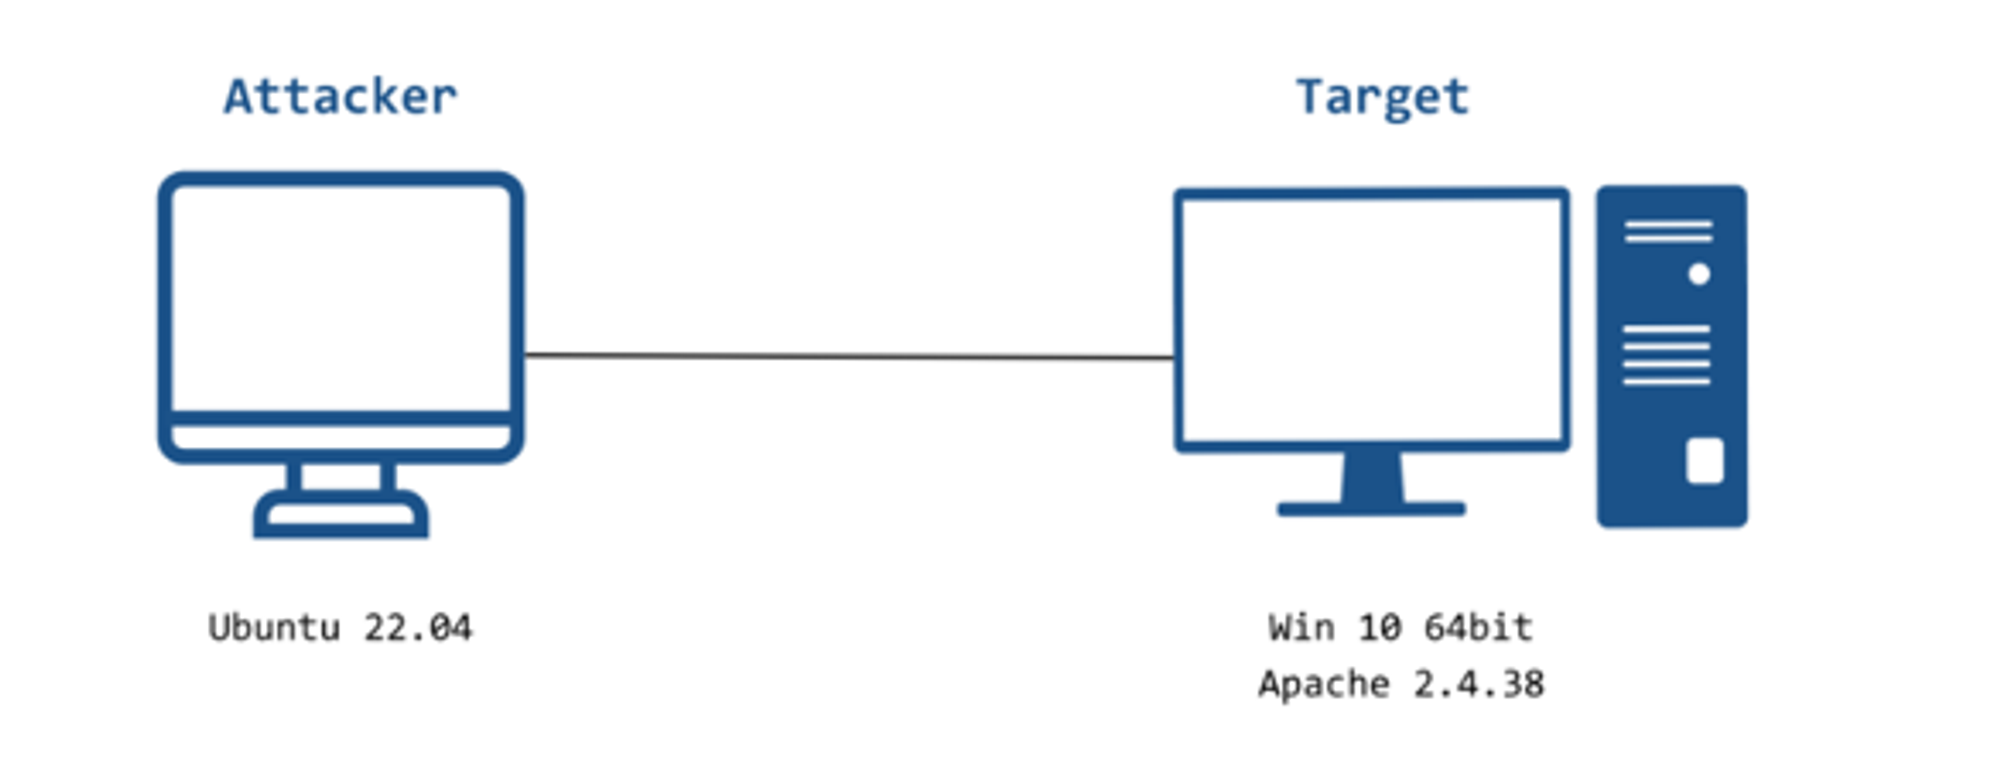
प्रयोग आरेख का विवरण

image

  • हमलावर मशीन: Ubuntu 22.04 - IP: 10.6.10.130
  • पीड़ित मशीन: Windows 10 64bit - IP: 10.6.10.131

सिस्टम आवश्यकताएँ

  • हमलावर मशीन:
    • Ubuntu 22.04 ऑपरेटिंग सिस्टम
    • python, Curl स्थापित करें
  • पीड़ित मशीन की आवश्यकताएँ:
    • Windows 10 64bit ऑपरेटिंग सिस्टम
    • Apache 2.4.38 स्थापित करें
    • Lua मॉड्यूल का उपयोग करने के लिए httpd.conf कॉन्फ़िगर करें (परिशिष्ट देखें)

शोषण का उद्देश्य: BufferOver flow दोष का लाभ उठाकर लक्ष्य पर DOS आक्रमण करना।

प्रयोग का कार्यान्वयन

  • B1: पीड़ित मशीन की ओर:

    • अपाचे 2.4.38 डाउनलोड करें।
    • httpd.conf कॉन्फ़िगर करें (परिशिष्ट I)।
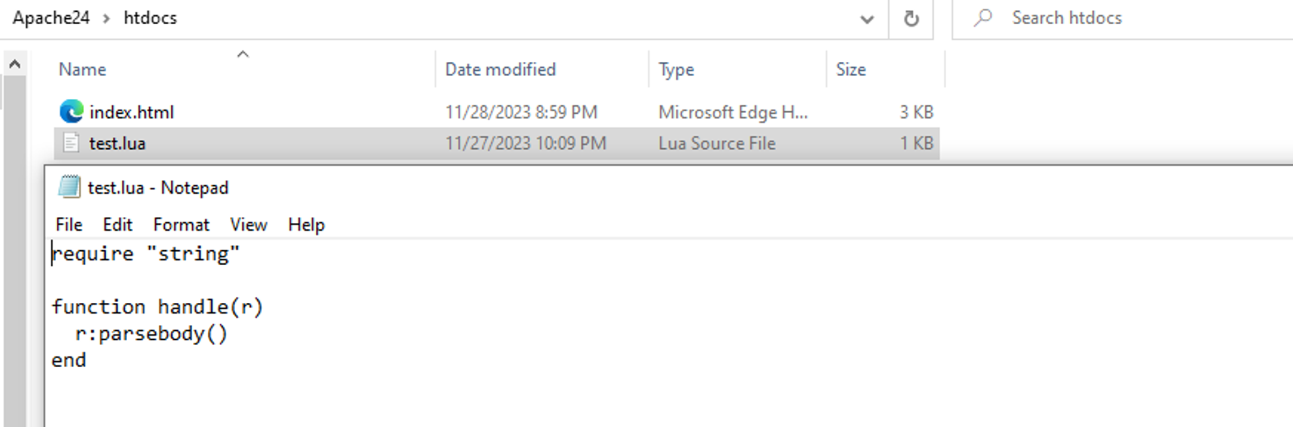
    • htdocs निर्देशिका में test.lua फ़ाइल बनाएँ (परिशिष्ट I)।
    • हमलावर मशीन का उपयोग करने से पहले, पीड़ित मशीन का फ़ायरवॉल बंद करें।
    • cmd का उपयोग करके निर्देशिका पर जाएँ:
    **Apache24/bin**  để tiến hành chạy **httpd.exe.**
    
  • B2: हमलावर मशीन पर:

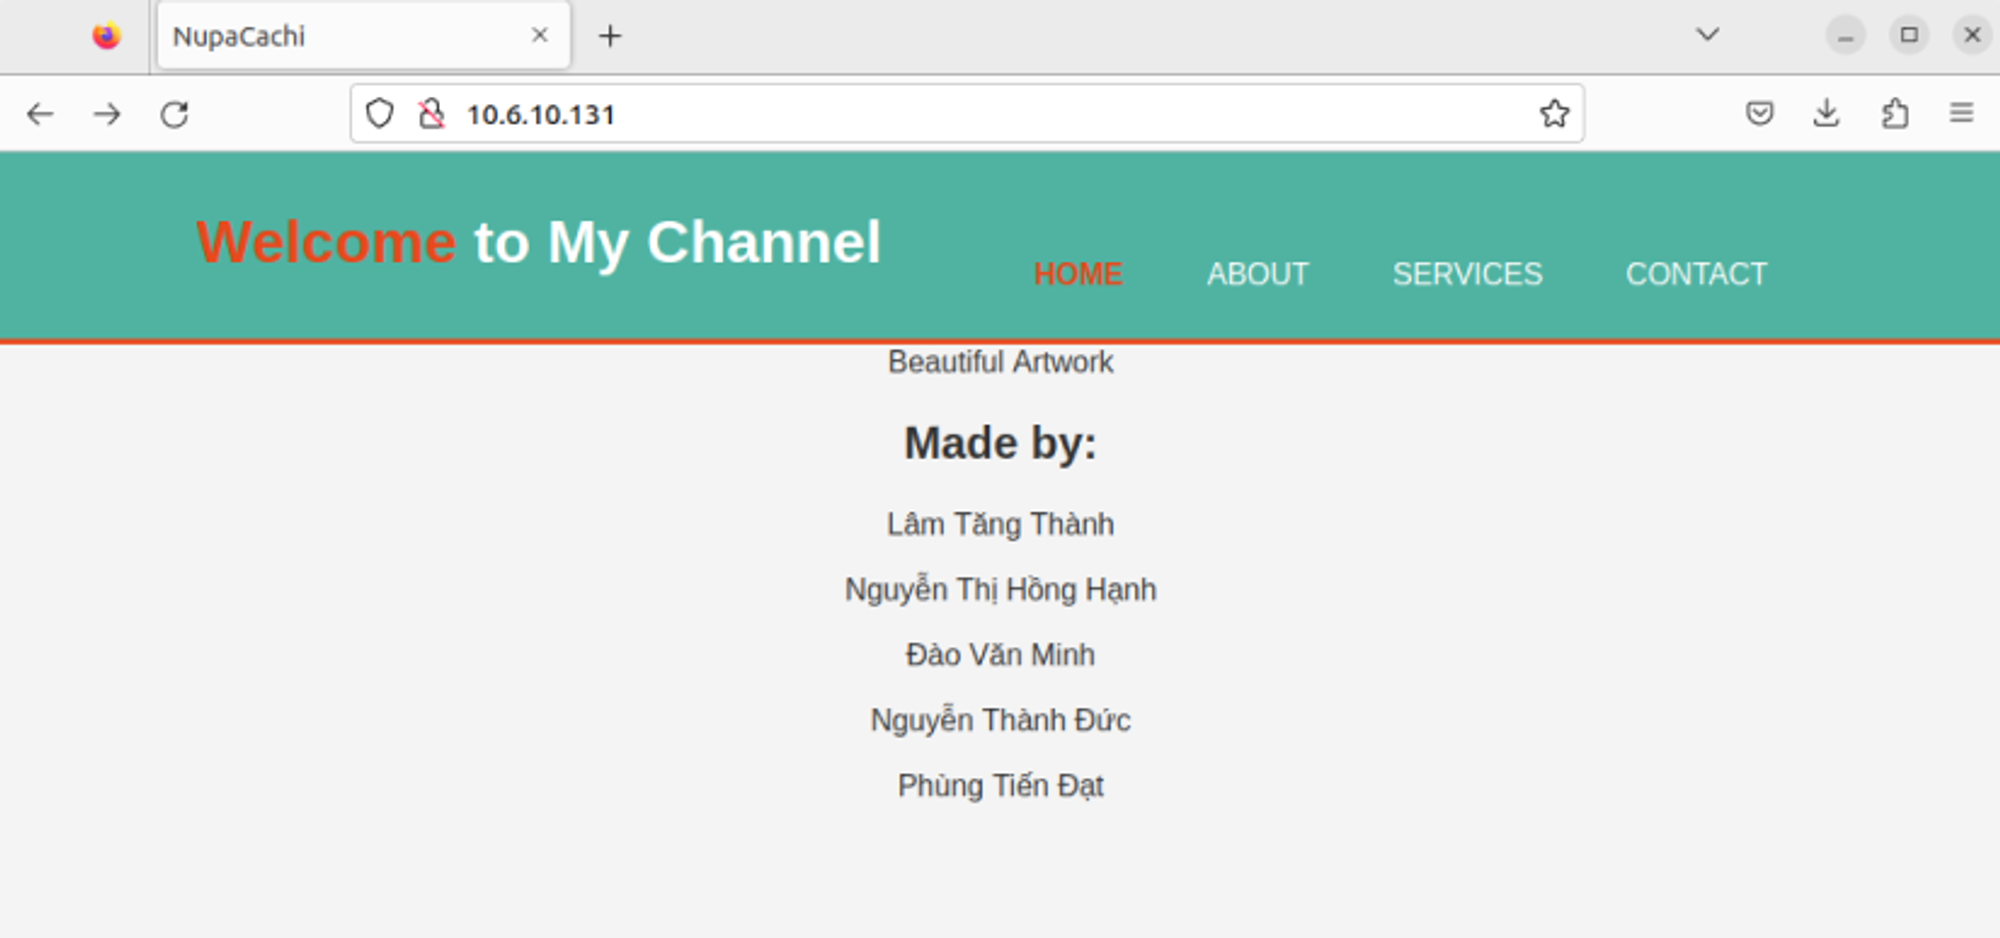
    • पीड़ित की वेबसाइट से कनेक्शन का प्रयास करें (चूँकि यह प्रयोग स्थानीय नेटवर्क पर है ⇒ पीड़ित मशीन के IP: 10.6.10.131 से कनेक्ट करें)।

    image

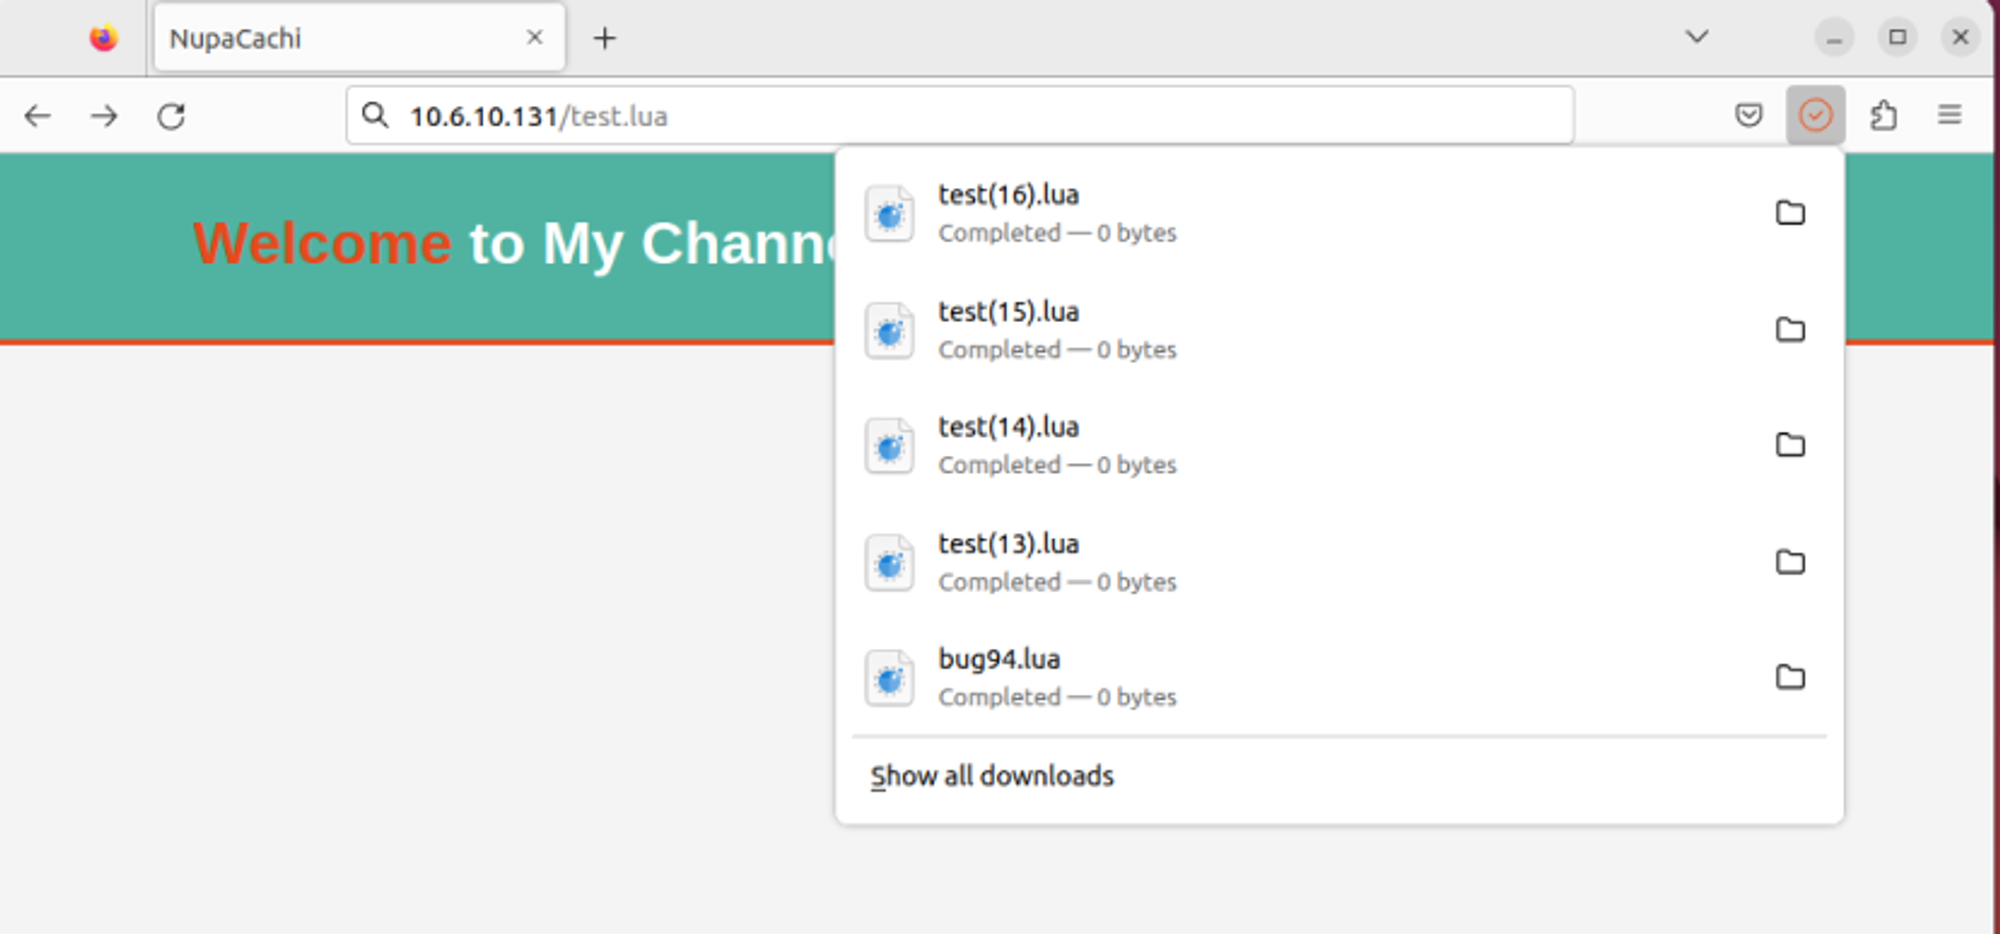
    • जब कनेक्शन सफल हो जाए, तो Lua फ़ाइल का स्थान खोजें (इस प्रयोग में : 10.6.10.131/test.lua)।

    image

    • उस स्थान पर शोषण अनुरोध भेजें और परिणाम देखें:
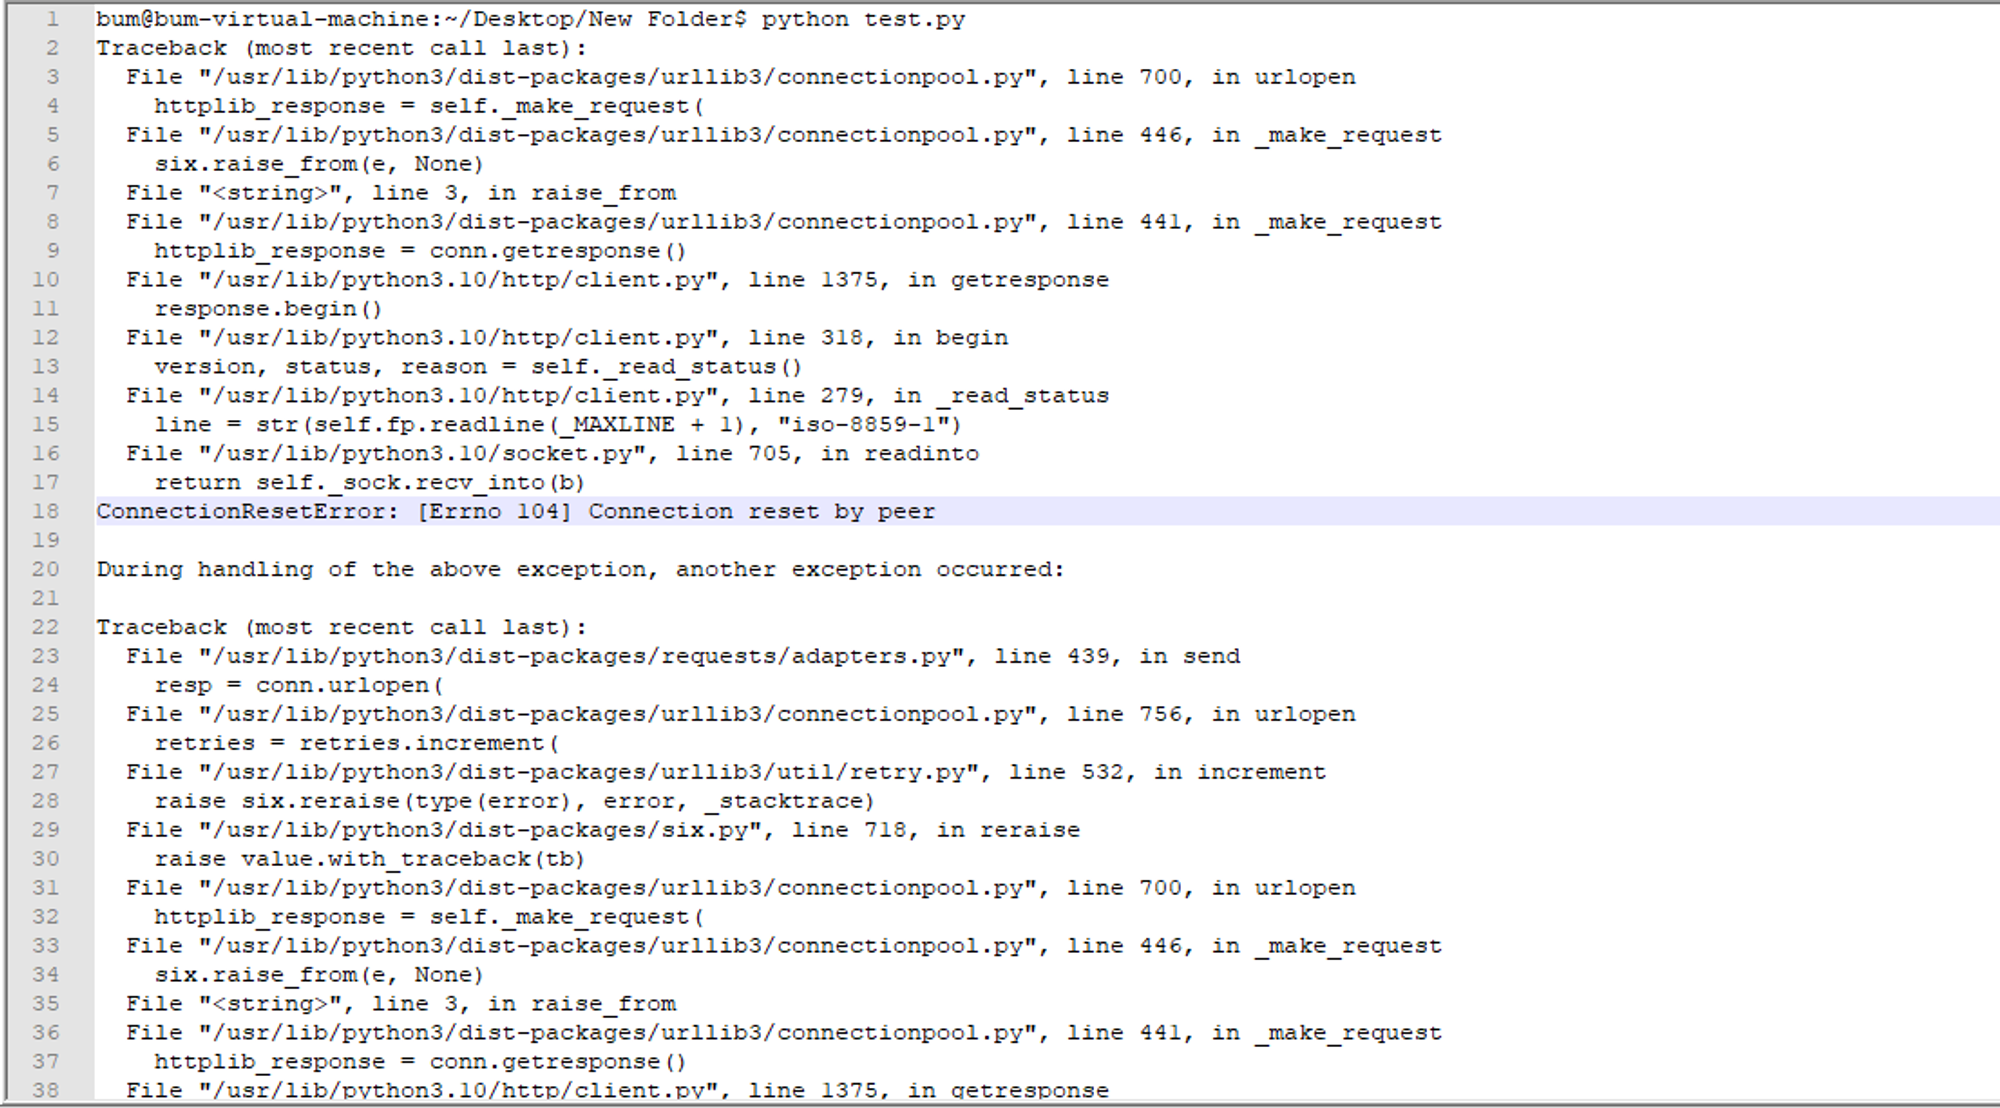
      1. प्रारंभिक कनेक्शन रीसेट त्रुटि:
        • लॉग का पहला भाग ConnectionResetError104 दिखाता है, जिसमें विशिष्ट त्रुटि कोड है, जिसका अर्थ है "पीयर कनेक्शन रीसेट"। ऐसा तब होता है जब दूरस्थ सर्वर ("पीयर") आपके कनेक्शन अनुरोध को प्राप्त करता है लेकिन फिर अचानक कनेक्शन बंद कर देता है।
      2. Urllib3 लाइब्रेरी और अनुरोध:
        • स्क्रिप्ट requestsurllib3 लाइब्रेरी का उपयोग कर रही है, इसलिए HTTP कनेक्शन बनाने के लिए इस पर निर्भर है।
        • urllib3 लाइब्रेरी कनेक्शन खोलने और अनुरोध करने का प्रयास कर रही है लेकिन कनेक्शन रीसेट के कारण असफल होती है।
      3. लाइब्रेरी में अपवाद हैंडलिंग:
        • दोनों urllib3requestsurllib3 अपवादों को पकड़ रहे हैं और पुनः उठा रहे हैं। लाइब्रेरी अनुरोध के लिए पुनः प्रयासों की संख्या बढ़ाने का प्रयास कर रही है, जो इंगित करता है कि यह विफलता पर पुनः प्रयास करने के लिए सेट हो सकता है, लेकिन अंततः पुनः प्रयास समाप्त होने के बाद हार मान लेता है।
      4. अनुरोध में अंतिम कनेक्शन त्रुटि:
        • अंतिम अपवाद requestsConnectionError लाइब्रेरी द्वारा उठाया गया है, जो एक सामान्य अपवाद है जो तब उठता है जब सर्वर से कनेक्शन स्थापित नहीं किया जा सकता, जो तब हो सकता है यदि सर्वर कनेक्शन रीसेट करता है।
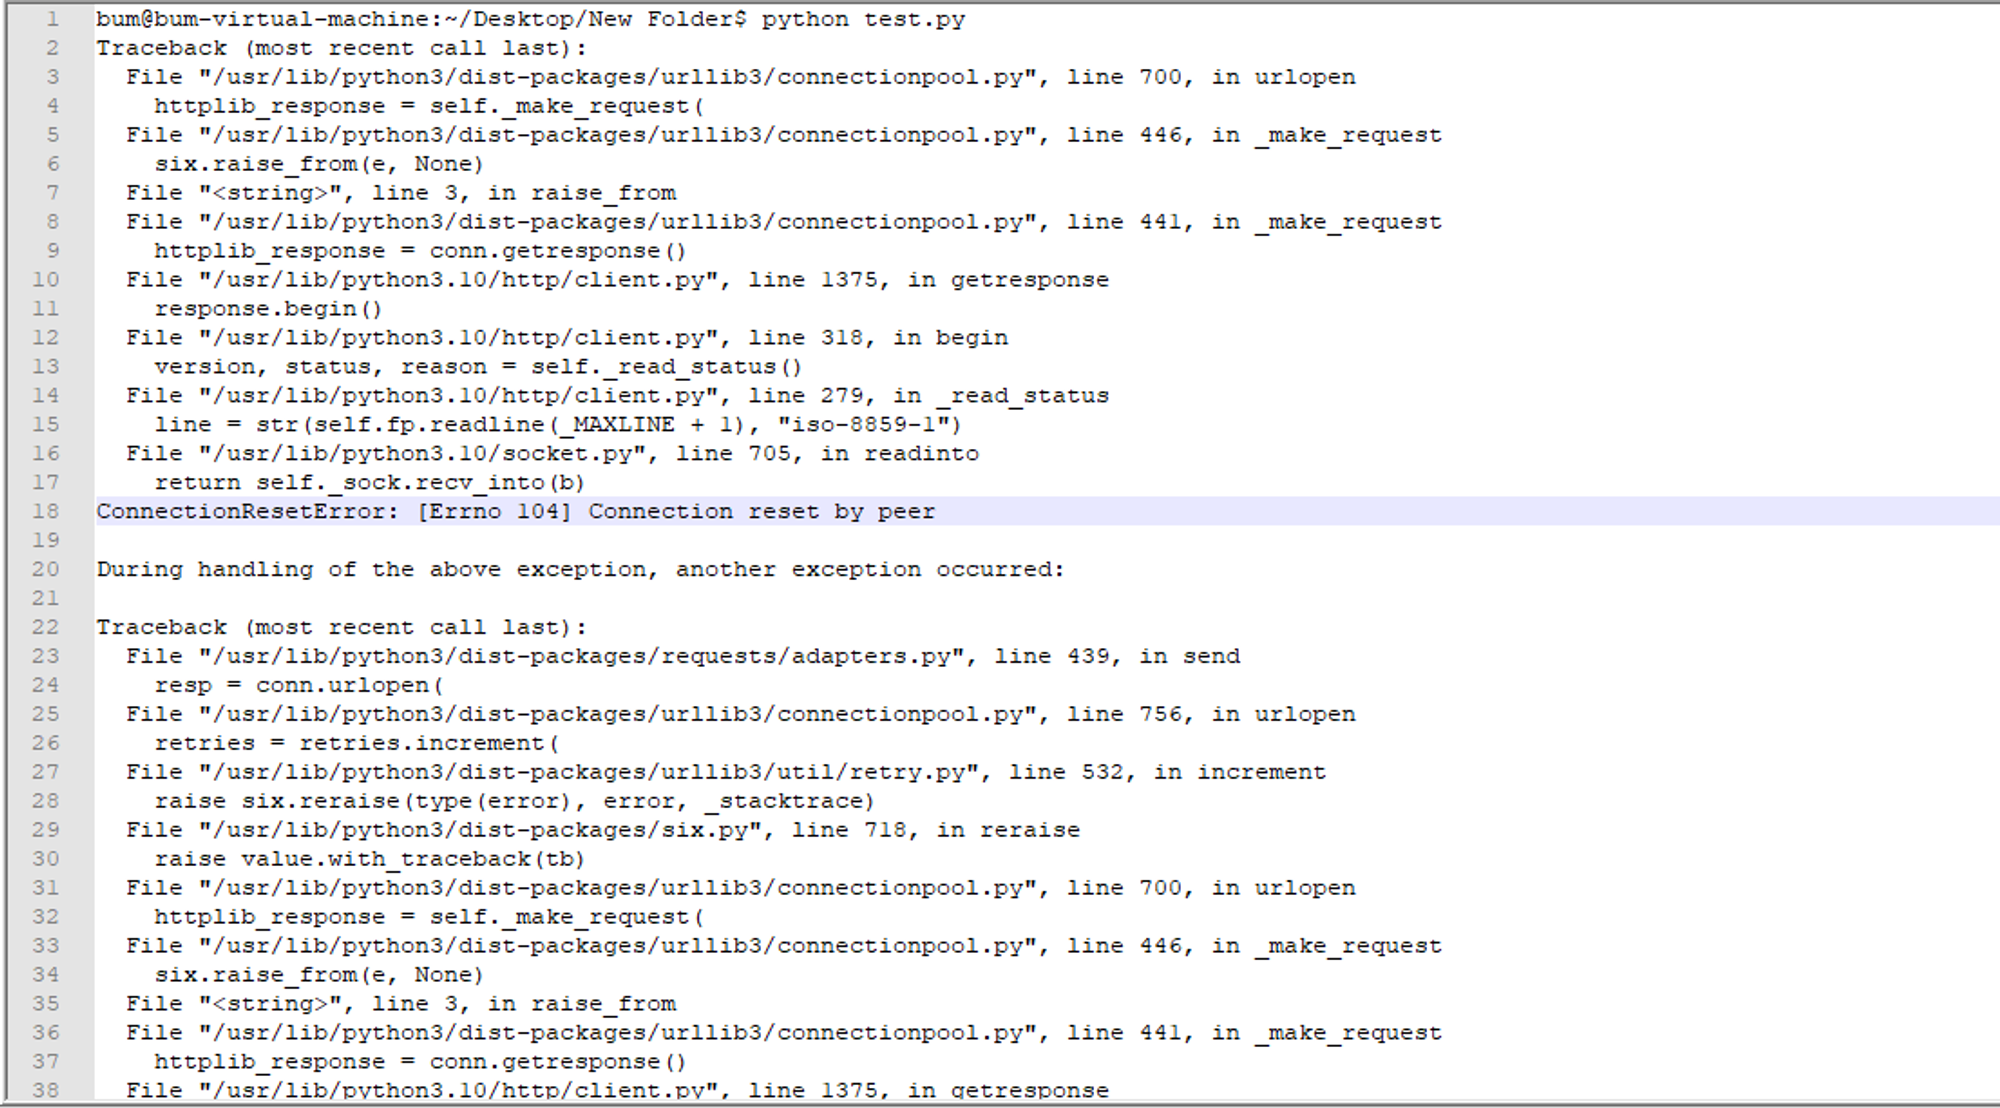
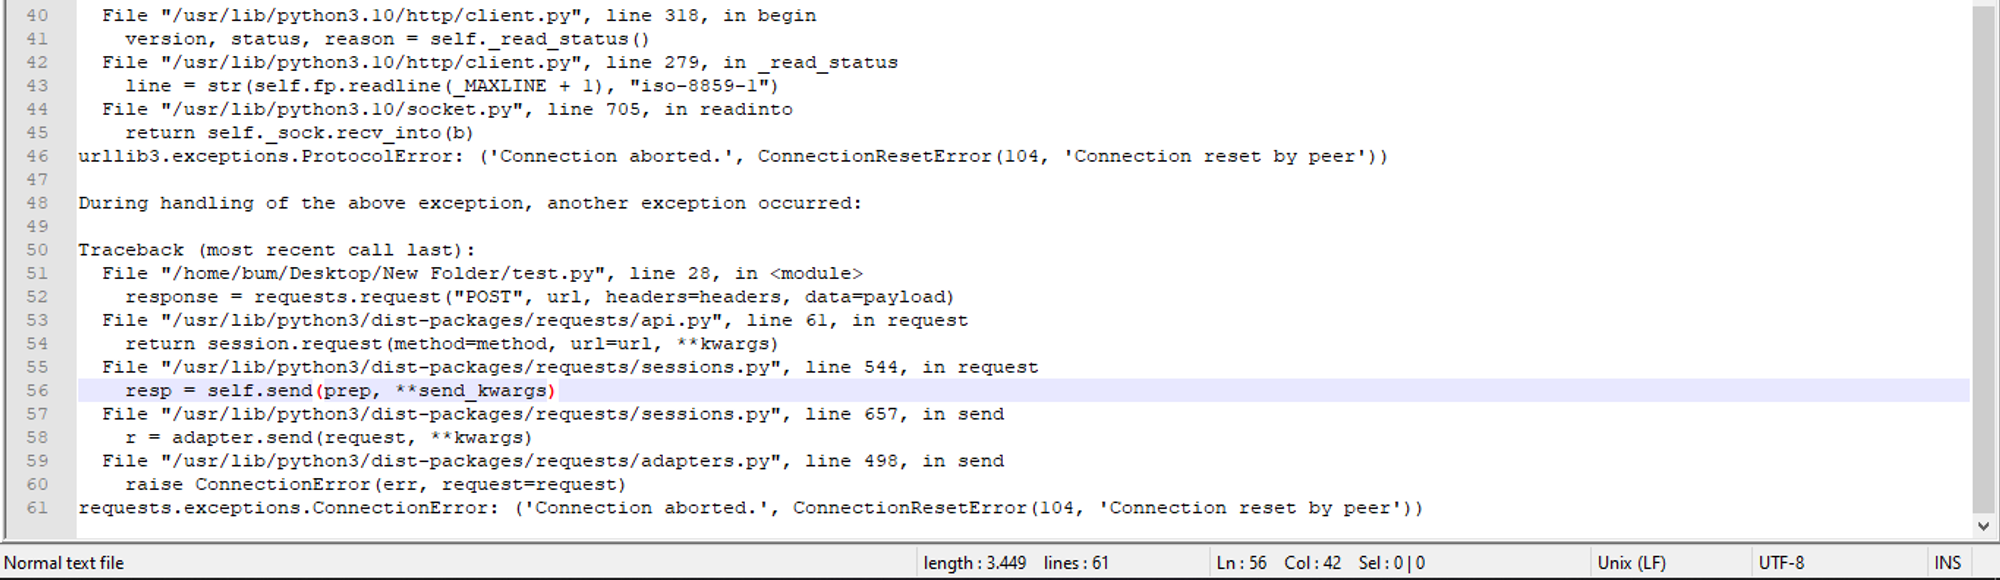
    image

    image

  • B3: पीड़ित मशीन पर:

    • लॉग जाँचें:
    • [Wed Nov 29 15:11:58.320403 2023] [mpm_winnt:notice] [pid 6224:tid 732] AH00428: Parent: child process 7220 exited with status 3221225477 -- Restarting.
    • चाइल्ड प्रोसेस 7220 त्रुटि कोड 3221225477 के साथ बाहर निकला। यह अमान्य मेमोरी एक्सेस या इसी तरह की त्रुटि के कारण हो सकता है। Apache फिर प्रक्रिया को पुनः आरंभ करने का प्रयास करता है।
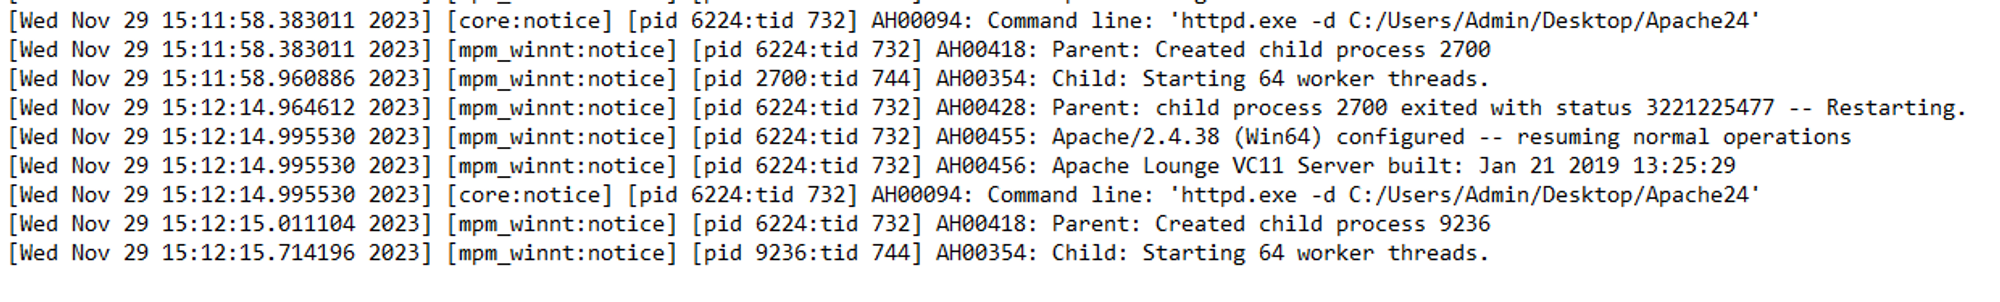
    image

    • सेवा जाँचें:
      • त्रुटि विवरण में उल्लेख है कि विफल एप्लिकेशन का नाम httpd.exe है, जो Apache HTTP सर्वर का निष्पादन योग्य है। विफल मॉड्यूल का नाम MSVCR110.dll11.0.51106.1 है, और अपवाद कोड 0xc0000005 है, जो आमतौर पर एक्सेस उल्लंघन त्रुटि को इंगित करता है। इसका मतलब है कि प्रोग्राम ने एक मेमोरी स्थान को पढ़ने या लिखने का प्रयास किया जो उसे नहीं करना चाहिए था, जो एप्लिकेशन क्रैश का सामान्य कारण है।
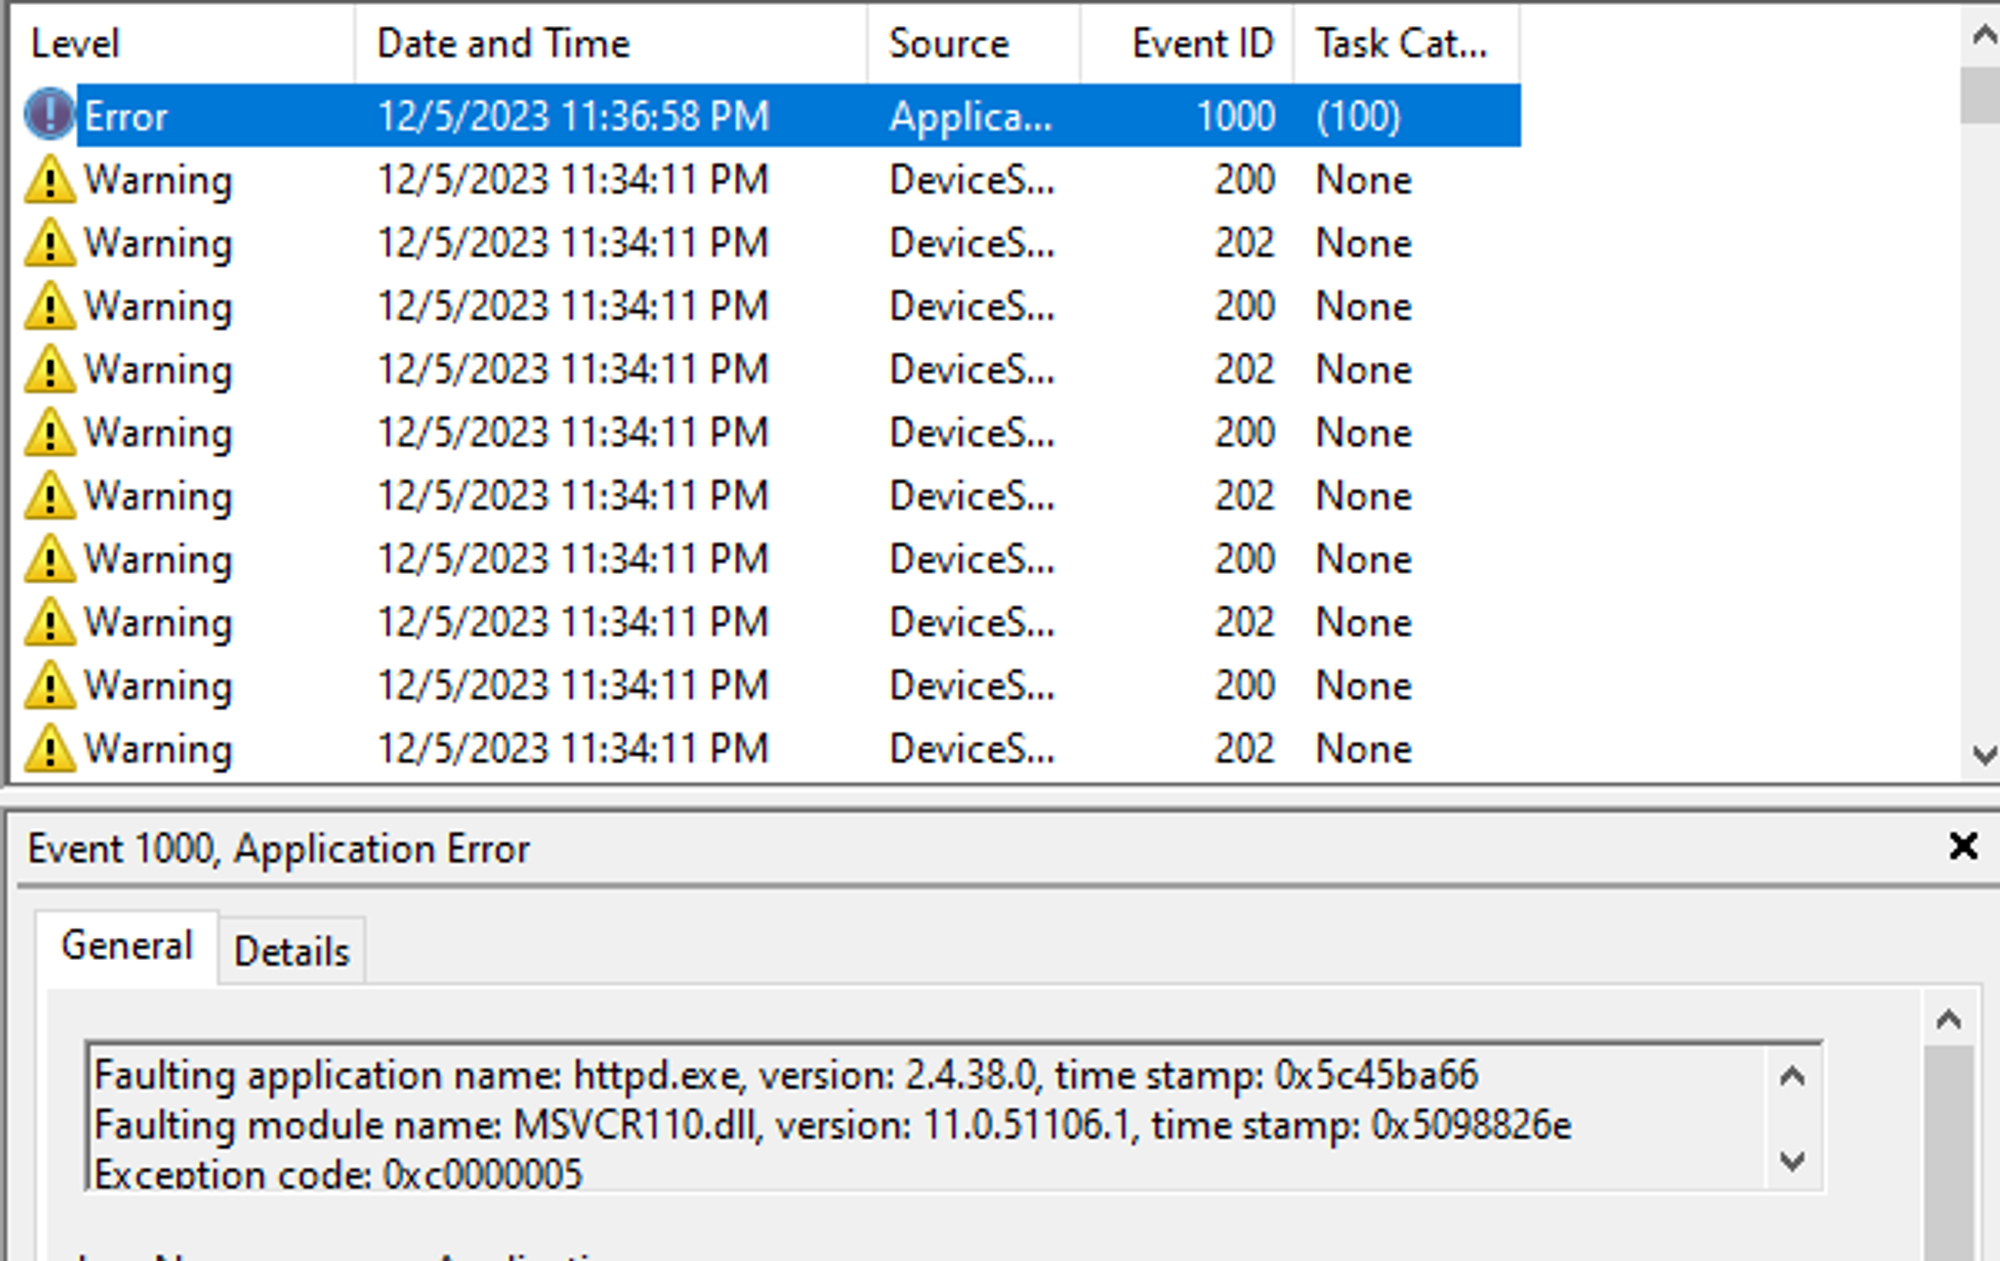
    image

परिशिष्ट I

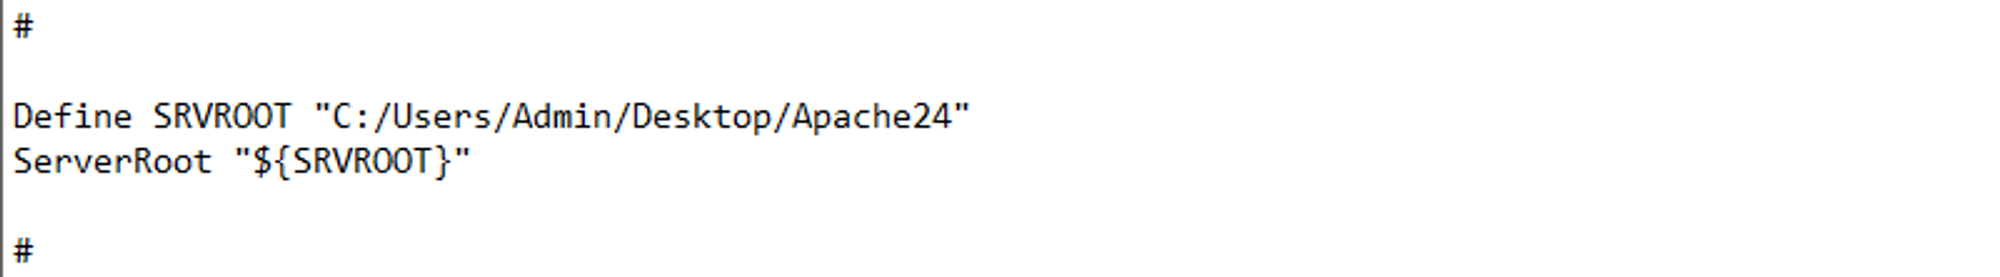
  • httpd.conf कॉन्फ़िगरेशन:

    • पथ सुधारें

    image

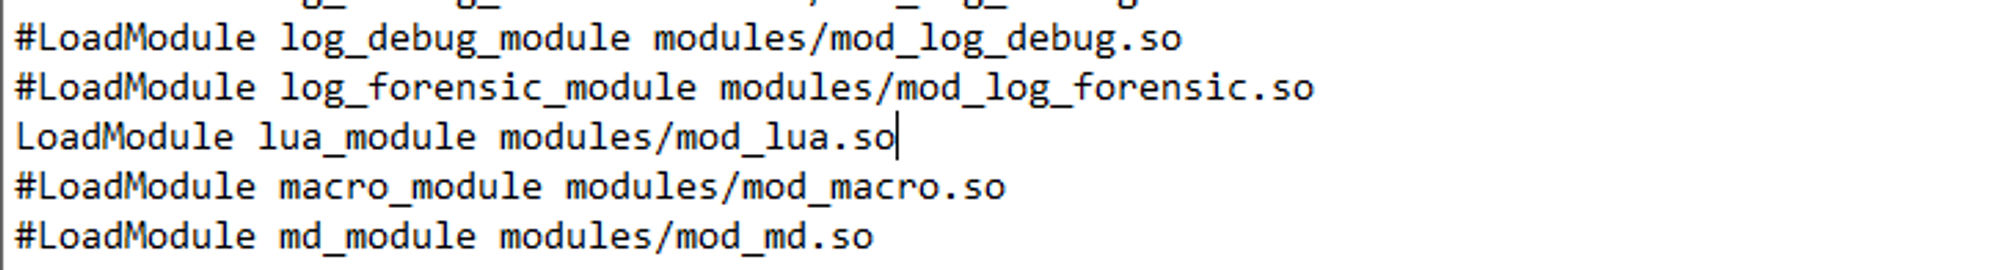
    • Lua मॉड्यूल प्रारंभ करें

    image

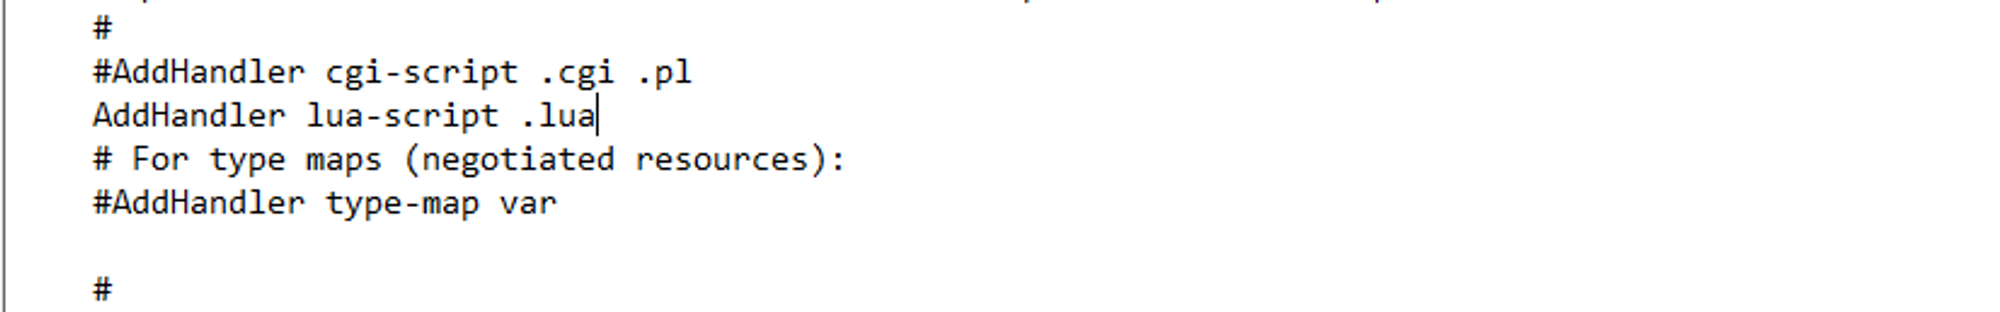
    • Lua मॉड्यूल के लिए हैंडलर जोड़ें

    image

  • test.lua सामग्री और पथ:

    image

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →