
 nshalabi/attack-tools
MITRE ATT&CK के लिए SQLite रिलेशनल डेटा मॉडल और एक एडवर्सरी एमुलेशन प्लानिंग टूल, जिसे Red Canary ATOMIC टेस्ट और APT3 एमुलेशन प्लान के साथ समृद्ध किया गया है।


MITRE™ ATT&CK™ फ्रेमवर्क के साथ काम करने के लिए उपयोगिताएँ, जिनमें एक रिलेशनल डेटा मॉडल और एक एडवर्सरी एमुलेशन प्लानिंग टूल शामिल है।
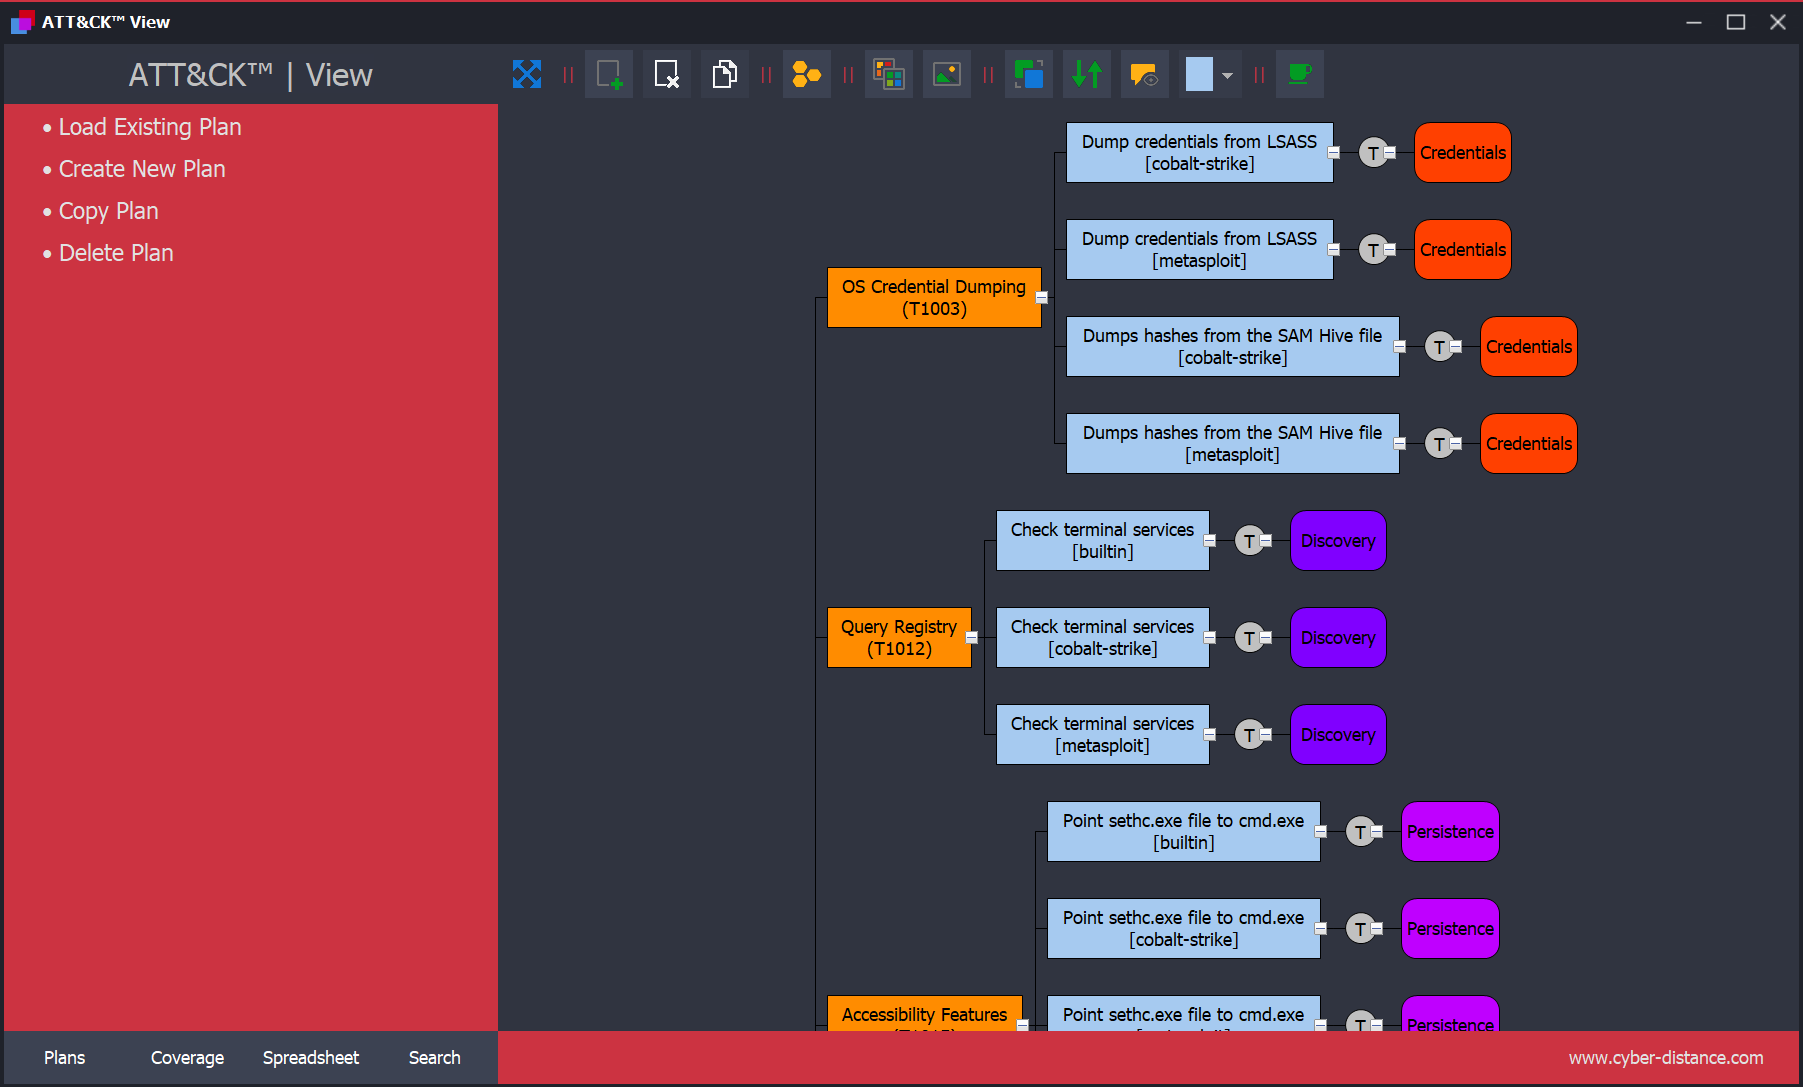
ATT&CK™ व्यू एक प्लानिंग टूल है जो डिफेंडर्स को MITRE™ ATT&CK™ फ्रेमवर्क का उपयोग करके एडवर्सरी एमुलेशन प्लान डिज़ाइन करने में मदद करता है।
यह एक संरचित दृष्टिकोण प्रदान करता है और APT3 (MITRE™ द्वारा विकसित) के लिए एक पूर्ण एडवर्सरी एमुलेशन प्लान के साथ बंडल किया गया है। यह रिलेशनल डेटा मॉडल के उदाहरण उपयोग के रूप में भी कार्य करता है और यह भी दर्शाता है कि मॉडल को Red Canary ATOMIC™ टेस्ट जैसे अतिरिक्त डेटा के साथ कैसे समृद्ध (विस्तारित) किया जाए।
(स्रोत: MITRE Adversary Emulation Plans)
ATT&CK™ फ्रेमवर्क का व्यापक रूप से उपयोग किया जाता है, लेकिन कई उपयोग मामलों के लिए ATT&CK-सक्षम टूल की आवश्यकता होती है।
यह रिपॉज़िटरी एक रिलेशनल डेटाबेस (SQLite) प्रदान करती है ताकि एकीकरण को सरल बनाया जा सके और कस्टम टूल बनाने या ATT&CK को अन्य फ्रेमवर्क के साथ जोड़ने में सक्षम बनाया जा सके।
अंतर्निहित डेटाबेस तकनीक के बजाय डेटा मॉडल के संदर्भ में सोचें — स्कीमा को किसी भी DBMS के अनुकूल बनाया जा सकता है।
उदाहरण वैचारिक मॉडल (किसी भी RDBMS में लागू किया जा सकता है):

ATT&CK™ डेटाबेस का पता लगाने के लिए नीचे नमूना SQL क्वेरी दी गई हैं।
इन्हें चलाने के लिए, किसी भी SQLite प्रबंधन टूल का उपयोग करें (देखें SQLite Management Tools)।
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
आउटपुट
| नाम |
|---|
| .bash_profile और .bashrc |
| Access Token Manipulation |
| Accessibility Features |
| Account Discovery |
| Account Manipulation |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
आउटपुट
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile और .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | Access Token Manipulation |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | Accessibility Features |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | Account Discovery |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | Account Manipulation |
| ... | |
id फ़ील्ड एक अद्वितीय कुंजी है जिसका उपयोग कई SQL क्वेरीज़ में बार-बार किया जाएगा
बाहरी संदर्भ external_references तालिका में संग्रहीत किए जाते हैं, चूँकि एक ATT&CK™ तकनीक में एक या अधिक संदर्भ हो सकते हैं, दोनों तालिकाओं के बीच का लिंक तकनीक पहचानकर्ता है (पिछली क्वेरी देखें), मैं बाहरी संदर्भों तक पहुँचने के कई तरीके सूचीबद्ध करूँगा
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
आउटपुट
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
आउटपुट
| name | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
आउटपुट
| नाम | विवरण |
|---|---|
| 3PARA RAT | 3PARA RAT एक रिमोट एक्सेस टूल (RAT) है जिसे C++ में प्रोग्राम किया गया है और इसका उपयोग Putter Panda द्वारा किया गया है। (Citation: CrowdStrike Putter Panda) उपनाम: 3PARA RAT |
| 4H RAT | 4H RAT एक मैलवेयर है जिसका उपयोग Putter Panda द्वारा कम से कम 2007 से किया गया है। (Citation: CrowdStrike Putter Panda) उपनाम: 4H RAT |
| ADVSTORESHELL | ADVSTORESHELL एक जासूसी बैकडोर है जिसका उपयोग APT28 द्वारा कम से कम 2012 से 2016 तक किया गया है। इसका उपयोग आमतौर पर दीर्घकालिक जासूसी के लिए किया जाता है और इसे टोही चरण के बाद रोचक माने जाने वाले लक्ष्यों पर तैनात किया जाता है। (Citation: Kaspersky Sofacy) (Citation: ESET Sednit Part 2) उपनाम: ADVSTORESHELL, NETUI, EVILTOSS, AZZY, Sedreco |
| ASPXSpy | ASPXSpy एक वेब शेल है। इसे Threat Group-3390 के अभिनेताओं द्वारा ASPXTool संस्करण बनाने के लिए संशोधित किया गया है। (Citation: Dell TG-3390) उपनाम: ASPXSpy, ASPXTool |
| Agent.btz | Agent.btz एक वर्म है जो मुख्य रूप से USB ड्राइव जैसे हटाए जा सकने वाले उपकरणों के माध्यम से स्वयं को फैलाता है। कथित तौर पर इसने 2008 में अमेरिकी सैन्य नेटवर्कों को संक्रमित किया था। (Citation: Securelist Agent.btz) उपनाम: Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
आउटपुट







