Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/nitinsukthe-g/openvas-vulnerability-assessment-incident-response
टोहीभेद्यता स्कैनरभेद्यता विश्लेषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाघटना प्रतिक्रिया
GitHubnitinsukthe-g/openvas-vulnerability-assessment-incident-response

OpenVAS-Vulnerability-Assessment-Incident-Response

साझा करें

OpenVAS का उपयोग करके Metasploitable2 के विरुद्ध पूर्ण और तेज़ भेद्यता मूल्यांकन किया, महत्वपूर्ण vsftpd बैकडोर भेद्यता (CVE-2011-2523) की पहचान की, और नियंत्रण, सुधार और घटना प्रतिक्रिया दस्तावेज़ीकरण विकसित किया।

रिपॉजिटरी देखें
405 महीने पहलेअभी तक समीक्षित नहीं

Operation SecureScan — ओपनवीएएस भेद्यता मूल्यांकन और घटना प्रतिक्रिया

OpenVAS Kali Linux Cybersecurity MITRE


परियोजना अवलोकन

यह परियोजना एक नियंत्रित साइबर सुरक्षा प्रयोगशाला वातावरण में ओपनवीएएस (ग्रीनबोन भेद्यता प्रबंधक) का उपयोग करके एक संपूर्ण भेद्यता मूल्यांकन और घटना प्रतिक्रिया वर्कफ़्लो का प्रदर्शन करती है।

मूल्यांकन ने मेटास्प्लॉइटेबल2 को लक्षित किया और एक गंभीर भेद्यता — vsftpd समझौता किए गए स्रोत पैकेज बैकडोर (CVE-2011-2523) की पहचान की।

यह परियोजना वास्तविक दुनिया के एसओसी विश्लेषक, सुरक्षा विश्लेषक, और भेद्यता प्रबंधन की जिम्मेदारियों का अनुकरण करती है जिनमें शामिल हैं:

  • भेद्यता खोज
  • जोखिम मूल्यांकन
  • गंभीर भेद्यता विश्लेषण
  • घटना नियंत्रण
  • सुधार योजना
  • सुरक्षा रिपोर्टिंग

उद्देश्य

✔ ओपनवीएएस भेद्यता स्कैनर कॉन्फ़िगर करें

✔ भेद्यता मूल्यांकन करें

✔ गंभीर सुरक्षा निष्कर्षों का विश्लेषण करें

✔ CVE-2011-2523 की जांच करें

✔ जोखिम और सुरक्षा प्रभाव का आकलन करें

✔ सुधार रणनीति विकसित करें

✔ घटना प्रतिक्रिया दस्तावेज़ीकरण तैयार करें


प्रयोगशाला वातावरण

ComponentTechnology
होस्ट प्लेटफ़ॉर्मवर्चुअलबॉक्स / वीएमवेयर
आक्रमण मशीनकाली लिनक्स
भेद्यता स्कैनरओपनवीएएस / ग्रीनबोन
लक्ष्य मशीनमेटास्प्लॉइटेबल2
मूल्यांकन प्रकारआंतरिक भेद्यता मूल्यांकन
स्कैन प्रोफ़ाइलपूर्ण और तेज़

आर्किटेक्चर आरेख

Host Machine
│
├── Kali Linux
│      └── OpenVAS Scanner
│
└── Metasploitable2
       └── Vulnerable Target

उपयोग की गई प्रौद्योगिकियाँ

  • काली लिनक्स
  • ओपनवीएएस / ग्रीनबोन
  • मेटास्प्लॉइटेबल2
  • लिनक्स नेटवर्किंग
  • सीवीई विश्लेषण
  • MITRE ATT&CK
  • घटना प्रतिक्रिया
  • भेद्यता प्रबंधन

कार्यप्रणाली


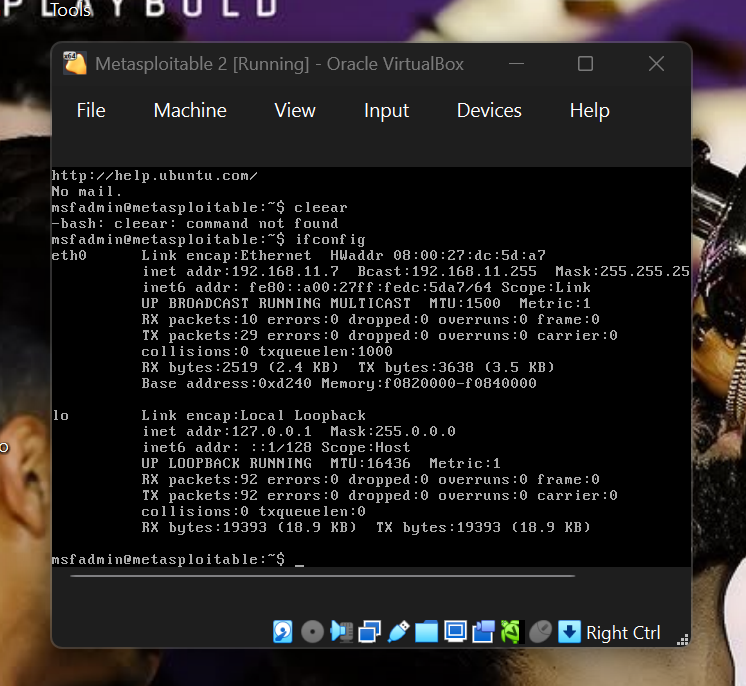
चरण 1 — मेटास्प्लॉइटेबल2 आईपी पता पहचानें

लक्ष्य आईपी पते की पहचान करें।

स्क्रीनशॉट

मेटास्प्लॉइटेबल आईपी


चरण 2 — नेटवर्क कनेक्टिविटी सत्यापित करें

काली लिनक्स और भेद्य लक्ष्य के बीच कनेक्टिविटी मान्य करें।

स्क्रीनशॉट

पिंग परीक्षण


चरण 3 — ओपनवीएएस में लक्ष्य जोड़ें

नेविगेट करें:

Configuration → Targets

मेटास्प्लॉइटेबल2 आईपी पते का उपयोग करके लक्ष्य बनाएं।

स्क्रीनशॉट

लक्ष्य जोड़ें


चरण 4 — भेद्यता स्कैन प्रारंभ करें

नेविगेट करें:

Scans → Tasks

एक भेद्यता स्कैन बनाएं और प्रारंभ करें।

उपयोग किया गया कॉन्फ़िगरेशन:

Full and Fast

स्क्रीनशॉट

त्वरित स्कैन


चरण 5 — स्कैन प्रगति की निगरानी करें

ट्रैक करें:

  • स्कैन प्रगति
  • गंभीरता परिणाम
  • चल रही स्थिति

स्क्रीनशॉट

स्कैन प्रगति


चरण 6 — स्कैन रिपोर्ट का विश्लेषण करें

भेद्यता निष्कर्षों और पहचानी गई सुरक्षा समस्याओं की समीक्षा करें।

नेविगेट करें:

Scans → Reports

स्क्रीनशॉट

रिपोर्ट का विश्लेषण करें


भेद्यता मूल्यांकन निष्कर्ष


परिणाम गंभीरता विश्लेषण

स्कैनिंग के दौरान पहचानी गई गंभीरता वितरण की समीक्षा करें।

स्क्रीनशॉट

परिणाम गंभीरता


पोर्ट गंभीरता विश्लेषण

भेद्य नेटवर्क सेवाओं और उजागर पोर्ट का विश्लेषण करें।
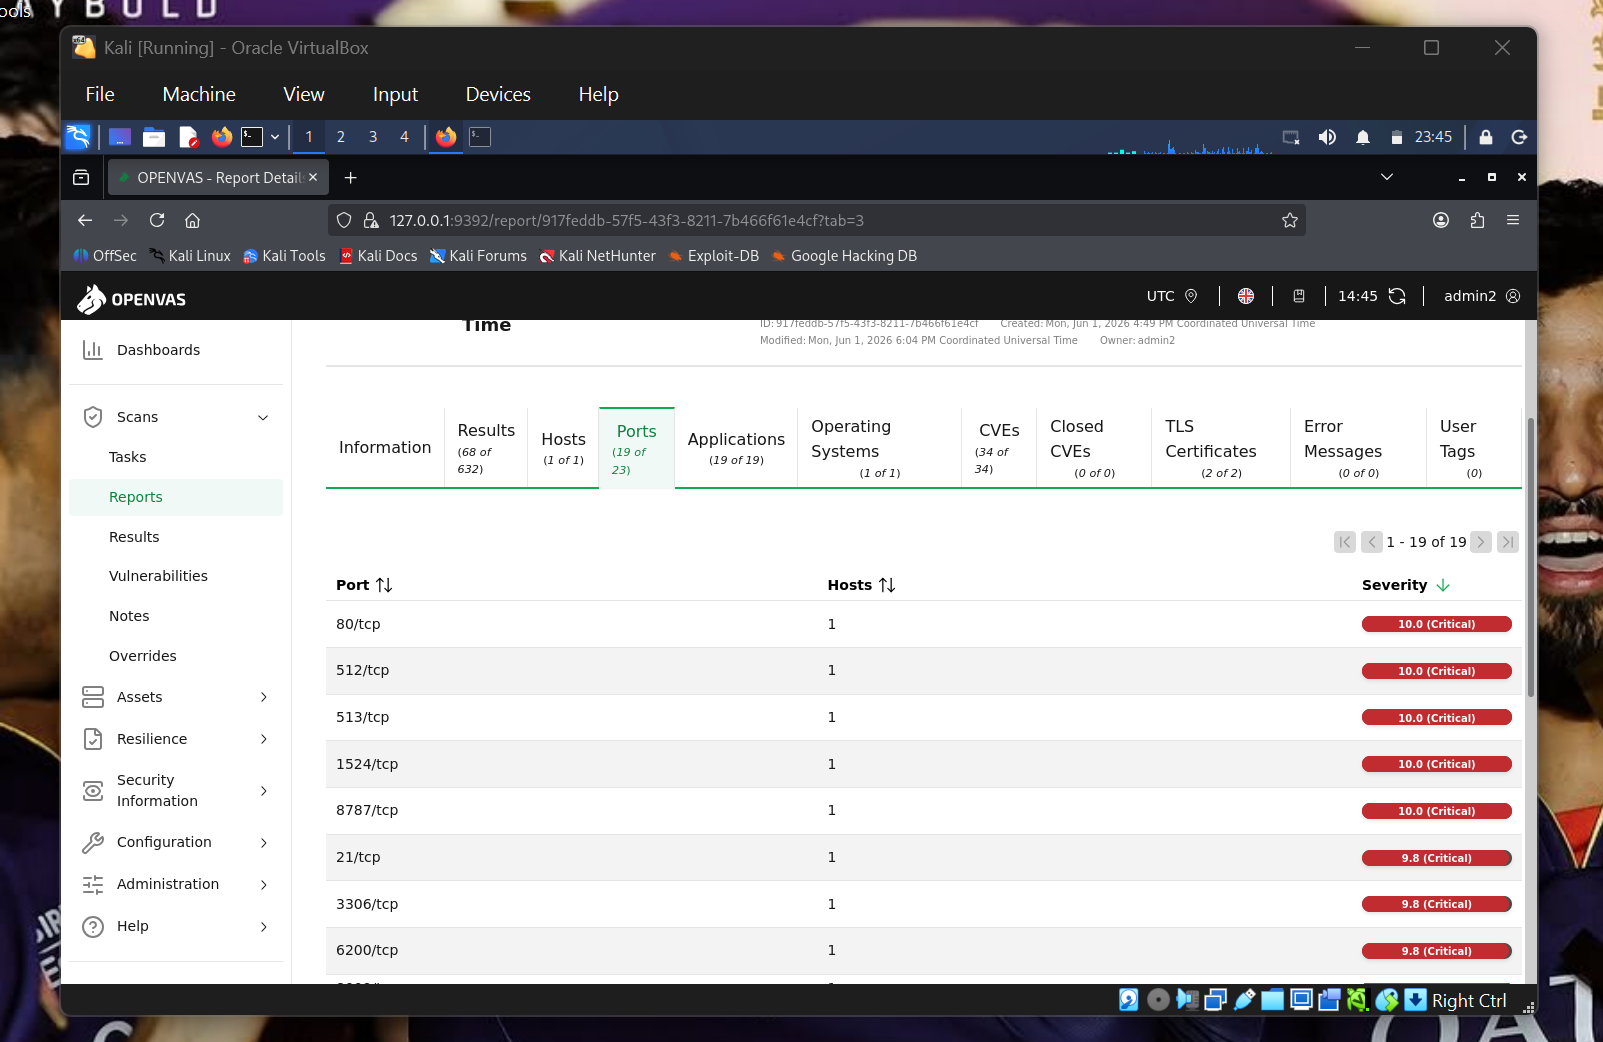
स्क्रीनशॉट

पोर्ट गंभीरता


अनुप्रयोग गंभीरता विश्लेषण

ओपनवीएएस द्वारा पता लगाए गए भेद्य अनुप्रयोगों की समीक्षा करें।
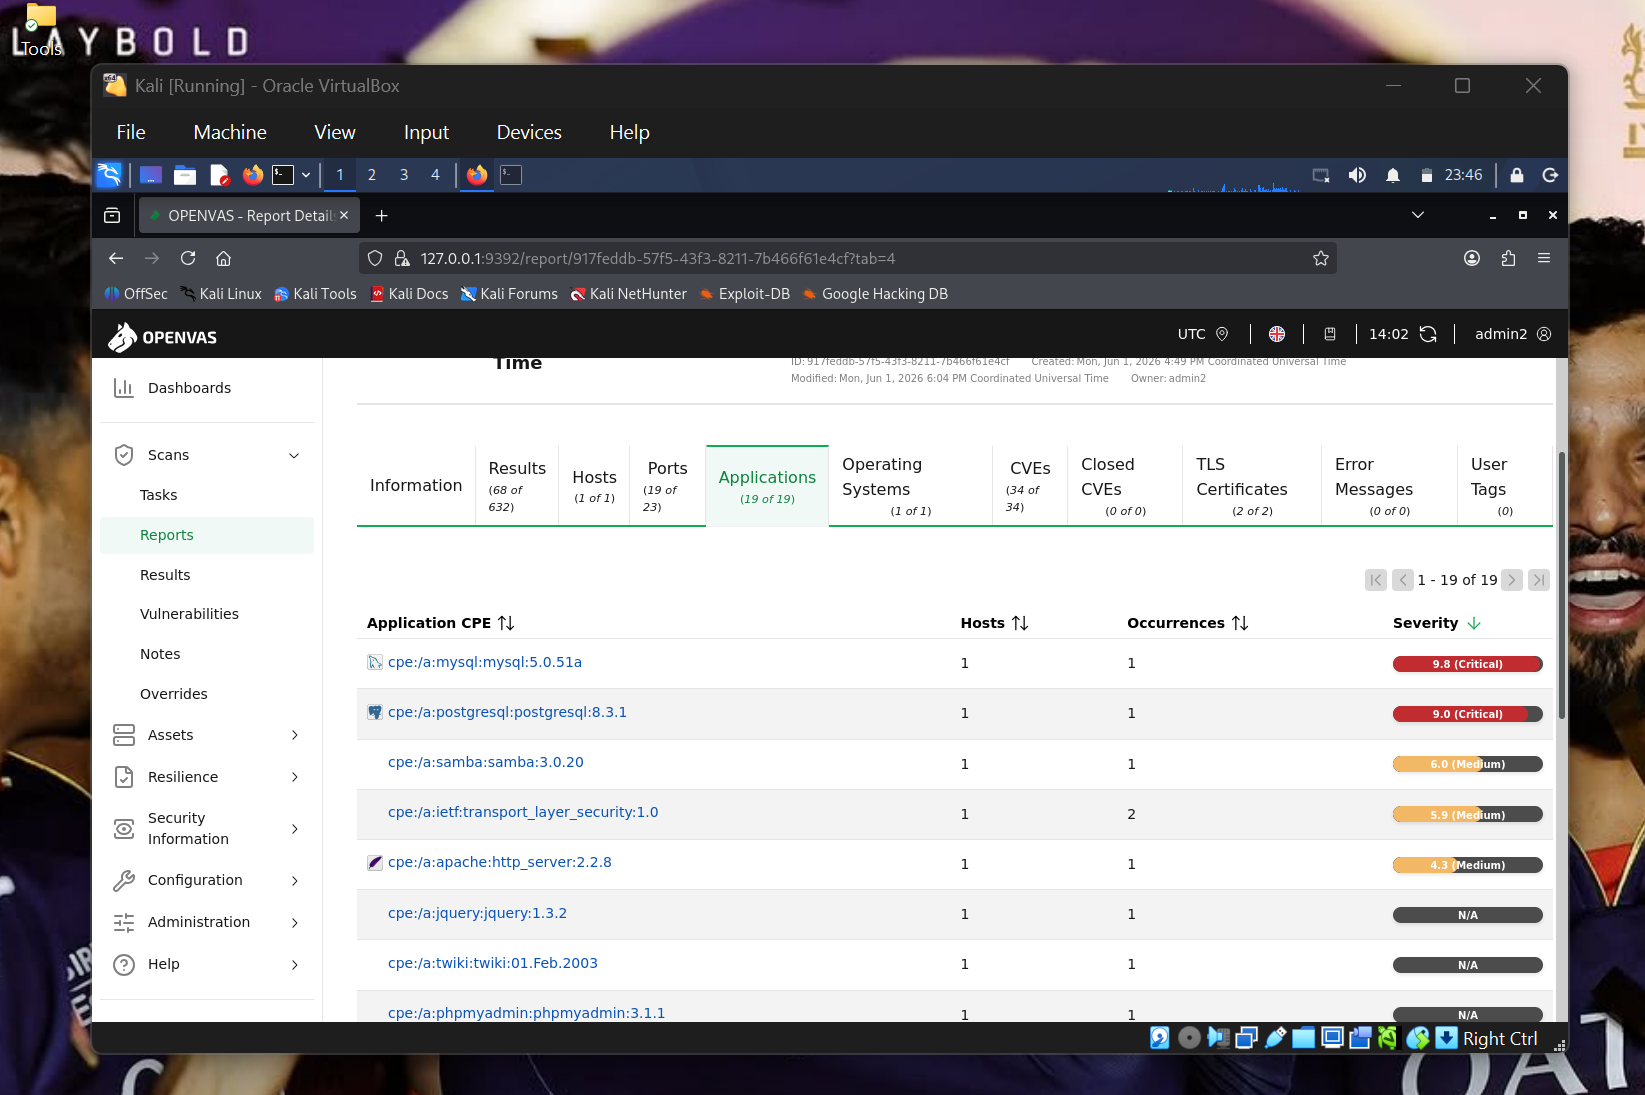
स्क्रीनशॉट

अनुप्रयोग गंभीरता


सीवीई गंभीरता विश्लेषण

खोजे गए सीवीई और गंभीरता स्कोरिंग की समीक्षा करें।
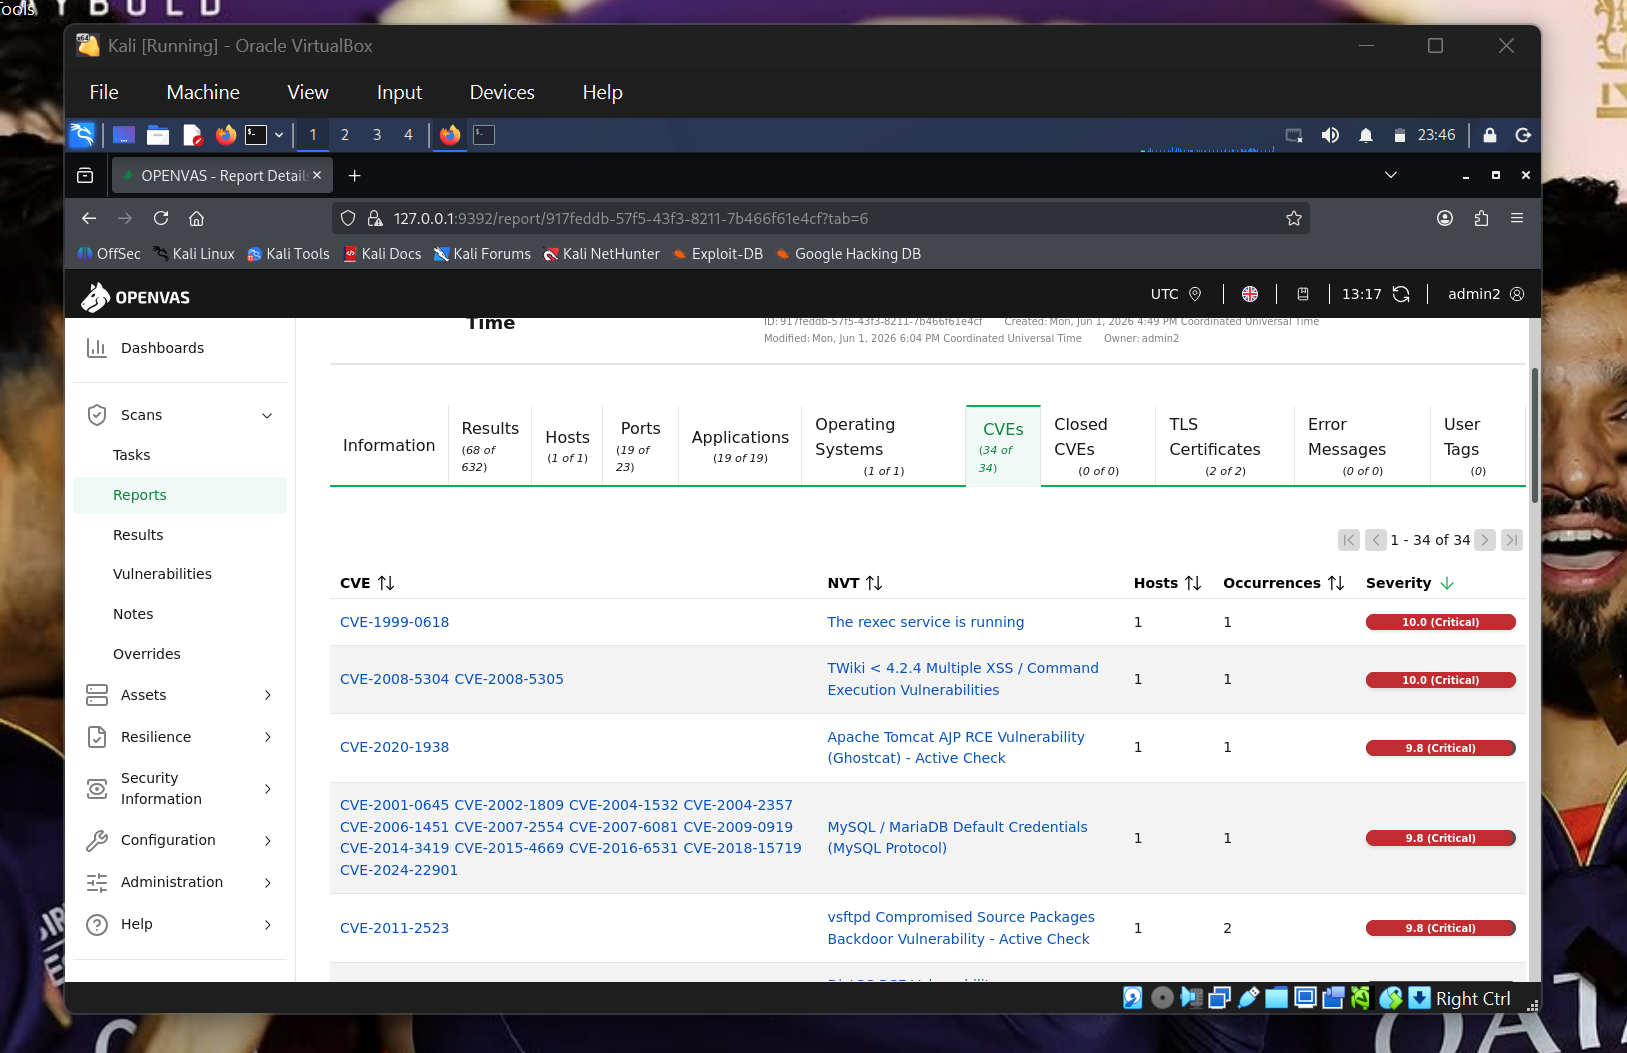
स्क्रीनशॉट

सीवीई गंभीरता


गंभीर भेद्यता जांच

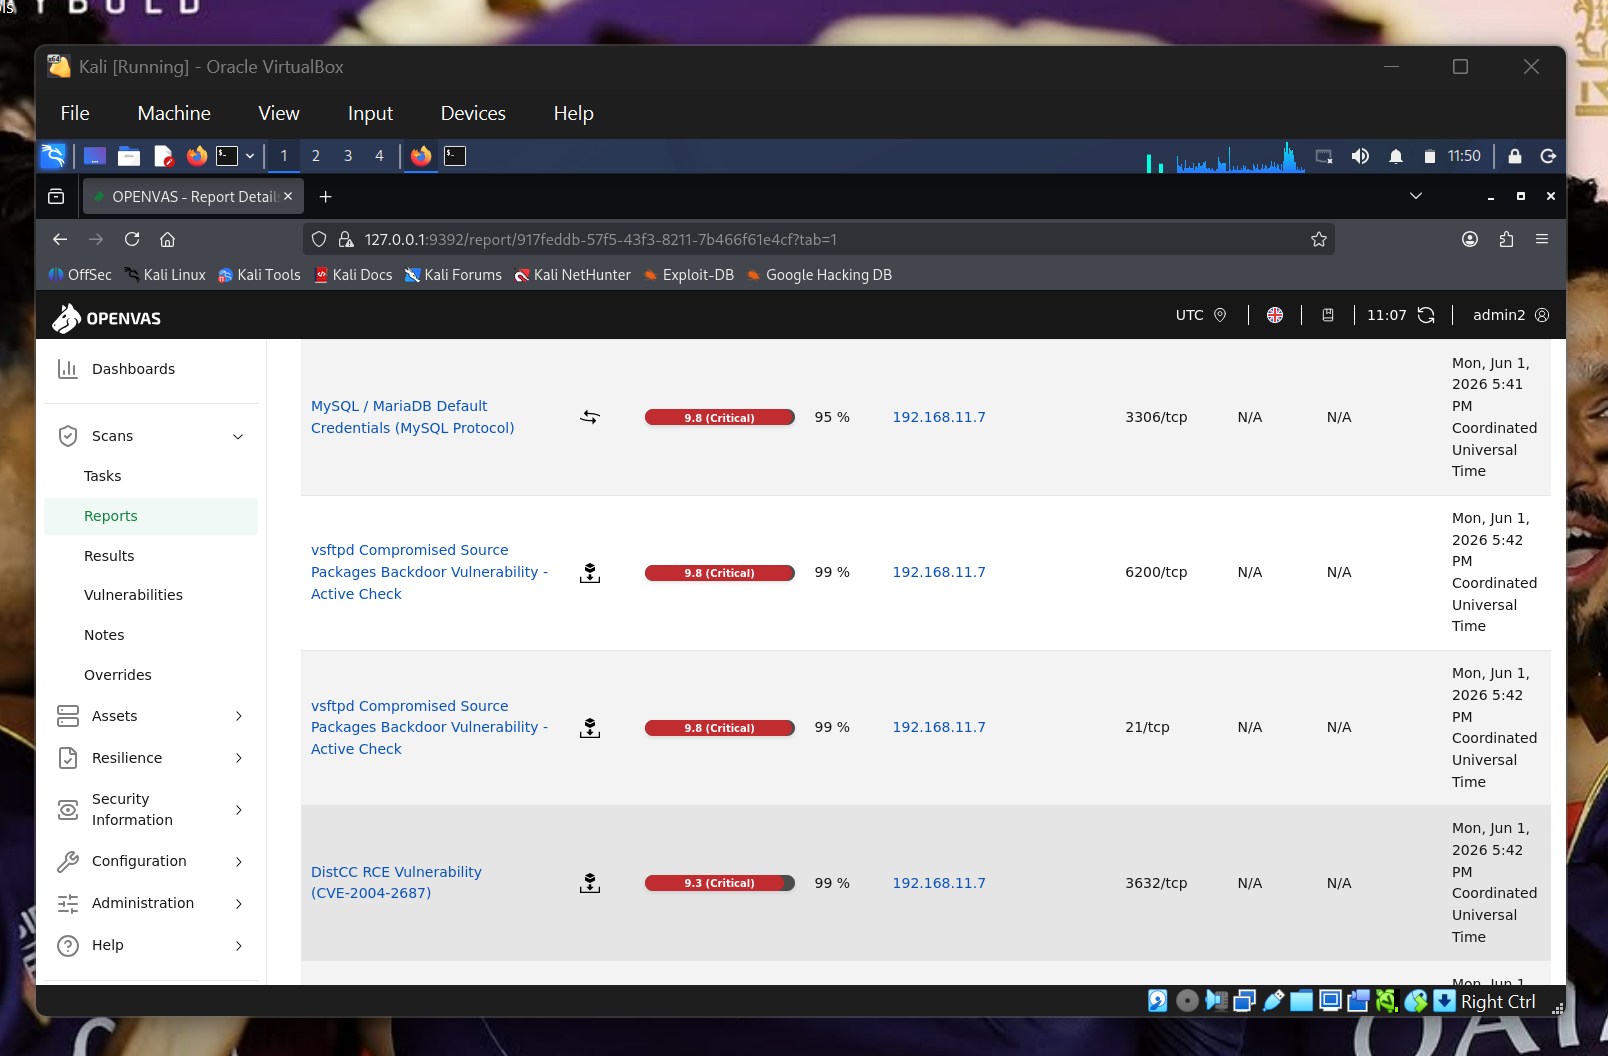
vsftpd समझौता किए गए स्रोत पैकेज बैकडोर

भेद्यता विवरण

FieldValue
भेद्यताvsftpd समझौता किए गए स्रोत पैकेज बैकडोर
CVECVE-2011-2523
गंभीरतागंभीर
CVSS Score9.8
Ports21/TCP, 6200/TCP
सेवाFTP / vsftpd

तकनीकी विवरण

यह भेद्यता वेरी सिक्योर FTP डेमन (vsftpd) के दुर्भावनापूर्ण रूप से संशोधित संस्करण को प्रभावित करती है।

समझौता किए गए स्रोत पैकेज में FTP सेवा के अंदर छिपी बैकडोर कार्यक्षमता शामिल है।

जब ट्रिगर किया जाता है, तो सेवा TCP पोर्ट 6200 पर एक अनधिकृत शेल श्रोता बनाती है, जिससे हमलावर प्राप्त कर सकते हैं:

  • रिमोट शेल एक्सेस
  • अनधिकृत कमांड निष्पादन
  • सेवा समझौता
  • संभावित स्थिरता

हमला प्रवाह

Reconnaissance
      ↓
FTP Enumeration
      ↓
Backdoor Trigger
      ↓
TCP/6200 Listener Activation
      ↓
Remote Command Execution
      ↓
System Compromise

सुरक्षा प्रभाव

सफल शोषण के परिणामस्वरूप हो सकता है:

  • रिमोट कोड निष्पादन
  • अनधिकृत पहुंच
  • विशेषाधिकार दुरुपयोग
  • मैलवेयर तैनाती
  • पार्श्व गति
  • स्थिरता स्थापना

भेद्यता साक्ष्य

स्क्रीनशॉट

vsftpd भेद्यता


MITRE ATT&CK मैपिंग

TechniqueDescription
T1190सार्वजनिक सामना करने वाले एप्लिकेशन का शोषण
T1059कमांड निष्पादन
T1105इनग्रेस टूल स्थानांतरण

घटना प्रतिक्रिया कार्यप्रवाह

यह परियोजना NIST-शैली घटना प्रतिक्रिया जीवनचक्र का अनुसरण करती है।


पहचान

ओपनवीएएस ने लक्ष्य होस्ट को प्रभावित करने वाली एक गंभीर FTP सेवा भेद्यता की पहचान की।


नियंत्रण

अनुशंसित कार्रवाइयां:

  • भेद्य FTP सेवा अक्षम करें
  • प्रभावित सिस्टम को अलग करें
  • प्रभावित पोर्ट प्रतिबंधित करें
  • सबूत संरक्षित करें

उन्मूलन

अनुशंसित सुधार कार्रवाइयां:

  • समझौता किए गए पैकेज को हटाएं
  • विश्वसनीय सॉफ़्टवेयर रिलीज़ स्थापित करें
  • पैच लागू करें
  • पैकेज अखंडता मान्य करें

पुनर्प्राप्ति

निष्पादित करें:

  • सेवा मान्यता
  • सुधार के बाद स्कैनिंग
  • सुरक्षा निगरानी

सीखे गए सबक

कार्यान्वित करें:

  • सतत भेद्यता प्रबंधन
  • पैच शासन
  • नेटवर्क विभाजन
  • सुरक्षा सख्तीकरण

सुधार अनुशंसाएँ

तत्काल कार्रवाइयां

✔ भेद्य FTP सेवा अक्षम करें

✔ पोर्ट 21/TCP और 6200/TCP प्रतिबंधित करें

✔ सिस्टम और प्रमाणीकरण लॉग की समीक्षा करें

✔ पैकेज अखंडता मान्य करें

✔ सुधार के बाद पुनः स्कैन करें


दीर्घकालिक सुरक्षा सुधार

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    376
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    326
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    321

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →