धोखा-इंजीनियरिंग उपकरण जो एक प्रोडक्शन प्लेटफ़ॉर्म से लिए गए हैं, जो लाइव हमलावर ट्रैफ़िक, सप्लाई-चेन कैनरी टोकन, हनीपॉट लॉग → MITRE ATT&CK स्कोरिंग, और एक हस्ताक्षरित, वर्ज़न-योग्य धोखा-कॉन्फ़िग स्पेक लेता है। शुद्ध Python, MIT।

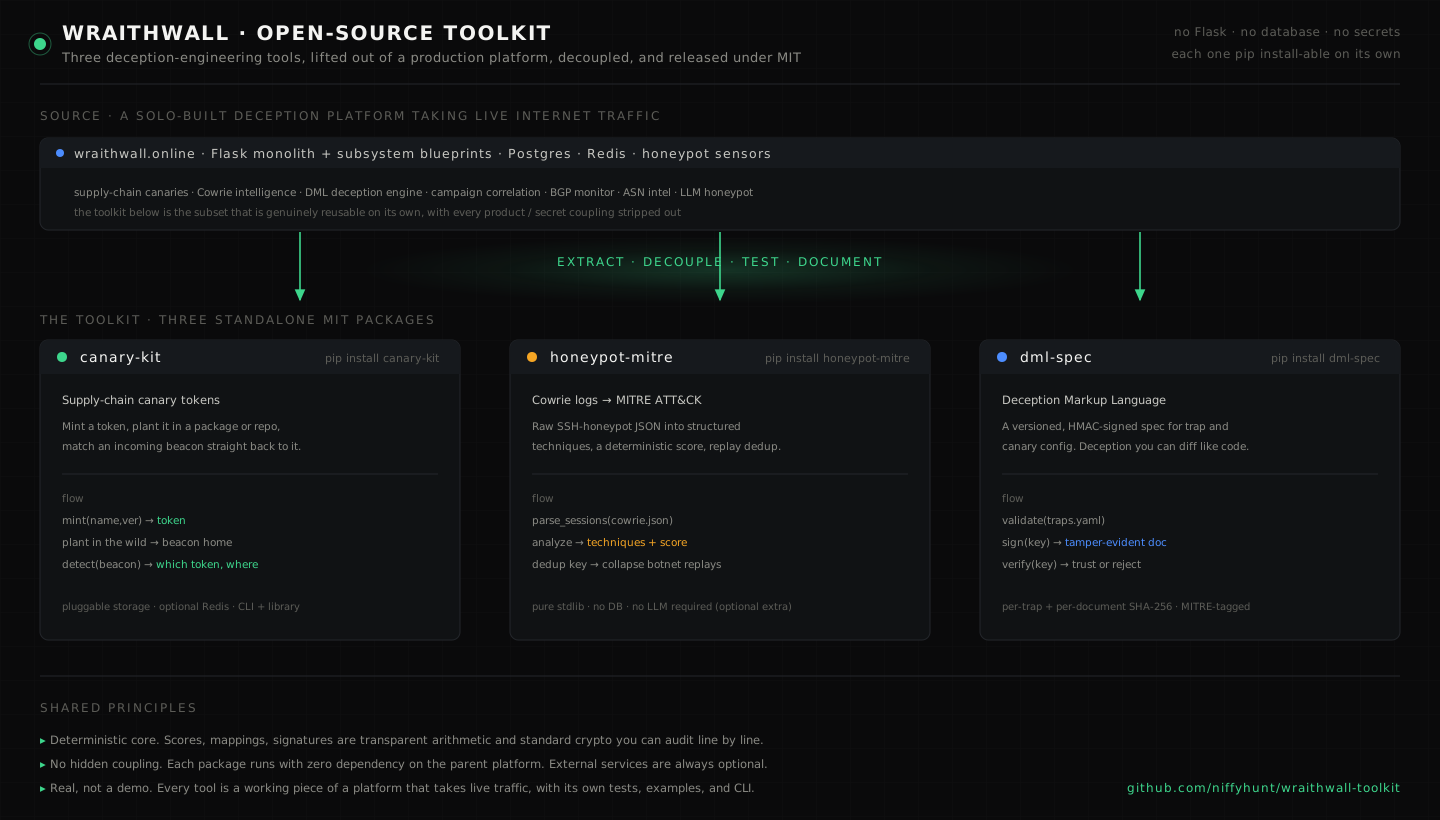
चार डिसेप्शन-इंजीनियरिंग टूल्स, जिन्हें एक प्रोडक्शन सुरक्षा प्लेटफ़ॉर्म से निकाला गया है जो लाइव इंटरनेट ट्रैफ़िक लेता है, सभी प्रोडक्ट/सीक्रेट कपलिंग से साफ़ किया गया है, और MIT के अंतर्गत जारी किया गया है।
यह कोई लैब डेमो नहीं है। प्रत्येक टूल WraithWall का एक हिस्सा है — एक अकेले बनाया गया डिसेप्शन प्लेटफ़ॉर्म जो रिवर्स प्रॉक्सी के पीछे चलता है और जिसे चौबीसों घंटे एक हनीपॉट फ़ीड करता है। ये वे हिस्से हैं जो वास्तव में अपने आप में पुनः प्रयोग योग्य हैं: यदि आप हनीपॉट चलाते हैं, कैनेरी लगाते हैं, या अपने डिसेप्शन कॉन्फ़िग को कोड की तरह वर्ज़न करना चाहते हैं, तो ये आपके लिए हैं।
हर प्रोजेक्ट एक स्टैंडअलोन, pip install-योग्य पैकेज है जिसका अपना README, उदाहरण,
टेस्ट और CLI है। प्लेटफ़ॉर्म पर कोई निर्भरता नहीं — न Flask, न डेटाबेस, न सीक्रेट।
| प्रोजेक्ट | यह क्या करता है | इंस्टॉल | PyPI |
|---|---|---|---|
| canary-kit | सप्लाई-चेन कैनेरी टोकन बनाएँ, रजिस्टर करें और डिटेक्ट करें — किसी आने वाले बीकन को सीधे उस टोकन से मिलाएँ जो आपने लगाया था। प्लग करने योग्य स्टोरेज, वैकल्पिक Redis। | pip install canary-kit | प्रकाशित 0.1.0 |
| honeypot-mitre | कच्चे Cowrie हनीपॉट लॉग को संरचित MITRE ATT&CK तकनीकों, एक नियतात्मक स्कोर, और रीप्ले डीडुप में बदलें — किसी LLM की आवश्यकता नहीं (यह एक वैकल्पिक अतिरिक्त है)। | pip install honeypot-mitre | प्रकाशित 0.1.0 |
| dml-spec | Deception Markup Language — ट्रैप/कैनेरी कॉन्फ़िग के लिए एक वर्ज़नयुक्त, HMAC-हस्ताक्षरित स्पेक। मान्य करें, हस्ताक्षर करें, और सत्यापित करें ताकि आपका डिसेप्शन डिफ़ करने योग्य और छेड़छाड़-प्रमाणित हो। | cd dml-spec && pip install . | v2 (0.2.0 तैयार, अभी अपलोड नहीं हुआ) |
| wraithmesh | वितरित सेंसर मेश — Cowrie लॉग टेल करें, कैंपेन को स्थानीय रूप से संक्षिप्त करें, हस्ताक्षरित समतुल्यता-वर्ग अवलोकन को पुष्टि करने वाले एग्रीगेटर्स तक अपलिंक करें। डिफ़ॉल्ट रूप से गोपनीयता-संरक्षण करने वाला एग्रेस। | cd honeypot-mitre && pip install . && cd ../wraithmesh && pip install . | v2 (0.2.0 तैयार, अभी अपलोड नहीं हुआ) |
इस फ़ोल्डर के बाहर संबंधित प्रकाशित पैकेज: wraithwall (प्लेटफ़ॉर्म), ravenscan (raven CLI)।
HTTP API क्लाइंट wraithwall-sdk होगा (अभी निर्माणाधीन; यह टूलकिट नहीं)।
पूरी v2 रिलीज़ चेकलिस्ट के लिए PACKAGE_INVENTORY.md देखें।
# 1. Canary Kit — mint a token, then detect its beacon
cd canary-kit && pip install .
canary-kit --registry demo.json mint internal-sdk 2.4.1 --type runtime
# ...the token later beacons home from an environment you don't control:
canary-kit --registry demo.json beacon <token-from-mint> --ip 198.51.100.23

# 2. Honeypot → MITRE — raw cowrie log to scored, mapped sessions
cd ../honeypot-mitre && pip install .
honeypot-mitre examples/sample_cowrie.json     # → per-session techniques + score + dedup key

# 3. DML — validate, sign, and verify a deception document
cd ../dml-spec && pip install .
export DML_KEY="your-signing-key"
dml validate examples/example_traps.yaml
dml sign     examples/example_traps.yaml --key-env DML_KEY > signed.yaml
dml verify   signed.yaml --key-env DML_KEY

# 4. WraithMesh — Cowrie tail to signed campaign observations
cd ../wraithmesh && pip install .
export WRAITHMESH_KEY="demo-key"
wraithmesh init-manifest --output /tmp/mesh.json
wraithmesh sensor run --config /tmp/mesh.json --once --log ../honeypot-mitre/examples/sample_cowrie.json
पूर्ण API, CLI और डिज़ाइन नोट्स के लिए प्रत्येक प्रोजेक्ट का README देखें।
pyproject.toml में प्रति-प्रोजेक्ट घोषित हैं।सभी चार प्रोजेक्ट MIT License के अंतर्गत जारी किए गए हैं — © 2026 Niffyhunt। इन्हें उपयोग करें, फोर्क करें, शिप करें। श्रेय की सराहना की जाती है, आवश्यकता नहीं।
WraithWall प्रोजेक्ट का हिस्सा · Niffy_hunt द्वारा · X पर @wraithwalll · GitHub पर wraithwall








